Detectar una carencia operativa es solo la mitad del trabajo. La otra mitad consiste en subsanarla en producción de forma segura, rápida y en todos los dispositivos que se utilizan. Para ayudar a nuestros clientes a cubrir esta necesidad, lanzamos F5 Insight for ADSP a principios de este año. Desde entonces, cientos de clientes han implementado la solución, han profundizado en el conocimiento de sus aplicaciones y de su infraestructura F5 BIG-IP, y han optimizado las rutinas operativas de sus conjuntos de dispositivos.
F5 Insight for ADSP v2.0, disponible de forma general a partir de hoy, retoma el hilo de nuestras seis primeras preguntas y le ayuda a actuar en función de lo que observa en todo su parque de dispositivos.
El momento es clave. En el Informe de F5 sobre el estado de la estrategia de aplicaciones de 2026, el 93 % de las organizaciones afirmaron que ejecutan sus aplicaciones en un modelo híbrido. Normativas recientes como DORA y NIS2 están obligando al sector financiero y a otros sectores a revisar su visibilidad de TI y sus procedimientos de gestión del parque de dispositivos. La IA de vanguardia también está reduciendo de semanas a horas el tiempo que transcurre entre la detección de un problema y su explotación, a veces incluso antes de que se divulgue públicamente. Sin embargo, los equipos siguen necesitando ciclos de validación para aplicar parches de forma segura.
Esto deja un periodo de exposición, lo que convierte la aplicación de parches en una capacidad de seguridad, no en una simple tarea de mantenimiento. Las herramientas de observabilidad generan informes y visualizan los datos. Los gestores de dispositivos ayudan a los equipos a actuar a partir de esa información. F5 Insight hace ambas cosas en una única solución integral. A continuación, presentamos otras seis preguntas que puede ayudarle a responder y a traducir en acciones concretas.
1 – ¿Puedo aplicar parches a todos mis dispositivos sin perder otro fin de semana?
Las ventanas de cambio secuenciales, dispositivo por dispositivo, consumen los fines de semana y restan tiempo para recargar las pilas. Los procedimientos operativos desarrollados internamente pueden fallar sin dar señales y provocar grandes quebraderos de cabeza. Lo difícil no es descargar o distribuir una imagen, sino ejecutar cambios de forma segura y repetible en cientos de sistemas, sin interrupciones del servicio ni desviaciones de configuración.
F5 Insight resuelve estos problemas habituales mediante tareas de gestión del parque de dispositivos altamente automatizadas, guiadas y adaptadas a la alta disponibilidad (HA) para instancias de TMOS y F5OS (rSeries). Estas tareas de gestión pueden ejecutarse de forma secuencial o en paralelo (incluso en lotes personalizados) e incluyen puntos de pausa opcionales por si algo no parece correcto y requiere investigación. Las opciones de ejecución progresiva y por lotes se adaptan a las distintas arquitecturas de los clientes y a sus preferencias en cuanto a procedimientos de aplicación de parches, y abarcan pares de HA (activo/en espera), dispositivos independientes y equipos rSeries.
Las tareas abarcan numerosas plataformas disponibles: huéspedes vCMP, BIG-IP Virtual Editions, iSeries, F5OS (rSeries) e inquilinos de F5OS (tanto de rSeries como de VELOS). Además, con el lanzamiento de F5 Insight v2.0, todas estas funciones de gestión de flotas ahora también permiten realizar actualizaciones de versiones menores (17.x -> 17.y o 21.x -> 21.y), además de las actualizaciones, los parches y las revisiones de ingeniería (EHF) que ya se admitían.
Las tareas de gestión de flotas de F5 Insight permiten a los equipos distribuir e instalar versiones de software en las instancias, comprobar el progreso y confirmar que se han completado correctamente.
En las pruebas de laboratorio de F5, un ciclo completo de actualización de una flota de 100 dispositivos F5 BIG-IP tardó menos de 90 minutos, incluidas las comprobaciones previas, la ejecución y las verificaciones posteriores. Eso equivale a una pausa larga para comer, en lugar de un fin de semana perdido. Recientemente, un gran cliente del sector de los servicios financieros pudo actualizar decenas de instancias de BIG-IP más rápido y con menos ingenieros que nunca. Según los comentarios de este cliente, un solo ingeniero que utilizaba F5 insight pudo hacer en 2 horas lo que normalmente requeriría entre tres y cuatro ingenieros dedicando cuatro horas cada uno.
F5 Insight v2.0 también incorpora la gestión de licencias para las instancias de BIG-IP y la posibilidad de eliminar imágenes de software obsoletas y sin uso, lo que permite consolidar y reducir el número de herramientas e interfaces necesarias para el plano de gestión y ayuda a los equipos a recuperar espacio en disco y a mantener una solución ligera.
2 – ¿Cómo sé que una actualización no hará que algo deje de funcionar?
La rapidez no sirve de mucho si cada cambio parece una apuesta. Algo tan sencillo como pasar por alto una comprobación de licencia puede dejar un dispositivo inoperativo tras reiniciarlo.
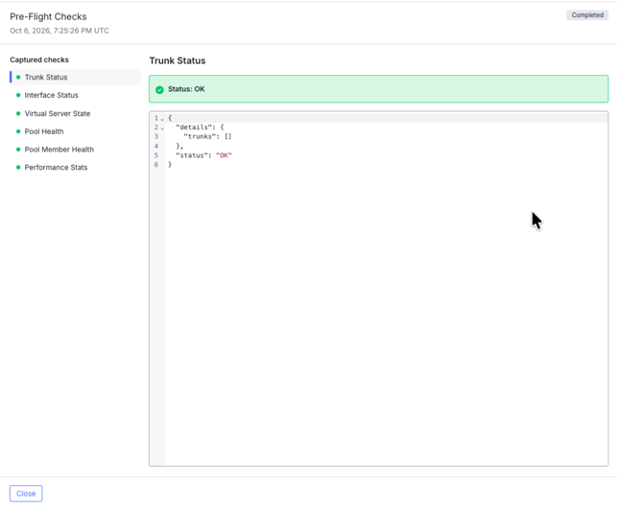
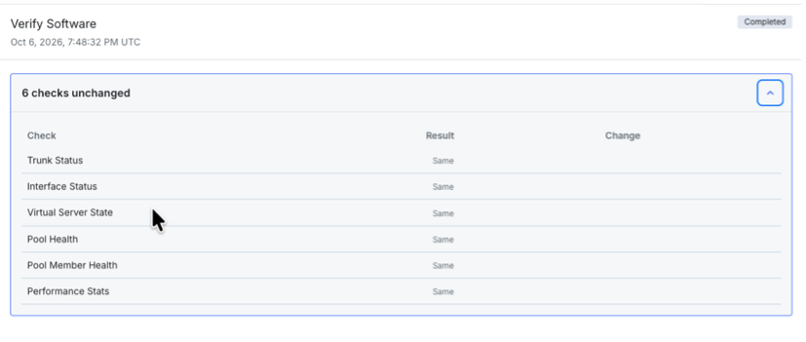
Las comprobaciones de preparación de F5 Insight detectan estos riesgos antes del cambio, verificando los recursos, la disponibilidad de la imagen y la compatibilidad de las licencias (y, en el caso de F5OS-A, el estado del clúster, el firmware y los tenants). Los flujos de trabajo guiados mejorados de F5 Insight v2.0 también integran las copias de seguridad y la reactivación de licencias en el flujo de instalación, lo que simplifica y mejora las operaciones. Después, las instantáneas anteriores y posteriores a la operación, que se muestran en paralelo en la interfaz de usuario, permiten ver qué ha cambiado en las interfaces, los pools y los servidores virtuales. ¿El resultado? Pruebas, no suposiciones.
3 – ¿Y si algo sale mal?
Los equipos no aplicarán parches más rápido en cientos de dispositivos a menos que sepan que pueden deshacer los cambios si algo sale mal. F5 Insight V2.0 incorpora la posibilidad de revertir las instancias a una versión de software de TMOS y F5OS cuyo correcto funcionamiento esté comprobado —tanto en dispositivos en alta disponibilidad (HA) como independientes—, con las mismas pausas para la intervención humana que en la instalación original. Además, F5 Insight v2.0 incorporó funciones de copia de seguridad y restauración a las capacidades de gestión del parque de dispositivos. Las copias de seguridad pueden iniciarse manualmente o programarse y, de forma opcional, permiten recuperar y almacenar de manera segura la clave maestra/primaria, fundamental para restaurar la configuración. Con ello,
La funcionalidad de restauración incluye opciones que permiten realizar flujos de trabajo de RMA, como no-license, keep-current-management-ip y platform-migrate, así como sustituir la clave maestra/principal recopilada con la copia de seguridad, para ofrecer la máxima flexibilidad cuando más la necesita.
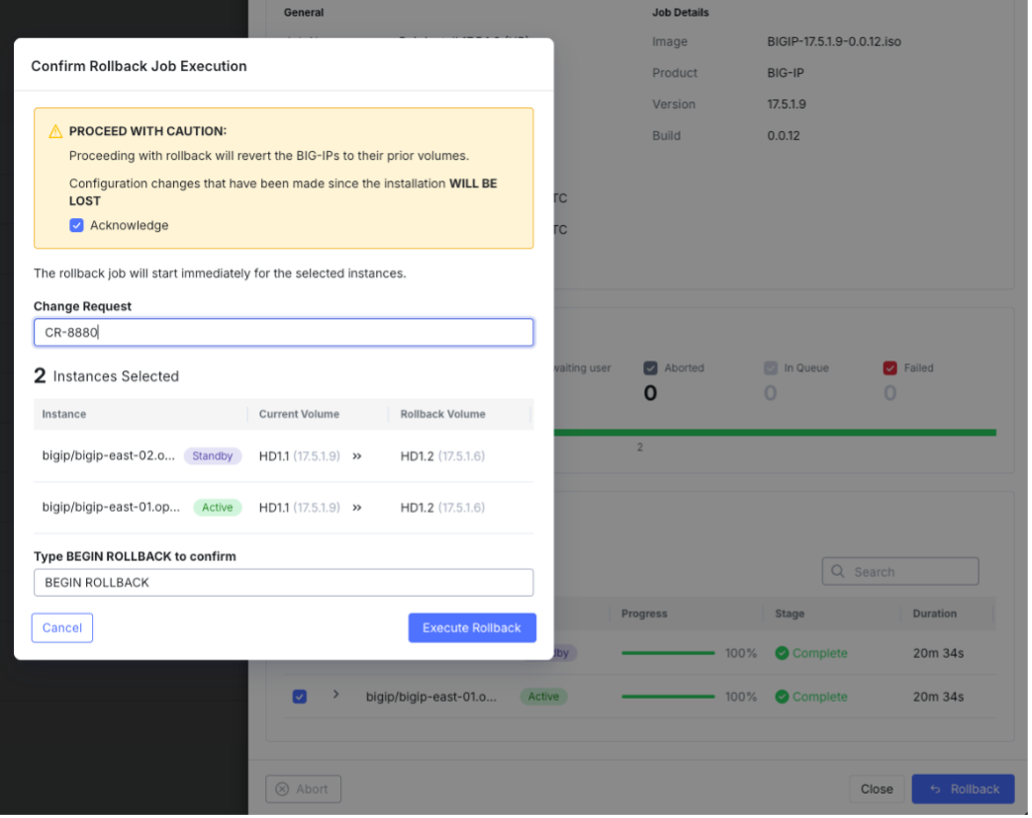
F5 Insight también es una solución muy resiliente. Además de las funciones de copia de seguridad y restauración de BIG-IP y F5OS, los operadores pueden realizar copias de seguridad y restaurar las configuraciones, los paneles de control y la telemetría de F5 Insight (directamente desde la interfaz de usuario) para recuperarse rápidamente en caso de interrupción del servicio.
4 – ¿Qué se está ejecutando realmente y hasta qué punto es seguro?
Pregunta a cinco equipos qué hay detrás de un servidor virtual y puede que recibas cinco respuestas distintas. Los nombres de los objetos son convenciones, y estas varían según el equipo, la función o el día de la semana.
Con la integración de F5 AI Data Fabric, F5 Insight v2.0 identifica y clasifica automáticamente las cargas de trabajo de las aplicaciones, como las de IA/ML, sanidad, finanzas y gestión de identidades y accesos (IAM). Utiliza las señales de tráfico que Insight ya recopila: los clientes solo tendrán que compartir los metadatos con F5 para que se procesen de forma segura. Cada detección incluye una puntuación de confianza y se puede confirmar, renombrar o rechazar.
El cuadro de evaluación de seguridad y la identificación de cargas de trabajo basados en IA ayudan a los equipos a comprender rápidamente su postura de seguridad y a ver qué se está ejecutando detrás de las instancias de BIG-IP.
F5 Insight v2.0 pone a disposición de todos los usuarios el cuadro de puntuación de seguridad y la identificación de cargas de trabajo. Esta vista intuitiva incorpora una puntuación de 0 a 100 y una calificación de A a F para cada aplicación, y muestra cómo se obtienen los resultados, poniendo a disposición de los operadores las pruebas que respaldan cada hallazgo. Esta información operativa resulta inestimable para priorizar recursos y actuar con rapidez.
Para utilizar estas funciones, debes habilitar F5 AI Data Fabric y compartir un conjunto limitado de metadatos de tráfico con F5. No se incluye el contenido de las solicitudes ni de las respuestas.
5 – ¿Estamos preparados para la criptografía poscuántica?
Prepararse para el Día Q es una de las principales preocupaciones de muchos equipos. El mayor reto es determinar qué activos criptográficos hay en los distintos dispositivos. Muchos equipos simplemente no saben por dónde empezar, por lo que la planificación de la migración se estanca. El nuevo panel de preparación para la criptografía poscuántica (PQC) funciona a nivel de servidor virtual. Para cada servidor virtual y su perfil SSL de cliente, muestra si la PQC es compatible, está configurada, está en uso o está configurada pero no se utiliza, además de las dependencias y carencias criptográficas.
El panel de preparación para la PQC de F5 Insight ofrece a los equipos un excelente punto de partida para evaluar la agilidad criptográfica global y planificar las actualizaciones.
Ante los mandatos federales de EE. UU. que exigen acelerar la preparación para la criptografía poscuántica (PQC), el nuevo panel de preparación para la PQC aporta información sobre la agilidad criptográfica y permite a los organismos del sector público, las entidades financieras, las organizaciones sanitarias y otros proveedores de infraestructuras críticas conocer con claridad su situación actual y disponer de un punto de partida sólido para desarrollar y mejorar su agilidad criptográfica.
6 – ¿Puedo hacer todo esto con las herramientas que ya tengo?
F5 se esfuerza por adaptarse a la situación de cada cliente. Y eso significa no tener que elegir cómo presentar la información ni renunciar a las herramientas que ya han elegido. Los equipos ya manejan una media de 10 herramientas de monitorización, según Dynatrace. Nadie necesita una undécima que obligue a sustituir por completo lo que ya tiene.
F5 Insight v2.0 permite a los equipos exportar métricas de series temporales a plataformas como Datadog y Splunk, para que puedas correlacionar los datos de F5 con el resto de tus datos de telemetría. Lo mejor de todo es que tú eliges qué métricas y puntos de datos se exportan, lo que ayuda a los equipos a cumplir fácilmente las políticas corporativas.
F5 Insight v2.0 también mejora la facilidad de uso general al permitir navegar por el historial de chat con IA y realizar búsquedas en él, lo que reduce considerablemente el tiempo necesario para encontrar la información que buscas a tan solo un par de clics.
Por último, también hemos mejorado el acceso, la autenticación y el control de acceso basado en roles: los roles de administrador, operador y lector funcionan con SAML SSO, permiten asignar grupos del directorio LDAP a roles de Insight y garantizan la visibilidad de las interacciones mediante un registro de auditoría de IA para facilitar la rendición de cuentas. Todo ello contribuye a mejorar la gobernanza empresarial.
De la observación a la acción
La complejidad de los entornos multicloud híbridos no va a desaparecer, y los plazos para aplicar parches seguirán reduciéndose. F5 Insight v2.0 combina la experiencia de F5 en visibilidad y explicaciones guiadas por IA con una ejecución sujeta a controles en el conjunto de sistemas para ayudar a los equipos a adoptar un enfoque operativo escalable y repetible: observe la señal. Comprenda el contexto. Actúe basándose en esta inteligencia avanzada.
Este mantra operativo ayuda a los equipos de NetOps, SecOps y plataformas a cerrar la brecha entre «riesgo identificado» y «solución aplicada».
Para obtener más información, inscríbase en nuestro seminario web F5 Insight for ADSP y consulte nuestro artículo técnico en DevCentral.
Además, no dejes de leer mi anterior artículo del blog, «Presentamos F5 Insight for ADSP: respuestas a seis preguntas clave».
Sobre el autor
.jpeg)
Nirav Shah es vicepresidente sénior y responsable de Marketing de Productos y Soluciones en F5, donde dirige la estrategia de seguridad de aplicaciones y seguridad de la IA. Antes de incorporarse a F5, trabajó durante once años en Fortinet, donde ocupó varios puestos directivos, entre los que destaca la dirección de las soluciones SASE basadas en IA, SOC y redes seguras. Su amplia trayectoria también incluye puestos de gran relevancia en Cisco Systems, donde lideró importantes iniciativas de SD-WAN. Con más de dos décadas de experiencia en el sector de la ciberseguridad, cuenta con una sólida trayectoria en el lanzamiento de productos que han marcado el rumbo del mercado y en la creación de equipos de alto rendimiento que alinean el desarrollo de productos con las áreas de ventas y marketing para maximizar su impacto. Como referente del sector y antiguo alumno de la USC, participa con frecuencia como ponente en conferencias del sector y colabora habitualmente con publicaciones de prestigio sobre la convergencia entre la IA y la ciberseguridad, al tiempo que mantiene su compromiso con la mentoría de nuevos profesionales de la ciberseguridad.
Más artículos de Nirav ShahArtículos relacionados del blog
El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.
STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]