Nos encontramos en plena transformación significativa de las arquitecturas de aplicaciones. Según Cisco (Global Cloud Index: 2016-2021), el 85 % de las nuevas instancias de cargas de trabajo de aplicaciones se basan en contenedores. Esto implica que se diseñan y desarrollan utilizando arquitecturas de aplicaciones modernas que se apoyan en gran medida en los principios de API-first y microservicios. Esta arquitectura difiere notablemente de la arquitectura web tradicional de tres capas, que ha dominado el ámbito de las aplicaciones desde que Internet se convirtió en un medio fiable para hacer negocios.
Sin embargo, las aplicaciones tradicionales tampoco van a desaparecer. Los estudios han demostrado que las aplicaciones tradicionales (heredadas) tienen ciclos de vida más largos que muchas carreras profesionales, llegando a alcanzar los 20 años. De hecho, una investigación de BMC reveló que más del 51 % de los encuestados tenía más de la mitad de sus datos alojados en un mainframe. Los encuestados también señalaron aumentos en los volúmenes de transacciones (59 %), los volúmenes de datos (55 %) y la velocidad de los cambios en las aplicaciones (45 %).
Estas arquitecturas se diferencian por numerosas características, entre ellas las tecnologías elegidas.
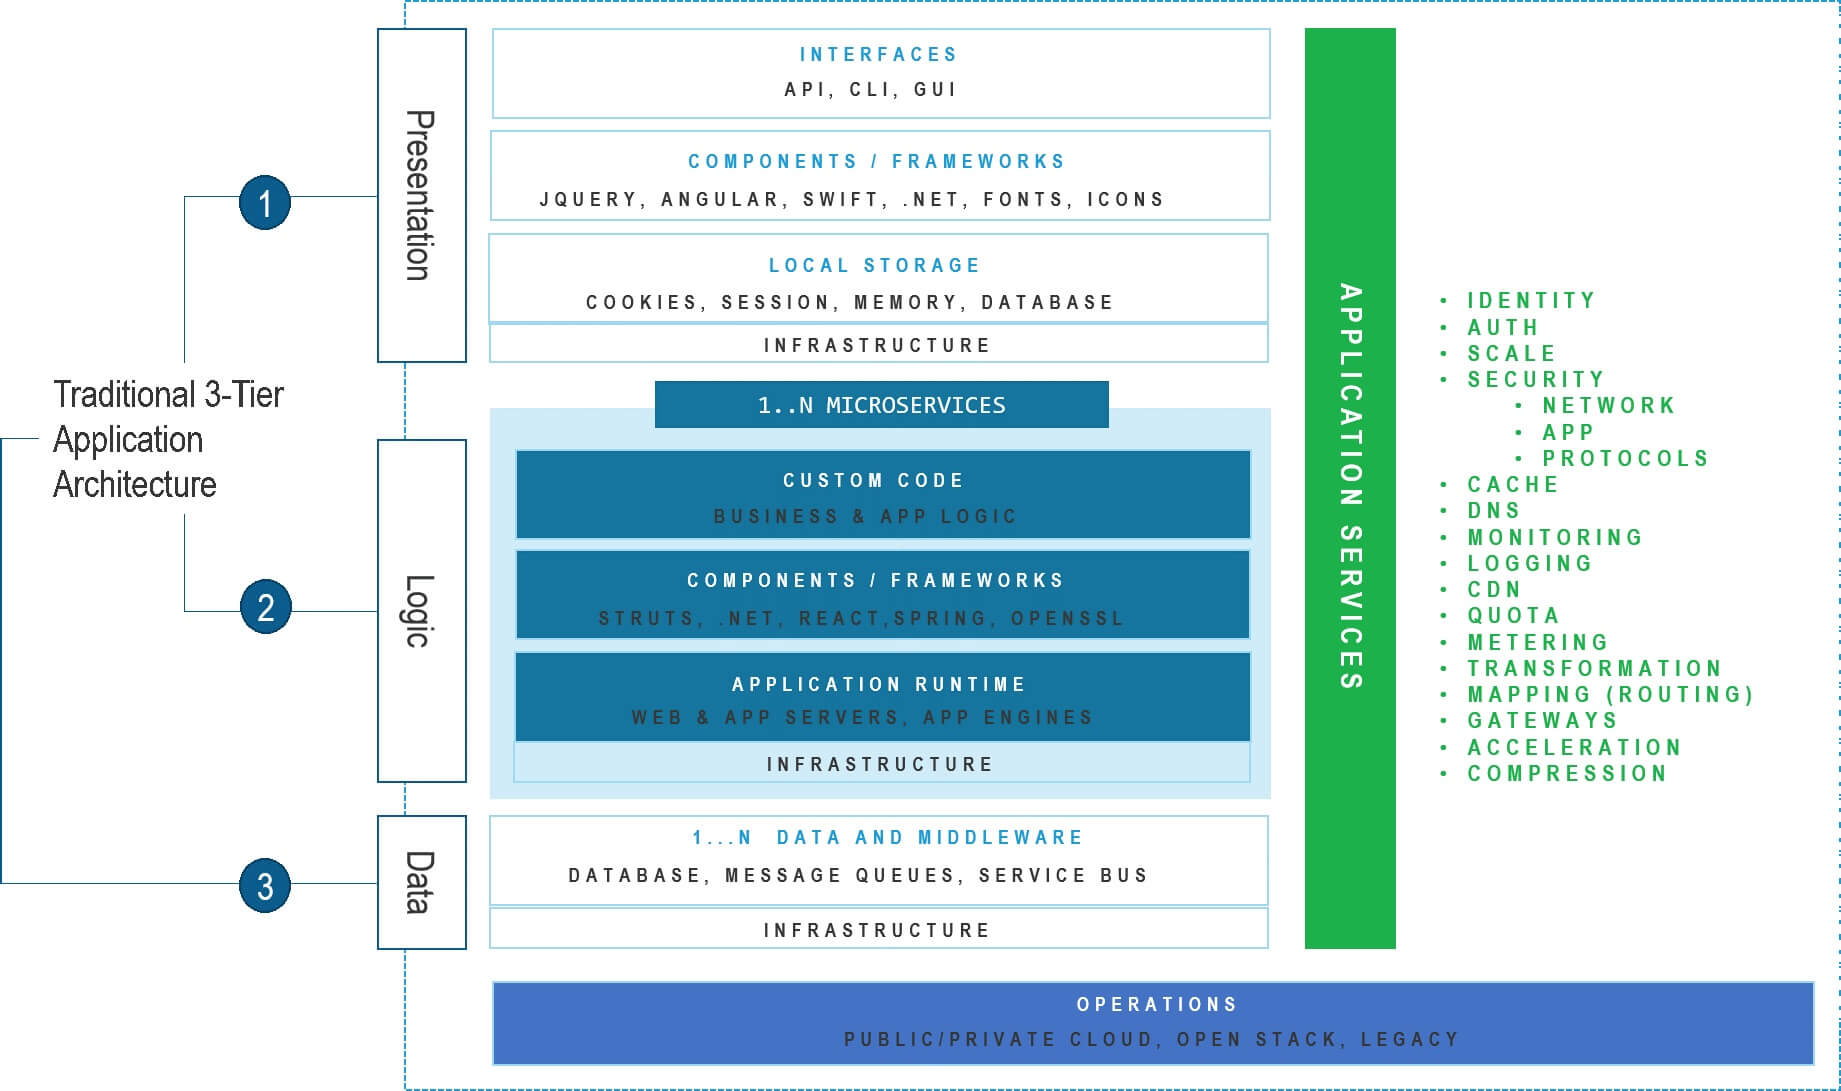
Las aplicaciones tradicionales dependen de servidores web, servidores de aplicaciones y bases de datos relacionales. Los contenedores, los motores de aplicaciones y las bases de datos NoSQL son las opciones preferidas para el desarrollo moderno. Las aplicaciones tradicionales se alojan principalmente en entornos locales y aprovechan los recursos compartidos. Las aplicaciones modernas se encuentran en la nube y esperan disponer de recursos dedicados exclusivamente a ellas.
También encontramos diferencias en las arquitecturas utilizadas para prestar los servicios de los que dependen todas las aplicaciones para aplicar medidas de seguridad, garantizar la disponibilidad y mejorar el rendimiento. Para ser precisos, la brecha no se basa realmente en el uso de servicios de aplicaciones, sino en la eficiencia de las plataformas que los prestan.
Capacidad y conexiones
La eficiencia es el principal resultado que se espera obtener de la transformación digital, según nuestro informe Estado de los servicios de aplicaciones 2019. El 70 % de las organizaciones mencionó la optimización de las TI (eficiencia), por encima de otras ventajas más propias de la «jerga de moda», como la ventaja competitiva (46 %) y las nuevas oportunidades de negocio (45 %). En la encuesta State of the CIO de 2019, el 40 % de los encuestados afirmó que el aumento de la eficiencia operativa sería la iniciativa más importante para impulsar la inversión en TI ese año.
La eficiencia es importante. El problema es que la brecha entre las arquitecturas tradicionales y las modernas también conlleva diferencias en la forma de definir la eficiencia.
Las arquitecturas de entrega tradicionales miden la eficiencia en función de valores transaccionales, como el coste por conexión. Los sistemas se diseñaron partiendo de la premisa de compartir infraestructuras y recursos, lo que exigía plataformas altamente fiables y escalables desde las que prestar servicios de aplicaciones. Una única plataforma de entrega de aplicaciones actúa como puerta de enlace para una media de más de 130 aplicaciones diferentes. Su eficiencia se basa en el coste por conexión (capacidad) y, por lo general, cuanto menor sea, mejor. La complejidad es aceptable siempre que se alcance una alta capacidad.
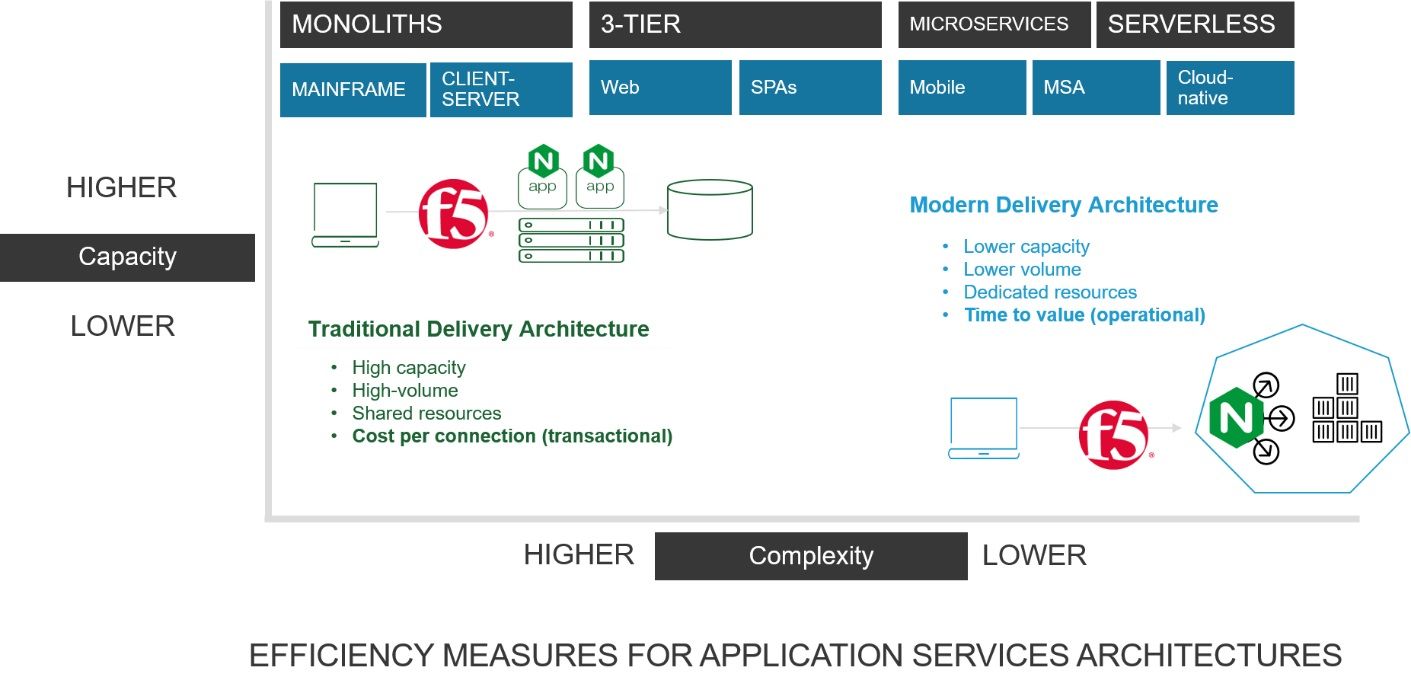
El enfoque actual de las aplicaciones, basado en tecnologías nativas de la nube y contenedores, está provocando una proliferación de «aplicaciones» que requieren la misma seguridad y escalabilidad que sus predecesoras monolíticas. Ya no se espera que una sola aplicación pueda escalar hasta admitir millones de conexiones. En su lugar, esos millones de conexiones se distribuirán entre cientos (o miles) de aplicaciones más pequeñas. Los servicios de aplicaciones no necesitan escalar hasta admitir millones de conexiones porque las «aplicaciones» ya no escalan verticalmente, sino horizontalmente. Cada una solo gestiona una pequeña parte del total de conexiones. Por tanto, los servicios de aplicaciones que distribuyen esas conexiones tampoco necesitan una capacidad tan elevada.
Velocidad, simplicidad y seguridad
En cambio, la eficiencia se mide en función de la simplicidad y la velocidad. Es necesario realizar cambios rápidos y frecuentes para satisfacer la creciente demanda de la economía digital. Nada menos que el 62 % de los encuestados en el informe de 2017 de SDxCentral sobre orquestación de contenedores y la nube implementa contenedores para «acelerar su puesta en marcha y desactivación». Casi la mitad (47 %) los implementa específicamente porque son más fáciles de gestionar. Por tanto, los servicios de aplicaciones deben poder obtenerse, implementarse y utilizarse de forma fácil y rápida en arquitecturas modernas. Por eso, el código abierto domina la cadena de herramientas de CI/CD y convierte a NGINX en una herramienta tan atractiva para gran parte de las comunidades de desarrolladores y DevOps.
Las plataformas de entrega modernas no son tan eficientes en las arquitecturas tradicionales, y las plataformas de entrega tradicionales tampoco lo son en las arquitecturas modernas. Esto resulta especialmente evidente cuando analizamos la seguridad de las aplicaciones. Su principal objetivo es impedir que los ataques externos (públicos) lleguen a las aplicaciones, los servidores y las fuentes de datos. Para que la seguridad de las aplicaciones sea eficaz —y eficiente—, debe detenerlos lo más cerca posible del origen del ataque. Cuando una aplicación detecta un ataque o una carga maliciosa, por lo general ya es demasiado tarde. Se han consumido recursos. El malware ya se ha distribuido. El código malicioso ya se ha implantado.
Desde el punto de vista de la arquitectura, esto suele significar que la forma más eficiente de implementar la seguridad de las aplicaciones es mediante una arquitectura tradicional (N-S), para impedir que el tráfico malicioso llegue a las aplicaciones que se ejecutan en cualquiera de los dos tipos de entorno (es decir, moderno o tradicional).
Salvando las distancias
En resumen, esto sintetiza la brecha arquitectónica existente que trataremos de salvar con la adquisición de NGINX. Los clientes necesitan opciones tanto para las arquitecturas de entrega tradicionales como para las modernas, a fin de satisfacer sus propios requisitos de eficiencia. Consideramos que ambas son necesarias para que los clientes puedan salvar la brecha entre las arquitecturas tradicionales (N-S) y las modernas (E-W).
Hoy en día, ambas arquitecturas son válidas y necesarias para que las empresas puedan ofrecer capacidades digitales con mayor rapidez y frecuencia y, lo que es más importante, de la forma más eficiente posible para respaldar su activo más valioso: una cartera de aplicaciones multigeneracional. Creemos que ha llegado el momento de salvar esa brecha aunando lo mejor de las arquitecturas de entrega tradicionales y modernas.
Para obtener más información sobre las ventajas de unir F5 y NGINX, consulta una publicación del CEO de F5 que presenta la serie de artículos del blog «Bridging the Divide».
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.