Desde hace varios años, mi colega Cindy Borovick y yo hemos recopilado y analizado miles de respuestas de profesionales de TI de todo el mundo a nuestras encuestas Estado de la entrega de aplicaciones . El objetivo principal de esta encuesta, como es totalmente lógico tratándose de F5, es comprender el panorama de los servicios de aplicaciones. Cuando publicamos los resultados, quienes no están tan familiarizados con la tecnología suelen hacernos la misma pregunta: «¿Qué son los servicios de aplicaciones?»
Es una buena pregunta, y merece una respuesta. Y una imagen. Porque ¿qué sería de un blog de tecnología sin una imagen? Aburrido. Eso es: aburrido.
La respuesta más sencilla a la pregunta es: «Un servicio de aplicaciones es cualquier servicio alojado en una red que inspecciona, modifica, rechaza, reenvía o modifica los datos de la aplicación ». O, como se lo explicaría a alguien ajeno al mundo de las TI: «Un servicio de aplicaciones es un punto de paso configurado en el sistema de navegación entre el lugar donde te encuentras y tu destino». Porque eso es precisamente lo que son: puntos de paso en la ruta de los datos.
ANÁLISIS DE LA RUTA DE DATOS
La ruta de datos abarca las redes locales, Internet y las redes corporativas. Es el recorrido que sigue cada paquete para ir del punto A (cliente) al punto B (aplicación). Al recorrer esta ruta de datos, los paquetes deben atravesar diversos dispositivos y servicios, cada uno de los cuales proporciona funciones de red y de aplicación que van desde el enrutamiento básico hasta el procesamiento criptográfico complejo. En nuestras encuestas, analizamos veintiséis (26) servicios diferentes que ofrecen seguridad, rendimiento, gestión de identidades y accesos, movilidad y disponibilidad tanto para las aplicaciones como para los usuarios. Todos estos servicios se implementan en la ruta de datos, lo que significa que las solicitudes y respuestas de las aplicaciones deben pasar por ellos para llegar a su destino, ya sea el cliente (tráfico saliente) o la aplicación (tráfico entrante).
Cada aplicación tiene unos requisitos y necesidades diferentes, por lo que es probable que cada una cuente con su propia ruta de datos y su propio conjunto de servicios de aplicación para satisfacerlos. Algunos pueden responder a necesidades empresariales y otros a exigencias normativas. Independientemente de su origen, deben cumplirse. Por eso existen los servicios de aplicación.
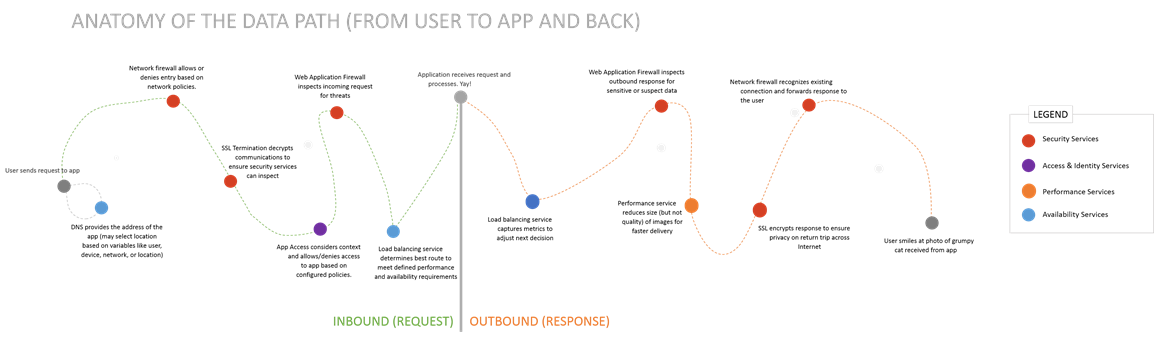
Esta es también la razón por la que incluimos servicios de red como el «cortafuegos de red» dentro de los servicios de aplicaciones. Los cortafuegos de red son los que menos tienen en cuenta las aplicaciones, ya que normalmente solo se ocupan de los puertos y las direcciones IP, pero sí tienen cierto conocimiento de ellas. Además, son uno de los servicios por los que debe pasar la ruta de datos. Es el servicio de aplicaciones más implantado de los que analizamos: el 83 % de los encuestados indica que actualmente tiene al menos uno en funcionamiento.
Más allá del firewall de red, la ruta de datos se encuentra con una amplia variedad de servicios de aplicaciones. Curiosamente, la ruta de entrada de los datos puede no ser la misma que la de salida. Por eso las he representado por separado en el consabido diagrama. De hecho, en el mundo altamente programable de hoy en día, cada vez es más habitual que la ruta de datos varíe no solo de una aplicación a otra, sino también de una solicitud a otra. Las redes de los proveedores de servicios son especialmente exigentes en cuanto a velocidad y, del mismo modo que no podemos ignorar las limitaciones que impone la velocidad de la luz a las tasas de transferencia de datos, tampoco podemos obviar que se añade al menos una latencia (retardo) nominal cada vez que un servicio inspecciona una solicitud o una respuesta. Por ello, los operadores de redes de servicios se han convertido en expertos en el encadenamiento dinámico de servicios, que ajusta la ruta de datos en tiempo real en función de los datos de la aplicación que transporta en cada momento.
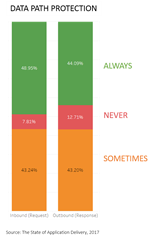
La mayoría de las redes empresariales son menos flexibles por diseño, pero aun así es probable que presenten diferencias entre las rutas de datos de entrada y de salida en lo que respecta a los servicios de aplicaciones. Un buen ejemplo es la seguridad. Un rápido análisis de las estrategias de protección de la ruta de datos de los participantes en nuestra última encuesta revela diferencias en la frecuencia con la que los servicios de aplicaciones protegen las rutas de datos de entrada y de salida. Es ligeramente más habitual encontrar un servicio de seguridad para aplicaciones, como un firewall de aplicaciones web, que proteja la solicitud entrante que uno que proteja la respuesta saliente. Por tanto, las solicitudes entrantes pueden seguir una ruta distinta a la de sus correspondientes respuestas salientes .
SERVICIOS DE APLICACIONES
Así pues, los servicios de aplicaciones abarcan toda la gama de «funciones» que pueden encontrarse en la red. Todos ellos comparten una definición común: la ruta de los datos pasa a través del servicio (en sentido entrante, saliente o ambos), lo que permite inspeccionar, rechazar, reenviar o modificar los datos de la aplicación. El calificativo «aplicación» es fundamental, ya que, de lo contrario, tendríamos que incluir elementos como conmutadores y routers, que rara vez actúan sobre los datos de las aplicaciones y, en cambio, se centran en transmitir paquetes basándose en datos de la red de la forma más rápida y eficiente posible.
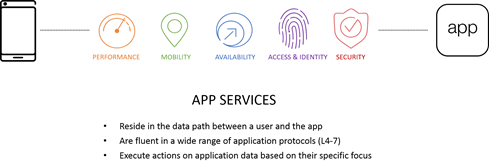
Los servicios de aplicaciones incluyen, entre otros: DNS, balanceo de carga, firewalls de aplicaciones web, firewalls de red, VPN SSL, almacenamiento en caché, optimización de TCP y servicios de descarga de SSL/TLS. De media, la mayoría de las organizaciones utilizan al menos 14 de los 26 servicios que analizamos y, en 2017, casi tres cuartas partes (el 74 %) habían implementado al menos diez servicios de aplicaciones. Por eso, el diagrama que he incluido resulta un tanto simplista, ya que no refleja adecuadamente las sólidas implementaciones de servicios de aplicaciones en entornos reales. Sin embargo, la línea curva de la ruta de datos sí es fiel a la realidad, porque los cables suben, bajan y atraviesan todo tipo de barreras físicas, bastidores y paneles de conexiones. De verdad. No son las líneas rectas que solemos mostrar en los diagramas.
Nosotros (F5) preguntamos por los servicios de aplicaciones en nuestra encuesta anual porque eso es precisamente lo que hacemos: proporcionar servicios de aplicaciones a las organizaciones para que puedan poner en marcha sus aplicaciones, ya sea en la nube o en el centro de datos (o en algún entorno que combina ambos). Con el paso de los años, estos servicios se han convertido en componentes esenciales de las implementaciones de aplicaciones, en lugar de ser «complementos deseables». La escalabilidad, la velocidad y la seguridad ya no son opcionales para las aplicaciones, sino requisitos básicos que, en la mayoría de los casos, hacen necesario el uso de servicios de aplicaciones.
Seas consciente de ello o no (y, en la mayoría de los casos, se espera que no lo seas), prácticamente todas las solicitudes que se hacen a una aplicación —ya sea a través de una API o de una URL en un navegador— pasan por al menos un servicio de aplicaciones, y probablemente por más de uno. Ya sea por escalabilidad, seguridad o rendimiento, las aplicaciones actuales son más seguras y rápidas gracias al apoyo de los servicios de aplicaciones.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.