Los firewalls de aplicaciones web (WAF) siguen evolucionando y se han convertido en una herramienta crítica e imprescindible para las empresas que luchan contra las continuas ciberamenazas.
El número de vulnerabilidades y ataques relacionados con aplicaciones o API sigue aumentando. NIST.gov señaló que el año pasado se notificaron aproximadamente 18.378 vulnerabilidades clasificadas; sin embargo, el número total de vulnerabilidades en 2021 fue de 25.646 (claramente muy superior a la cifra notificada). Durante el último año, hemos visto cómo vulnerabilidades como Log4j han afectado a muchas organizaciones; es aquí donde las soluciones WAF ofrecen cierto grado de protección para las aplicaciones y las API.
KuppingerCole evaluó a numerosos proveedores en cuanto a las funcionalidades básicas de WAF, la protección de API, la gestión de bots, la protección contra ataques DDoS y la asistencia para administradores y DevOps. F5 fue reconocida en Leadership Compass como líder general, líder de producto, líder en innovación y proveedor líder.
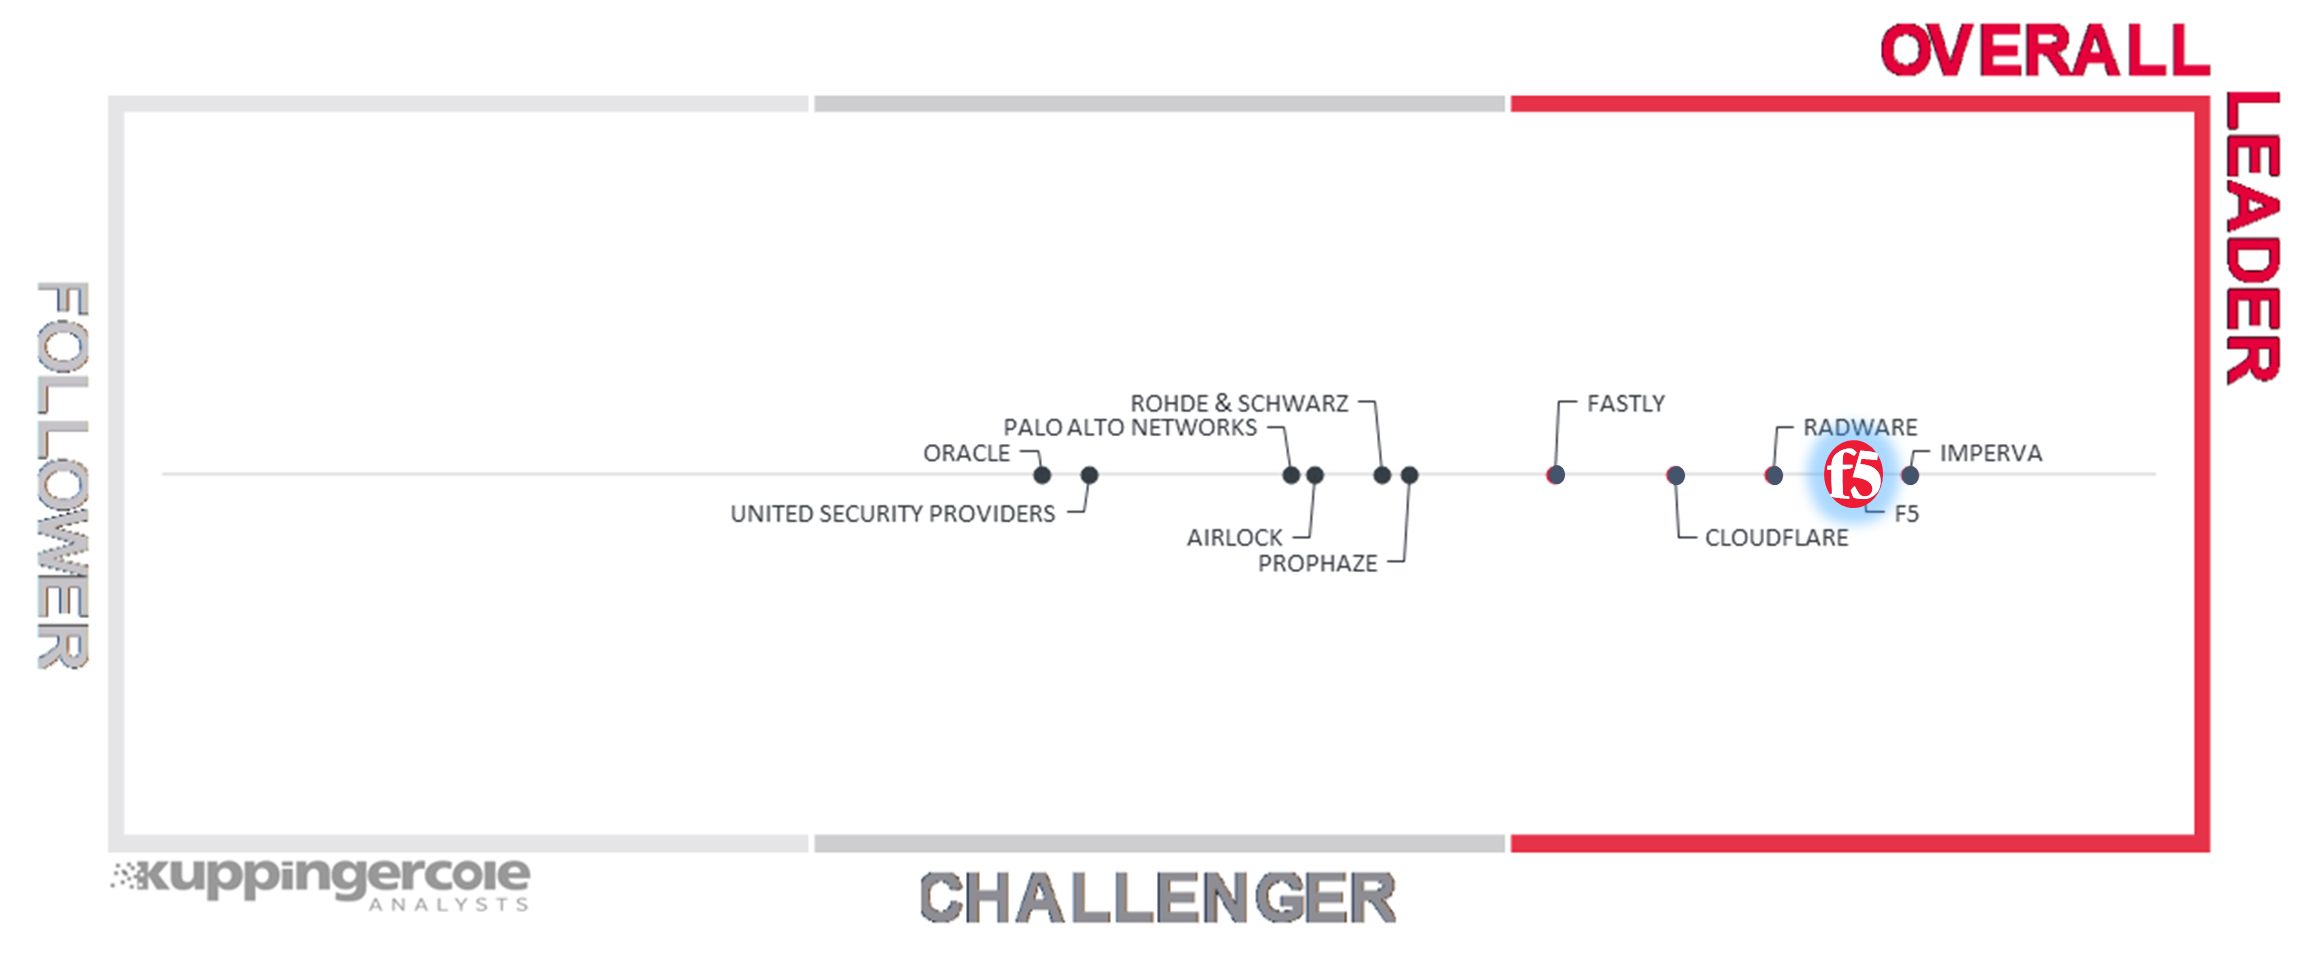
F5 recibió valoraciones positivas por su producto, presencia en el mercado y estrategia. F5 obtuvo puntuaciones altas en aspectos como la protección de API, las funcionalidades principales de WAF, la gestión de bots, la protección contra ataques DDoS y la asistencia para administradores y equipos de DevOps.
El informe reconoció que la seguridad de las API de F5 «permite proteger los protocolos de API REST/JSON, XML, GraphQL y GWT» y que «BIG-IP Advanced WAF también proporciona una API declarativa o un archivo JSON que se puede incorporar a una canalización de CI/CD para integrar la seguridad en las primeras fases del desarrollo», lo que mejora la seguridad del desarrollo y de las aplicaciones.
KuppingerCole también destacó los servicios de inteligencia sobre amenazas de Advanced WAF, como Threat Campaigns y Leaked Credential Check. El informe señala: «La protección de credenciales evita el robo de credenciales mediante el cifrado de credenciales en las aplicaciones». Aunque vulnerabilidades como Log4j siguen siendo un problema en todo el sector, F5 lanzó rápidamente Threat Campaigns para hacer frente a las explotaciones activas de Log4j, tan solo cuatro días después de que se diera a conocer la vulnerabilidad.
KuppingerCole también destacó las distintas opciones de implementación de F5 para adaptarse a los modelos operativos y de consumo preferidos por los clientes. El informe señala: «Se ofrecen buenas opciones de modelos de implementación, ya que se utiliza el mismo motor WAF en otras soluciones» y «La implementación del WAF incluye opciones de contenedores y microservicios, sin servidor, en la nube y en las instalaciones».
La protección contra ataques DoS en la capa de aplicación de F5 también recibió comentarios positivos. La protección contra DDoS de F5 supervisa la carga de las aplicaciones y se adapta a los cambios en tiempo real, mientras que el análisis del comportamiento mediante aprendizaje automático y las firmas dinámicas mitigan los ataques automáticamente.
Póngase en contacto con su gestor de cuenta para evaluar el modelo de implementación de F5 WAF que mejor se adapte a sus necesidades de seguridad de aplicaciones y API.
Aquí tienes un enlace al comunicado de prensa de F5 sobre el informe. También puedes consultar el informe de KuppingerCole aquí.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.