
La comunidad informática mundial se enfrenta actualmente a una confluencia de factores adversos.
Un factor evidente es la escasez mundial de semiconductores, ampliamente documentada, que ha aumentado los plazos de entrega de hardware de seguridad y distribución de aplicaciones. Aunque la demanda de dispositivos F5 iSeries sigue siendo elevada, la gran demanda de dispositivos y la persistente escasez de chips han provocado la ampliación de los plazos de entrega de los dispositivos iSeries (la escasez en la cadena de suministro no está afectando de forma tan significativa a los dispositivos F5 rSeries ni a los chasis VELOS).
Un segundo factor importante es el conflicto que continúa en Europa del Este, junto con la preocupación por la ciberguerra. Como informó F5 Labs ya en 2018, estos ataques pueden dirigirse contra organismos gubernamentales, el sector privado e incluso oficinas domésticas.
Estos dos factores han contribuido significativamente a crear un entorno en el que se necesitan urgentemente nuevas implementaciones de seguridad, pero muchas organizaciones no pueden adquirir soluciones con rapidez. Dicho esto, sabemos que posponer la seguridad no es una opción, ya que las amenazas más avanzadas van en aumento.
Un ejemplo destacado: el ransomware. La creciente amenaza del ransomware, que ha pasado del 6 % de todas las filtraciones de datos en 2019 al 42 % de todas las cadenas de ataque analizadas por F5 Labs en 2021, tiene repercusiones en cadena cuya magnitud es difícil de exagerar. Quizá más que cualquier otro tipo de malware, el ransomware puede perjudicar la cadena de suministro al propagarse a través de proveedores de confianza, impedir el acceso a infraestructuras y datos críticos y afectar negativamente a las economías tanto nacionales como internacionales.
Para detener de raíz las cadenas de ataques de ransomware, es fundamental implementar una solución de visibilidad capaz de inspeccionar los canales cifrados que ocultan los distintos vectores de ataque de ransomware. BIG-IP SSL Orchestrator, implementado en la nube, puede ayudarle a descifrar estos canales y obtener visibilidad del tráfico SSL/TLS que atraviesa su red. Puede dirigir el tráfico descifrado a su conjunto de soluciones de seguridad para inspeccionarlo en busca de amenazas y, al mismo tiempo, evitar los largos plazos de entrega provocados por la escasez mundial de chips y los problemas de la cadena de suministro.
Para ayudarle a satisfacer sus necesidades de seguridad ante el aumento de los ciberataques y la escasez en la cadena de suministro mundial, nos hemos asociado con Amazon Web Services (AWS) para ofrecer ediciones virtuales de alto rendimiento de BIG-IP SSL Orchestrator que puede implementar en AWS. Estas son cuatro razones por las que SSLO Orchestrator en AWS puede ser la mejor opción para usted:
1) Está experimentando plazos de entrega de hardware más largos de lo habitual
La seguridad es demasiado importante como para dejarla en suspenso debido a la escasez mundial de semiconductores y a las interrupciones de la cadena de suministro. En muchos casos, su organización no puede permitirse esperar meses para recibir el hardware del que depende para implementar su conjunto de soluciones de seguridad y proteger sus aplicaciones.
Afortunadamente, existen otras opciones. Con una edición virtual de BIG-IP de alto rendimiento, puede evitar los largos plazos de entrega de la cadena de suministro implementando BIG-IP SSL Orchestrator en Amazon Web Services, lo que le permite atender las prioridades de seguridad de su organización incluso durante periodos de escasez mundial de hardware. Al implementar SSL Orchestrator en AWS, disfrutará de las mismas funcionalidades presentes tanto en nuestras soluciones locales como en nuestras soluciones VE; todos los formatos utilizan nuestro software insignia BIG-IP y comparten un conjunto común de casos de uso y capacidades. Con AWS, puede poner en marcha BIG-IP SSL Orchestrator rápidamente y escalar bajo demanda a medida que aumenten sus requisitos de capacidad o cambien sus necesidades de seguridad.
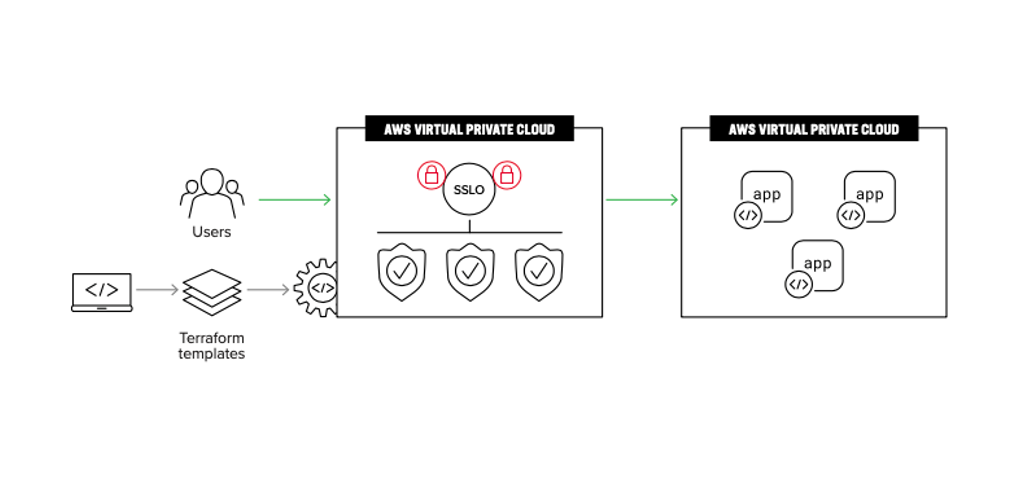
2) Necesita escalar rápidamente la inspección SSL/TLS y quiere aprovechar la aceleración y la descarga de la infraestructura
Una de las ventajas de implementar SSL Orchestrator en AWS es que no tendrá que preocuparse por ampliar su infraestructura de red a medida que aumenten sus necesidades de capacidad. Con AWS, puede descifrar y volver a cifrar el tráfico en la plataforma altamente escalable de AWS. Esto mejorará el rendimiento de la descarga de SSL para maximizar la seguridad y la rentabilidad. A medida que aumente la cantidad de tráfico cifrado que atraviesa su red, podrá ampliar de forma flexible su solución de descifrado y orquestación según sea necesario.
Con SSL Orchestrator implementado en AWS, su solución de protección frente a amenazas cifradas y de orquestación ofrecerá un alto rendimiento y se adaptará a los cambios en las condiciones de la red y a las necesidades de su organización, al tiempo que satisfará las exigencias de flexibilidad y escalabilidad del panorama actual de la seguridad.
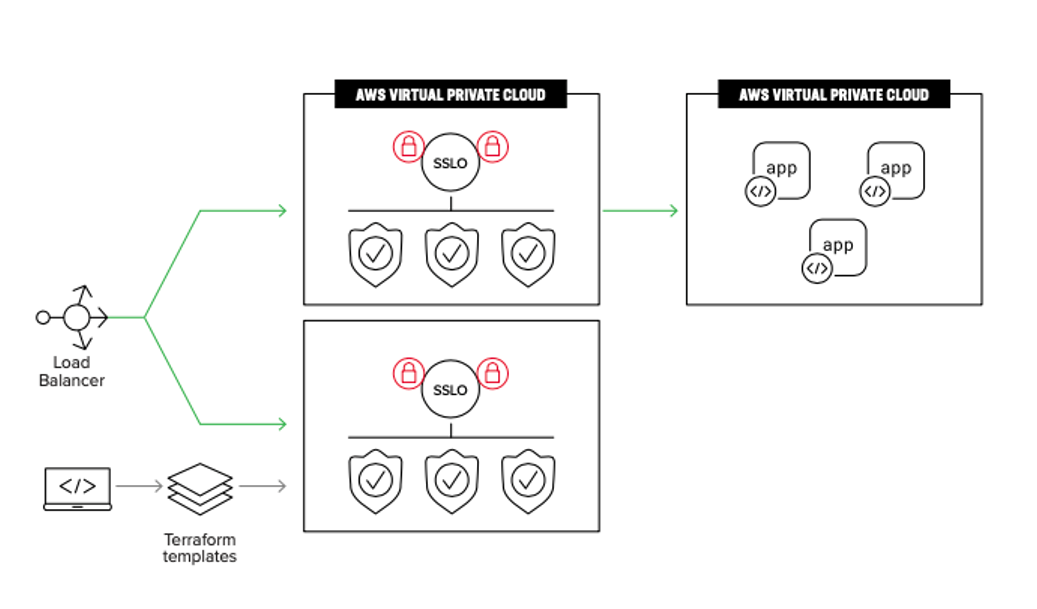
3) Necesita protección contra el ransomware que entra desde la capa 3 hasta la capa 7
Por desgracia para los profesionales de la seguridad, el ransomware puede acceder a una red a través de una amplia variedad de vectores de ataque. Sin embargo, muchos de estos vectores tienen algo en común: utilizan canales cifrados. Por tanto, obtener visibilidad del tráfico cifrado es un aspecto absolutamente esencial para establecer una defensa integral contra el ransomware. Dado que, según las estimaciones, actualmente el 90 % del tráfico está cifrado, a los atacantes les resulta fácil aprovechar la privacidad que ofrece la criptografía para eludir la detección de los programas de supervisión de redes. De hecho, F5 Labs informó de que el 83 % de los sitios de phishing utiliza un certificado TLS válido. El phishing, las vulnerabilidades del software y los navegadores (CVE), y las descargas ocultas son algunos de los puntos de entrada más habituales del ransomware, y es probable que todos estos vectores de ataque estén cifrados. Por tanto, supervisar el tráfico cifrado es una medida esencial para detectar el ransomware que accede a su red o se desplaza por ella.
Con BIG-IP SSL Orchestrator, puede encadenar servicios de seguridad y aprovechar las métricas de clasificación inteligente de la solución para crear cadenas de servicios de seguridad específicas y adecuadas en función del tráfico, las condiciones de la red y sus necesidades de seguridad.
4) Quiere opciones de compra flexibles
La «flexibilidad» es la clave al implementar BIG-IP SSL Orchestrator en AWS. Utilice SSL Orchestrator de forma flexible mediante una VE de alto rendimiento con el modelo y la licencia que prefiera, al tiempo que reduce el coste total de propiedad de la seguridad y la infraestructura necesaria gracias a la potencia combinada de SSL Orchestrator y AWS. Debido a los requisitos de capacidad para descifrar el tráfico SSL/TLS, se recomienda encarecidamente adquirir una licencia de SSL Orchestrator como VE de alto rendimiento. No se recomiendan las VE con licencia basada en el rendimiento para SSL Orchestrator, ya que licenciar el software de este modo puede provocar problemas de rendimiento en SSL Orchestrator. Aproveche las VE de alto rendimiento de BIG-IP para implementar SSL Orchestrator en AWS. Estas instancias de edición virtual sin limitación de velocidad ni de rendimiento solo están restringidas por el número de vCPU que pueden proporcionarles potencia.
Con AWS, solo tiene que utilizar los recursos y la infraestructura necesarios para ejecutar SSL Orchestrator, lo que le permite maximizar sus inversiones en seguridad.
Relájese y deje que BIG-IP SSL Orchestrator, como edición virtual de alto rendimiento en AWS, alivie sus preocupaciones derivadas de la escasez de semiconductores y los problemas de la cadena de suministro a la hora de proteger sus aplicaciones y datos frente al ransomware y otros tipos de malware, así como frente a las comunicaciones con servidores de mando y control y la exfiltración de datos.
Más información
Para obtener más información sobre si implementar SSL Orchestrator en AWS puede ser adecuado para usted, consulte nuestra descripción general de la solución conjunta y la ficha de AWS Marketplace. Póngase en contacto con sales.f5.com si tiene alguna pregunta sobre la solución.
¿Todo listo para la implementación? Consulte nuestro conjunto de plantillas de Terraform y documentación sobre la implementación para empezar.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.