La mayoría coincidiría en que la nube ha alcanzado la madurez. Ha evolucionado bajo nuestra atenta —aunque a veces recelosa— mirada, hasta el punto de que una encuesta de Harvard Business Review realizada en otoño de 2015 señaló que la mayoría de los encuestados afirmaba que «sus organizaciones habían adoptado una estrategia de nube pública como primera opción para al menos algunas aplicaciones nuevas. De hecho, solo el 22 % de los encuestados consideraba que una estrategia que priorizara la nube carecía de importancia».
Nuestras propias encuestas lo han corroborado. En nuestra encuesta de 2016 sobre el estado de la entrega de aplicaciones, el 67 % de los encuestados se identificó como perteneciente a organizaciones «Cloud First», y los tres modelos de nube (privada, pública y SaaS) dominaron las cinco principales tendencias estratégicas.
Pero observará que sigue habiendo reticencias en lo que respecta a la nube. Mientras que el SaaS, que absorbió de hecho la mayor parte del software estandarizado para operaciones empresariales que durante mucho tiempo se había adquirido como paquetes e implantado en las propias instalaciones, creció a un ritmo asombroso, la nube pública siguió rezagada. Nuestra encuesta no es la única que muestra que, cuando se pide distinguir entre el uso de la nube pública (AWS, Azure, Google, Rackspace), la privada (en las propias instalaciones) y el SaaS, son este último y la nube privada los que dominan la adopción de la «nube», no la nube pública.
Hay diversos motivos para ello, y la encuesta de Harvard Business Review mencionada anteriormente aborda de forma tangencial la reticencia de las empresas a lanzarse de lleno a la nube pública cuando se trata de aplicaciones críticas para el negocio y de larga duración, señalando la integración como un reto importante.
Pero no es solo la integración entre aplicaciones y fuentes de datos lo que frena el deseo de los responsables empresariales de «migrar a la nube». A menudo, lo que se interpone en el camino es la integración —la dependencia— de los servicios de aplicaciones que proporcionan la velocidad, la seguridad y la escalabilidad necesarias para dichas aplicaciones.
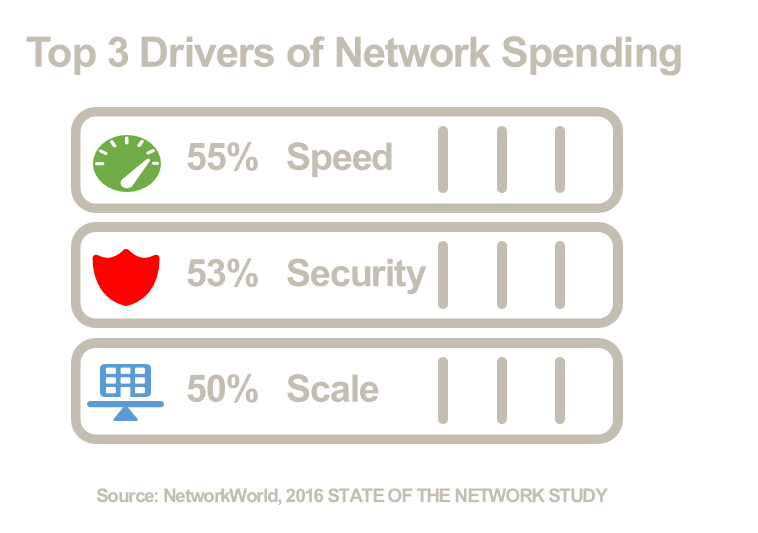
La nube pública está madurando y por fin empieza a alcanzar un punto de inflexión en el que los proveedores deben ofrecer servicios más avanzados que los cortafuegos basados en tablas IP y el balanceo de carga convencional para mantener su crecimiento. Era inevitable. Una vez terminada la guerra de precios y cuando la capacidad de computación pasó a ser más barata que una unidad flash de 8 TB, los proveedores tuvieron que buscar otras formas de diferenciarse y ofrecer razones de peso para adoptar sus plataformas. No ha pasado desapercibido que las inversiones en redes se centran en la velocidad, la escalabilidad y la seguridad. Los participantes en la encuesta State of the Network de Network World señalaron que los «principales factores que impulsan las inversiones en redes son mejorar la velocidad y el rendimiento de la red (55 %), mejorar la seguridad de los datos (53 %), garantizar la disponibilidad (50 %), garantizar la continuidad del negocio (46 %), mejorar la eficiencia de los procesos de TI (43 %) y mejorar la eficiencia de los procesos empresariales (41 %)».
Velocidad. Seguridad. Escalabilidad.
El problema no es que los proveedores no vayan a ofrecer esos servicios; ya lo hacen y seguirán haciéndolo. Sin embargo, dichos servicios siguen estando desconectados de los sistemas, modelos y procesos operativos del centro de datos, y exigen cambios importantes no solo en el personal, sino también en sus competencias. Las políticas deben trasladarse de un servicio a otro. Los procesos y sistemas deben modificarse para incorporar consolas en la nube, paneles de control, registros y API que proporcionen la visibilidad que el equipo de operaciones necesita para gestionar el día a día de una empresa cada vez más digital.
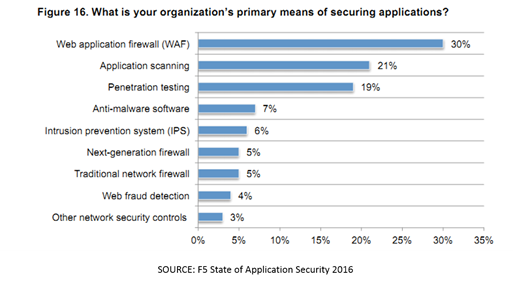
Eso suponiendo que pueda encontrar servicios complementarios disponibles en la nube. En nuestro primer informe anual sobre el estado de la seguridad de las aplicaciones, los encuestados indican que recurren a una amplia variedad de servicios de seguridad para protegerse y defenderse frente a un panorama de amenazas en constante evolución.
Firewalls de aplicaciones web, soluciones antimalware, sistemas de prevención de intrusiones (IPS), firewalls y sistemas de detección de fraudes en la web. Todos ellos están disponibles, en mayor o menor medida. Al igual que los servicios que proporcionan escalabilidad y velocidad.
Cuando las organizaciones se plantean migrar a la nube, disponen de pocas opciones. Reescribir una aplicación puede resultar extremadamente caro y llevar mucho tiempo, sobre todo teniendo en cuenta la acumulación de aplicaciones pendientes. Una acumulación que, según señaló el proveedor de PaaS OutSystems, afectaba al 85 % de las empresas encuestadas. Más de la mitad afirmaba tener entre 10 y 20 aplicaciones pendientes.
Sin embargo, la migración mediante lift and shift plantea inquietudes razonables sobre la infraestructura que sustenta una aplicación. La necesidad de trasladar toda la arquitectura, y no solo los componentes de la aplicación, suele frenar el entusiasmo de los equipos de TI por este tipo de iniciativas de migración. Los costes operativos derivados de un conjunto inconexo de herramientas, consolas, paneles de control y lenguajes de políticas pueden consumir una parte considerable del tiempo y el dinero que la empresa intenta ahorrar.
Por eso es importante no solo tener en cuenta las características y funcionalidades de los servicios de aplicaciones emergentes que ofrecen los proveedores de servicios en la nube, sino también la coherencia operativa que las soluciones pueden ofrecer o no. Contar con un 80 % de las funcionalidades puede ser aceptable y reducir los costes en un 50 % puede resultar atractivo, pero, al tener en cuenta los costes administrativos, ese ahorro se ve rápidamente mermado por la necesidad de incorporar nuevo personal y nuevas herramientas, así como por el tiempo adicional necesario para integrar, operar y gestionar los nuevos servicios.
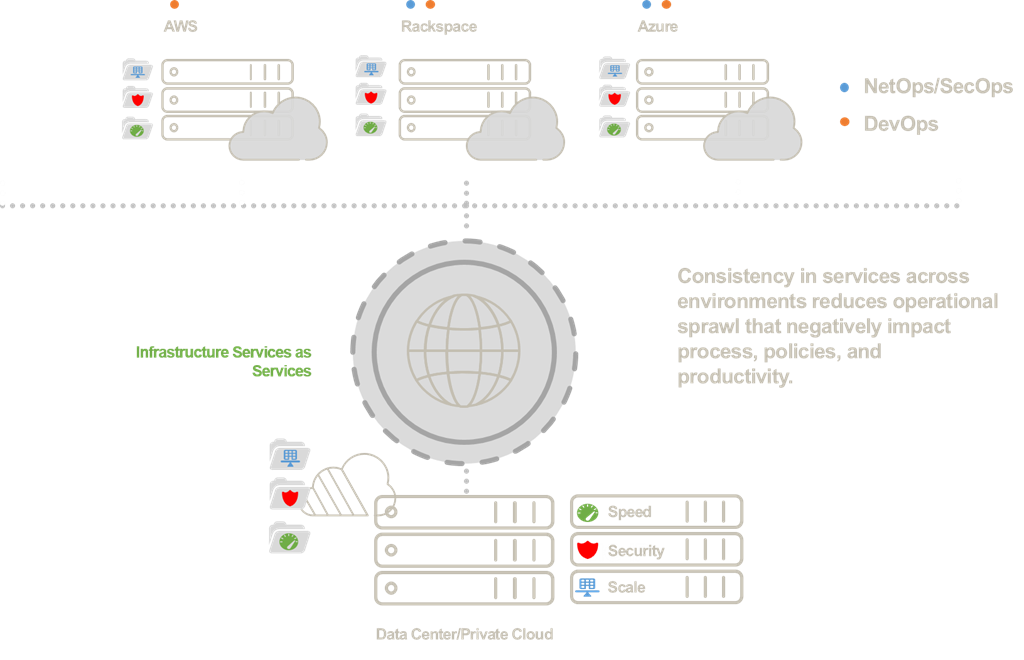
Es una proliferación operativa, y no es algo bueno.
Es posible migrar a la nube con total confianza mediante un enfoque «lift and shift». Al garantizar la paridad de los servicios de infraestructura, tanto en funcionalidad como en operativa, las organizaciones pueden migrar a la nube incluso las aplicaciones más complejas.
Para realizar una migración lift-and-shift con confianza, tenga en cuenta lo siguiente:
1. Servicios. Mantener la paridad arquitectónica es fundamental, especialmente al migrar servicios relacionados con la seguridad que cuentan con políticas bien definidas. La introducción de nuevos servicios requiere inversiones significativas.
2. Gestión. Es preferible utilizar servicios que puedan gestionarse independientemente de dónde estén implementados. Es mejor contar con un único panel de control que con varios, aunque el personal pueda considerar estos últimos una justificación razonable para tener un tercer monitor.
3. Automatización. Evalúe las API y los métodos programáticos de automatización y orquestación para asegurarse de que se ajusten a las competencias operativas. Exigir otro lenguaje, marco o conjunto de herramientas de políticas más supone una curva de aprendizaje que puede dar lugar a errores, políticas menos estrictas y consecuencias imprevistas.
Según todas las encuestas, va a migrar a la nube. Aunque sin duda hay algunas aplicaciones que nunca llegarán a utilizar la nube pública, muchas otras sí lo harán. La clave del éxito de cara al futuro es la paridad arquitectónica y operativa.
Teniendo esto en cuenta, en muy poco tiempo podrá migrar sus aplicaciones a la nube con total confianza.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.