Los agentes de IA están transformando rápidamente la forma en que las personas interactúan con las aplicaciones. En lugar de navegar directamente por sitios web, los usuarios recurren cada vez más a la IA para que realice tareas por ellos. Esto incluye pedir a los agentes que lean las noticias, planifiquen viajes de negocios, compren artículos o gestionen cuentas. Para llevar a cabo estas tareas, los agentes de IA navegan por sitios web, rellenan formularios, crean cuentas, inician sesión y realizan pedidos. Desde la perspectiva de una aplicación, esta actividad parece sorprendentemente humana.
Este cambio supone una transformación fundamental en los patrones de tráfico web y pone en entredicho los supuestos de seguridad tradicionales. Las soluciones tradicionales de gestión de bots y prevención del fraude se diseñaron para distinguir entre usuarios humanos y sistemas automatizados. Sin embargo, la IA agéntica difumina esta distinción. Estos agentes son legítimos y están autorizados, y a menudo prestan servicios beneficiosos, pero operan a la velocidad y escala de una máquina. Si los controles de seguridad no se adaptan en consecuencia, corren el riesgo de bloquear tráfico legítimo, deteriorar la experiencia de los usuarios y provocar pérdidas reales de ingresos.
Un nuevo reto de confianza a escala de los agentes
A medida que los agentes de IA actúan en nombre de usuarios y organizaciones reales, la autorización por sí sola ya no es suficiente. Puede que un agente tenga permiso técnico para acceder a una aplicación, pero eso no significa que todas las acciones que realice sean adecuadas, estén dentro del ámbito autorizado o sean seguras desde el punto de vista económico. A gran escala, la intención importa tanto como la identidad.
Esto plantea una nueva serie de retos, ya que las organizaciones se ven obligadas a replantearse qué significa la confianza cuando la automatización se comporta como un usuario. En la práctica, los equipos se enfrentan a varios problemas recurrentes:
- Que esté autorizado no siempre significa que sea adecuado a gran escala. Los agentes de IA pueden tener credenciales válidas, pero las organizaciones siguen necesitando mecanismos para aplicar límites de intención, alcance y coste, en lugar de depender de decisiones binarias de «permitir o denegar».
- La lista de entidades de confianza está creciendo de forma exponencial. Las aplicaciones ya admiten cientos de bots beneficiosos conocidos. A medida que proliferan los agentes de IA capaces de navegar, comprar y crear cuentas, el número de entidades automatizadas de confianza sigue aumentando rápidamente.
- Los agentes legítimos se confunden con actividades abusivas. Sin una visibilidad que tenga en cuenta a los agentes, la automatización beneficiosa suele bloquearse, lo que provoca transacciones fallidas, fricción para los usuarios y pérdida de ingresos.
- La rendición de cuentas se diluye entre los agentes y las personas. Cuando las aplicaciones no pueden determinar a quién representa un agente, se deterioran la personalización, la aplicación de políticas y la confianza.
- Los navegadores agénticos introducen nuevos riesgos. La inyección de instrucciones y los flujos de trabajo de agentes comprometidos pueden exponer datos confidenciales, interrumpir las operaciones y aumentar la exposición general a riesgos de seguridad.
En conjunto, estos retos dejan claro que las defensas actuales contra bots deben evolucionar, y hacerlo rápidamente.
Defensa contra bots, evolucionada para la IA agéntica
F5 Distributed Cloud Bot Defense se ha diseñado para abordar esta nueva realidad. A medida que los agentes de IA realizan cada vez más tareas importantes a la velocidad de una máquina, los equipos de seguridad deben diferenciar entre la automatización de confianza y los riesgos inaceptables, sin interrumpir los flujos de trabajo de los que dependen los usuarios.
F5 admite estándares emergentes de autenticación y confianza de agentes, como Web Bot Auth y Know Your Agent (KYA), lo que ofrece a las organizaciones una vía práctica para habilitar de forma segura la automatización basada en IA. En lugar de bloquear de forma predeterminada el tráfico de los agentes, los clientes pueden autorizar explícitamente agentes de IA para flujos de trabajo sensibles, al tiempo que mantienen un control granular sobre su comportamiento.
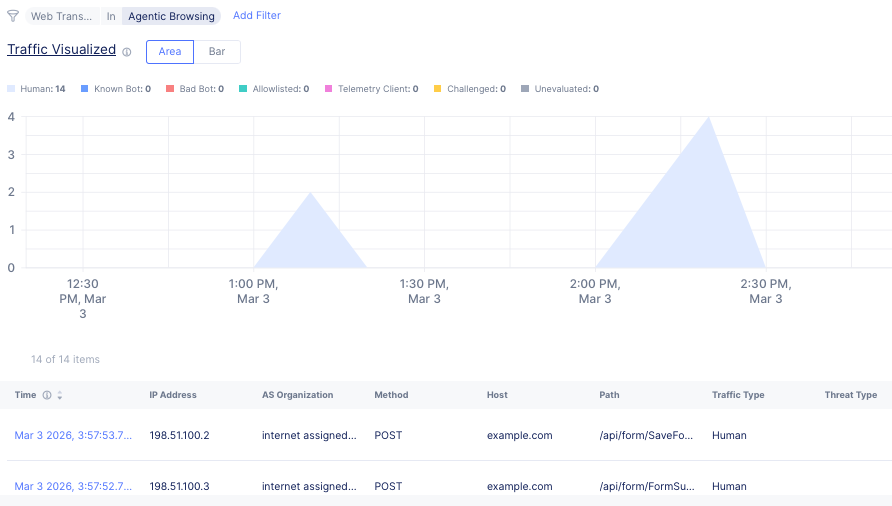
Igualmente importante es que F5 detecta cuándo es un agente de IA, y no una persona, quien controla la sesión del navegador. Los agentes modernos utilizan cada vez más navegadores completos e imitan deliberadamente los patrones de interacción humana, lo que dificulta su detección mediante señales tradicionales. Al analizar datos de comportamiento e interacción de alta fiabilidad, F5 Distributed Cloud Bot Defense permite identificar claramente quién controla la sesión. Esta visibilidad reduce los puntos ciegos y permite a las organizaciones tomar mejores decisiones a medida que la navegación impulsada por IA se generaliza.
Convertir la confianza en los agentes en una política aplicable
La visibilidad por sí sola no basta. A medida que aumenta el volumen de interacciones, las organizaciones deben convertir la confianza en los agentes en políticas de obligado cumplimiento.
F5 permite a los equipos autorizar con confianza a agentes fiables que cumplen las políticas, al tiempo que establece límites claros para evitar el uso indebido de flujos de trabajo sensibles. Las políticas adaptadas a los agentes tienen en cuenta la identidad, la integridad, el origen y la finalidad declarada, lo que permite a las empresas regular con precisión cómo interactúan los agentes de IA con endpoints específicos. El resultado es una automatización fiable con un menor riesgo operativo y de seguridad.
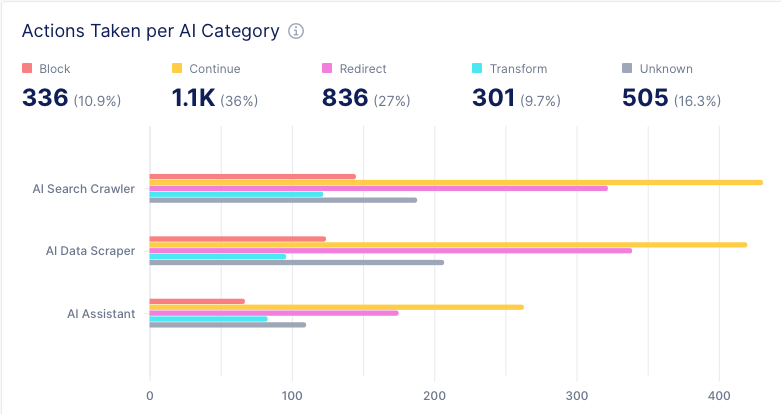
F5 también ayuda a las organizaciones a comprender el impacto más amplio que tiene el comportamiento de los agentes en el negocio. Los equipos obtienen información sobre qué agentes acceden a qué aplicaciones, cómo afecta su actividad a las tasas de conversión y fraude, y dónde pueden surgir riesgos.
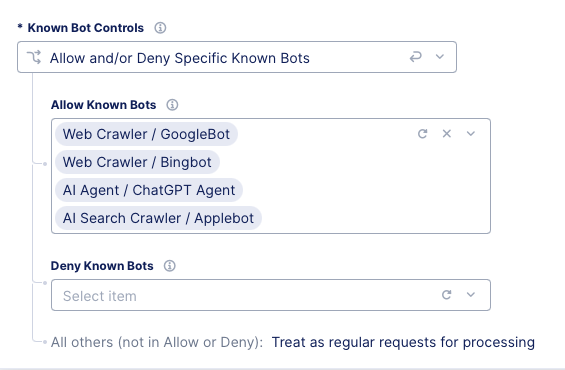
Gracias a una visibilidad compartida entre los equipos de seguridad, fraude y aplicaciones, las organizaciones pueden responder rápidamente reforzando los controles, aplicando límites de frecuencia o bloqueando la actividad cuando sea necesario.
Gestionar el tráfico de agentes con confianza
A medida que la IA se convierte en una parte permanente del tráfico de las aplicaciones, la confianza pasa a ser fundamental. F5 Distributed Cloud Bot Defense ayuda a las organizaciones a comprender quién interactúa con sus aplicaciones y por qué. También aplica automáticamente los controles adecuados y verifica continuamente que el comportamiento de los agentes se ajuste a las expectativas.
Este enfoque transforma el tráfico de agentes, que pasa de ser un riesgo desconocido a convertirse en una parte gestionable y observable de las operaciones digitales. En lugar de reaccionar ante los problemas a posteriori, los equipos obtienen un control proactivo sobre cómo interactúa la automatización con sus flujos de trabajo más importantes.
Los agentes de IA ya están aquí. La cuestión es: ¿vas a gestionarlos o dejarás que alteren el funcionamiento de tu empresa?
Si le interesa obtener más información sobre F5 Distributed Cloud Bot Defense, póngase en contacto con nosotros.
Sobre los autores
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]