En los últimos años, a medida que la virtualización y, más recientemente, la contenerización han aumentado la densidad de aplicaciones en cualquier componente de hardware, nos hemos obsesionado con el reto de gestionar el tráfico este-oeste en lugar del tráfico norte-sur.
Para quienes aún no estén muy familiarizados con los patrones de tráfico de los centros de datos, hagamos un repaso: El tráfico norte-sur es el que se produce entre el usuario y la aplicación, entre el cliente y el servidor, o el que entra y sale del centro de datos. El tráfico este-oeste es el que se produce entre servidores, entre aplicaciones, entre servicios o, sencillamente, dentro del centro de datos.
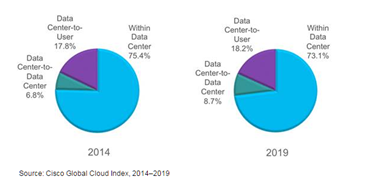
Los patrones de tráfico norte-sur se ven afectados por el aumento del número de usuarios, aplicaciones y dispositivos. Cuantas más conexiones entre usuarios y aplicaciones se necesiten, mayor será el tráfico norte-sur. El tráfico este-oeste se ve afectado por las arquitecturas de las aplicaciones y la tecnología de la infraestructura. Al combinar tecnologías como la virtualización y los contenedores con arquitecturas emergentes como los microservicios, se produce un aumento exponencial del número de «aplicaciones» o «servicios» que deben comunicarse entre sí en todo el centro de datos.
Básicamente, cuanto más distribuidos estén la arquitectura de una aplicación y su infraestructura, más tráfico este-oeste se observará.
A este aumento se suma la tendencia a ajustar las aplicaciones a las necesidades reales. En lugar de basar la planificación de la capacidad en previsiones de crecimiento, esta se determina en función de lo que se necesita en cada momento, con un pequeño margen adicional. Gracias a la madurez de tecnologías como el escalado automático, podemos utilizar los recursos de forma más eficiente y reducir la cantidad de recursos informáticos y de red que permanecen inactivos; consumiendo presupuesto sin generar un valor equivalente. Por cierto, esta es una de las ventajas de la nube privada: permite aprovechar mejor los recursos que, de otro modo, permanecerían inactivos y se desperdiciarían, mediante un aprovisionamiento y una gestión orientados a servicios que posibilitan el uso de los recursos en tiempo real.
Pero me estoy desviando del tema. La cuestión es que, gracias a las arquitecturas y tecnologías, el tráfico este-oeste está aumentando a un ritmo que probablemente supera al del tráfico norte-sur.
Ahora bien, cada cambio significativo en las arquitecturas y tecnologías de las aplicaciones durante los últimos veinte años ha provocado una reacción equivalente en «la red». Esto se debe a que la red es responsable de gestionar el tráfico, independientemente de la dirección en la que circule. De este a oeste o de norte a sur, da igual. Ya sea virtual o física, la red interviene para garantizar que el tráfico llegue desde su origen hasta su destino.
La pregunta ahora, dado que estamos observando un aumento aún mayor del tráfico este-oeste debido a la descomposición de las aplicaciones en microservicios, es: ¿cómo debe responder la red? Más concretamente, ¿cómo deben responder los servicios de la red para proporcionar las funciones críticas (disponibilidad, seguridad y optimización) necesarias para ofrecer aplicaciones a los usuarios o, cada vez más, a otras aplicaciones?
IMPACTO UNO: ACERCARSE A LA APLICACIÓN
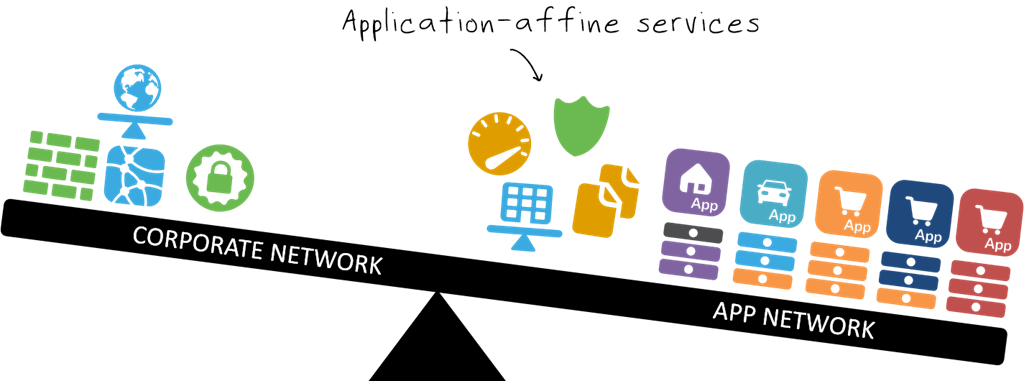
Está bastante claro que la primera respuesta a esta pregunta es que los servicios vinculados a las aplicaciones deben acercarse a estas. No pueden permanecer ahí fuera, en el extremo del patrón norte-sur, y prestar servicio a aplicaciones que los consumen principalmente siguiendo un patrón este-oeste. Esto supone un uso ineficiente de los recursos de red, y los patrones de enrutamiento resultantes introducen latencia en la comunicación entre aplicaciones. Es aquí donde empezamos a oír términos como «tromboning» y «hairpinning» para referirse a patrones de tráfico que describen una ruta por la red que obliga a salir de una máquina, atravesar la red hacia el norte y, después, regresar a la misma máquina. Esa latencia se traduce en costes empresariales reales debido a la reducción de la productividad («un momento, hoy mi “ordenador” va lento») y al aumento del abandono de carritos de compra y aplicaciones web por parte de los consumidores. Eso es precisamente lo que queremos evitar: si el tráfico fluye de este a oeste, los servicios deben estar en esa ruta de datos.
IMPACTO DOS: COMPATIBILIDAD OPERATIVA
La segunda respuesta es que estos servicios, como el equilibrio de carga y la seguridad de las aplicaciones web, deben poder implementarse en formatos compatibles desde el punto de vista operativo. En otras palabras, no vamos a colocar hardware de red delante de cada aplicación (o microservicio) que aparezca. Por tanto, las plataformas en las que se prestan estos servicios deben estar virtualizadas o contenerizadas para ser compatibles operativamente con las arquitecturas y tecnologías emergentes. También deben ser programables y proporcionar API y plantillas que permitan adoptar un enfoque orientado a DevOps para el aprovisionamiento y la gestión. Los servicios, ya sean de aplicaciones o de red, deben poder orquestarse. Las redes definidas por software (SDN), si pueden integrarse con las herramientas y los marcos de trabajo predominantes en los entornos de operaciones de infraestructura y aplicaciones, también pueden satisfacer esta necesidad.
IMPACTO TRES: LA ARQUITECTURA ES CRÍTICA
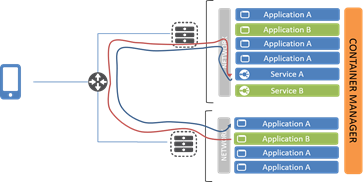
La tercera respuesta es que la arquitectura cobra aún más importancia que nunca. El hecho de que se pueda implementar un servicio de red en el mismo host que su aplicación no significa necesariamente que deba hacerse. En función de qué sea y de cómo vaya a interactuar con otros servicios (e instancias de servicios), su ubicación se convierte en una cuestión importante que debe tenerse en cuenta. Por ejemplo, un equilibrio de carga mal diseñado puede generar patrones de tráfico alarmantes que provoquen una latencia innecesaria; una latencia que se traduce directamente en beneficios —o pérdidas— para la empresa. En este escenario, cualquier fallo (de hardware, software, red o almacenamiento) en el host donde se implementan los servicios provoca una interrupción del servicio (y bastante grave), ya que los servicios encargados de garantizar la disponibilidad de las aplicaciones también dejan de funcionar. En una arquitectura de aplicaciones muy descompuesta (microservicios), esto podría ser desastroso si existe una gran dependencia de estas aplicaciones.
Es necesario realizar un análisis minucioso (de la arquitectura) para garantizar que la tentación de optar por la respuesta más obvia (y sencilla) no lleve a ignorar las prácticas recomendadas en materia de rendimiento y disponibilidad.
LAS REDES SIGUEN SIENDO UN EJERCICIO DE ARQUITECTURA
Las redes son y siguen siendo una cuestión de arquitectura. No se trata solo de los formatos físicos; estos no son más que una forma de llevar los recursos de red allí donde se necesitan de manera más rápida y eficiente. Se trata de dónde se ubican esos recursos y de cómo esto afecta a todo lo que se encuentra en las capas superiores de la pila: los servicios de red, los servicios de las aplicaciones, el rendimiento de las aplicaciones y, en última instancia, el éxito —o el fracaso— empresarial.
Las redes en la era de los contenedores, la virtualización y la nube tienen tanto que ver con la arquitectura como con las operaciones.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.