Esta es la primera entrada de una serie de dos partes sobre API Connectivity Manager:
- 5 formas de combatir la proliferación de API (y por qué debería importarte) – este artículo
- Por qué es importante la experiencia de los desarrolladores de API
Las API son el tejido conectivo de la Internet moderna, ya que enlazan los datos desde el extremo de la red hasta la nube y los centros de datos locales. Según el Informe sobre el estado de la estrategia de aplicaciones de 2021 de F5, el uso de las API es el método más popular entre las distintas opciones que emplean las organizaciones para modernizarse:
- El 58 % de las organizaciones están añadiendo una capa de API para habilitar interfaces de usuario modernas
- El 51 % está incorporando componentes de aplicaciones modernas (por ejemplo, Kubernetes)
- El 47 % está refactorizando (modificando el propio código de la aplicación)
- El 40 % está migrando a la nube pública (lift and shift) sin modernizar
En una economía impulsada por las API, estas deben ser fiables al 100 %. Sin embargo, a medida que las empresas y las aplicaciones crecen, la complejidad operativa se multiplica. Las aplicaciones nativas de la nube tienen un diseño cada vez más distribuido y descentralizado, y están compuestas por decenas, cientos o incluso miles de API desplegadas en entornos de nube, locales y perimetrales.
Un estudio reciente de la Oficina del CTO de F5 identificó la proliferación continua de API como una amenaza importante para las empresas inmersas en la transformación digital. Pero ¿qué significa eso?
¿Qué es la proliferación de API?
La proliferación de API describe dos retos interrelacionados que surgen a medida que las organizaciones llevan a cabo su transformación digital: el crecimiento exponencial del número de API y su distribución física entre múltiples arquitecturas y equipos.
Los cuatro factores clave que impulsan la proliferación de API son:
- Infraestructura híbrida – Actualmente, el 81 % de las empresas opera con tres o más arquitecturas que incluyen nubes públicas, centros de datos locales e infraestructura perimetral.
- Arquitecturas de microservicios – La creciente adopción de arquitecturas de microservicios da lugar a la proliferación de endpoints de API a medida que se ponen en marcha nuevos servicios.
- Despliegue continuo de software – Los desarrolladores pueden crear rápidamente decenas de API, o muchas versiones de una misma API, en un breve periodo de tiempo.
- API abandonadas – A medida que los desarrolladores pasan a prestar apoyo y trabajar en otros proyectos, dejan de gestionar y mantener las API que crearon.
La proliferación de API es una amenaza importante
Muchas empresas aún no reconocen la proliferación de API como un problema importante – pero lo es. Las organizaciones que comprendan y aborden las causas fundamentales de la proliferación de API serán las que prosperen en la próxima década.
La proliferación descontrolada de API plantea importantes retos operativos y de seguridad para las empresas. A medida que los endpoints de API se multiplican en distintos equipos y entornos, proteger y gestionar las API se convierte en un desafío monumental. Para las empresas, esta proliferación suele generar costes ocultos —menor productividad de los desarrolladores, más trabajo repetido y revisiones más lentas— que no son fáciles de cuantificar hasta que es demasiado tarde.
Entre los principales desafíos de la proliferación de API se incluyen:
- Falta de visibilidad – Las arquitecturas híbridas dificultan enormemente obtener una visión unificada del tráfico y las configuraciones de las API
- No hay una única fuente de información fiable – A los desarrolladores les cuesta encontrar API y documentación actualizada
- Menor fiabilidad – Las configuraciones incorrectas se vuelven más frecuentes, lo que provoca interrupciones del servicio
- Mayores amenazas de seguridad – Los endpoints de API no protegidos son blancos fáciles para los ataques
¿Cómo puede combatir la proliferación de API?
El primer paso para crear una infraestructura de API resiliente consiste en controlar la proliferación de API mediante una estrategia integral que incorpore las mejores prácticas en materia de asignación permanente de responsabilidades sobre las API y un catálogo centralizado de API o servicios. A continuación, se debe aplicar un modelo de gobernanza de API para optimizar la gestión de su ciclo de vida de forma práctica y escalable.
En NGINX, hemos desarrollado una solución de plano de gestión para reducir la complejidad de la gestión de las API. API Connectivity Manager, que forma parte de F5 NGINX Management Suite, proporciona una única interfaz para conectar, gobernar y proteger sus API, independientemente de dónde se encuentren o de quién las desarrolle.
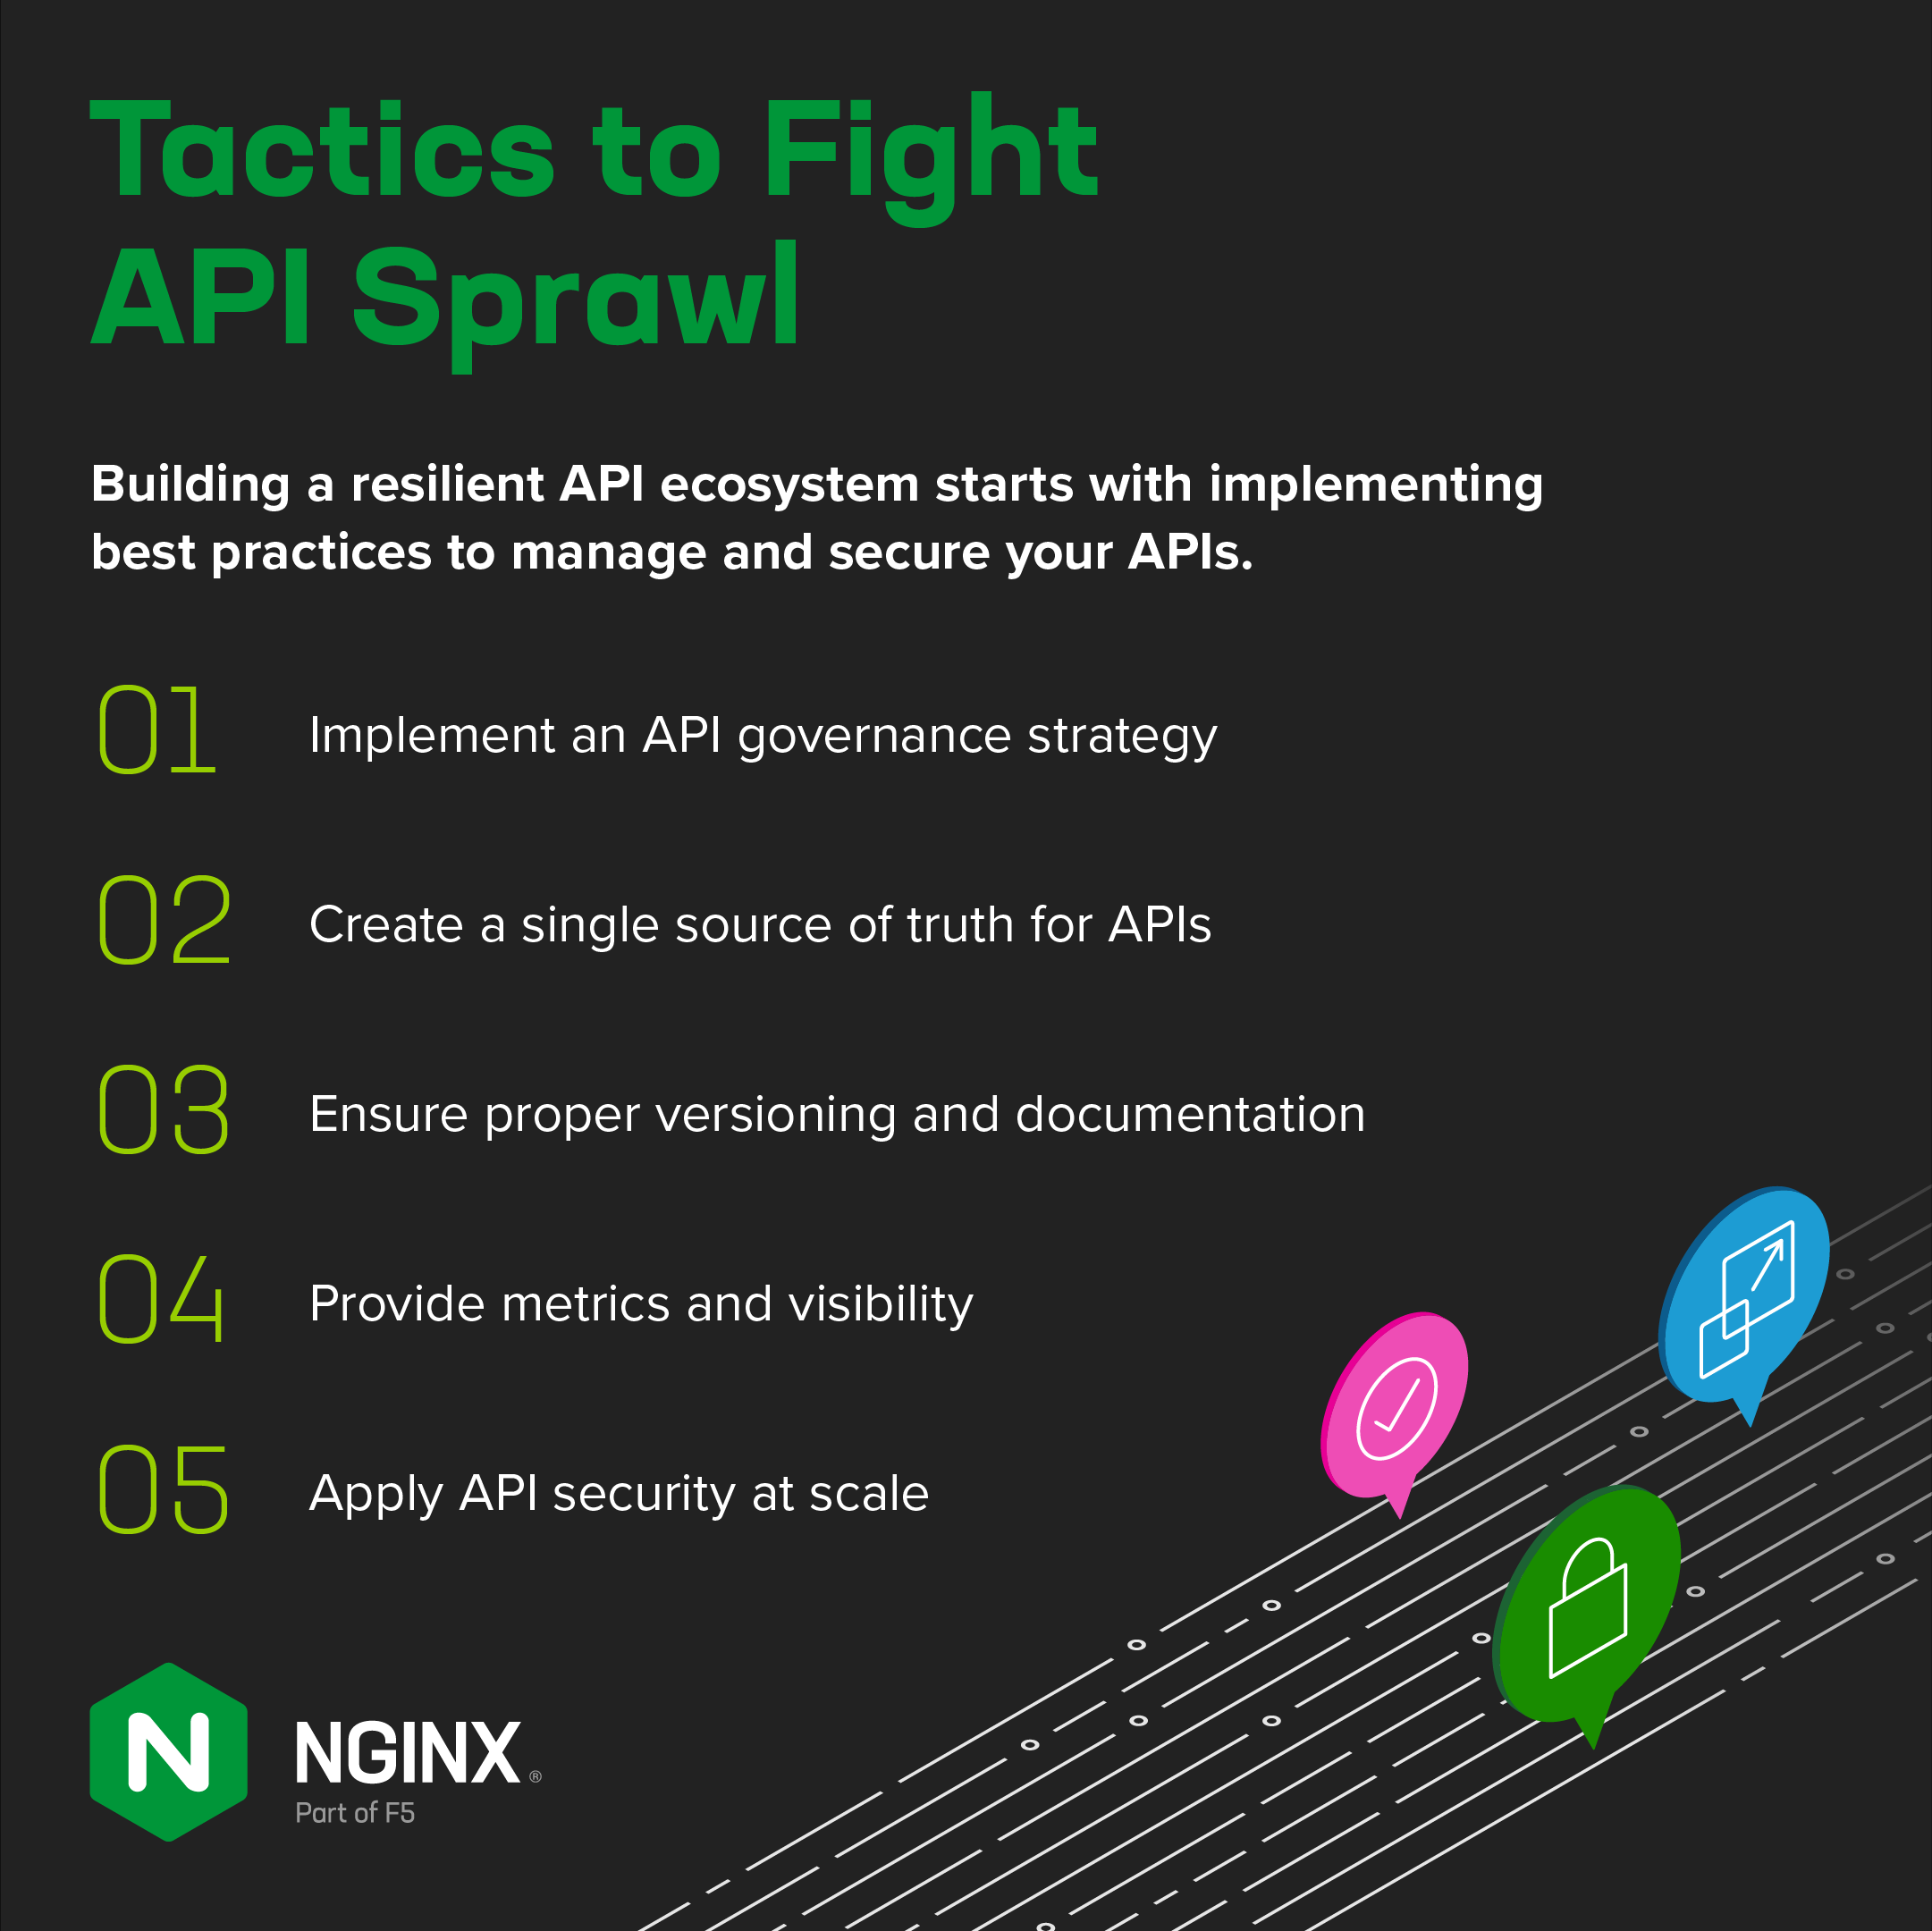
API Connectivity Manager le ayuda a aplicar las cinco tácticas fundamentales para combatir la proliferación de API y gestionarlas a gran escala:
- Implementar una estrategia de gobernanza de API
- Cree una única fuente de información fiable para las API
- Garantizar un control de versiones y una documentación adecuados
- Proporcionar métricas y visibilidad
- Aplicar la seguridad de las API a gran escala
Táctica n.º 1: Implementar una estrategia de gobernanza de API
La gestión y el control centralizados facilitan la detección, la conexión y la protección de las API dentro de una única arquitectura o clúster. La proliferación de API obliga a cambiar la forma de pensar: de un modelo puramente jerárquico a otro distribuido y con escalado autónomo.
Cómo ayuda NGINX – Con API Connectivity Manager, puede implementar un modelo de gobernanza flexible que equilibre las políticas globales con controles detallados, de modo que los propietarios de las API puedan gestionar las políticas locales. Esto ayuda a acelerar la comercialización sin renunciar a una supervisión coherente de la seguridad y el cumplimiento normativo.
Los equipos de plataforma e infraestructura pueden garantizar la coherencia de las API en toda la empresa mediante políticas globales de registro, códigos de respuesta de error, configuración de TLS y mucho más. Los desarrolladores que crean y gestionan API conservan el control de las políticas a nivel de servicio, como la limitación de solicitudes, la autenticación y la autorización.
Táctica n.º 2: crear una única fuente de información fiable para el descubrimiento de API
A medida que aumenta el número de API y la complejidad de las aplicaciones, resulta muy difícil descubrir y hacer un seguimiento de qué API están disponibles y dónde se encuentran. Si las API están ocultas en la infraestructura de un microservicio concreto y no están registradas, los equipos responsables de otros microservicios no pueden encontrarlas ni integrarlas en sus proyectos.
Cómo ayuda NGINX – Con API Connectivity Manager, puede crear catálogos de servicios y portales de API donde los desarrolladores puedan descubrir y utilizar sus API. Una buena experiencia en el portal para desarrolladores fomenta el uso de sus API al ofrecer un lugar centralizado con información sobre las API disponibles y cómo utilizarlas, además de herramientas para generar credenciales.
Táctica n.º 3: Garantice un control de versiones y una documentación adecuados
Los portales de API son un buen primer paso. Sin embargo, surgen problemas cuando las especificaciones de las API cambian durante los ciclos de desarrollo. Esto implica que el servicio remoto que llama a una API también debe cambiar. Este enfoque podría funcionar si todos los microservicios los diseña el mismo equipo para la misma aplicación, pero no cuando las API se publican para que las utilicen terceros.
Al mismo tiempo, mantener la documentación supone un quebradero de cabeza para los desarrolladores. Tras un impulso inicial de actividad, los portales de API suelen quedar desatendidos y convertirse en ciudades fantasma repletas de API sin soporte y documentación obsoleta, lo que deja a las partes interesadas y a los usuarios de las API desorientados y frustrados.
Cómo ayuda NGINX – Con API Connectivity Manager, puede integrar la publicación y la documentación de las API en un flujo de trabajo fluido para los desarrolladores de API. Los propietarios de las API pueden publicarlas y generar documentación simultáneamente mediante la especificación OpenAPI, lo que les permite ahorrar tiempo y garantiza que la documentación esté siempre actualizada para todos.
Táctica n.º 4: Proporcionar métricas y visibilidad del tráfico de las API
Comprender dónde se encuentran las API y cómo están configuradas es uno de los retos más importantes a los que se enfrentan las empresas. Sin una visión coherente del tráfico de las API en todos los entornos, resulta difícil, cuando no imposible, identificar problemas de rendimiento y amenazas de seguridad.
Cómo ayuda NGINX – Con API Connectivity Manager, puede crear una plataforma única que proporcione acceso a métricas importantes para aplicar las prácticas recomendadas y garantizar el rendimiento y la fiabilidad. Los responsables de la infraestructura pueden supervisar el tráfico y las configuraciones de las API, aplicar formatos de registro estandarizados y exportar los datos a sus soluciones de monitorización preferidas.
Táctica n.º 5: aplicar la seguridad de las API a gran escala
Más del 90 % de las empresas sufrieron un incidente de seguridad de API en 2020. La superficie de ataque de su organización aumenta con cada nuevo endpoint de API que se pone en funcionamiento. A gran escala, la seguridad no puede ser una función añadida, sino que debe integrarse en todo el ciclo de vida, desde la especificación hasta el código y el despliegue.
Cómo ayuda NGINX – Con API Connectivity Manager, puede proteger las API mediante dos componentes clave de seguridad: el control de acceso y la protección de las API. Aplique el control de acceso a las API gestionando la autenticación y la autorización mediante tokens web JSON (JWT), claves de API u OAuth2/OpenID Connect. En los próximos meses, API Connectivity Manager incorporará compatibilidad con NGINX App Protect WAF para que pueda proteger sus puertas de enlace de API y defenderse frente a amenazas comunes y avanzadas gracias a la compatibilidad integrada con el Top 10 de seguridad de API de OWASP, la validación de esquemas y mucho más.
Acelere el tiempo de comercialización con API Connectivity Manager
Al resolver los retos que plantea la proliferación de API, puede convertir la complejidad de las múltiples arquitecturas en una ventaja competitiva. API Connectivity Manager le ayuda a crear un ecosistema de API resiliente que permite aplicar la gobernanza a gran escala con la rapidez y la flexibilidad que necesitan sus desarrolladores.
En nuestra próxima publicación, profundizaremos en la experiencia de los desarrolladores de API y abordaremos temas como la integración de CI/CD, los flujos de trabajo de autoservicio y la gestión del ciclo de vida de las API.
Primeros pasos
Inicie una prueba gratuita de 30 días de NGINX Management Suite, que incluye API Connectivity Manager e Instance Manager.
Recursos relacionados
- Blog: Conecta, escala y protege aplicaciones y API con F5 NGINX Management Suite
- Resumen de la solución: NGINX Management Suite API Connectivity Manager
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.