Nuestra comprensión de la tecnología y de su funcionamiento está experimentando una transformación fundamental en múltiples frentes. Para conocer cómo están afrontando estos cambios las organizaciones, F5 se asoció con SlashData, una empresa líder en estudios de mercado centrados en la tecnología, para encuestar a cientos de responsables y profesionales de TI, seguridad y desarrollo de software de diversos sectores y regiones del mundo.
Entre los participantes había usuarios de proyectos de código abierto de NGINX, NGINX Open Source y productos comerciales de F5 NGINX. Lo que descubrimos confirmó la sensación de urgencia expresada por las organizaciones que buscan introducir cambios inmediatos en materia de contenerización, seguridad, plataformas para desarrolladores e IA. A continuación, presentamos las principales conclusiones de nuestra Encuesta anual de NGINX de 2025.
Tendencias emergentes: el futuro agéntico sin CPU
F5 NGINX se ha consolidado como la puerta de entrada predeterminada para la infraestructura de IA, y los principales proveedores de hardware y software de IA lo han adoptado como proxy inverso y controlador de entrega principal o recomendado para aplicaciones de IA. Los resultados de la encuesta revelaron un fuerte impulso entre los usuarios de NGINX —y la comunidad de entrega de aplicaciones en general— hacia la adopción de un futuro impulsado por la IA.
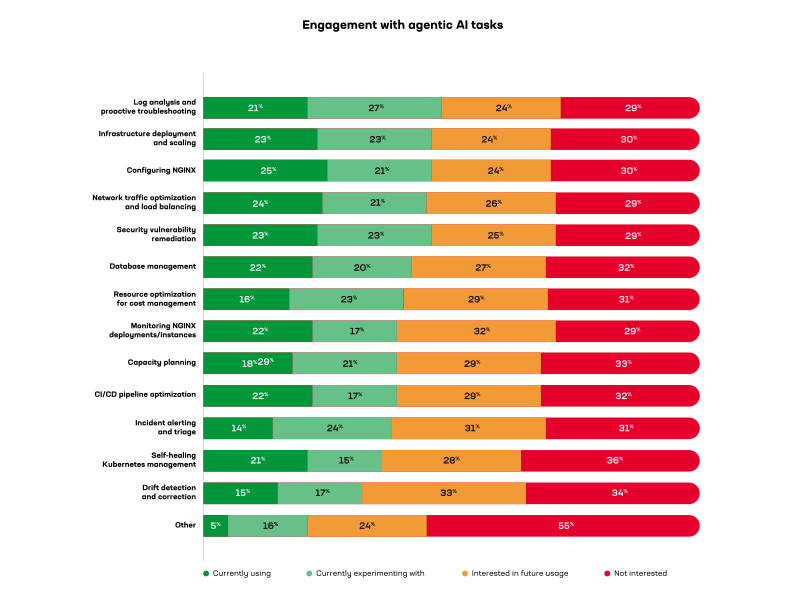
Uso de agentes de IA: Al preguntarles sobre el uso de tareas de IA agéntica (véase la figura 1), los encuestados indicaron que «Configurar NGINX» presentaba el mayor nivel de adopción actual, con un 25 %, seguido de cerca por «optimización del tráfico de red y balanceo de carga», con un 24 %. «Despliegue y escalado de infraestructura», junto con «corrección de vulnerabilidades de seguridad», son tareas que utiliza actualmente el 23 % de los encuestados.
Participación combinada: Al combinar las respuestas de quienes utilizan actualmente la IA agéntica y de quienes están experimentando con ella, el «análisis de registros y la resolución proactiva de problemas» encabeza la lista con un 48 %. «Configurar NGINX» y «desplegar y escalar la infraestructura» empatan con un 46 % cada uno, mientras que la «optimización del tráfico de red» les sigue con un 45 %.
Mayor interés de cara al futuro: «La detección y corrección de desviaciones» despertó el mayor interés de cara al futuro, con un 33 %, seguida de «la supervisión de implementaciones de NGINX», con un 32 %, y «las alertas y la clasificación de incidentes», con un 31 %.
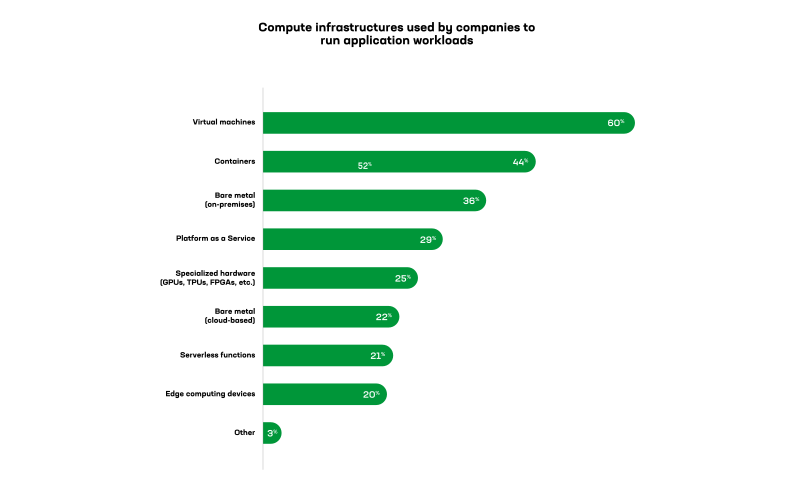
Hardware especializado: El 25 % de los encuestados ejecuta cargas de trabajo en GPU, TPU o FPGA, un dato destacable para una infraestructura tradicionalmente centrada en la computación de propósito general (véase la Figura 2). Esperamos que esta cifra siga aumentando debido a varios factores clave, como las mejoras en los modelos de IA más pequeños, la facilidad para ejecutar estos modelos en infraestructuras nativas de la nube como Docker y las de los hiperescaladores de la nube, y la descarga de los procesos de entrega de aplicaciones (como la descarga del cifrado y SSL en NPU y FPGA, la inferencia de IA implementada en GPU y TPU, etc.).
Principales obstáculos: Los encuestados señalaron las preocupaciones en materia de seguridad (26 %) y la falta de confianza en la precisión (24 %) como los principales obstáculos para la integración de la IA. La complejidad de la integración, las restricciones normativas y de cumplimiento, y el conocimiento limitado de las capacidades de los agentes obtuvieron, en todos los casos, un 17 %.
La tecnología nativa de la nube está omnipresente, pero sigue siendo un trabajo en curso
La revolución nativa de la nube sigue cobrando impulso más de una década después de que comenzara con los contenedores y Kubernetes. En cuanto a los elementos clave de la tecnología nativa de la nube, aunque su adopción es casi universal, aún queda mucho para que alcancen una implantación plena (véase la Figura 3).
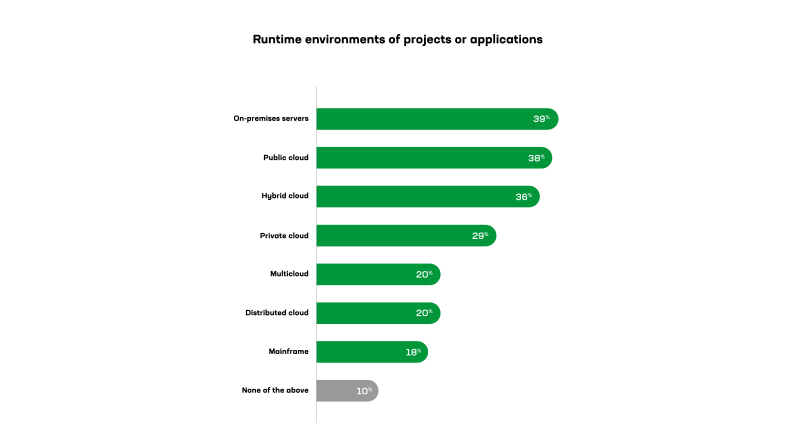
En concreto, nuestra encuesta reveló lo siguiente:
- La realidad multientorno ya está realmente aquí: el 66 % de las organizaciones utiliza al menos una opción en la nube, pero las instalaciones locales siguen siendo la principal ubicación de despliegue, con un 39 %, frente al 38 % de la nube pública y el 36 % de los entornos híbridos. Esto refleja la naturaleza compleja y distribuida de la infraestructura moderna, en lugar de una simple historia de «migración a la nube».
- La adopción de contenedores aún tiene margen de crecimiento: Solo el 42 % de los encuestados ejecuta cargas de trabajo en contenedores, y la adopción de microservicios se sitúa en apenas el 31 %. Las máquinas virtuales predominan con un 60 %, lo que indica que muchas organizaciones aún se encuentran en las primeras etapas de la transformación nativa de la nube.
- Fragmentación de Kubernetes: Aunque Kubernetes (autogestionado) lidera la orquestación de contenedores con un 24 %, Red Hat OpenShift alcanza un 21 % en conjunto (autogestionado y totalmente gestionado), mientras que los servicios gestionados de Amazon Web Services (21 %), Microsoft Azure (17 %) y Google Cloud Platform (17 %) muestran una adopción significativa.
La brecha en la gestión de la seguridad de las API y los microservicios es enorme
Durante la última década, muchas organizaciones tecnológicas han adoptado las API como mecanismo de conexión fundamental tanto para sus operaciones internas como externas. En las arquitecturas nativas de la nube, el enfoque «API-first» es un principio de diseño esencial. En consonancia con ello, el 86 % de los encuestados utiliza puertas de enlace de API para gestionar sus infraestructuras de API (véase la figura 4).
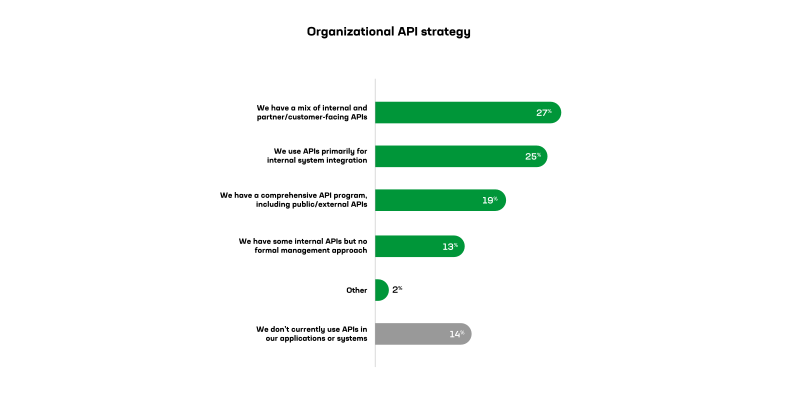
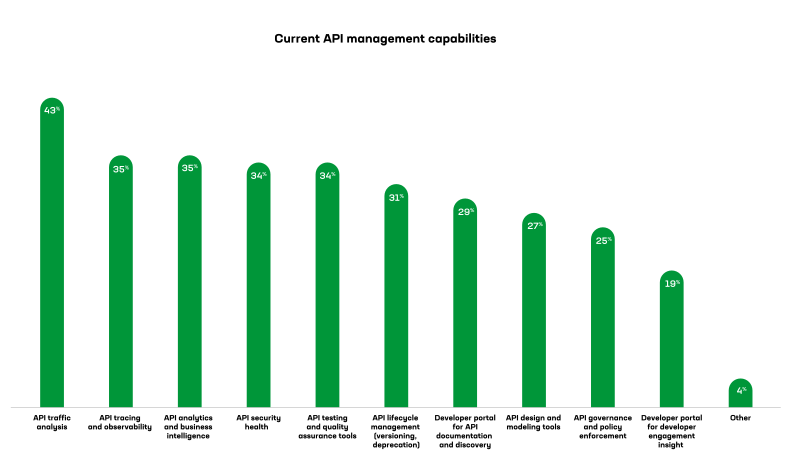
A pesar de esta adopción generalizada de las API y de la fuerte presencia de las puertas de enlace de API, la mayoría de las organizaciones aún cuentan con prácticas de seguridad de API poco maduras (véase la Figura 5). Aunque el 86 % de las organizaciones utiliza API, solo el 34 % ha implementado medidas de seguridad para ellas. Esto supone una enorme vulnerabilidad en la infraestructura de las aplicaciones modernas.
Menos de la mitad de los encuestados se centran en el análisis del tráfico de las API (43 %) y la observabilidad (38 %), otros dos elementos fundamentales de la seguridad de las API. Esta carencia probablemente indica que existen dificultades para observar y gestionar las API en su conjunto. De hecho, el 23 % de los encuestados utiliza distintos enfoques de gestión de API según el equipo, una fragmentación que probablemente se deba a las dificultades para lograr que toda la organización siga el clásico «camino ideal» de la gestión de API.
La ingeniería de plataformas ha evolucionado, pero aún no ha alcanzado la madurez
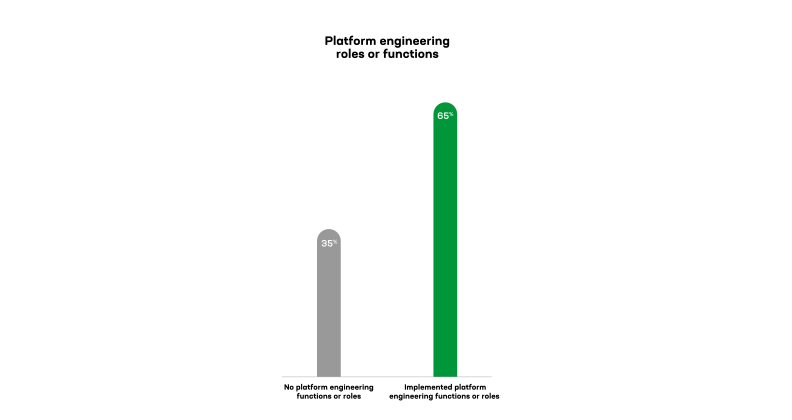
La ingeniería de plataformas, como término de moda, ha pasado a formar parte de la corriente dominante. De hecho, el 65 % de los encuestados ha comenzado a implantar capacidades y responsabilidades de ingeniería de plataformas (véase la Figura 6). Este resultado abarca desde grandes organizaciones con equipos de plataforma específicos hasta miembros individuales que ejercen como responsables de ingeniería de plataformas. Aproximadamente el 27 % cuenta con pequeños equipos específicos de ingeniería de plataformas, y el 21 % de las organizaciones dispone de un puesto individual de ingeniería de plataformas dentro de los equipos de desarrollo/operaciones. Otro 13 % de las organizaciones cuenta con grandes equipos específicos de ingeniería de plataformas. Por tanto, está claro que la propuesta de valor de la ingeniería de plataformas se ha extendido y consolidado.
Dicho esto, independientemente del tamaño del equipo, las respuestas a las preguntas de la encuesta sobre los retos de las plataformas revelan dificultades propias de las primeras etapas. Solo el 20 % de los encuestados afirmó no enfrentarse a retos importantes. El resto indicó que sus organizaciones se estaban viendo afectadas por una amplia variedad de retos relacionados con la ingeniería de plataformas, entre ellos la seguridad y el cumplimiento normativo (18 %), el mantenimiento de la documentación (16 %), la actualización tecnológica (16 %) y las limitaciones de recursos (14 %).
La encuesta sí reveló una clara diferenciación entre los equipos grandes y pequeños en cuanto a las prioridades de prestación de servicios y propuesta de valor. Como era de esperar, los equipos más grandes se centraban en áreas más sofisticadas, mientras que el enfoque de los equipos más pequeños se asemejaba al DevOps tradicional. Los equipos grandes dedicados a la ingeniería de plataformas tienen más probabilidades de ofrecer servicios sofisticados, como bases de datos como servicio (54 %), observabilidad (52 %), gestión de API (51 %), configuración y gestión de cortafuegos (54 %) y herramientas para canalizaciones de CI/CD (50 %).
Mantenerse al día (con la nube, la IA y las API) no es tarea fácil
Las empresas están implantando tecnología más rápido de lo que pueden gestionarla. La encuesta muestra que las organizaciones están deseando adoptar contenedores, API e ingeniería de plataformas, pero actualmente no están preparadas para proteger y operar lo que están creando. La carencia más crítica se encuentra en la seguridad de las API. Casi todas las organizaciones utilizan API, pero dos tercios carecen de protección básica. No se trata de un riesgo futuro, sino de una vulnerabilidad activa presente ahora mismo en los entornos de producción.
Mientras tanto, se están logrando avances reales en áreas concretas. Los agentes de IA están a punto de gestionar tareas reales de infraestructura a gran escala, no solo demostraciones. Las GPU y los procesadores especializados se están convirtiendo en la norma. La mayoría de las organizaciones cuentan con equipos de ingeniería de plataformas, aunque todavía estén definiendo sus funciones.
Lo que importa ahora es la disciplina en la ejecución. ¿Nuestras recomendaciones? No añada nuevas capacidades hasta que pueda gestionar adecuadamente las que ya tiene. Estandarice sus prácticas de seguridad y gestión de API. Implemente la observabilidad necesaria para comprender sus sistemas. Asigne a los equipos de plataforma responsabilidades claras y los recursos necesarios para cumplirlas.
Existe la tecnología necesaria para crear una infraestructura moderna y eficiente. Ahora es el momento de realizar el trabajo poco vistoso pero imprescindible para que sea segura y sostenible.
Para obtener más información sobre los productos F5 NGINX, visite nuestra página web.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.