Como lector del blog de NGINX, probablemente ya te habrás dado cuenta de que NGINX Open Source es bastante popular. Pero no es solo porque sea gratuito (¡aunque eso también está muy bien!): NGINX Open Source es tan popular porque tiene fama de ser estable, ligero y la navaja suiza™ de los desarrolladores.
Tanto si necesita un servidor web, un proxy inverso, una puerta de enlace de API, un controlador Ingress o una caché, NGINX (que es tan ligero que puede instalarse desde un disquete) le ofrece todo lo que necesita. Sin embargo, los usuarios de NGINX Open Source nos han señalado que falta algo: soporte empresarial. Por eso, nos complace presentar la nueva suscripción Open Source, que incluye esto y mucho más.
¿Qué es la suscripción de código abierto?
La suscripción de código abierto es un nuevo paquete que incluye:
- Soporte empresarial: Cuente con un asesor de confianza y cumpla los requisitos normativos
- Funciones empresariales: Aborde una amplia variedad de casos de uso de gestión del tráfico y de identidad
- Gestión de flotas: Reduzca los riesgos y el caos simplificando la administración de NGINX
Soporte empresarial para NGINX Open Source
NGINX Open Source tiene fama de ser fiable y la comunidad ofrece una asistencia fantástica, pero a veces se necesita algo más. Con la suscripción Open Source, F5 añade asistencia empresarial a NGINX Open Source, que incluye:
- Opciones de SLA en horario laboral o 24/7
- Parches de seguridad y correcciones de errores
- Notificaciones de seguridad
- Depuración y corrección de errores
- Aclaración de discrepancias en la documentación
A continuación, veamos en detalle algunas de las ventajas de contar con soporte empresarial.
Parches y correcciones oportunos
Una vulnerabilidad habitual de cualquier software de código abierto (OSS) es el tiempo que puede llevar corregir vulnerabilidades y exposiciones comunes (CVE), así como errores. De hecho, hemos visto que algunas bifurcaciones de NGINX Open Source tardan semanas, o incluso meses, en aplicar parches. Por ejemplo, el 19 de octubre de 2022, anunciamos correcciones para CVE-2022-41741 y CVE-2022-41742, pero los parches correspondientes de Ubuntu y Debian no estuvieron disponibles hasta el 15 de noviembre de 2022.
Como cliente de la suscripción de código abierto, obtendrá acceso inmediato a parches y correcciones, notificaciones proactivas sobre vulnerabilidades y exposiciones comunes (CVE), y mucho más, como:
- Parches de seguridad en las versiones más recientes de la rama principal y estable
- Correcciones de errores críticos en la última versión de la rama principal
- Correcciones de errores no críticos en la versión principal más reciente o en una futura
Cumplimiento normativo
Cada vez más empresas y gobiernos están preocupados por los problemas relacionados con la cadena de suministro de software, y muchos de ellos han adoptado la práctica de elaborar una lista de materiales de software (SBOM). A medida que el concepto de SBOM evoluciona, los organismos reguladores están empezando a exigir que se apliquen parches «con una periodicidad regular razonablemente justificada», así como parches oportunos para las vulnerabilidades graves detectadas fuera del ciclo habitual de aplicación de parches.
Con la suscripción de código abierto, puede garantizar que sus instancias de NGINX Open Source cumplan los requisitos de software de código abierto de su organización, demostrando la diligencia debida, la trazabilidad y el cumplimiento de la normativa pertinente, especialmente en lo relativo a la seguridad.
Confidencialidad
Para recibir un buen soporte, es necesario compartir archivos de configuración. Sin embargo, si compartes configuraciones con un miembro de la comunidad o en foros, expones a tu organización a vulnerabilidades de seguridad (o incluso a brechas de seguridad). Un simple fragmento de código de NGINX compartido en Stack Overflow podría proporcionar a agentes malintencionados información sobre cómo explotar tus aplicaciones o tu arquitectura.
La suscripción de código abierto le ofrece acceso directo al equipo de expertos en seguridad de F5, para que tenga la certeza de que sus configuraciones se mantienen confidenciales. Para obtener más información, consulte la política de soporte de NGINX Open Source.
Nota: La suscripción de código abierto incluye soporte para los paquetes de Linux de las versiones estable y mainline de NGINX Open Source obtenidos directamente de NGINX. Estamos estudiando cómo podríamos ofrecer soporte para paquetes personalizados y distribuidos por otros proveedores, así que indícanos en los comentarios qué distribuciones son importantes para ti.
Funciones empresariales mediante el acceso automático a NGINX Plus
Con la suscripción de código abierto, obtienes acceso a NGINX Plus sin coste adicional. La suscripción te permite elegir cuándo utilizar NGINX Open Source o NGINX Plus en función de las necesidades de tu empresa.
NGINX Open Source es perfecto para muchos casos de uso de entrega de aplicaciones y destaca especialmente como servidor web, para el almacenamiento de contenido en caché y para la gestión básica del tráfico. Y aunque se puede ampliar NGINX Open Source para otros casos de uso, esto puede provocar problemas de estabilidad y latencia. Por ejemplo, es habitual utilizar scripts de Lua para detectar cambios en los endpoints (el controlador de Lua elige a qué servicio ascendente dirigir las solicitudes, lo que elimina la necesidad de volver a cargar la configuración de NGINX). Sin embargo, Lua debe comprobar continuamente si hay cambios, por lo que acaba consumiendo recursos, lo que a su vez aumenta el tiempo de procesamiento de las solicitudes entrantes. Además de provocar tiempos de espera agotados, esto también genera una mayor complejidad y unos costes de recursos más elevados.
NGINX Plus puede gestionar casos de uso avanzados y ofrece de serie funcionalidades de equilibrio de carga, puerta de enlace de API, controlador de Ingress, entre otras. Muchos clientes eligen NGINX Plus para aplicaciones y API críticas para el negocio que tienen requisitos estrictos de tiempo de actividad, disponibilidad, seguridad e identidad.
Mantenga el tiempo de actividad y la disponibilidad a gran escala
El tiempo de actividad y la disponibilidad son fundamentales para las aplicaciones y API esenciales, ya que cualquier problema que surja al escalar afecta directamente a sus clientes, tanto internos como externos.
Puede utilizar NGINX Plus para:
- Reduzca la latencia y las interrupciones con la persistencia de sesión, la alta disponibilidad y las comprobaciones de estado activas
- Actualiza las configuraciones sin necesidad de recargar mediante la reconfiguración dinámica
- Soluciona problemas fácilmente mediante la monitorización en tiempo real, integración nativa con OpenTelemetry y más de cien métricas adicionales que puedes exportar a tus herramientas de monitorización favoritas
- Implemente casos de uso de puerta de enlace de API, como la limitación de velocidad
Mejorar la seguridad y la gestión de identidades
Al integrar los requisitos no funcionales en su estrategia de gestión del tráfico, puede descargar a sus aplicaciones de dichos requisitos. Esto reduce los errores y permite a los desarrolladores centrarse en los requisitos principales.
Con NGINX Plus, puede mejorar la seguridad de las siguientes maneras:
- Uso de la autenticación JWT, OpenID Connect (OIDC), y SAML para centralizar la autenticación y la autorización en el balanceador de carga, la puerta de enlace de API o el controlador de Ingress
- Aplicar el cifrado de extremo a extremo y la gestión de certificados mediante la descarga de SSL/TLS y la terminación SSL
- Habilitación de FIPS 140-2 para el procesamiento de todo el tráfico SSL/TLS y HTTP/2
- Implementación de las prácticas recomendadas de PCI DDS para proteger los números de las tarjetas de crédito de los consumidores y otros datos personales
- Añadir NGINX App Protect para disponer de un WAF de capa 7 y protección contra ataques de denegación de servicio (DoS)
Gestión de flotas con Instance Manager
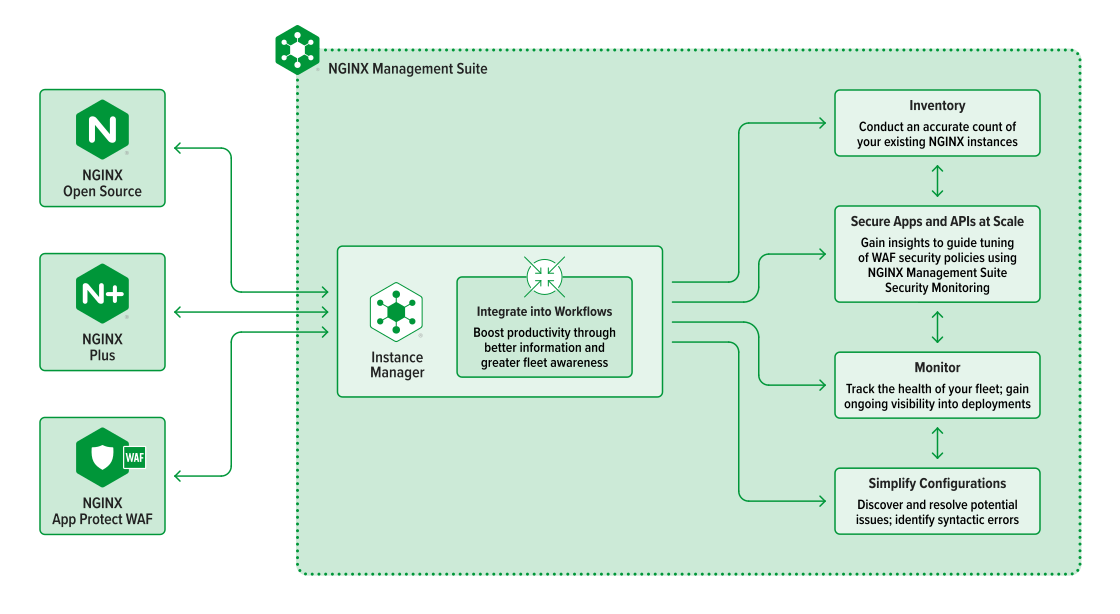
Administrar una flota de NGINX a gran escala puede resultar difícil. Con NGINX Open Source, su organización podría tener cientos de instancias (¡quizá incluso miles!), lo que puede generar una gran complejidad y riesgos relacionados con vulnerabilidades CVE, problemas de configuración y certificados caducados. Por eso, la suscripción de código abierto incluye NGINX Management Suite Instance Manager, que le permite mantener un inventario centralizado de todas sus instancias de NGINX Open Source, NGINX Plus y NGINX App Protect WAF para que pueda configurar, proteger y supervisar fácilmente su flota de NGINX.
Conozca su infraestructura de NGINX
Con Instance Manager, puede obtener un recuento preciso de sus instancias en cualquier entorno, incluido Kubernetes. Instance Manager le permite:
- Haga un inventario de las instancias y detecte versiones de software con posibles exposiciones a vulnerabilidades CVE
- Obtén información sobre los problemas de configuración y resuélvelos con un editor integrado que aprovecha las recomendaciones de buenas prácticas
- Visualiza información sobre la protección, analiza posibles amenazas e identifica oportunidades para optimizar tus políticas de WAF con Security Monitoring
Gestionar certificados
Los certificados caducados se han convertido en una causa habitual de brechas de seguridad. Utilice Instance Manager para garantizar una comunicación segura entre las instancias de NGINX y sus clientes. Con Instance Manager, puede supervisar, gestionar e implementar certificados SSL/TLS en todas sus instancias (incluida la detección y actualización de certificados próximos a caducar), así como rotar las claves de cifrado periódicamente (o siempre que una clave se haya visto comprometida).
Simplifique la visibilidad
La cantidad de datos que puede obtener de las instancias de NGINX puede ser abrumadora. Para ayudarle a sacar el máximo partido de esos datos y de sus herramientas de terceros, Instance Manager proporciona datos de eventos y métricas que le permiten recopilar métricas valiosas de NGINX y, a continuación, enviarlas mediante API a herramientas habituales de monitorización, visibilidad y alertas. Además, puede obtener información exclusiva y seleccionada sobre la protección de sus aplicaciones y API, por ejemplo, cuando se añade NGINX App Protect.
Empieza a usar la suscripción de código abierto
Si te interesa empezar a utilizar la nueva suscripción de código abierto, ponte en contacto con nosotros hoy mismo para hablar sobre tus casos de uso.
Descubre en profundidad los casos de uso que puedes habilitar con NGINX Plus:
- Compare las funcionalidades de NGINX Open Source y NGINX Plus
- Comprobaciones de estado activas o pasivas: ¿cuál es la más adecuada para ti?
- Cómo visualizar NGINX Plus con Prometheus y Grafana
- Implementación de NGINX como puerta de enlace de API
- Autenticación de clientes de API con JWT y NGINX Plus
- Cómo lograr el cumplimiento de FIPS con NGINX Plus
Obtenga más información sobre NGINX Management Suite Instance Manager:
- Cómo analizar su entorno en busca de instancias de NGINX
- Gestión de la configuración de NGINX a gran escala con Instance Manager
- Por qué la gestión de WAF a gran escala requiere visibilidad centralizada y gestión de la configuración
Sobre el autor

Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.