Como módulo principal de F5 NGINX Management Suite, Instance Manager es un recurso de valor incalculable que le permite localizar, gestionar y supervisar todas sus instancias de NGINX Open Source y NGINX Plus de forma fácil y eficiente. Ahora, realizar el seguimiento de las instancias de NGINX es muy sencillo con Instance Manager: su interfaz fácil de usar permite a las organizaciones supervisar cómodamente todas las instancias desde un único panel.
Instance Manager también puede identificar las instancias afectadas por vulnerabilidades y exposiciones comunes (CVE), así como aquellas cuyos certificados SSL podrían haber caducado. Esta amplia capacidad de análisis es fundamental para garantizar la seguridad y la protección de sus activos de tecnologías de la información (TI). El módulo también le avisa cuando hay una nueva versión disponible que puede ayudar a resolver estas vulnerabilidades, por lo que resulta esencial para quienes deseen gestionar y proteger de forma proactiva sus instancias de NGINX.
Con Instance Manager, puede tener la certeza de que sus activos se supervisan con precisión, lo que permite una mejor gestión y refuerza la seguridad general.
 
Cómo funciona Instance Manager de NGINX Management Suite
Instance Manager facilita el análisis de su entorno en busca de instancias de NGINX mediante la identificación de hosts activos con el Protocolo de mensajes de control de Internet (ICMP).
Se pueden utilizar dos métodos principales para identificar los hosts activos:
- Habilitación de ICMP
- Deshabilitar ICMP
Para analizar una instancia, vaya a la página de análisis e introduzca la dirección IP junto con el número de puerto. El proceso es sencillo y puede completarse siguiendo los pasos indicados en la página de análisis.
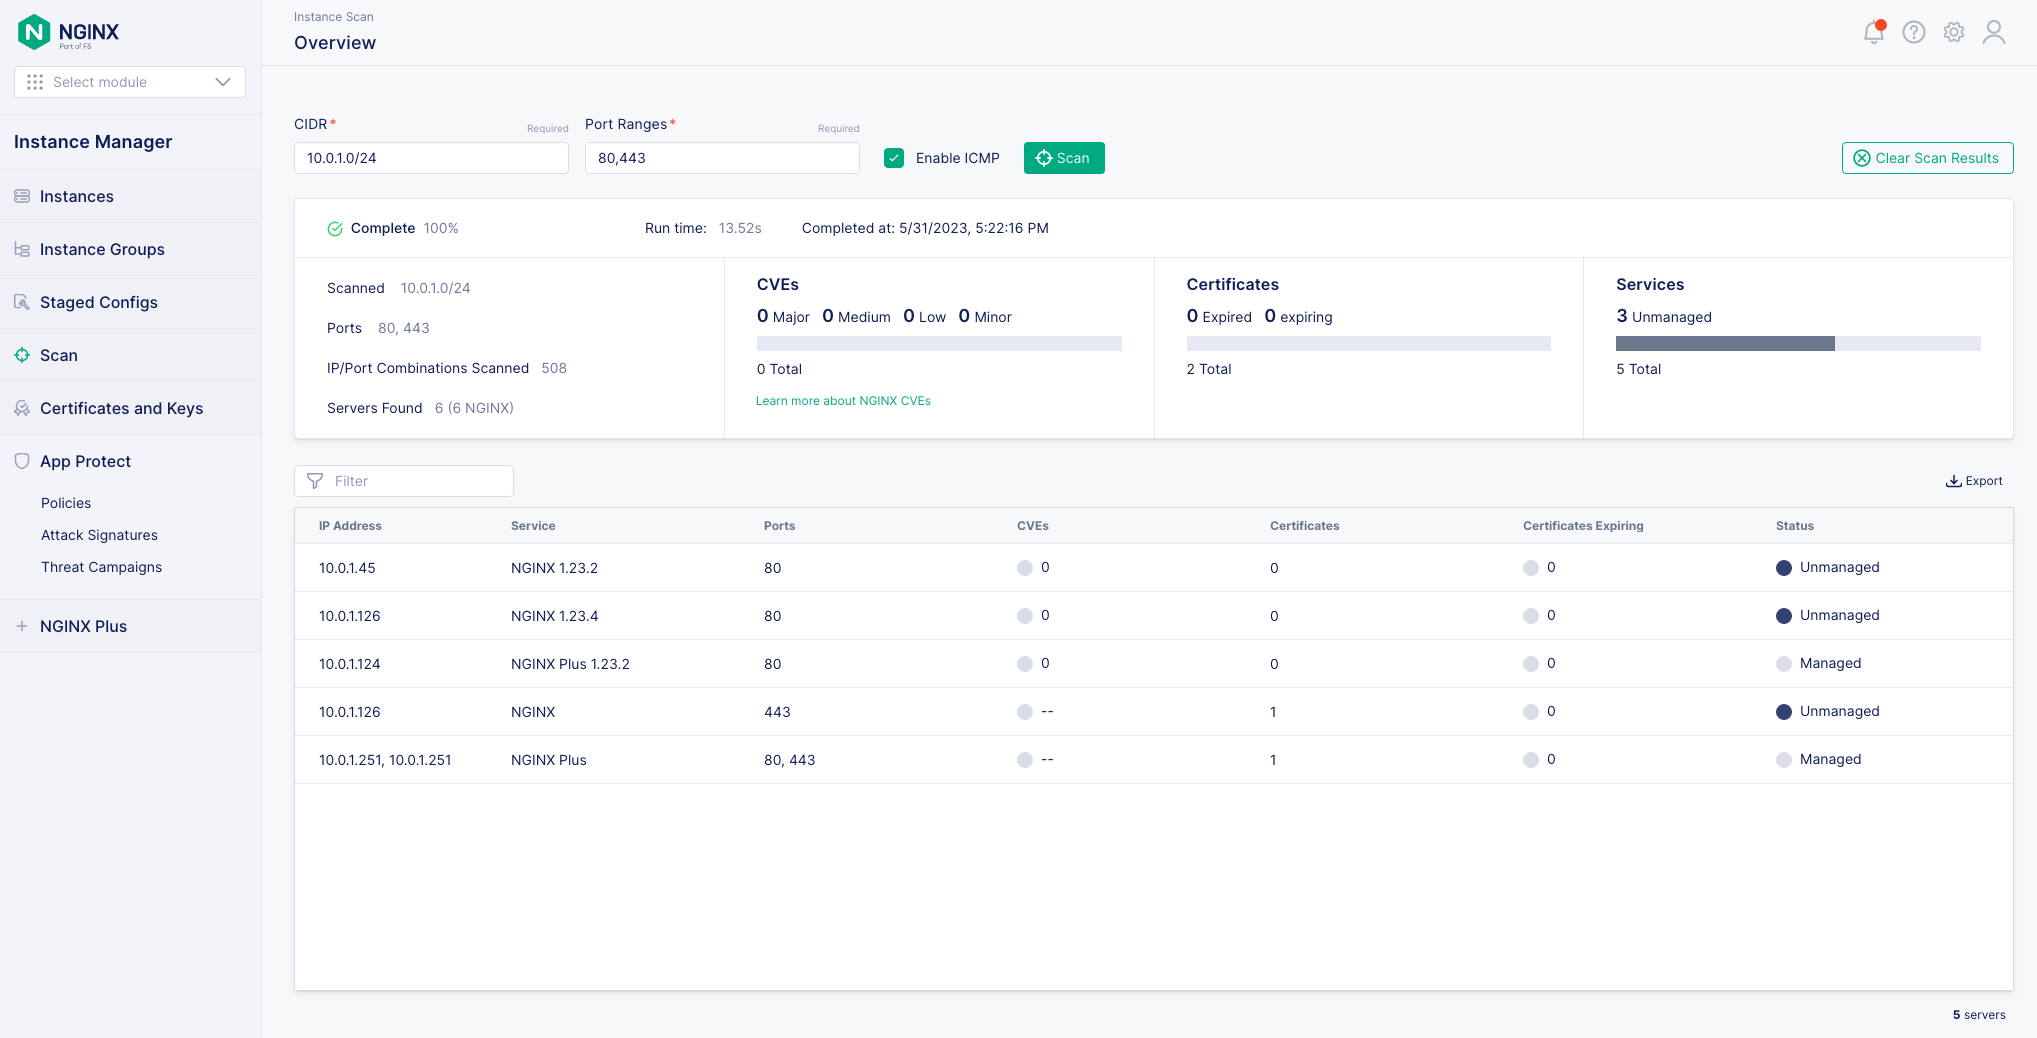
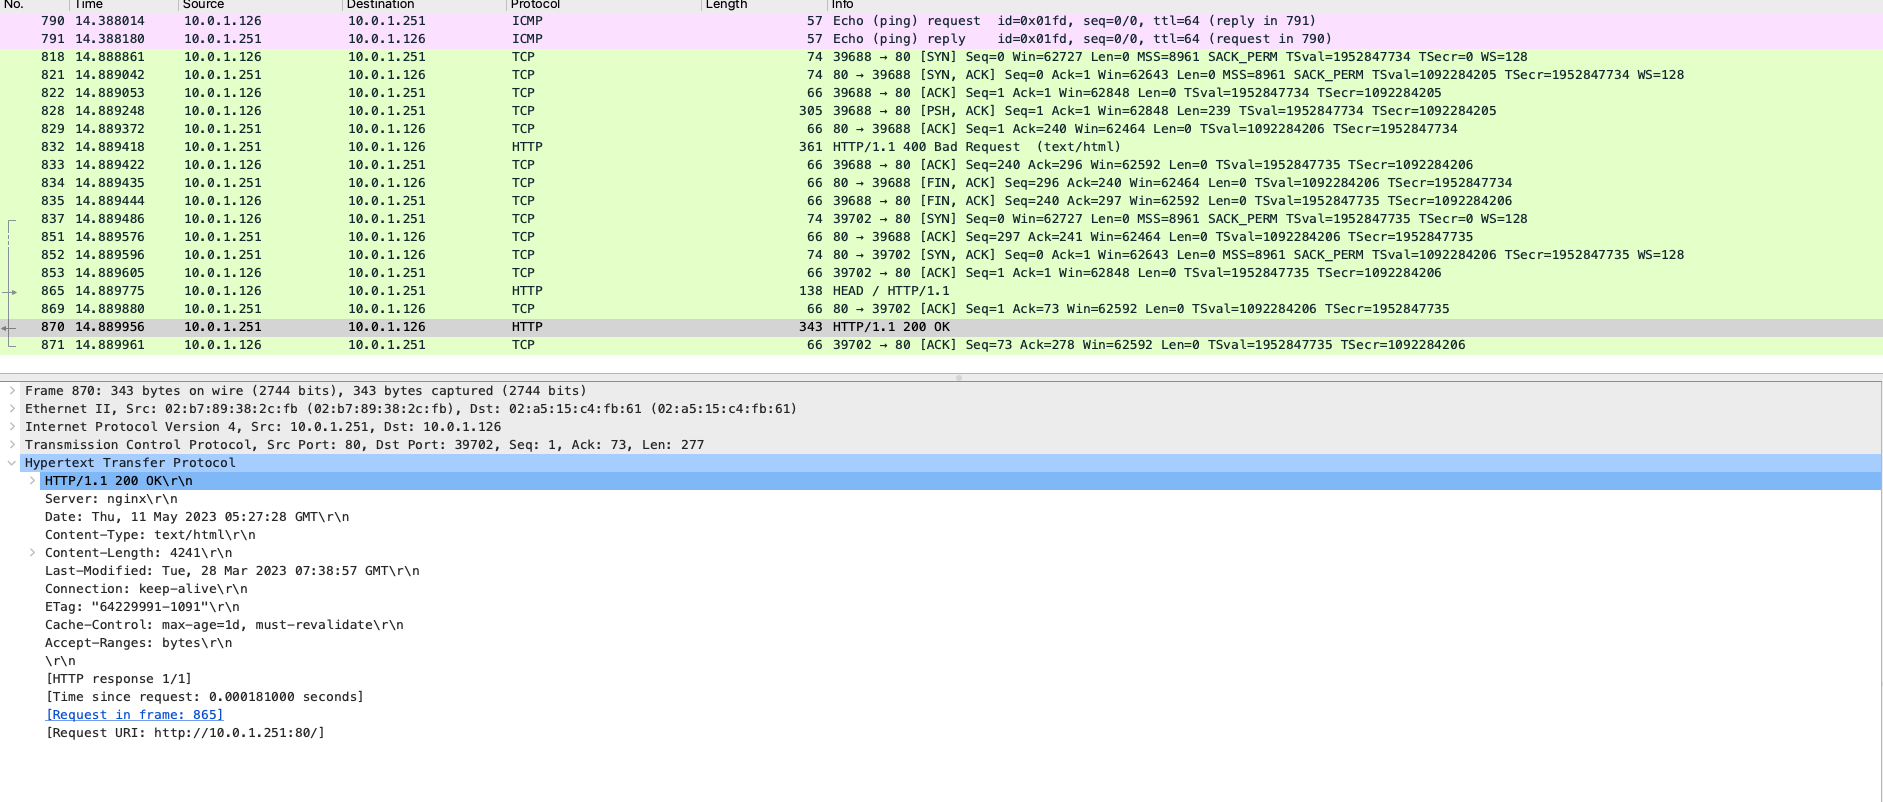
Para identificar los hosts activos, primero compruebe la accesibilidad de los puertos mediante paquetes ICMP Hello y, a continuación, realice un protocolo de enlace TCP. Para detectar NGINX, analice la cabecera HTTP del servidor.
Nota: Si HTTP está habilitado en NGINX Plus, el análisis puede revelar vulnerabilidades CVE. Sin embargo, deshabilitar HTTP en NGINX Plus podría afectar a la precisión de este método. Si decide deshabilitarlo, el análisis no podrá identificar ninguna vulnerabilidad CVE. Por lo tanto, se recomienda mantener HTTP habilitado en NGINX Plus para obtener los resultados más completos y eficaces al identificar hosts activos.
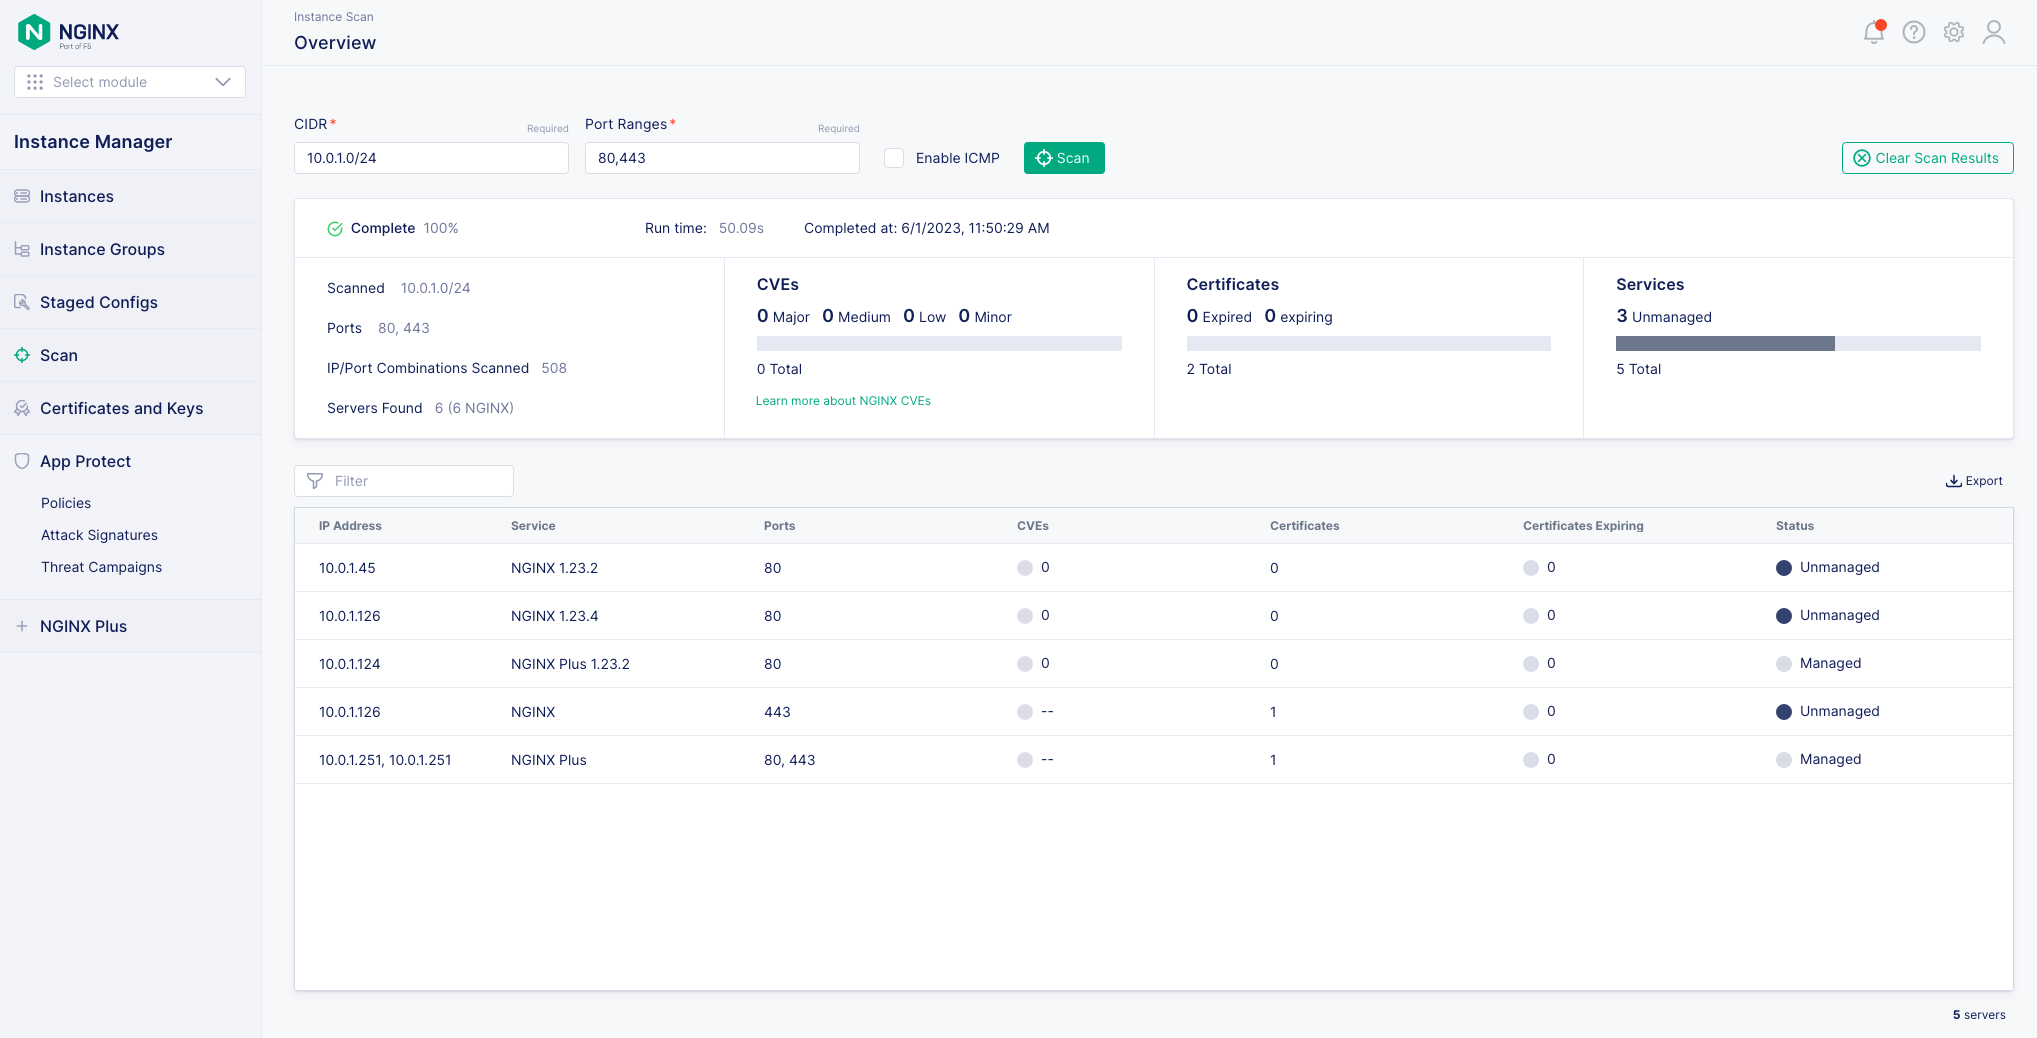
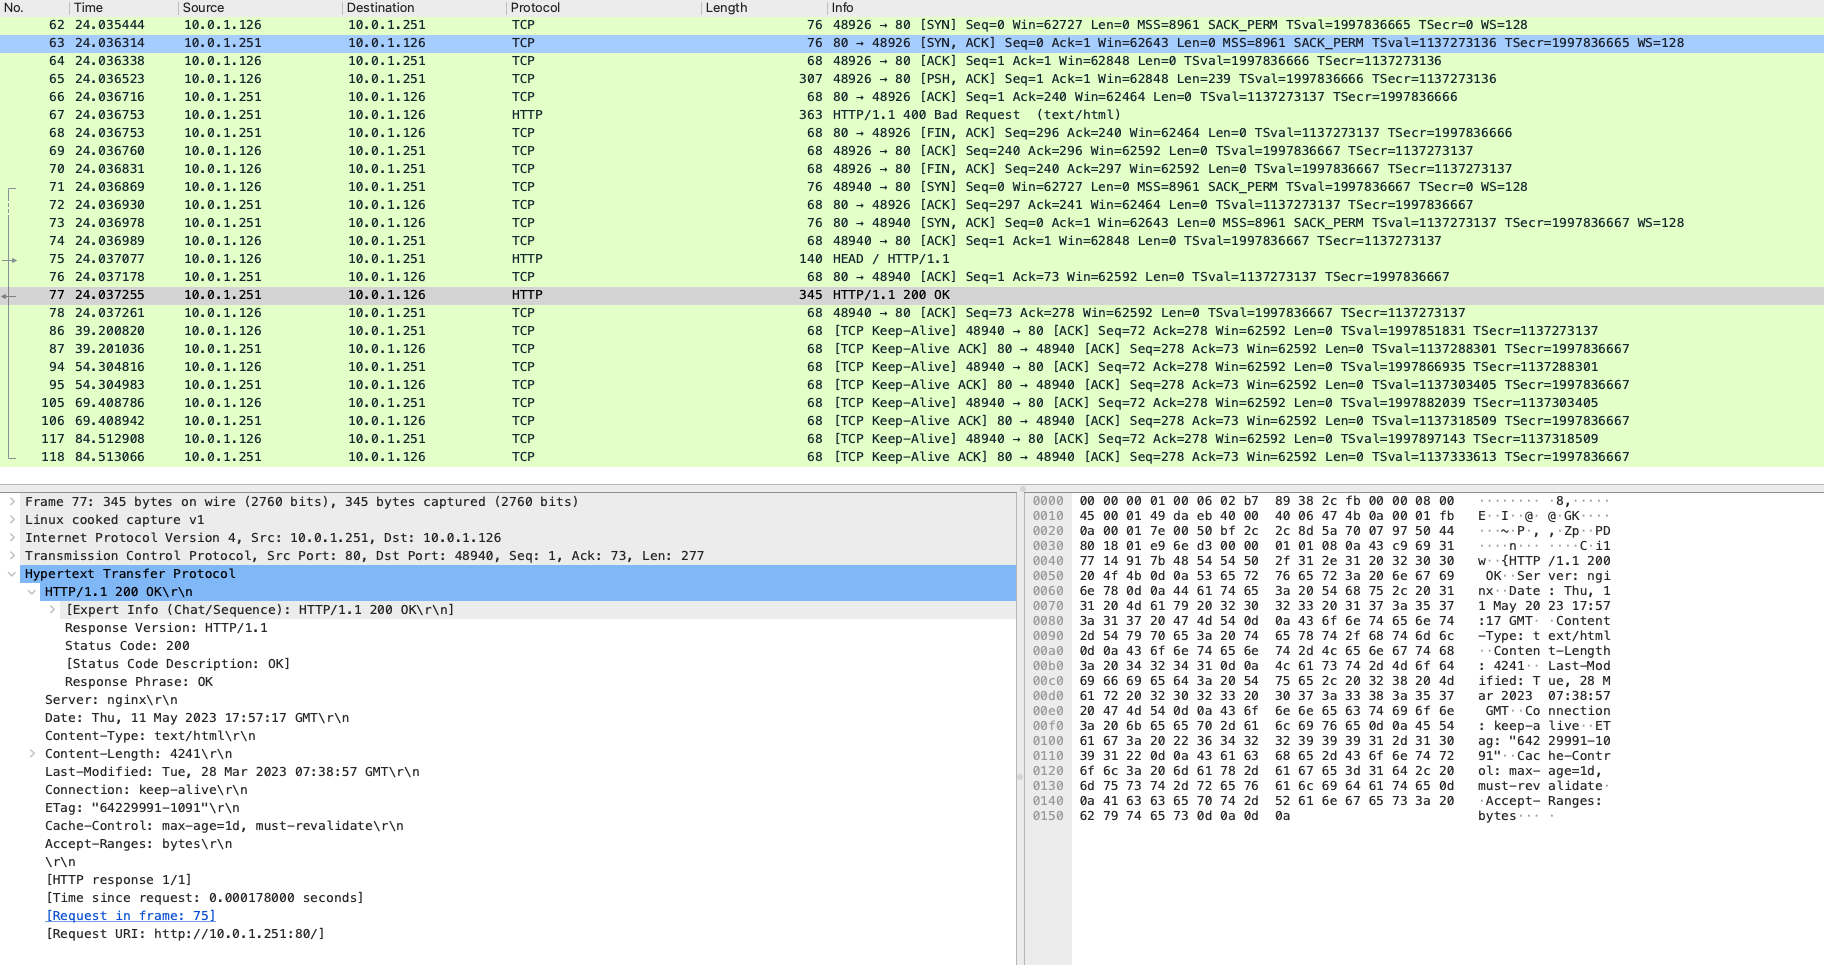
Cuando ICMP está deshabilitado, puede comprobar que un puerto funciona correctamente mediante el método de enlace de tres vías de TCP. Este método evalúa la respuesta del puerto y confirma que funciona según lo previsto. Si se responde a la solicitud SYN, Instance Manager puede determinar si el puerto está ejecutando NGINX o si el certificado ha caducado.
Nota: Si la solicitud SYN no recibe respuesta, el proceso puede retrasarse y llegar a provocar problemas de agotamiento de puertos.
Instance Manager puede comprobar la fecha de caducidad del certificado SSL de cualquier servidor, independientemente de si forma parte de los servidores NGINX. El módulo realiza una evaluación exhaustiva de la fecha de caducidad del certificado SSL de cada servidor para detectar posibles vencimientos. Los análisis realizados por Instance Manager abarcan todos los puertos solicitados, le avisan de cualquier certificado SSL caducado y le proporcionan información valiosa para ayudarle a mantener la seguridad de su empresa.
Por último, la implementación del control de acceso basado en roles (RBAC) le permite controlar por completo quién puede iniciar un análisis y quién tiene acceso a los resultados. Gracias a esta función, su información confidencial permanece protegida y segura, ya que solo el personal autorizado puede acceder a los resultados.
Recursos adicionales
Puede consultar la documentación completa de NGINX Management Suite Instance Manager aquí.
Si le interesa descubrir Instance Manager hoy mismo, puede ponerse en contacto con nosotros para hablar sobre sus casos de uso específicos.
Sobre el autor

Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.