Desde el lanzamiento de NGINX Instance Manager a principios de 2021, hemos añadido continuamente nuevas funcionalidades basándonos en los comentarios de nuestros usuarios sobre sus principales prioridades y dificultades. Instance Manager es ahora el módulo principal de NGINX Management Suite, nuestro conjunto de módulos del plano de gestión que facilitan la administración y supervisión de NGINX a gran escala. Tras dos años de trabajo intensivo, el Instance Manager actual es, sencillamente, mejor que nunca.
Algunas de las mejoras recientes más destacadas de Instance Manager son:
- Configuración remota y grupos de configuración para ayudarte a escalar
- Control de acceso basado en roles (RBAC) sólido y granular para que varios equipos puedan gestionar sus implementaciones
- Opciones de monitorización mejoradas que ofrecen mayor flexibilidad y una visión más profunda
- Seguridad mejorada con funciones para supervisar y gestionar NGINX App Protect WAF
En este artículo nos centramos en las mejoras de las funciones de gestión de la configuración de Instance Manager. Una de las principales razones de la popularidad de NGINX es la amplia variedad de casos de uso que abarca, desde el servicio web y el almacenamiento en caché de contenido hasta el proxy inverso y el balanceo de carga. A medida que amplía su implementación de NGINX para abarcar más casos de uso, las configuraciones de su entorno NGINX se vuelven más complejas y diversas, y configurarlas y supervisarlas manualmente con precisión se convierte en una tarea tediosa y propensa a errores.
Instance Manager facilita enormemente el escalado al actuar como un centro de control centralizado para gestionar de forma remota toda su flota de NGINX. Ayuda a garantizar que sus clientes disfruten de una experiencia de usuario uniforme y de alta calidad, independientemente de la complejidad que alcancen sus sistemas.
En este artículo nos centramos en tres funciones de gestión de la configuración de Instance Manager que le ayudan a escalar.
La gestión remota de la configuración ahorra tiempo
Con Instance Manager, puede gestionar de forma remota todas sus configuraciones de NGINX Open Source y NGINX Plus desde un único panel. Puede navegar entre cientos de instancias de NGINX gestionadas para realizar actualizaciones y supervisar el estado y el tráfico, ya sea mediante la interfaz web o la API. La API facilita la integración de la gestión de la configuración de NGINX en su canalización de CI/CD.
El editor de configuración integrado en la interfaz web utiliza el editor de código abierto Monaco y facilita la edición de la configuración de NGINX. El analizador de Instance Manager resalta automáticamente los errores a medida que edita y recomienda correcciones basadas en las prácticas recomendadas.
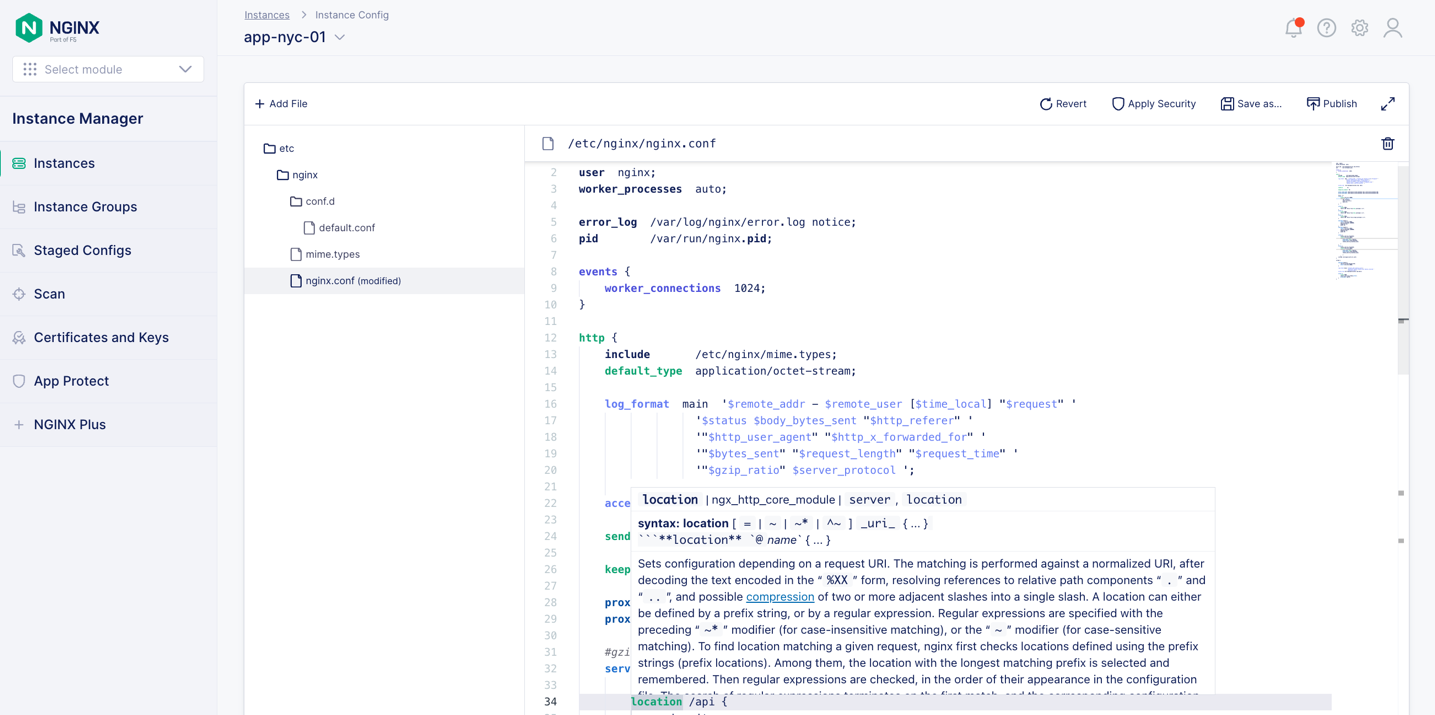
Con los grupos de instancias, puede aplicar la misma configuración a varias instancias. Esto facilita enormemente el escalado, ya que solo tiene que mantener una única copia de la configuración y aplicarla a todas las instancias del grupo con solo pulsar un botón. A medida que cree nuevas instancias, añádalas a un grupo de instancias durante la incorporación para que se les aplique de inmediato la configuración correcta.
Con las configuraciones preparadas, puede crear una configuración desde cero o copiar la configuración de una instancia concreta y guardarla para implementarla más adelante en una o varias instancias.
La gestión eficiente de certificados SSL/TLS mantiene la seguridad
La comunicación segura entre las instancias de NGINX y sus clientes depende de una gestión adecuada de los certificados SSL/TLS y sus claves asociadas. Los certificados caducados o no válidos pueden poner en riesgo la integridad de toda la organización.
Con Instance Manager, puede supervisar, gestionar e implementar certificados SSL/TLS cómodamente en todas sus instancias, ya sea mediante la interfaz web o la API. La interfaz web destaca los certificados que han caducado o que están a punto de hacerlo, lo que le ayuda a evitar interrupciones costosas y prolongadas.
El control de acceso basado en roles mejora los flujos de trabajo
A medida que adoptan prácticas de DevOps, las organizaciones delegan cada vez más en los equipos de desarrollo la responsabilidad de gestionar las aplicaciones y la infraestructura. Esto hace que garantizar que los usuarios adecuados tengan los niveles de acceso apropiados sea más complicado, pero no menos importante. Con Instance Manager, puede integrar fácilmente su solución de inicio de sesión único (SSO) y utilizar el control de acceso basado en roles (RBAC) para crear «carriles» para los distintos equipos.
RBAC garantiza que las políticas de seguridad y cumplimiento se apliquen correctamente, al tiempo que permite a los equipos gestionar sus propios recursos. Puede crear roles que asignen permisos desglosados tanto por función como por recurso.
Con RBAC, los equipos pueden centrarse en sus áreas de especialización y, por tanto, trabajar de forma más rápida y eficiente. Al mismo tiempo, los administradores pueden tener la certeza de que toda la organización cumple las directrices y políticas importantes.
Primeros pasos
Las recientes mejoras en las herramientas de Instance Manager para gestionar configuraciones remotas, certificados SSL/TLS y el control de acceso hacen que gestionar su flota de NGINX a medida que crece sea más fácil y cómodo que nunca.
Para probar Instance Manager, inicie una prueba gratuita de 30 días de NGINX Management Suite. También puede probar NGINX Plus para gestionar el tráfico en entornos de producción.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.