Hemos escrito mucho sobre cómo utilizar NGINX Plus y NGINX Open Source para equilibrar la carga de tus sitios web y aplicaciones y lograr una disponibilidad y una fiabilidad óptimas. El equilibrio de carga es una herramienta fundamental para mejorar el rendimiento de las aplicaciones, distribuir aplicaciones a gran escala y desplegar contenedores y microservicios.
Ya hemos explicado cómo puedes implementar NGINX Plus en el centro de datos (quizá junto con controladores de entrega de aplicaciones heredados), en contenedores y en entornos de nube, incluidos Amazon Web Services (AWS), Google Cloud Platform y Microsoft Azure.
En esta entrada, nos centraremos en las técnicas de balanceo de carga (también llamadas métodos o algoritmos de balanceo de carga) de NGINX Plus y NGINX, y ofreceremos algunos consejos para elegir el método adecuado para cada caso de uso. NGINX ofrece cuatro técnicas de balanceo de carga (Round Robin, Hash, IP Hash y Least Connections), y NGINX Plus añade una más (Least Time). Todos los métodos para el tráfico HTTP también están disponibles para TCP (y UDP, a partir de NGINX Plus Release 9), excepto IP Hash.
[Nota del editor – NGINX Plus R16 y NGINX Open Source 1.15.1 incorporaron el algoritmo aleatorio con dos opciones como algoritmo adicional de balanceo de carga. Para obtener más información, consulte NGINX y el algoritmo de balanceo de carga «El poder de dos opciones» en nuestro blog.]
Repaso de las técnicas de balanceo de carga
Damos por hecho que conoces los conceptos básicos para configurar el balanceo de carga, pero puedes consultar estos recursos si quieres repasarlos:
- Los artículos de la Guía de administración de NGINX Plus ofrecen una visión general completa.
- Equilibrio de carga de alto rendimiento incluye enlaces a análisis detallados de las funciones avanzadas de NGINX Plus que pueden mejorar aún más la eficiencia de un método de equilibrio de carga.
- Equilibrio de carga con NGINX y NGINX Plus, Parte 1 y Parte 2, es una guía paso a paso que transforma un sencillo proxy inverso en una solución integral de equilibrio de carga con las funciones avanzadas de NGINX Plus.
- La página de soluciones de equilibrio de carga incluye enlaces a otros recursos, como libros electrónicos, seminarios web y documentos técnicos.
Para simplificar, nos centraremos en el equilibrio de carga HTTP, que se configura en el contexto http. El equilibrio de carga TCP, por su parte, se configura en el contexto stream (al igual que el equilibrio de carga UDP en NGINX Plus, a partir de la versión 9). Aunque los equilibradores de carga HTTP y TCP/UDP ofrecen las mismas funcionalidades, las directivas y los parámetros disponibles difieren en cierta medida debido a las diferencias inherentes entre los protocolos; para obtener más información, consulte la documentación sobre los módulos Upstream para HTTP y TCP/UDP.
El balanceo de carga se habilita mediante dos bloques de configuración, que mostraremos en su forma básica, sin parámetros opcionales ni funciones auxiliares:
- El bloque
serverdefine un servidor virtual que escucha el tráfico con las características que se especifiquen y lo reenvía a un grupo de servidores de origen con un nombre asignado. En nuestros ejemplos, el servidor virtual escucha en el puerto predeterminado (80) el tráfico HTTP enviado a www.example.com y lo reenvía al grupo de servidores de origen denominado backend. Este bloque es el mismo en todos nuestros ejemplos.
server {    server_name www.example.com;

    location / {
       proxy_pass http://backend;
    }
}- (NGINX Plus y NGINX también pueden distribuir la carga entre servidores backend FastCGI, memcached, SCGI y uwsgi. Sustituya
proxy_passpor la directiva correspondiente:fastcgi_pass,memcached_pass,scgi_passouwsgi_pass.) - El bloque
upstreamda nombre a un grupo de servidores upstream y enumera los servidores que lo componen, identificados por su nombre de host, dirección IP o ruta de socket de dominio UNIX. En nuestros ejemplos, el grupo upstream llamado backend incluye tres servidores: web1, web2 y web3. El bloqueupstreames donde se especifica la técnica de equilibrio de carga, por lo que nos centraremos en él en las secciones siguientes. A modo de ejemplo, este es el bloque para el método predeterminado, Round Robin:
upstream backend {    server web1;
    server web2;
    server web3;
}
Por turnos
Round Robin es la técnica de balanceo de carga predeterminada tanto en NGINX Plus como en NGINX. El balanceador de carga recorre secuencialmente la lista de servidores de destino y asigna cada nueva solicitud de conexión al siguiente servidor de la lista, por turnos.
Dada la siguiente configuración de ejemplo del grupo de servidores upstream backend, el equilibrador de carga envía las tres primeras solicitudes de conexión a web1, web2 y web3, por ese orden; la cuarta a web1, la quinta a web2, y así sucesivamente.
upstream backend {    server web1;
    server web2;
    server web3;
}

server {
    server_name www.example.com;

    location / {
       proxy_pass http://backend;
    }
}
Hash
Con el método Hash, el balanceador de carga calcula para cada solicitud un hash basado en la combinación de texto y variables de NGINX que especifique y lo asocia a uno de los servidores. Envía todas las solicitudes con ese hash a dicho servidor, por lo que este método establece una forma básica de persistencia de sesión.
En el siguiente ejemplo, la directiva hash utiliza el esquema (http o https) y la URI completa de la solicitud como base para el hash:
upstream backend {    hash $scheme$request_uri;

    server web1;
    server web2;
    server web3;
}

server {
    server_name www.example.com;

    location / {
       proxy_pass http://backend;
    }
}
Hash de IP
IP Hash (disponible solo para HTTP) es una variante predefinida del método Hash en la que el hash se basa en la dirección IP del cliente. Se configura con la directiva ip_hash.
upstream backend {    ip_hash;

    server web1;
    server web2;
    server web3;
}

server {
    server_name www.example.com;

    location / {
       proxy_pass http://backend;
    }
}
Si el cliente tiene una dirección IPv6, el hash se calcula a partir de la dirección completa. Si tiene una dirección IPv4, el hash se calcula únicamente a partir de los tres primeros octetos de la dirección. Este comportamiento está diseñado para optimizar el funcionamiento con clientes de proveedores de servicios de Internet (ISP) a los que se asignan direcciones IP de forma dinámica dentro del rango de una subred /24. En caso de reinicio o reconexión, la dirección del cliente suele cambiar a otra del rango de la red /24, pero la conexión sigue correspondiendo al mismo cliente, por lo que no hay motivo para cambiar su asignación al servidor.
Sin embargo, si la mayor parte del tráfico de tu sitio procede de clientes de la misma red /24, no tiene sentido utilizar IP Hash, ya que asigna todos los clientes al mismo servidor. En ese caso (o si quieres calcular el hash a partir de los cuatro octetos por algún otro motivo), utiliza en su lugar el método Hash con la variable $remote_addr.
hash $remote_addr;Menor número de conexiones
Con el método de menor número de conexiones, el balanceador de carga compara el número actual de conexiones activas que mantiene con cada servidor y envía la solicitud al servidor con menos conexiones. Se configura mediante la directiva least_conn.
upstream backend {
    least_conn;

    server web1;
    server web2;
    server web3;
}

server {
    server_name www.example.com;

    location / {
       proxy_pass http://backend;
    }
}
Menor tiempo
Con el método Least Time (disponible solo en NGINX Plus), el balanceador de carga combina matemáticamente dos métricas de cada servidor —el número actual de conexiones activas y la media ponderada del tiempo de respuesta de las solicitudes anteriores— y envía la solicitud al servidor con el valor más bajo.
El parámetro que elija para la directiva least_time determina cuál de los dos tiempos de respuesta se registra: el tiempo que se tarda en recibir la cabecera de la respuesta (header) o el tiempo que se tarda en recibir la respuesta completa (last_byte).
upstream backend {    least_time (header | last_byte);

    server web1;
    server web2;
    server web3;
}

server {
    server_name www.example.com;

    location / {
       proxy_pass http://backend;
    }
}
Notas:
- Para el equilibrio de carga TCP y UDP (en el contexto
stream), puede elegir entre tres tipos de tiempo de respuesta mediante estos parámetros de la directivaleast_time:connect– Tiempo que se tarda en establecer la conexión con el servidor upstreamfirst_byte– Tiempo hasta recibir el primer byte de los datos de respuestalast_byte– Tiempo hasta recibir el último byte de los datos de respuesta
- Tanto para el tráfico HTTP como para el tráfico TCP/UDP, en NGINX Plus R12 y versiones posteriores, añada el parámetro
inflightpara incluir las conexiones incompletas en cada métrica; estas conexiones se incluyen de forma predeterminada en las versiones anteriores.
Elegir una técnica de balanceo de carga
Entonces, ¿cómo puedes saber qué técnica de balanceo de carga es la más adecuada para tu sitio web o aplicación?
Los patrones de tráfico varían tanto de un sitio a otro —e incluso dentro de un mismo sitio a distintas horas del día— que no tiene sentido basar la elección de una técnica de balanceo de carga en una sola característica (como el tráfico en ráfagas frente al constante, las conexiones de corta duración frente a las de larga duración, etc.). Dicho esto, analizaremos las ventajas y los inconvenientes de cada método para ayudarte a reducir el abanico de opciones que debes considerar.
Realización de pruebas para comparar métodos
Sea cual sea el conjunto de métodos de balanceo de carga que estés valorando, te animamos a probarlos para comprobar cuál funciona mejor con tu tráfico. Por «mejor» se suele entender el que tarda menos en enviar las respuestas a los clientes, pero puede que tengas otros criterios.
Las herramientas de gestión del rendimiento de aplicaciones resultan muy útiles para este tipo de pruebas: puedes crear pantallas personalizadas con gráficos para cada uno de los servidores del grupo upstream, lo que permite compararlos en tiempo real a medida que cambian los valores durante la prueba. Varias soluciones APM ofrecen complementos personalizados para NGINX Plus y NGINX, entre ellas AppDynamics, Datadog, Dynatrace y New Relic.
Las pruebas son más sencillas si todos los servidores tienen la misma capacidad. De lo contrario, es necesario asignar pesos a los servidores para que los equipos con mayor capacidad reciban más solicitudes. Consulte Asignación de pesos cuando los servidores no son idénticos más adelante.
Algunas métricas que conviene comprobar durante las pruebas son:
- Carga de CPU y memoria: comprueba el porcentaje de la capacidad total utilizada, tanto de CPU como de memoria. Si la carga no es la misma en todos los servidores, el tráfico no se está distribuyendo de forma eficiente.
- Tiempo de respuesta del servidor – Si el tiempo de respuesta es sistemáticamente mayor en unos servidores que en otros, significa que las solicitudes más «pesadas» (que requieren más recursos de cálculo o llamadas a una base de datos u otros servicios) se están dirigiendo a ellos de forma desequilibrada. Prueba a ajustar las ponderaciones, ya que el desequilibrio podría deberse a unas ponderaciones incorrectas y no a un problema con la técnica de equilibrio de carga.
- Tiempo total de respuesta al cliente: de nuevo, unos tiempos sistemáticamente más altos en algunos servidores indican que están recibiendo una proporción excesiva de solicitudes que requieren mucho tiempo de procesamiento. También en este caso, puede probar a ajustar las ponderaciones para ver si así se resuelve el problema.
- Errores y solicitudes fallidas – Debe asegurarse de que el número de solicitudes fallidas y otros errores durante las pruebas no sea superior al habitual en su sitio web. De lo contrario, estará basando su decisión en situaciones de error en lugar de en un tráfico realista. En el caso de algunos errores, el servidor puede enviar su respuesta más rápido que cuando la solicitud se procesa correctamente. Por ejemplo, con el código de respuesta HTTP
404(FileNotFound), el servidor probablemente devuelva el error mucho más rápido de lo que tardaría en entregar el archivo real si existiera. Con los algoritmos de balanceo de carga de menos conexiones (Least Connections) y menor tiempo (Least Time), esto puede hacer que el balanceador de carga favorezca a un servidor que, en realidad, no está funcionando correctamente.
Ventajas, inconvenientes y casos de uso
Veamos ahora las ventajas y los inconvenientes de cada técnica de balanceo de carga y describamos algunos casos de uso para los que resultan especialmente adecuadas. Las analizaremos de menor a mayor idoneidad para la mayoría de los casos de uso. Como adelanto: consideramos que las técnicas de menor número de conexiones (Least Connections) y, en el caso de NGINX Plus, menor tiempo (Least Time) son las mejores opciones para la mayor variedad de casos de uso.
Hash y hash de IP
Las técnicas de equilibrio de carga Hash e IP Hash establecen una asociación fija entre un determinado tipo de solicitud del cliente (representado en el valor hash) y un servidor concreto. Quizá lo conozcas como persistencia de sesión: todas las solicitudes con un mismo valor hash se envían siempre al mismo servidor.
El mayor inconveniente de estos métodos es que no garantizan que las solicitudes se distribuyan en igual número entre los servidores, y mucho menos que la carga se reparta de forma equilibrada. El algoritmo de hash divide uniformemente el conjunto de todos los valores hash posibles en «cubetas», una por cada servidor del grupo de servidores de destino, pero no hay forma de predecir si las solicitudes que se produzcan realmente tendrán valores hash distribuidos de manera uniforme. Supongamos, por ejemplo, que diez clientes acceden a un sitio y que el algoritmo IP Hash asocia el hash de siete de las direcciones IP con web1, el de una con web2 y el de dos con web3. El servidor web1 acaba recibiendo más del doble de solicitudes que todos los demás servidores juntos.
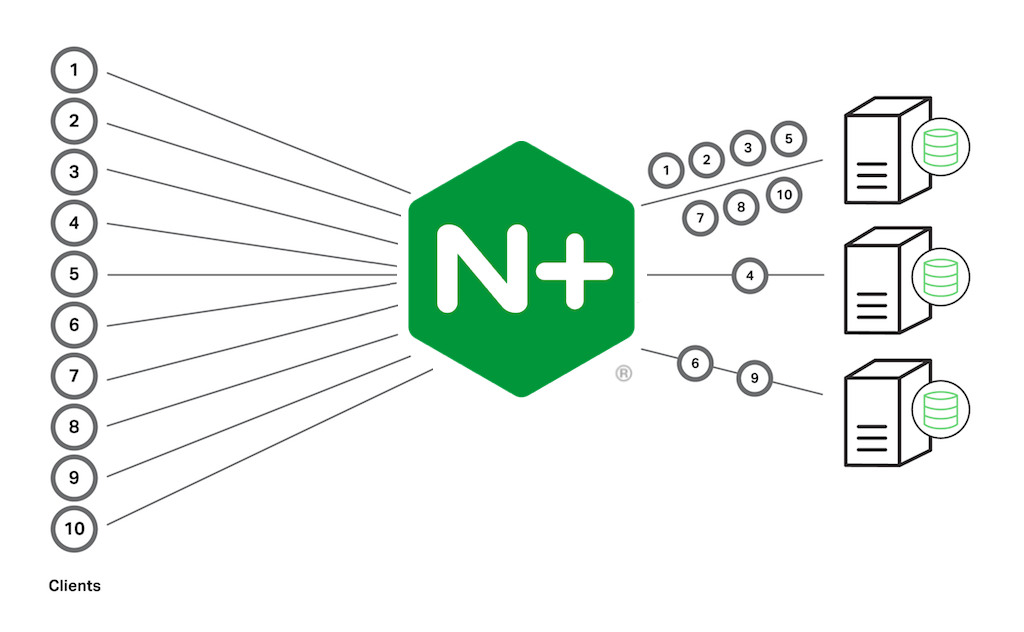
Por tanto, tiene sentido utilizar Hash o IP Hash cuando las ventajas de mantener las sesiones superan los posibles efectos negativos de una carga desequilibrada. Son la única forma de persistencia de sesiones disponible en NGINX. NGINX Plus ofrece otros tres mecanismos de persistencia de sesiones que son más sofisticados y funcionan en combinación con el balanceo de carga propiamente dicho (se configuran con la directiva sticky). Sin embargo, podrías optar por Hash o IP Hash incluso con NGINX Plus, ya que los tres mecanismos no funcionan en los siguientes casos:
- El navegador o la aplicación cliente no acepta cookies y la aplicación no puede utilizar los mecanismos de persistencia de sesión sin ellas. Utilice el método IP Hash para asociar cada cliente (en concreto, su dirección IP) a un servidor determinado.
- Quiere enviar las solicitudes de una URL determinada siempre al mismo servidor para aprovechar el almacenamiento en caché del propio servidor. Utilice el método Hash con la variable
$request_uripara obtener el archivo siempre del mismo servidor. Por ejemplo, supongamos que sabe que servir un determinado archivo .php requiere varias consultas a la base de datos que llevan mucho tiempo, pero los datos obtenidos no cambian con frecuencia y, por tanto, se pueden almacenar en caché. Si dirige todas las solicitudes de ese archivo al mismo servidor, solo el primer cliente experimentará una demora considerable debido a las consultas a la base de datos. Para todos los clientes posteriores, los datos se recuperarán rápidamente de la caché. Otra ventaja es que solo un servidor tendrá que almacenar en caché ese conjunto concreto de datos. Al no almacenar los mismos datos por duplicado en la caché de cada servidor, podrá utilizar cachés más pequeñas.
Hay un par de casos en los que IP Hash —y Hash cuando la dirección IP del cliente forma parte de la clave— no funcionan:
- Cuando la dirección IP del cliente puede cambiar durante la sesión, por ejemplo, cuando un cliente móvil pasa de una red wifi a una red móvil.
- Cuando las solicitudes de un gran número de clientes pasan por un proxy de reenvío, ya que se utiliza la dirección IP del proxy para todas ellas.
Los hashes son deterministas (el algoritmo de hash produce siempre los mismos resultados). Esto tiene un par de efectos positivos: todas las instancias de NGINX Plus o NGINX de un despliegue distribuyen las solicitudes exactamente de la misma manera, y la asignación de hashes a servidores se mantiene tras los reinicios del balanceador de carga. (En realidad, se vuelve a calcular después de cada reinicio, pero, como el resultado es siempre el mismo, en la práctica se mantiene).
Por otro lado, cambiar el conjunto de servidores de backend suele obligar a recalcular al menos algunas de las asignaciones, lo que rompe la persistencia de sesión. Puede reducir en cierta medida el número de asignaciones que se recalculan:
- Para el método Hash, añada el parámetro
consistenta la directivahash; NGINX Plus utiliza el algoritmo de hash ketama, lo que reduce las reasignaciones. - Para el método IP Hash, antes de retirar temporalmente un servidor del grupo upstream, añada el parámetro
downa su directivaserver, como se hace con web2 en el siguiente ejemplo. Las asignaciones no se recalculan, ya que se da por hecho que el servidor volverá a estar operativo en breve.
upstream backend {    ip_hash;

    server web1;
    server web2 down;
    server web3;
}
Turno rotatorio
Como ya se ha indicado, Round Robin es el método de balanceo de carga predeterminado en NGINX Plus y NGINX. Esto lo convierte, sin duda, en la opción más sencilla, ya que no es necesario configurar nada más que el propio grupo de servidores upstream.
En general, se considera que Round Robin funciona mejor cuando las características de los servidores y las solicitudes hacen poco probable que algunos servidores se sobrecarguen en comparación con otros. Algunas de estas condiciones son:
- Todos los servidores tienen aproximadamente la misma capacidad. Este requisito es menos importante si las diferencias entre los servidores se reflejan con precisión en los pesos asignados a cada uno.
- Todos los servidores alojan el mismo contenido.
- Las solicitudes requieren una cantidad de tiempo o una capacidad de procesamiento bastante similares. Si la carga que supone cada solicitud varía mucho, un servidor puede sobrecargarse si el equilibrador de carga le envía muchas solicitudes exigentes en un breve intervalo de tiempo.
- El volumen de tráfico no es tan elevado como para que los servidores se acerquen a su capacidad máxima con mucha frecuencia. Si los servidores ya soportan una carga elevada, es más probable que la distribución mecánica de solicitudes de Round Robin lleve a algunos servidores «al límite» y provoque una sobrecarga, como se describe en el punto anterior.
Round Robin es especialmente adecuado para entornos de pruebas, ya que garantiza que las solicitudes se distribuyan entre todos los servidores y en cantidades iguales (o según la proporción ponderada correspondiente). Otros métodos no siempre distribuyen el tráfico de manera uniforme cuando el volumen es bajo, lo que puede distorsionar los resultados de las pruebas.
La distribución uniforme también puede revelar si las cachés funcionan correctamente y aprovechan toda su capacidad: como Round Robin no permite enviar las solicitudes de un archivo concreto al mismo servidor, es probable que cada servidor acabe sirviendo y almacenando en caché una gran variedad de archivos (y, por lo general, muchos de los mismos archivos que los demás servidores), lo que aumenta la probabilidad de que la caché se llene.
Por último, la distribución inicial uniforme ayuda a detectar problemas con la persistencia de sesiones en NGINX Plus (tal como se configura con la directiva sticky).
Menor número de conexiones y menor tiempo
Como hemos mencionado anteriormente, el algoritmo de menor número de conexiones es la técnica de balanceo de carga más adecuada para la mayoría de los casos de uso y, en particular, para el tráfico de producción. Así lo corroboran las experiencias de nuestros clientes. Su rendimiento es estable y predecible.
El algoritmo de menor número de conexiones también distribuye eficazmente la carga de trabajo entre los servidores según su capacidad. Un servidor más potente atiende las solicitudes con mayor rapidez, por lo que, en un momento dado, es probable que tenga menos conexiones en proceso (o incluso a la espera de que se inicie su procesamiento) que un servidor con menor capacidad. Este algoritmo envía cada solicitud al servidor con el menor número de conexiones activas, por lo que es más probable que envíe las solicitudes a los servidores más potentes. (No obstante, asignar pesos permite distribuir las solicitudes de forma aún más eficiente, como se describe más adelante en Asignación de pesos cuando los servidores no son idénticos.)
Puedes considerar Least Time (solo en NGINX Plus) una versión más sensible de Least Connections. Al incluir el tiempo medio de respuesta, tiene en cuenta el historial de rendimiento reciente del servidor (en realidad, se trata de una media móvil ponderada exponencialmente, por lo que los tiempos de respuesta más antiguos influyen menos en la media que los más recientes).
Least Time resulta especialmente adecuado cuando los servidores upstream tienen tiempos de respuesta medios muy distintos. Por ejemplo, si dispone de servidores en distintos centros de datos para la recuperación ante desastres, Least Time tiende a enviar más solicitudes a los servidores locales porque responden más rápido. Otro caso de uso son los entornos en la nube, donde el rendimiento de los servidores suele ser muy impredecible.
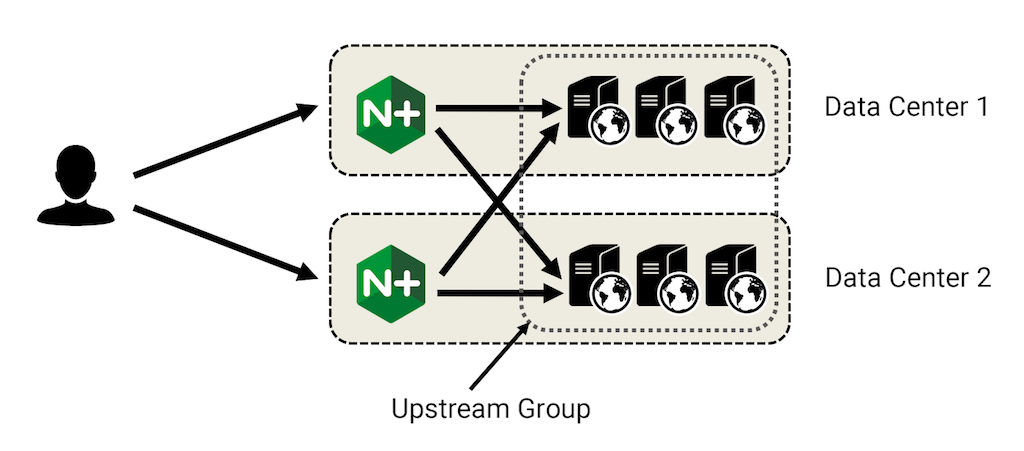
Asignación de pesos cuando los servidores no son idénticos
Hemos mencionado varias veces la importancia de asignar pesos a los servidores cuando los del grupo upstream tienen distintas capacidades. Esto es especialmente importante para el balanceador de carga Round Robin, que, de lo contrario, envía el mismo número de solicitudes a cada servidor. Esto puede provocar que un servidor menos potente se sobrecargue mientras otro más potente queda parcialmente inactivo.
Para establecer los pesos, incluya el parámetro weight en una o varias directivas server del bloque upstream. El valor predeterminado es 1.
Puede entender el efecto de asignar pesos en las distintas técnicas de balanceo de carga de la siguiente manera. Tenga en cuenta que las descripciones son conceptualmente correctas, pero la implementación en el código de NGINX Plus no utiliza necesariamente las operaciones matemáticas indicadas. Este es el grupo upstream que utilizaremos en nuestros ejemplos:
upstream backend {    server web1 weight=6;
    server web2 weight=3;
    server web3;
}- Round Robin – Cada servidor recibe un porcentaje de las solicitudes entrantes equivalente a su peso dividido entre la suma de los pesos. En nuestro ejemplo, de cada diez solicitudes, web1 recibe seis (60 %), web2 recibe tres (30 %) y web3 recibe una (10 %).
- Hash e IP Hash – Recuerde que, sin pesos, el algoritmo de hash divide uniformemente el conjunto de todos los valores hash posibles en «cubetas», una por cada servidor del grupo upstream. Con pesos, en cambio, suma los pesos, divide el conjunto de valores hash posibles entre ese número de cubetas y asocia a cada servidor un número de cubetas equivalente a su peso. En nuestro ejemplo, hay diez cubetas, cada una con el 10 % de los valores hash posibles. Seis cubetas (el 60 % de los valores hash posibles) están asociadas a web1, tres cubetas (el 30 %) a web2 y una cubeta (el 10 %) a web3.
- Menos conexiones y Menor tiempo – Como hemos mencionado antes, incluso sin pesos, estos algoritmos son bastante eficaces a la hora de distribuir la carga de trabajo entre los servidores según su capacidad. La asignación de pesos mejora aún más su rendimiento en este sentido. Recordemos que Menos conexiones y Menor tiempo envían cada solicitud al servidor con la «puntuación» más baja (el número de conexiones o una combinación matemática de conexiones y tiempo, respectivamente). Cuando se asignan pesos, el equilibrador de carga divide la puntuación de cada servidor entre su peso y, de nuevo, envía la solicitud al servidor con el valor más bajo. Veamos un ejemplo de Menos conexiones con los pesos de nuestro ejemplo y el número de conexiones activas indicado: web1 tiene la puntuación más baja, 100, y recibe la solicitud aunque sus 600 conexiones equivalen a 1,5 veces las de web2 y a más de 4 veces las de web3.
- web1 – 600 conexiones activas ÷ 6 = 100
- web2 – 400 conexiones activas ÷ 3 = 133
- web3 – 125 conexiones activas ÷ 1 = 125
Resumen
Tras analizar las ventajas y desventajas de las técnicas de equilibrio de carga disponibles en NGINX Plus y NGINX, consideramos que Least Connections (y, en el caso de NGINX Plus, Least Time) son las más adecuadas para la mayor variedad de casos de uso. No obstante, es importante que pruebes varios métodos en tu entorno, ya que su combinación particular de tráfico y características de los servidores podría hacer que otro método fuera más adecuado para ti.
Para probar el equilibrio de carga de NGINX Plus, inicie su prueba gratuita de 30 días hoy mismo o póngase en contacto con nosotros para hablar sobre sus casos de uso.
Nos encantaría conocer tus experiencias con el balanceo de carga en distintos casos de uso. Compártelas en la sección de comentarios que aparece a continuación.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.