En nuestra colaboración con Red Hat, seguimos centrándonos en ayudar a los usuarios empresariales que necesitan una solución de alto rendimiento, escalable y a largo plazo para la prestación de servicios compatible con DevOps en OpenShift. El NGINX Ingress Operator para OpenShift es un mecanismo compatible y certificado para implementar NGINX Plus Ingress Controller para Kubernetes junto con el enrutador predeterminado en un entorno OpenShift, con instalación mediante un solo clic y actualizaciones automáticas. Puede utilizar Operator Lifecycle Manager (OLM) para instalar, actualizar y configurar NGINX Ingress Operator.
¿Se pregunta por qué le convendría utilizar NGINX Plus Ingress Controller además del enrutador predeterminado? Descubra cómo nuestra colaboración permite una entrega de aplicaciones segura, escalable y con soporte en nuestro blog El valor de Red Hat + NGINX.
Esta guía paso a paso proporciona todo lo necesario para empezar a utilizar NGINX Ingress Operator. Antes de comenzar, asegúrese de tener acceso de administrador a un entorno de clúster de OpenShift que ejecute OpenShift 4.3 o una versión posterior.
Instalación del operador
A continuación, se muestra un vídeo sobre cómo instalar el operador NGINX Ingress, seguido de un resumen escrito con capturas de pantalla.
Instalamos el operador NGINX Ingress desde la consola de OpenShift.
- Inicie sesión en la consola de OpenShift como administrador.
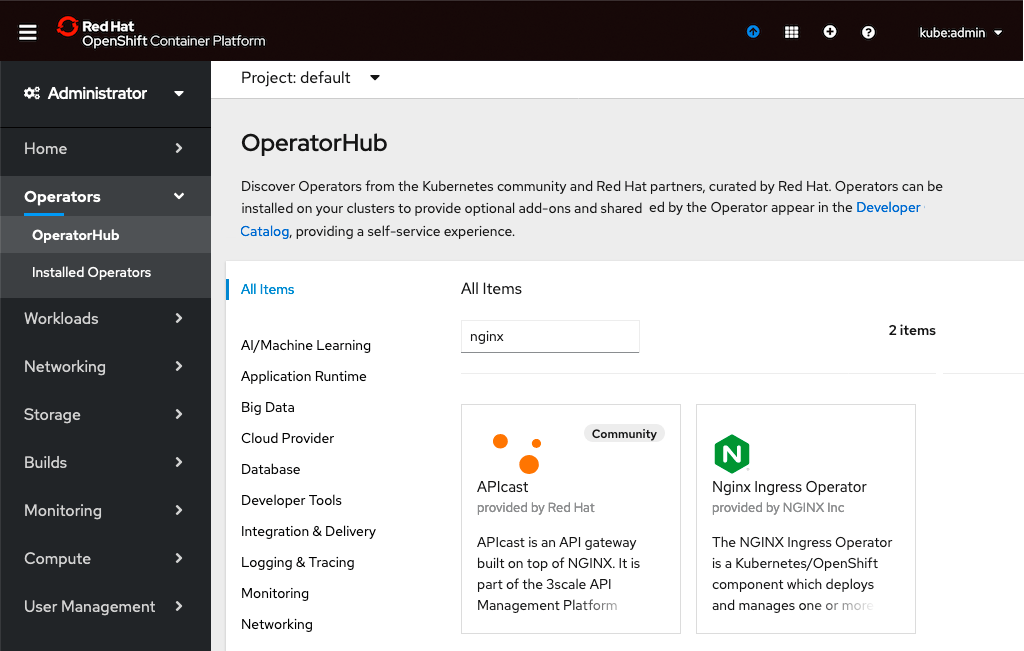
- En la columna de navegación izquierda, haga clic en «Operadores» y, a continuación, en «OperatorHub». Escriba nginx en el cuadro de búsqueda y haga clic en el recuadro de Nginx Ingress Operator que aparece.
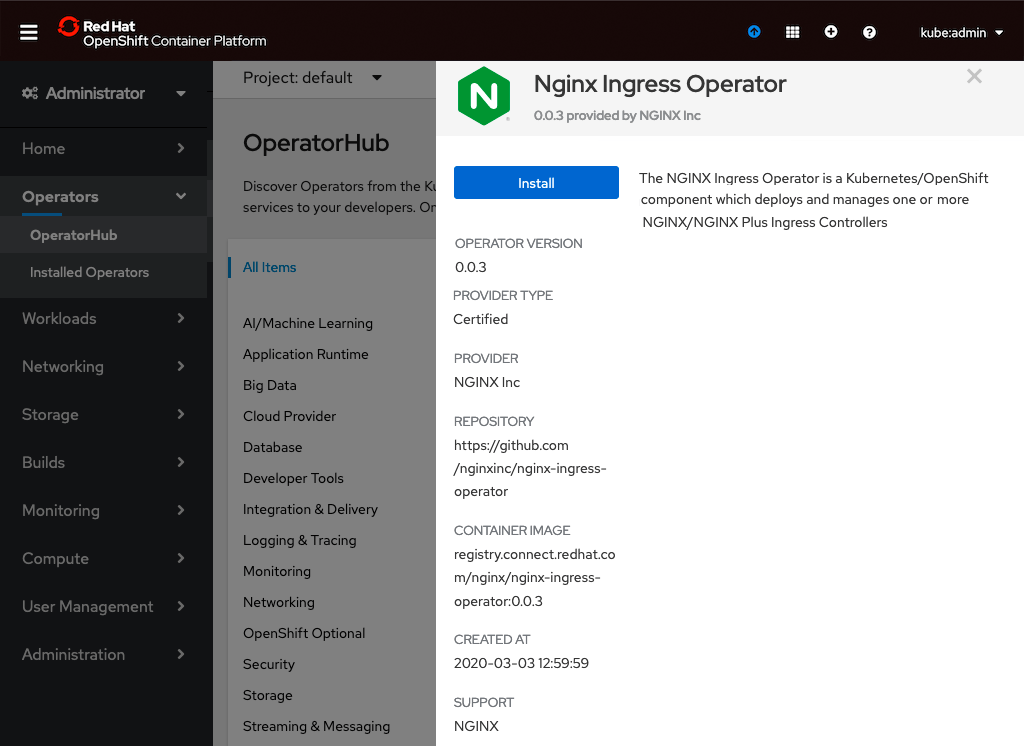
- Después de revisar la información del producto, haga clic en el botón «Instalar».
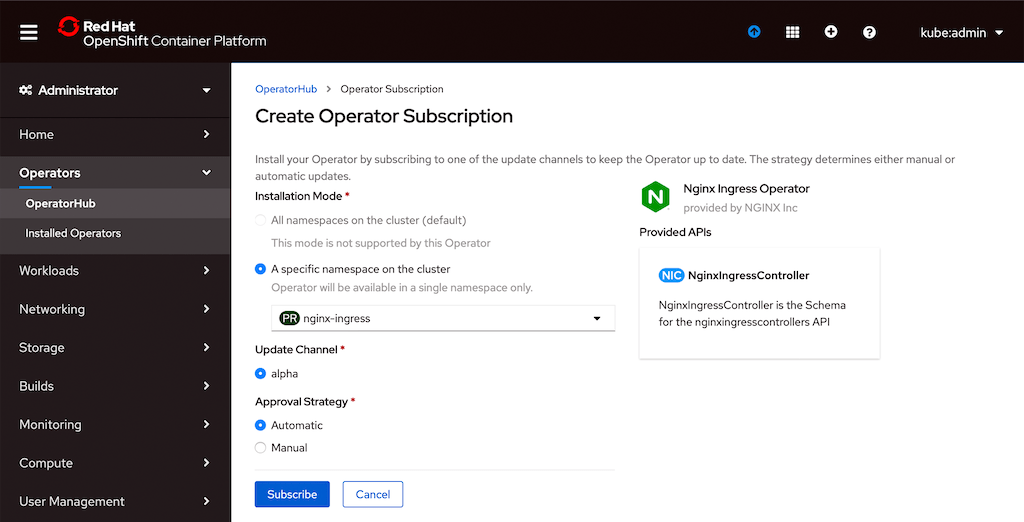
- En la página Crear suscripción de operador que se abre, especifique el espacio de nombres del clúster en el que desea instalar el operador (en este ejemplo, nginx-ingress). Seleccione también el botón de opción Automática en Estrategia de aprobación, para habilitar las actualizaciones automáticas de la instancia del operador en ejecución sin que sea necesaria la aprobación manual del administrador. Haga clic en el botón Suscribirse.
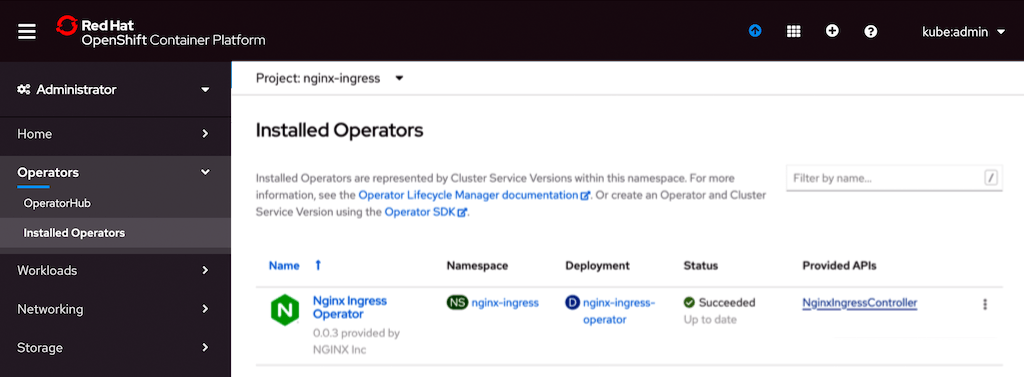
- Una vez finalizada la instalación, ejecute este comando en un terminal para comprobar que el operador está en ejecución:
# oc get pods –n nginx-ingressNAME                                     READY   STATUS    RESTARTS   AGE
nginx-ingress-operator-dd546d869-xxxxx 1/1 Running 0 7m29s- Haga clic en Operadores instalados en la columna de navegación de la izquierda. En la página que se abre, haga clic en el enlace NginxIngressController de la columna API proporcionadas. NginxIngressController es un recurso personalizado que el operador utiliza para implementar NGINX Plus Ingress Controller en el clúster de OpenShift.
- En la página que se abre, pegue en el campo de texto un manifiesto como el del siguiente ejemplo y haga clic en el botón Crear para implementar NGINX Plus Ingress Controller para Kubernetes. Tenga en cuenta que estamos insertando un Secret con un certificado TLS y una clave en los campos
defaultSecretywildcardTLS. Esto permite la terminación y el paso directo de TLS sin necesidad de incluir el Secret en las políticas de Ingress. Puede establecer numerosas opciones al configurar NGINX Plus Ingress Controller para Kubernetes, tal como se indica en nuestro repositorio de GitHub.
apiVersion: k8s.nginx.org/v1alpha1kind: NginxIngressController
metadata:
  name: my-nginx-ingress-controller
  namespace: nginx-ingress
spec:
  enableCRDs: true
  image:
    pullPolicy: Always
    repository: registry.hub.docker.com/nginx/nginx-ingress
    tag: edge
  nginxPlus: false
  serviceType: LoadBalancer
  type: deployment
  replicas: 2
  defaultSecret: nginx-ingress/default-server-secret
  wildcardTLS: default/app-secret
  configMapData:
    error-log-level: debug
  enableTLSPassthrough: true
globalConfiguration: nginx-ingress/nginx-configuration- Para verificar el despliegue, ejecute los siguientes comandos en un terminal. Como se muestra en la salida, el manifiesto que utilizamos en el paso anterior desplegó dos réplicas de NGINX Plus Ingress Controller y las expuso mediante un servicio
LoadBalancer. (La salida del comandogetse muestra en varias líneas para facilitar su lectura).
# oc get pods -n nginx-ingressNAME                                          READY  STATUS   RESTARTS  AGE
my-nginx-ingress-controller-579f455d7d-xxxxx  1/1    Running  0         5m53s
my-nginx-ingress-controller-579f455d7d-xxxxx  1/1    Running  0         5m53s
nginx-ingress-operator-dd546d869-xxxxx        1/1    Running  0         56m

# oc get svc –n nginx-ingress
my-nginx-ingress-controller      LoadBalancer   172.xx.48.254    <pending>  ...
nginx-ingress-operator-metrics   ClusterIP      172.xx.209.190   <none>     ...

    ... 80:32028/TCP,443:31973/TCP   10m
... 80:32028/TCP,443:31973/TCP 10m- Ejecute el siguiente comando para comprobar que NGINX Plus Ingress Controller responde a las solicitudes. Sustituya
public_IP_addresspor la dirección IP externa del servicioLoadBalancerque expone NGINX Plus Ingress Controller. Observe que, en este punto, el comando devuelve404NotFound. Esto se debe a que aún no hemos configurado ni desplegado un recurso Ingress para dirigir el tráfico a los pods de backend. Para obtener más información, consulte nuestra documentación.
# curl public_IP_address <html>
<head><title>404 Not Found</title></head>
<body bgcolor="white">
<center><h1>404 Not Found</h1></center>
<hr><center>nginx/1.13.4</center>
</body>
</html>- Tenga en cuenta que los usuarios finales pueden enviar varios manifiestos del recurso NginxIngressController y que se crea un despliegue independiente para cada uno. El Operador también admite despliegues en distintos espacios de nombres. El espacio de nombres se puede especificar en la sección
metadatadel manifiesto.
¿Qué viene después?
El operador de Ingress de NGINX le ayuda a gestionar la implementación de su controlador de Ingress NGINX Plus, en particular en lo relativo a:
- Configuración – Inicie una implementación básica con solo unos pocos parámetros de entrada y un único manifiesto
- Escalado – Añada y elimine réplicas sin interrupciones
- Actualización – Aproveche las actualizaciones graduales sin tiempo de inactividad
- Desinstalación – Asegúrese de que todos los objetos del operador y del controlador de entrada de Kubernetes se eliminen de forma correcta y segura
Ahora que ya tiene preparado e implementado el controlador de entrada NGINX Plus, consulte nuestra documentación y nuestro repositorio de GitHub para utilizar las funcionalidades avanzadas de NGINX Plus en OpenShift.
¿Aún no es cliente? Para probar NGINX Plus y el Ingress Controller, inicie hoy mismo su prueba gratuita de 30 días o póngase en contacto con nosotros para hablar sobre sus casos de uso.
El valor de Red Hat + NGINX
Sobre el autor

Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.