[Nota del editor– Esta entrada es un extracto de nuestro completo libro electrónico, Gestión del tráfico de Kubernetes con F5 NGINX: una guía práctica. Descárguelo gratis hoy mismo.]
Además del tráfico HTTP, NGINX Ingress Controller equilibra la carga del tráfico TCP y UDP, por lo que puedes utilizarlo para gestionar el tráfico de una amplia variedad de aplicaciones y utilidades basadas en estos protocolos, entre las que se incluyen:
- MySQL, LDAP y MQTT – aplicaciones basadas en TCP que utilizan muchas aplicaciones populares
- DNS, syslog y RADIUS – utilidades basadas en UDP que utilizan los dispositivos perimetrales y las aplicaciones no transaccionales
El balanceo de carga TCP y UDP con NGINX Ingress Controller también es una solución eficaz para distribuir el tráfico de red entre las aplicaciones de Kubernetes en las siguientes circunstancias:
- Utiliza cifrado de extremo a extremo (EE2E) y deja que la aplicación se encargue del cifrado y descifrado en lugar de NGINX Ingress Controller
- Necesita un equilibrio de carga de alto rendimiento para aplicaciones basadas en TCP o UDP
- Quieres minimizar los cambios al migrar un balanceador de carga de red (TCP/UDP) existente a un entorno de Kubernetes
NGINX Ingress Controller incluye dos recursos de NGINX Ingress que permiten el equilibrio de carga TCP/UDP:
- GlobalConfiguration es el tipo de recurso que suelen utilizar los administradores de clústeres para especificar los puertos TCP/UDP (
listeners) que los equipos de DevOps pueden utilizar. Ten en cuenta que cada despliegue de NGINX Ingress Controller solo puede tener un recurso GlobalConfiguration. - TransportServer son recursos que los equipos de DevOps suelen utilizar para configurar el equilibrio de carga TCP/UDP de sus aplicaciones. NGINX Ingress Controller solo escucha en los puertos que el administrador ha definido en el recurso GlobalConfiguration. Esto evita conflictos entre puertos y proporciona una capa adicional de seguridad al garantizar que los equipos de DevOps solo expongan a servicios externos públicos los puertos que el administrador haya determinado previamente que son seguros.
El siguiente diagrama muestra un ejemplo de uso de los recursos GlobalConfiguration y TransportServer. En gc.yaml, el administrador del clúster define los puntos de escucha TCP y UDP en un recurso GlobalConfiguration. En ts.yaml, un ingeniero de DevOps hace referencia al punto de escucha TCP en un recurso TransportServer que dirige el tráfico a un despliegue de MySQL.
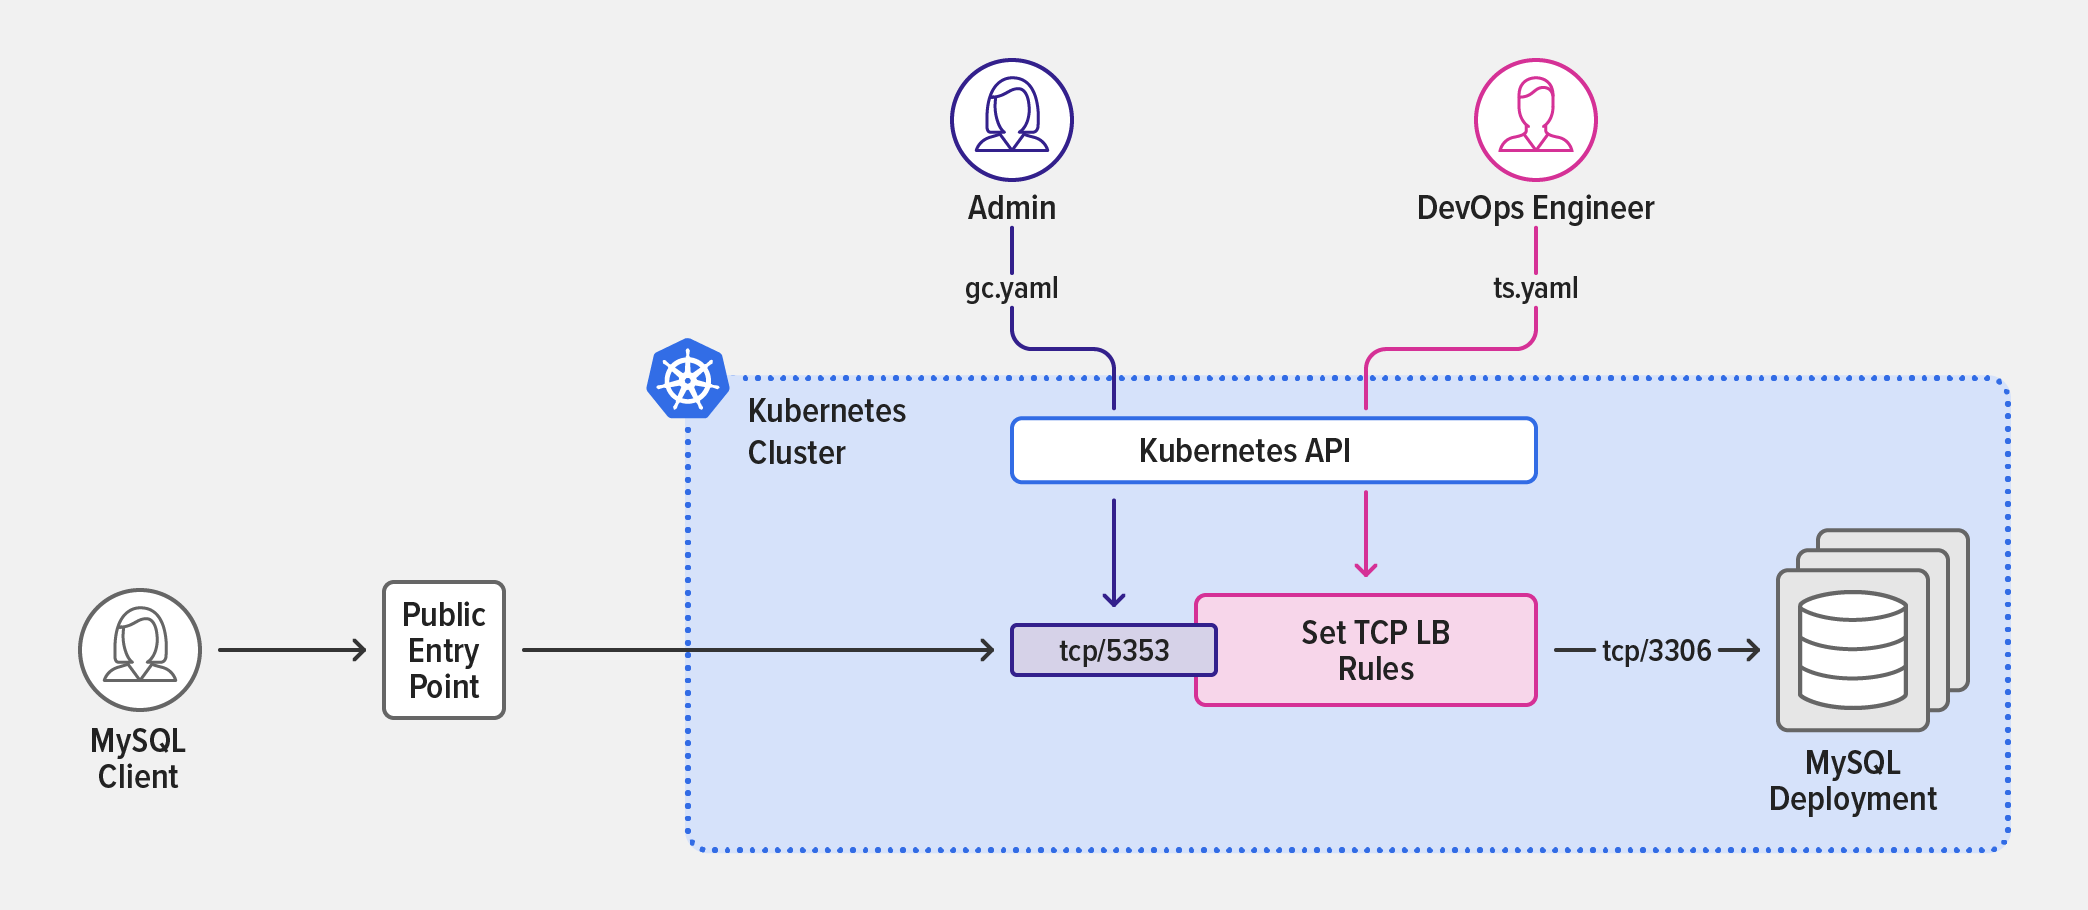
El recurso GlobalConfiguration en gc.yaml define dos listeners: un listener UDP en el puerto 514 para conectarse a un servicio syslog y un listener TCP en el puerto 5353 para conectarse a un servicio MySQL.
Cargando ejemplo de código…
Las líneas 6–8 del recurso TransportServer en ts.yaml hacen referencia al listener TCP definido en gc.yaml por su nombre (mysql-tcp) y las líneas 9–14 definen la regla de enrutamiento que envía el tráfico TCP al servidor upstream mysql-db.
Cargando ejemplo de código…
En este ejemplo, un ingeniero de DevOps utiliza el cliente de MySQL para comprobar que la configuración funciona correctamente, tal como confirma la salida con la lista de tablas de la base de datos rawdata_content_schema en el despliegue de MySQL.
$ echo “SHOW TABLES” | mysql –h <external_IP_address> -P <port> -u <user> –p rawdata_content_schema Enter Password: <password>
Tables_in_rawdata_content_schema
authors
posts
Los recursos TransportServer para el tráfico UDP se configuran de forma similar; para ver un ejemplo completo, consulte Balanceo de carga básico de TCP/UDP en el repositorio de NGINX Ingress Controller en GitHub. Los usuarios avanzados de NGINX pueden ampliar el recurso TransportServer con la configuración nativa de NGINX mediante la clave stream-snippets de ConfigMap, como se muestra en el ejemplo Compatibilidad con el balanceo de carga de TCP/UDP del repositorio.
Para obtener más información sobre las funciones que puede configurar en los recursos TransportServer, consulte la documentación de NGINX Ingress Controller.
Esta publicación es un extracto de nuestro completo libro electrónico, Gestión del tráfico de Kubernetes con NGINX: una guía práctica. Descárguelo gratis hoy mismo.
Prueba hoy mismo el NGINX Ingress Controller basado en NGINX Plus con una prueba gratuita de 30 días o ponte en contacto con nosotros para hablar sobre tus casos de uso.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.