La cuestión ya no es si está en la nube, sino en cuántas nubes está. La mayoría de las empresas reconocen hoy que no existe una solución única en la nube que sirva para todo y han adoptado una arquitectura híbrida o multinube. Según los datos del informe de F5 «Estado de la estrategia de aplicaciones en 2023», el 85 % de las empresas ejecuta aplicaciones con dos o más arquitecturas diferentes.
Para los equipos de desarrollo y de API, esto supone una gran presión. Tienen la responsabilidad de proporcionar API de forma segura y a gran escala en entornos complejos y distribuidos. Las conexiones ya no se establecen únicamente entre los clientes y los servicios de backend, sino también entre aplicaciones desplegadas en distintas nubes, regiones, centros de datos o ubicaciones en el extremo de la red. Al mismo tiempo, cada API debe cumplir los requisitos de seguridad y conformidad de la organización, independientemente de dónde se despliegue y de las herramientas utilizadas para proporcionarla y protegerla.
Proteger las API en estos entornos altamente distribuidos requiere un conjunto específico de capacidades y buenas prácticas. Anteriormente escribí sobre la importancia de un enfoque doble para la seguridad de las API: «desplazar la seguridad a la izquierda» para integrarla desde el principio y «proteger a la derecha» mediante un conjunto de prácticas globales de gestión de la postura de seguridad. En esta entrada del blog veremos cómo poner en práctica esta estrategia y, al mismo tiempo, proporcionar API de forma segura en entornos de nube, locales y perimetrales.
Arquitectura de referencia de seguridad de API híbrida y multinube
Las arquitecturas híbridas y multinube ofrecen numerosas ventajas claras, especialmente en cuanto a agilidad, escalabilidad y resiliencia. Sin embargo, añaden una capa adicional de complejidad. De hecho, el informe de F5 «Estado de la estrategia de aplicaciones en 2023» mostró que el aumento de la complejidad es el reto más habitual al que se enfrentan las organizaciones en la actualidad. ¿El segundo reto más habitual? Aplicar una seguridad coherente.
El problema actual es que algunas soluciones de seguridad, como determinados WAF, carecen del contexto y la protección que necesitan las API. Al mismo tiempo, las soluciones específicas de seguridad de API no permiten crear y aplicar políticas para detener los ataques. Necesita una solución que trate su arquitectura y tecnología como una pila interconectada que abarque la detección, la observabilidad, la gestión y la aplicación de políticas.
En la práctica, la seguridad de las API debe integrarse en tres niveles para ofrecer protección a medida que el tráfico de las API atraviesa puntos críticos de la infraestructura:
- Nivel global – Protección perimetral frente a ataques de bots y de denegación de servicio (DoS), así como detección y visibilidad
- Nivel de sitio – Protección dentro de una implementación individual en la nube, en un centro de datos o en el perímetro
- Nivel de aplicación – Control de acceso granular y protección frente a amenazas implementados cerca del entorno de ejecución de la API
La siguiente arquitectura de referencia ofrece una visión general de cómo F5 Distributed Cloud Services y F5 NGINX trabajan conjuntamente para proporcionar una protección integral de las API en arquitecturas multinube e híbridas:
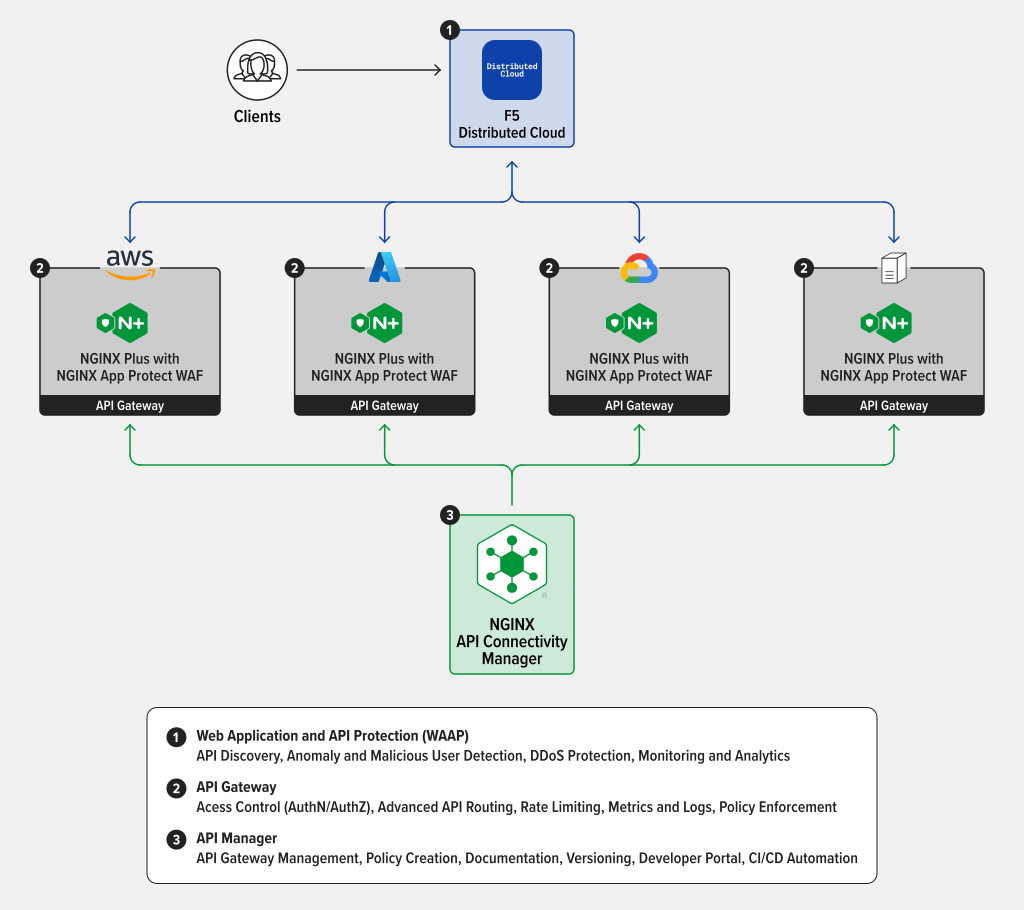
En esta arquitectura de referencia, F5 Distributed Cloud proporciona una capa global de protección para implementaciones en el perímetro, en la nube y en entornos locales. NGINX Plus con NGINX App Protect WAF proporciona una protección granular en la capa del sitio o de la aplicación, o en ambas, mediante su integración en los ciclos de vida del desarrollo de software para aplicar medidas de seguridad en tiempo de ejecución.
Veamos las medidas de seguridad que ofrece cada componente de esta arquitectura.
Descubrimiento y supervisión de API con F5 Distributed Cloud
Para empezar, el tráfico de API procedente de clientes públicos pasa por F5 Distributed Cloud Web Application and API Protection (WAAP), que se implementa en el perímetro. Cabe destacar que esto proporciona protección global frente a ataques DDoS, el abuso de bots y otros ataques. También ofrece una importante visibilidad global del tráfico de API que entra en distintas nubes, centros de datos locales e implementaciones en el perímetro.
El tráfico de las API está aumentando rápidamente y la mayoría de los ataques contra las API se desarrollan lentamente a lo largo de semanas o incluso meses. Encontrar tráfico malicioso entre la avalancha de solicitudes y respuestas habituales de las API puede ser como buscar una aguja en un pajar. Para resolver este problema, F5 Distributed Cloud utiliza inteligencia artificial (IA) y aprendizaje automático (ML) para obtener información sobre el tráfico de las API, incluido el descubrimiento de API, el mapeo de endpoints y el aprendizaje activo y la detección de anomalías que podrían representar amenazas emergentes.
Como capa global de seguridad de aplicaciones y API, F5 Distributed Cloud WAAP ofrece las siguientes ventajas:
- Detección automática de API – Detecta y mapea las API para ofrecer una visión completa de su ecosistema, incluida la visibilidad de las API de terceros y en la sombra, el estado de autenticación y mucho más.
- Prevención de fugas de datos confidenciales – Detecta, clasifica y enmascara datos confidenciales, como números de la Seguridad Social, números de tarjetas de crédito y otra información de identificación personal (PII), para evitar que queden expuestos.
- Monitorización y detección de anomalías – Inspecciona y analiza continuamente el tráfico para detectar anomalías y vulnerabilidades mediante herramientas de IA y aprendizaje automático.
- Visibilidad mejorada de las API – Observa cómo fluye el tráfico por todos los endpoints de las API para comprender la conectividad entre las API perimetrales, los servicios internos y las integraciones de terceros.
- Seguridad reforzada en todos los entornos – Utiliza un modelo de seguridad positivo mediante la validación de esquemas, la limitación de solicitudes y el bloqueo del tráfico no deseado o malicioso.
Para empezar a utilizar F5 Distributed Cloud WAAP, puede solicitar una prueba empresarial gratuita de F5 Distributed Cloud Services, que incluye seguridad de API, defensa contra bots, computación en el edge y redes multinube.
Control de acceso y protección en tiempo de ejecución con F5 NGINX
Una vez que el tráfico de las API atraviesa la capa global, llega a la capa de sitio y/o a las capas de aplicación. Mientras que la capa global suele estar gestionada por los equipos de redes y seguridad de TI, las API individuales de las capas de sitio y de aplicación son desarrolladas y gestionadas por equipos de ingeniería de software.
En lo que respecta al control de acceso, una puerta de enlace de API es una opción habitual, ya que permite a los desarrolladores delegar algunos de los requisitos de seguridad más comunes en una capa de infraestructura compartida situada por encima de la aplicación. Esto reduce la duplicación de esfuerzos (por ejemplo, evita que cada desarrollador o equipo tenga que crear su propio servicio de autenticación y autorización).
F5 NGINX Management Suite API Connectivity Manager permite a los equipos de ingeniería de plataformas y DevOps proporcionar acceso a infraestructuras compartidas, como puertas de enlace de API y portales para desarrolladores, sin obligar a estos últimos a rellenar solicitudes ni a utilizar otros sistemas engorrosos.
Con API Connectivity Manager, puede establecer políticas de seguridad para configurar NGINX Plus como puerta de enlace de API, así como configurar y supervisar las políticas de WAF de NGINX App Protect. En conjunto, proporcionan una protección esencial de las API en tiempo de ejecución, incluida la capacidad de:
- Aplicar el control de acceso – Gestione el acceso granular (autenticación y autorización) a los endpoints de API y cree listas de control de acceso para permitir o denegar el tráfico en función de la dirección IP o de las declaraciones JWT.
- Cifrar y enmascarar datos confidenciales – Proteja las comunicaciones entre las API mediante mTLS y cifrado de extremo a extremo, y detecte y enmascare datos confidenciales, como números de tarjetas de crédito, en las respuestas de las API.
- Detecta y bloquea amenazas – Ve más allá de la protección frente al Top 10 de seguridad de API de OWASP con protección avanzada frente a más de 7500 campañas de amenazas y firmas de ataques.
- Supervise los WAF y el tráfico de las API a gran escala – Visualice el tráfico de las API en todas sus puertas de enlace de API con NGINX App Protect WAF para detectar falsos positivos y posibles amenazas.
Puede iniciar una prueba gratuita de 30 días de NGINX API Connectivity Stack para acceder a NGINX Management Suite y a sus módulos API Connectivity Manager, Instance Manager y Security Monitoring, además de NGINX Plus como puerta de enlace de API y NGINX App Protect para la protección contra ataques mediante WAF y DoS.
Conclusión
NGINX proporciona una excelente protección en tiempo de ejecución tanto en entornos de nube como en centros de datos locales. Al combinarlo con F5 Distributed Cloud, los equipos de seguridad e ingeniería de plataformas obtienen visibilidad continua de los endpoints de las API, independientemente de dónde estén desplegadas las aplicaciones asociadas. Juntos, F5 Distributed Cloud y NGINX ofrecen total flexibilidad para crear y proteger su arquitectura de la forma que necesite.
Recursos adicionales
- Resumen de la solución: Seguridad de API para aplicaciones modernas con F5 NGINX
- Informe técnico: F5 Distributed Cloud WAAP con seguridad integral para API
- eBook: Estrategia de API: prácticas recomendadas para responsables de ingeniería de plataformas
- eBook: Seguridad como código
- Blog: Evita ataques a las API con herramientas esenciales y buenas prácticas de seguridad para API
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.