A medida que las arquitecturas nativas de la nube impulsan la transformación digital, los ingenieros y arquitectos se enfrentan a retos cada vez mayores a la hora de modernizar la entrega y la seguridad de las aplicaciones. Equilibrar la escalabilidad, la eficiencia operativa y una seguridad sólida es esencial para garantizar infraestructuras preparadas para el futuro que respondan a unas necesidades en constante evolución.
Microsoft Azure sienta las bases para la innovación con tecnologías como Kubernetes, los microservicios y las cargas de trabajo de IA. Sin embargo, para ofrecer experiencias de aplicación excepcionales se necesitan estrategias integrales que simplifiquen las operaciones, mitiguen los riesgos y aborden los retos de flexibilidad y escalabilidad de las arquitecturas complejas.
“«No dé por sentado que está limitado por las funcionalidades integradas de la nube. Integraciones como F5 NGINXaaS for Azure permiten disfrutar de un escalado flexible, automatización y una seguridad sólida en Azure».”
Cómo afrontar los retos de las aplicaciones modernas
Los entornos de aplicaciones actuales exigen agilidad, seguridad y un escalado fluido. Los ingenieros y arquitectos se enfrentan a tres retos fundamentales:
- Equilibrio entre agilidad y control: Las cargas de trabajo dinámicas requieren una gestión avanzada del tráfico para garantizar el rendimiento, la visibilidad y la gobernanza.
- Protección de las API y los sistemas distribuidos: Las API son puntos de entrada críticos, pero cada vez son más vulnerables a amenazas como el acceso no autorizado mediante tokens y los ataques de scripts entre sitios (XSS).
- Reducir la complejidad operativa: La gestión de infraestructuras complejas que abarcan sistemas heredados, máquinas virtuales y contenedores requiere herramientas que automaticen el escalado y agilicen los flujos de trabajo.
Las soluciones que abordan estos retos deben integrarse a la perfección con las plataformas en la nube para eliminar los silos y ofrecer flujos de trabajo unificados. F5 NGINXaaS for Azure, totalmente gestionado e integrado de forma nativa en el ecosistema de Azure, es un claro ejemplo de cómo afrontar directamente estos retos.
Aprovechar las herramientas integradas para unificar las operaciones
Servicios como NGINXaaS for Azure son un ejemplo de cómo los ingenieros pueden abordar eficazmente los retos operativos. Diseñado para ampliar y complementar los servicios de Azure mediante una integración nativa, NGINXaaS for Azure simplifica la gestión del tráfico, el equilibrio de carga y las comunicaciones mediante API, al tiempo que ofrece opciones flexibles de personalización y programación.
Por ejemplo, NGINXaaS for Azure funciona como un equilibrador de carga de aplicaciones externo de capa 4 y capa 7 para Azure Kubernetes Service (AKS), lo que permite un enrutamiento inteligente y un escalado dinámico. Accede de forma segura a los certificados y secretos almacenados en Azure Key Vault, mientras que las métricas se envían directamente a Azure Monitor para obtener información útil. Estas integraciones permiten a los equipos de plataforma optimizar las operaciones mediante una pila de nube unificada, al tiempo que mantienen el control sobre infraestructuras cada vez más complejas.
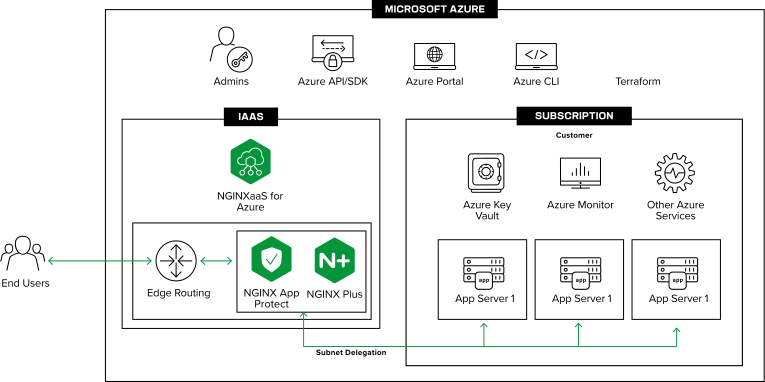
Figura 1: F5 NGINXaaS simplifica la entrega de aplicaciones mediante la integración nativa con Azure.
Por qué la seguridad es fundamental
A medida que las amenazas siguen evolucionando y se vuelven más sofisticadas, contar con una seguridad sólida es esencial para garantizar la fiabilidad de las operaciones en la nube. Los ingenieros deben proteger las aplicaciones y las API, cifrar las vías de comunicación y aplicar políticas coherentes en todas las cargas de trabajo.
Microsoft Azure aplica estrictos estándares de seguridad y cumplimiento normativo a todas las ofertas del ecosistema de partners. Mediante el uso de servicios nativos como Key Vault y las identidades administradas, los clientes pueden mantener la confianza en su nivel de seguridad y, al mismo tiempo, simplificar procesos como la aplicación de políticas y la gestión de secretos.
Con NGINXaaS for Azure, las organizaciones pueden aplicar reglas de validación de tokens, limitación de solicitudes y autenticación para proteger de forma proactiva las aplicaciones y las API. El cifrado de extremo a extremo garantiza una conectividad segura entre los servicios de entrega de aplicaciones y los sistemas backend, mientras que las funcionalidades de firewall de aplicaciones web (WAF) protegen frente a vulnerabilidades como la inyección de SQL y los ataques XSS.
Además, NGINXaaS for Azure gestiona automáticamente tareas complejas de seguridad operativa, como la aplicación continua de parches, la resolución de vulnerabilidades CVE y el aislamiento de entornos, todo ello de forma transparente para eliminar vulnerabilidades sin interrupciones.
Estas funcionalidades complementan las herramientas nativas de Azure y ayudan a los arquitectos a lograr una postura de seguridad coherente y fiable que reduce el riesgo, al tiempo que mejora la agilidad y la flexibilidad operativas.
Automatización para impulsar la eficiencia y el crecimiento
El éxito de la adopción de tecnologías nativas de la nube depende en gran medida de la capacidad para automatizar la infraestructura y reducir la complejidad operativa. Herramientas como Terraform y la CLI de Azure, así como las integraciones nativas con servicios como NGINXaaS for Azure, son indispensables para los flujos de trabajo de infraestructura como código (IaC), ya que permiten un aprovisionamiento coherente, implementaciones optimizadas y canalizaciones de CI/CD sólidas.
Por ejemplo, NGINXaaS for Azure automatiza el escalado en función de las necesidades de la carga de trabajo, lo que reduce los costes y optimiza el consumo de recursos. También permite a los ingenieros realizar implementaciones mediante programación, agilizando el aprovisionamiento y mejorando la eficiencia. Al mismo tiempo, NGINXaaS for Azure no impone a los equipos de plataforma la carga adicional de operar y mantener la infraestructura subyacente, lo que incluye implementar, supervisar, aplicar parches y actualizar máquinas virtuales, sistemas operativos e instancias de controladores de entrega de aplicaciones (ADC).
Cuando las organizaciones invierten en automatización y herramientas programables, crean infraestructuras que no solo son eficientes hoy, sino también sostenibles a largo plazo, lo que garantiza que estén preparadas para crecer al ritmo de la innovación, las nuevas cargas de trabajo y la evolución de las exigencias del sector.
Prepararse para la IA y el futuro
Las cargas de trabajo basadas en IA están redefiniendo la entrega de aplicaciones, lo que exige infraestructuras capaces de admitir entornos dinámicos y de alto rendimiento. Herramientas como F5 NGINXaaS son especialmente adecuadas para ayudar a las organizaciones a responder a estas exigencias, ya que ofrecen escalabilidad, gestión inteligente del tráfico y una profunda integración con los ecosistemas de Azure.
Para prepararse para el futuro, los ingenieros y arquitectos deben priorizar la agilidad, la seguridad y la automatización en todas sus arquitecturas. Diseñar sistemas que admitan de forma flexible sistemas heredados, microservicios y cargas de trabajo de IA será esencial para prosperar en el panorama nativo de la nube del mañana.
Conclusiones clave
- Adopta operaciones unificadas: Aprovecha herramientas como F5 NGINXaaS para optimizar los flujos de trabajo con servicios nativos de Azure como AKS, Azure Monitor y Key Vault.
- Priorice la seguridad: Implemente políticas sólidas y coherentes de autenticación, autorización, control de acceso, cifrado y WAF para proteger las aplicaciones y las API.
- Automatice para escalar: Aproveche soluciones de controlador de entrega de aplicaciones como servicio (ADCaaS) totalmente gestionadas y utilice herramientas de infraestructura como código, como Terraform, para optimizar el escalado y simplificar las operaciones.
- Diseñe para ganar agilidad: Diseñe arquitecturas preparadas para gestionar cargas de trabajo heredadas, microservicios dinámicos y futuras aplicaciones basadas en IA.
Al combinar las sólidas capacidades de Microsoft Azure con los innovadores servicios de entrega de aplicaciones NGINXaaS for Azure, las organizaciones pueden crear infraestructuras escalables, seguras y preparadas para el futuro. A medida que se acelera la adopción de tecnologías nativas de la nube, los referentes en ingeniería y arquitectura pueden adoptar herramientas que reduzcan la complejidad y les permitan centrarse en lo que más importa: ofrecer experiencias de usuario excepcionales e impulsar la innovación continua.
Da el siguiente paso para optimizar tus aplicaciones de Azure: descubre cómo las tecnologías de NGINXaaS for Azure pueden impulsar hoy mismo tu transición a la nube.
Sobre los autores
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.