La economía digital no ha dejado de expandirse desde la pandemia de COVID-19, y el 90 % de las organizaciones están ampliando sus arquitecturas de aplicaciones modernas. En el Informe sobre el estado de la estrategia de aplicaciones de 2023 de F5, más del 40 % de los 1000 responsables de la toma de decisiones de TI de todo el mundo encuestados describen sus carteras de aplicaciones como «modernas». Este porcentaje ha aumentado de forma constante durante los últimos años y se prevé que supere el 50 % en 2025. Sin embargo, el aumento de las aplicaciones modernas y del uso de microservicios viene acompañado de una proliferación de API y endpoints de API, lo que incrementa exponencialmente las posibles vulnerabilidades y la superficie de ataque.
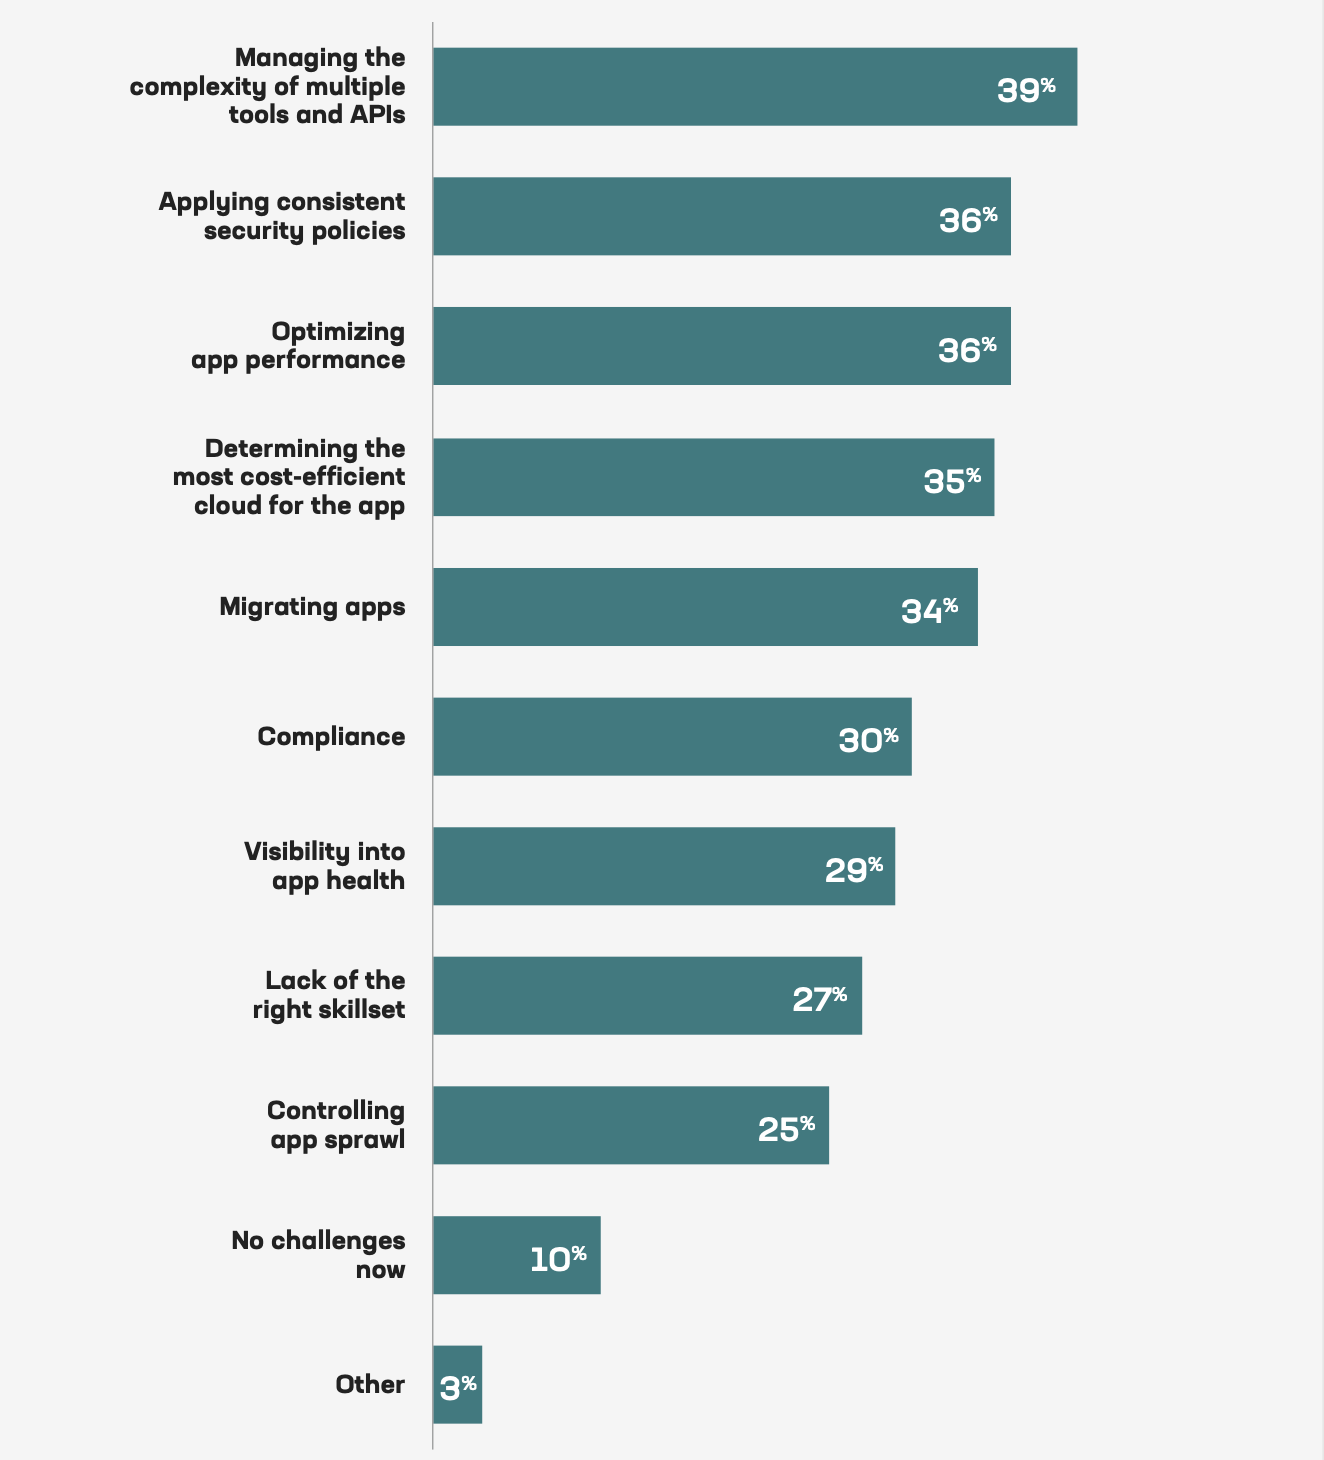
Según Proliferación continua de las API, un informe de la Oficina del CTO de F5, en 2021 había aproximadamente 200 millones de API en todo el mundo, una cifra que se espera que se acerque a los 2.000 millones para 2030. A la complejidad derivada de este rápido crecimiento de las API se suma el reto de gestionar aplicaciones distribuidas en entornos híbridos y multicloud. Los encuestados en el Informe sobre el estado de la estrategia de aplicaciones de 2023 señalaron que la complejidad de gestionar múltiples herramientas y API era su principal reto al implementar aplicaciones en entornos multicloud. La aplicación de políticas de seguridad coherentes y la optimización del rendimiento de las aplicaciones quedaron prácticamente empatadas en segundo lugar.
Por qué la seguridad de las API es crucial para sus resultados
Las API no solo son los componentes básicos de las aplicaciones modernas, sino que también constituyen el núcleo de los negocios digitales: el 58 % de las organizaciones encuestadas en el informe de F5 de 2023 afirma obtener al menos la mitad de sus ingresos de servicios digitales. Las API permiten la comunicación entre usuarios y aplicaciones, así como entre aplicaciones, y el acceso que proporcionan a datos privados de clientes e información corporativa interna las convierte en objetivos muy atractivos para los atacantes. En 2022, las API fueron el vector de ataque preferido.
Proteger las API es fundamental en una estrategia global de seguridad de las aplicaciones. Los ataques pueden tener consecuencias devastadoras que van mucho más allá de vulnerar la privacidad de los consumidores (por grave que esto sea), hasta alcanzar un nivel de gravedad mayor que pone en peligro la seguridad pública y provoca la pérdida de propiedad intelectual. A continuación se muestran algunos ejemplos de cada uno de estos tipos de ataques a API que se produjeron en 2022.
- Privacidad de los consumidores – Twitter sufrió un ataque a su API durante varios años. En diciembre de 2022, unos hackers robaron los datos de perfil y las direcciones de correo electrónico de 200 millones de usuarios de Twitter. Cuatro meses antes, investigadores de CloudSEK descubrieron 3.207 aplicaciones móviles que filtraban claves y secretos válidos de la API de Twitter. Y un mes antes, unos hackers habían aprovechado una vulnerabilidad de la API para obtener y vender los datos de 5,4 millones de usuarios.
- Seguridad pública – Un equipo de investigadores descubrió vulnerabilidades críticas de seguridad en las API de aproximadamente 20 de los principales fabricantes de automóviles, entre ellos Toyota, Mercedes y BMW. Dado que hoy en día muchos coches funcionan como dispositivos inteligentes, los hackers pueden hacer mucho más que robar números de bastidor e información personal de los propietarios. Pueden rastrear la ubicación de los vehículos y controlar el sistema de gestión remota, lo que les permite desbloquearlos y arrancarlos o desactivarlos por completo.
- Propiedad intelectual – Un empleado de CircleCI, una plataforma de CI/CD utilizada por más de un millón de desarrolladores de todo el mundo para publicar código, fue víctima de un ataque de malware dirigido específicamente contra él. Este empleado tenía privilegios para generar tokens de acceso a producción, por lo que los atacantes pudieron robar las claves de API y los secretos de los clientes. La brecha pasó inadvertida durante casi tres semanas. Al no poder determinar si los secretos de algún cliente habían sido robados y utilizados para acceder sin autorización a sistemas de terceros, CircleCI solo pudo recomendar a sus clientes que renovaran los tokens de API personales y de sus proyectos.
Estos ataques a las API sirven como advertencia. Cuando las API presentan vulnerabilidades de seguridad y se dejan sin protección, las consecuencias a largo plazo pueden ir mucho más allá de los costes económicos. No se puede subestimar la importancia de la seguridad de las API.
Cómo le ayuda F5 NGINX a proteger sus API
La solución NGINX API Connectivity Stack le ayuda a gestionar sus puertas de enlace de API y sus API en entornos multicloud. Al implementar NGINX Plus como puerta de enlace de API junto con NGINX App Protect WAF, puede ayudar a prevenir y mitigar vulnerabilidades habituales de las API que permiten abordar los tres principales retos relacionados con las API identificados en el informe de F5 2023 State of Application Strategy Report : gestionar la complejidad de las API en entornos multicloud, garantizar el cumplimiento de las políticas de seguridad y optimizar el rendimiento de las aplicaciones, así como los tipos de ataques contra las API descritos en la sección anterior. NGINX Plus puede utilizarse de varias formas, entre ellas como puerta de enlace de API, desde la que puede enrutar rápidamente las solicitudes de API, autenticar y autorizar a los clientes de API para proteger sus API y limitar la tasa de tráfico para evitar que sus servicios basados en API se sobrecarguen.
NGINX Plus ofrece protección lista para usar no solo contra las OWASP 10 principales vulnerabilidades de seguridad de las API. También comprueba si hay cookies, JSON y XML con formato incorrecto, valida los tipos de archivo permitidos y los códigos de estado de respuesta, y detecta técnicas de evasión utilizadas para ocultar ataques. Una puerta de enlace de API NGINX Plus garantiza la protección de los protocolos de API HTTP o HTTP/2, incluidos REST, GraphQL y gRPC.
NGINX App Protect WAF proporciona una seguridad ligera y de alto rendimiento para aplicaciones y API que va más allá de la protección básica frente al OWASP API Security Top 10 y el OWASP Top 10 (para aplicaciones), con protección mediante más de 7500 firmas avanzadas, firmas de bots y campañas de amenazas. Permite adoptar una estrategia shift-left y automatizar fácilmente la seguridad de las API para integrar la seguridad como código en los pipelines de CI/CD. En pruebas comparativas con los WAF de AWS, Azure y Cloudflare, NGINX App Protect WAF demostró ofrecer una sólida seguridad para aplicaciones y API, a la vez que mantenía un mejor rendimiento y una menor latencia. Para obtener más información, consulte este informe de GigaOm.
NGINX App Protect WAF está integrado en la puerta de enlace de API de NGINX Plus, lo que elimina un salto para el tráfico de API. Reducir el número de saltos entre capas disminuye la latencia, la complejidad y los puntos de fallo. Esto contrasta claramente con las soluciones habituales de gestión de API que no se integran con un WAF (es necesario implementar el WAF por separado y, una vez configurado, el tráfico de API debe atravesar por separado el WAF y la puerta de enlace de API). La estrecha integración de NGINX ofrece un alto rendimiento sin comprometer la seguridad.
GraphQL y gRPC están en auge
Los desarrolladores de aplicaciones y API buscan constantemente nuevas formas de aumentar la flexibilidad, la velocidad y la facilidad de uso e implementación. Según el Informe sobre el estado de las API de 2022 de Postman, REST sigue siendo el protocolo de API más utilizado en la actualidad (89 %), pero GraphQL (28 %) y gRPC (11 %) continúan ganando popularidad. En última instancia, la elección del protocolo de API depende en gran medida de la finalidad de la aplicación y de cuál sea la mejor solución para su empresa. Cada protocolo ofrece sus propias ventajas.
¿Por qué utilizar las API de GraphQL?
Entre las principales ventajas de utilizar las API de GraphQL se incluyen:
- Adaptabilidad – El cliente decide qué datos solicitar, así como el tipo y el formato.
- Eficiencia – No se obtienen datos en exceso, las solicitudes se ejecutan conforme a un esquema creado y los datos devueltos son exactamente (y únicamente) los solicitados. El formato de los datos es idéntico en la solicitud y en la respuesta, lo que hace que las API de GraphQL sean rápidas, predecibles y fáciles de escalar.
- Flexibilidad – Compatible con más de una docena de lenguajes y plataformas.
GitHub es un conocido usuario de GraphQL. Adoptó GraphQL en 2016 por motivos de escalabilidad y flexibilidad.
¿Por qué usar APIs gRPC?
Entre las principales ventajas de utilizar las API de gRPC se incluyen:
- Rendimiento – El formato de datos ligero y compacto minimiza la demanda de recursos y permite codificar y decodificar mensajes rápidamente
- Eficiente – El formato de datos protobufs agiliza la comunicación mediante la serialización de datos estructurados
- Fiabilidad – HTTP/2 y TLS/SSL son obligatorios, lo que mejora la seguridad de forma predeterminada
La mayor parte de la potencia procede del lado del cliente, mientras que la gestión y los cálculos se delegan en un servidor remoto que aloja el recurso. gRPC es adecuado para casos de uso que requieren habitualmente una cantidad determinada de datos o capacidad de procesamiento, como el tráfico entre microservicios o la recopilación de datos en la que el solicitante (por ejemplo, un dispositivo IoT) necesita ahorrar recursos limitados.
Netflix es un ejemplo de una empresa muy conocida que utiliza las API de gRPC.
Proteja sus API de GraphQL con NGINX App Protect WAF
NGINX App Protect WAF ahora es compatible con las API de GraphQL además de con las API REST y gRPC. Protege las API de GraphQL mediante la aplicación de firmas de ataque, la neutralización de exploits maliciosos y la defensa frente a ataques. El tráfico de GraphQL se analiza de forma nativa, lo que permite a NGINX App Protect WAF detectar infracciones en función de la sintaxis y el perfil de GraphQL, así como aplicar firmas de ataque. La visibilidad de las consultas de introspección permite a NGINX App Protect WAF bloquearlas, además de bloquear los patrones detectados en las respuestas. Este método ayuda a detectar ataques y ejecutar firmas en los segmentos adecuados de una carga útil, lo que contribuye a reducir los falsos positivos.
Descubra en esta demostración cómo NGINX App Protect WAF puede proteger sus API de GraphQL frente a ataques.
 
Ventajas de la seguridad de las API GraphQL con NGINX App Protect WAF:
- Defina los parámetros de seguridad – Establezca, de acuerdo con la política de su organización, la longitud total y el valor de los parámetros de la plantilla de GraphQL y del perfil de contenido como parte de la política de seguridad de la aplicación
- Reducir los falsos positivos – Mejore la precisión de la prevención de ataques mediante controles granulares para detectar mejor los ataques en una solicitud de GraphQL
- Mitigue los exploits maliciosos – Defina el número máximo de consultas agrupadas en una única solicitud HTTP para reducir el riesgo de exploits y ataques maliciosos
- Eliminar los ataques DoS – Configure la profundidad máxima de la estructura en los perfiles de contenido para detener los ataques DoS provocados por consultas recursivas
- Limite la exposición a riesgos de la API – Aplique restricciones a las consultas de introspección para evitar que los hackers conozcan la estructura de la API, lo que podría dar lugar a una brecha de seguridad
Proteja las API de streaming bidireccional gRPC con NGINX App Protect WAF
NGINX App Protect WAF ahora admite streaming bidireccional de gRPC además de tipos de mensajes unarios, lo que le permite proteger las API basadas en gRPC que utilizan flujos de mensajes (del cliente, del servidor o de ambos). Esto proporciona una protección completa para las API de gRPC, independientemente del tipo de comunicación.
NGINX App Protect WAF protege las API gRPC aplicando su esquema, estableciendo límites de tamaño, bloqueando archivos desconocidos y evitando ataques de denegación de servicio (DoS) por agotamiento de recursos. Puede importar su archivo de lenguaje de definición de interfaces (IDL) en NGINX App Protect WAF para que aplique la estructura y el esquema de sus mensajes gRPC y busque ataques en los lugares adecuados. Esto permite detectar con precisión los intentos de explotar su aplicación mediante gRPC y evita los falsos positivos que pueden producirse al buscar amenazas de seguridad en lugares incorrectos y sin contexto.
Descubra en esta demostración cómo NGINX App Protect WAF puede proteger sus API bidireccionales de gRPC frente a ataques.
 
Ventajas de la seguridad de las API gRPC con NGINX App Protect WAF:
- Protección integral de gRPC – Desde las comunicaciones unarias hasta el streaming bidireccional, seguridad completa independientemente del tipo de comunicación
- Reduzca los falsos positivos – Mayor precisión gracias a la aplicación de la estructura y el esquema de los mensajes gRPC, para detectar mejor los ataques en una solicitud gRPC
- Bloquee exploits maliciosos – Garantice que cada campo del mensaje gRPC tenga el tipo correcto y el contenido esperado, con la posibilidad de bloquear campos desconocidos
- Eliminar los ataques de DoS – Límites de tamaño de los mensajes para evitar ataques de DoS por agotamiento de recursos
Tanto los equipos de SecOps como los de desarrollo de API pueden gestionar y automatizar la seguridad de las API
En el Informe sobre el estado de las API de 2022 de Postman, el 20 % de los 37 000 desarrolladores y profesionales de las API encuestados afirmó que en su organización se producen incidentes relacionados con las API al menos una vez al mes, lo que provoca pérdidas de datos, interrupciones del servicio, usos indebidos o accesos no autorizados. En cambio, el 52 % de los encuestados sufrió un ataque contra una API menos de una vez al año, lo que pone de relieve la importancia de incorporar la seguridad desde las primeras fases como parte de una estrategia shift-left para la seguridad de las API. Dado que las API se publican con más frecuencia que las aplicaciones, la estrategia shift-left se aplica cada vez más a la seguridad de las API. Cuando las organizaciones adoptan una cultura shift-left e integran la seguridad como código en los procesos de CI/CD, incorporan la seguridad en cada fase del desarrollo de las API, permiten que los desarrolladores mantengan su agilidad y aceleran el ritmo de despliegue.
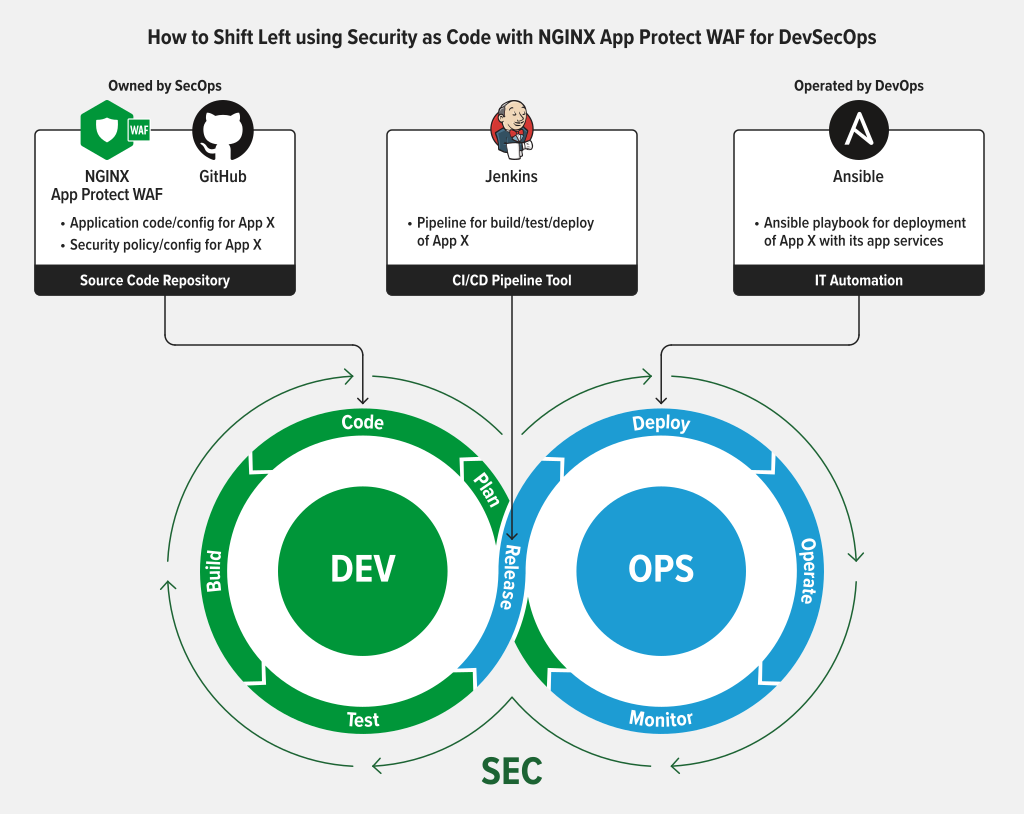
Un aspecto clave en el que la protección debe ser específica para cada API es la validación de los esquemas de API, incluidos los archivos IDL de gRPC y las consultas de GraphQL. Los esquemas son exclusivos de cada API y cambian con cada versión. Al automatizar el esquema de una API, cada vez que se actualiza una API también es necesario actualizar la configuración y el código de ese archivo. Las configuraciones del WAF pueden implementarse de forma automatizada para adaptarse a los cambios de versión de las API. NGINX App Protect WAF puede validar los esquemas y comprobar que las solicitudes se ajusten a lo que admite la API (métodos, endpoints, parámetros, etc.). NGINX App Protect WAF permite mantener una seguridad uniforme en las aplicaciones mediante políticas declarativas que pueden crear los equipos de SecOps, mientras que los equipos de desarrollo de API pueden gestionar e implementar la seguridad de las API para lograr un control más granular y una mayor agilidad. Si desea automatizar la seguridad de sus API a escala en entornos híbridos y multicloud, NGINX App Protect WAF puede ayudarle.
Resumen
Las carteras de aplicaciones modernas siguen creciendo y, con el uso de microservicios, se produce una proliferación aún mayor de las API. La seguridad de las API es compleja y plantea numerosos retos, especialmente para las organizaciones que operan en entornos híbridos o multinube. La falta de seguridad de las API puede tener efectos devastadores a largo plazo que van más allá de los costes económicos. NGINX App Protect WAF ofrece una seguridad integral para las API que incluye protección para sus API REST, GraphQL y gRPC, y ayuda a sus equipos de SecOps y de API a adoptar un enfoque «shift left» y automatizar la seguridad durante todo el ciclo de vida de las API y en entornos distribuidos.
Pruebe hoy NGINX App Protect WAF con una prueba gratuita de 30 días.
Recursos adicionales
Blog: Proteja su puerta de enlace de API con NGINX App Protect WAF
eBook: Seguridad moderna para aplicaciones y API
eBook: Domine la arquitectura de API con O’Reilly
Ficha técnica: NGINX App Protect WAF
Sobre el autor

Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.