En el informe de F5 «El estado de la estrategia de aplicaciones en 2022», el 90 % de los responsables de la toma de decisiones de TI afirmó que sus organizaciones gestionan entre 200 y 1000 aplicaciones, lo que supone un aumento del 31 % con respecto a cinco años atrás. En otra encuesta de Enterprise Strategy Group sobre cómo Las tendencias modernas de seguridad de las aplicaciones impulsan la adopción de WAAP (mayo de 2022, disponible por cortesía de F5), la mayoría de los responsables de la toma de decisiones de TI afirmó que la seguridad de las aplicaciones se ha vuelto más difícil en los últimos 2 años, y el 72 % utiliza un WAF para proteger sus aplicaciones web. A medida que las organizaciones avanzan en su transformación digital y las aplicaciones web siguen proliferando, también aumenta la necesidad de una mayor protección mediante WAF. Sin embargo, como ocurre con la mayoría de las herramientas, cuantos más WAF tenga, más difícil será gestionarlos de forma coherente y eficaz.
Entre los retos de gestionar WAF a gran escala se incluyen:
- Falta de visibilidad adecuada sobre los vectores de ataque y las vulnerabilidades de la capa de aplicación, especialmente dado su elevado número
- Equilibrar las configuraciones del WAF para que no sean ni demasiado permisivas ni demasiado restrictivas; corregir los falsos positivos o negativos resultantes requiere mucho tiempo, especialmente si se hace de forma manual y a gran escala
- Garantizar una gestión coherente de las políticas de las aplicaciones a gran escala, necesaria para identificar correctamente código sospechoso e intentos de inyección
- Posibles costes a largo plazo —algunos extremadamente graves— derivados de no mantener adecuadamente ni siquiera un solo WAF de su flota, incluidas pérdidas económicas, daños a la reputación y a la marca, pérdida de clientes fieles y sanciones por incumplimiento normativo
- La necesidad de mantener y actualizar la configuración del WAF a lo largo del tiempo
La gestión de WAF a gran escala implica que tanto los equipos de seguridad como los de aplicaciones participen en la configuración y el mantenimiento. Para gestionar eficazmente los WAF —y proteger adecuadamente las aplicaciones—, necesitan herramientas apropiadas que combinen una visibilidad integral de los ataques y del rendimiento de los WAF con la capacidad de editar y publicar configuraciones a escala global. En este blog, analizamos las ventajas de centralizar la visualización de la seguridad y la gestión de la configuración de su conjunto de WAF.
Información de seguridad práctica a gran escala gracias a la visibilidad centralizada de los WAF
Para gestionar fácilmente los WAF a gran escala y obtener la información necesaria para tomar decisiones fundamentadas, necesita un plano de gestión que le ofrezca visibilidad de todo su conjunto de WAF desde un único panel. Puede consultar información sobre las infracciones y los ataques más frecuentes, los falsos positivos y negativos, las aplicaciones atacadas y los actores maliciosos. También puede descubrir cómo ajustar sus políticas de seguridad a partir de gráficos de ataques —incluidas las ubicaciones geográficas— y examinar en detalle los registros de eventos de los WAF.
Cómo puede ayudar NGINX: monitorización de la seguridad con F5 NGINX Management Suite
Nos complace anunciar la disponibilidad general del módulo Security Monitoring de F5 NGINX Management Suite, la solución unificada de gestión del tráfico y seguridad para su flota de NGINX, que presentamos en agosto de 2022. Security Monitoring es una herramienta de visualización para F5 NGINX App Protect WAF que resulta fácil de usar desde el primer momento. No solo reduce la necesidad de utilizar herramientas de terceros, sino que también ofrece información única y seleccionada sobre la protección de sus aplicaciones y API. Sus equipos de seguridad, desarrollo y operaciones de plataforma pueden analizar amenazas, consultar información sobre la protección e identificar aspectos que requieren ajustes en las políticas, lo que les facilita detectar problemas y resolverlos rápidamente.
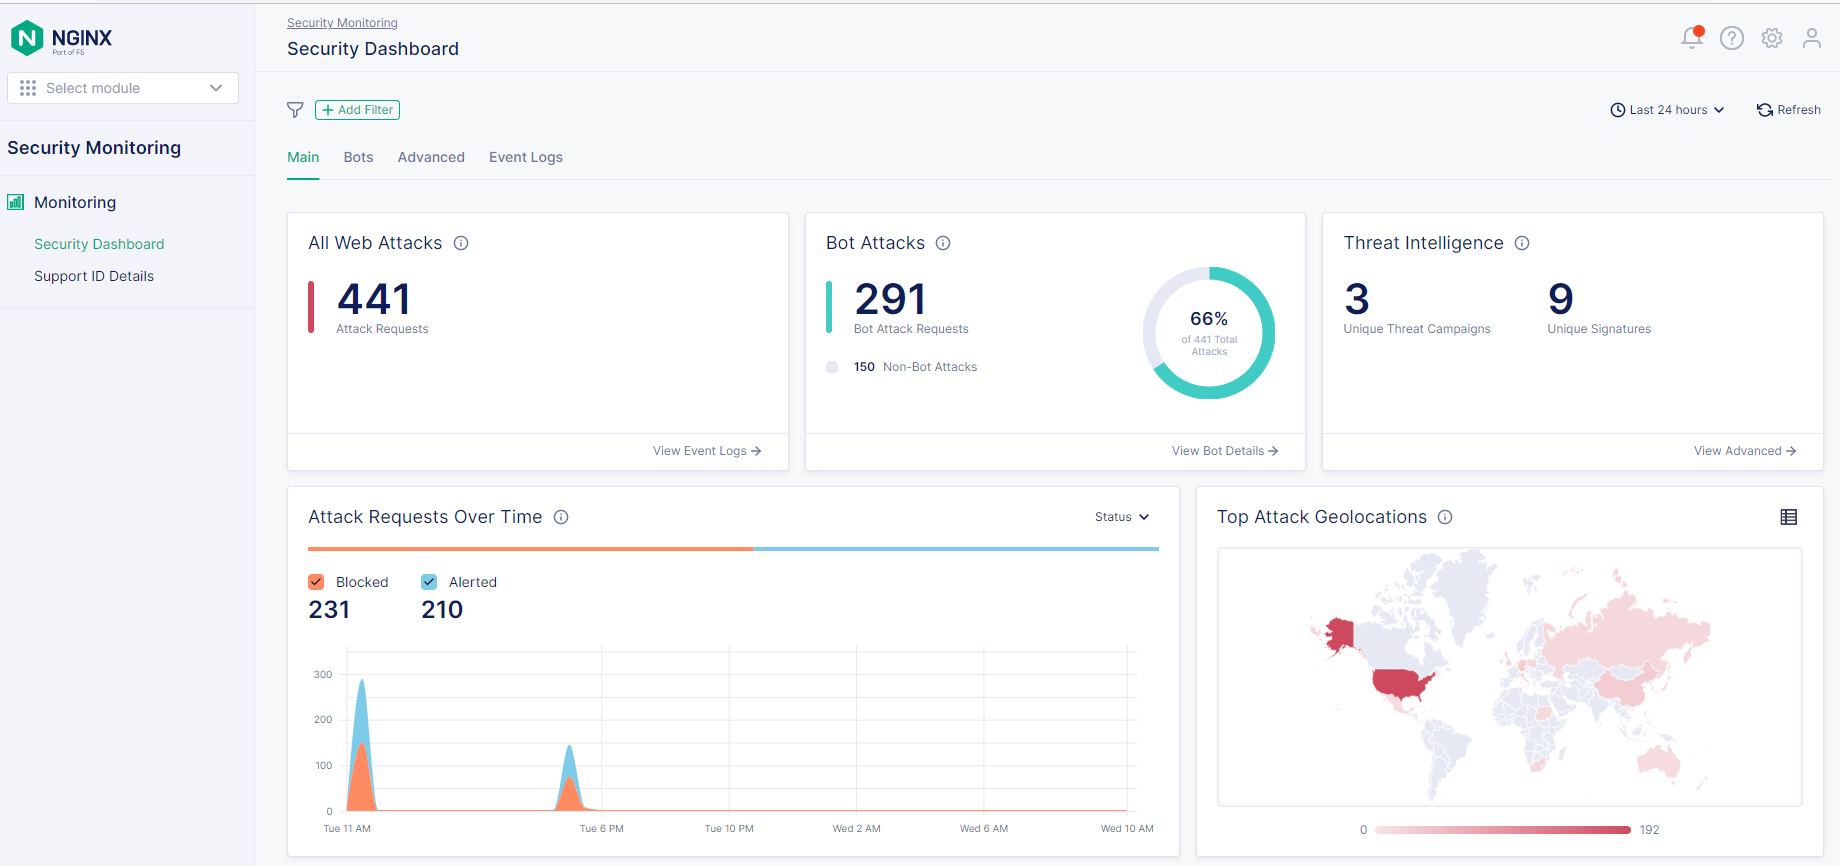
Con el módulo de monitorización de seguridad, puede:
- Utilice los paneles para consultar rápidamente las principales infracciones, los ataques de bots, las firmas, las instancias atacadas, las CVE y las campañas de amenazas activadas por aplicación o de forma agregada. Aplique filtros a distintos parámetros de los registros de seguridad para realizar un análisis más detallado.
- Tome decisiones de ajuste basándose en información detallada sobre los eventos activados por firmas, incluidos datos sobre la precisión, el nivel de riesgo y la parte de la carga útil de la solicitud que activó las firmas para aplicar las medidas correspondientes.
- Descubra los principales actores de ataques (direcciones IP de clientes), los vectores de geolocalización y los objetivos de los ataques (URL), por aplicación o de forma agregada.
- Consulte los eventos de WAF con información detallada sobre las solicitudes y las infracciones, y búsquelos por identificadores de solicitud y otras métricas registradas por NGINX App Protect WAF.
 
Gestión de la configuración de toda su flota de WAF NGINX App Protect
Aunque la concienciación y la visibilidad son fundamentales para identificar ataques y vulnerabilidades en las aplicaciones, resultan de poca utilidad si no puede aprovechar la información obtenida mediante la implementación de políticas de WAF que detecten y mitiguen los ataques automáticamente. El verdadero valor de un WAF viene determinado por la rapidez y facilidad con las que puede crear, desplegar y modificar políticas en toda su flota de WAF. Las actualizaciones manuales requieren una enorme cantidad de tiempo y un registro preciso, lo que aumenta su exposición a ataques y vulnerabilidades. Además, las herramientas de terceros, aunque pueden ser eficaces, añaden una complejidad innecesaria.
Un plano de gestión centralizado permite administrar la configuración, actualizar las políticas de seguridad y aplicarlas a uno, varios o todos sus WAF con solo pulsar un botón. Este método ofrece dos ventajas claras:
- Puede implementar y ampliar rápidamente las actualizaciones de las políticas en respuesta a las amenazas actuales en todo su entorno de WAF.
- Su equipo de seguridad puede controlar la protección de todas las aplicaciones y API que están creando sus desarrolladores.
Cómo puede ayudar NGINX: Instance Manager de F5 NGINX Management Suite – Gestión de la configuración
Ahora puede gestionar NGINX App Protect WAF a gran escala con el módulo Instance Manager de NGINX Management Suite. Esta mejora le ofrece una interfaz centralizada para crear, modificar y publicar políticas, firmas de ataques y campañas de amenazas para NGINX App Protect WAF, lo que permite responder mejor ante las amenazas y gestionar los picos de tráfico.
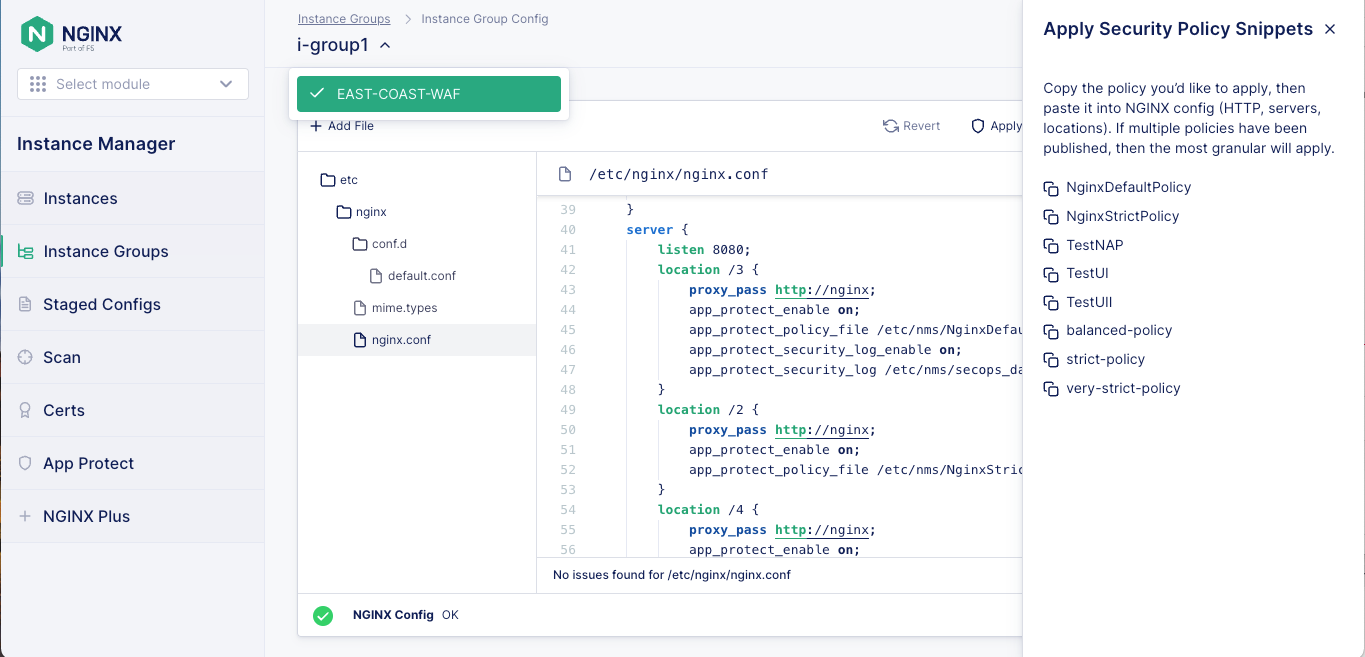
Con el módulo Instance Manager, puede:
- Defina objetos de configuración en una única ubicación y distribúyalos a las instancias de NGINX App Protect WAF que elija. Estos objetos incluyen políticas de seguridad, así como implementaciones de actualizaciones de firmas de ataque y paquetes de campañas de amenazas.
- Elija una interfaz gráfica de usuario (GUI) o una API REST para gestionar la configuración. Con la API, puede implementar objetos de configuración en su canalización de CI/CD.
- Consulta qué políticas y versiones están implementadas en las distintas instancias.
- Utilice un editor visual de JSON para crear, consultar y editar políticas de WAF de NGINX App Protect, con la opción de implementarlas al instante.
- Compile las políticas de NGINX App Protect WAF antes de implementarlas para reducir el tiempo necesario para actualizar las instancias de WAF.
- Consulte los registros y las métricas de WAF mediante Security Monitoring de NGINX Management Suite.
 
Tome el control de la seguridad de su WAF con NGINX Management Suite
Para obtener más información, visite NGINX Management Suite e Instance Manager en nuestro sitio web o consulte nuestra documentación:
- Supervisión de seguridad de NGINX Management Suite
- Acerca de la gestión de la configuración de NGINX App Protect WAF
¿Todo listo para probar NGINX Management Suite y gestionar sus WAF? Solicite una prueba gratuita de 30 días.
Sobre el autor

Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.