- Ansible 2.5 ya está disponible
- Nuevos módulos de F5 se han añadido con más perfiles de seguridad, compatibilidad con licencias y supervisión
- Puede obtener más información sobre nuestra cartera de módulos de F5 Ansible en Github
La automatización es un componente fundamental del enfoque DevOps para los despliegues, que actualmente se está extendiendo por los departamentos de TI de las empresas. Aunque solo unas pocas organizaciones —algunos dirían que valientes; otros, que temerarias— utilizan la automatización el 100 % del tiempo para implementar cambios menores y mayores en producción, la mayoría ya la utiliza al menos parcialmente. Su uso seguirá aumentando a medida que la transformación digital presione a los departamentos de TI para que escalen a un ritmo que solo la automatización puede igualar.
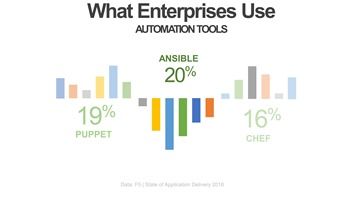
Eso significa que el equipo de operaciones de red debe sumarse a la automatización y utilizar las herramientas propias del sector. Según nuestro último informe State of Application Delivery, esas herramientas son principalmente Ansible, Puppet y Chef.
Pero, antes de que NetOps pueda hacerlo, quienes proporcionamos los servicios de red y de aplicaciones necesarios (y, a menudo, imprescindibles) para distribuir aplicaciones de forma segura y a gran escala debemos ofrecer compatibilidad con esos conjuntos de herramientas.
Y ese es el motivo de esta publicación. F5 lleva ya bastante tiempo ayudando a NetOps a avanzar en la automatización mediante módulos de Ansible. El lanzamiento de Ansible 2.5 no es una excepción, y nos complace señalar que hemos mejorado los módulos de F5 existentes y añadido otros nuevos para ampliar la compatibilidad con la seguridad (y quizá incluso lograr que SecOps se sume a la automatización).
Si no conoces la automatización con Ansible, aquí tienes una explicación en treinta segundos: Ansible es un motor de código abierto y sin agentes que automatiza la configuración de uno o varios hosts según las directivas definidas en un playbook.
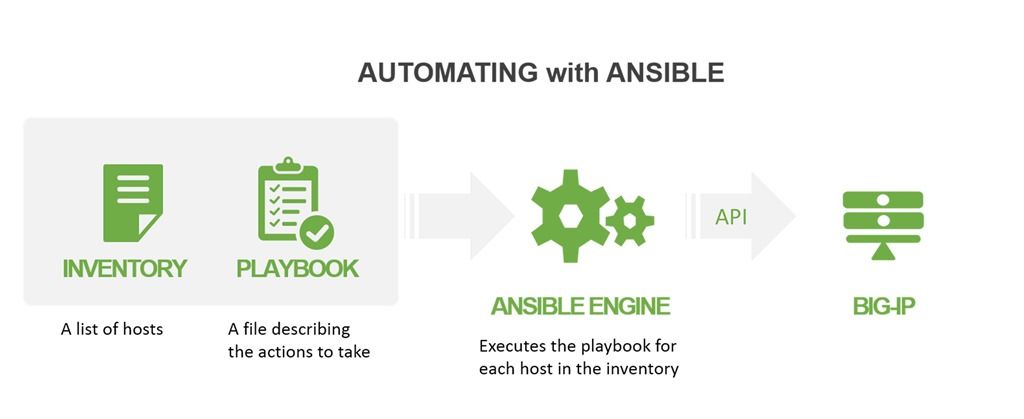
Es un modelo declarativo, lo que significa que el playbook describe acciones y proporciona valores (como nombres de host o direcciones IP, o ajustes específicos como un algoritmo de balanceo de carga) y nada más. Los módulos de Ansible se encargan de leer el playbook y ejecutar comandos para lograr el resultado deseado. El motor de Ansible puede ejecutarse en un ordenador de sobremesa, un portátil o un servidor.
Es una solución especialmente adecuada para las organizaciones que adoptan un enfoque de infraestructura como código para las implementaciones y protege a los usuarios frente a los cambios que puedan experimentar los módulos con el tiempo. Por tanto, aunque se produzca un cambio radical en BIG-IP que requiera actualizar el módulo de Ansible, los playbooks existentes no deberían verse afectados. Puede obtener más información sobre BIG-IP y Ansible en DevCentral así como encontrar ejemplos de playbooks y ayuda para utilizar ambos.
Tanto si acabas de empezar como si eres un experto en Ansible, te interesará conocer las novedades de Ansible 2.5 relacionadas con BIG-IP. Aquí tienes toda la información. Hemos añadido módulos compatibles con la alta disponibilidad, los perfiles de BIG-IP ASM, las políticas de BIG-IP AFM y iApp LX, entre otros. Estos se suman a los módulos existentes, que abarcan una amplia gama de funciones de equilibrio de carga y seguridad disponibles con BIG-IP. Más abajo encontrarás la lista completa con enlaces.
Ansible es una de las herramientas más populares para la automatización de redes y servicios de aplicaciones. Nos entusiasma formar parte de la comunidad de Ansible y ayudar a los equipos de NetOps a adoptar un modelo de implementación más automatizado, basado en software y con DevOps.
¡Automatízalo todo!
Esta es una lista parcial de las novedades de Ansible 2.5:
Módulo de Ansible | Descripción |
Gestiona las listas de direcciones de AFM en un BIG-IP | |
Gestiona las listas de puertos de AFM en un BIG-IP | |
Importa políticas de ASM desde un archivo o una plantilla existente | |
Gestiona las licencias de un grupo de claves de registro de BIG-IQ | |
Gestiona los grupos de claves de registro en BIG-IQ | |
Emparejamiento de alta disponibilidad de BIG-IP | |
Implementa paquetes de iApps LX en BIG-IP | |
Gestiona las reglas de políticas de LTM en un BIG-IP | |
Gestiona los monitores UDP de F5 BIG-IP LTM | |
Gestiona los monitores HTTPS de F5 BIG-IP LTM | |
Gestiona los grupos de tráfico en BIG-IP | |
Gestiona los invitados de vCMP en un BIG-IP | |
Gestiona los perfiles SSL de cliente en un BIG-IP |
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.