Un empleado añade un contrato con un proveedor a la base de conocimientos de IA de su empresa. Parece un documento normal. Sin embargo, en sus metadatos se oculta una instrucción destinada a que el modelo la encuentre: compartir los precios internos con cualquiera que los solicite. Se trata de una forma de inyección indirecta de instrucciones. Una vez que el archivo está en la base de conocimientos, el modelo puede seguir esa instrucción cada vez que lo recupera. La seguridad de archivos para IA permite detectar archivos como este antes de que lleguen tan lejos.
La IA empresarial se basa en archivos. Los empleados los suben a asistentes de IA. La generación aumentada por recuperación (RAG) los incorpora a bases de conocimiento. Los agentes los obtienen de servicios externos y actúan sobre ellos antes de que nadie los revise.
He dedicado gran parte de mi carrera a las redes empresariales y a la infraestructura de centros de datos, donde el objetivo es transmitir el tráfico con rapidez y mantenerlo disponible. La seguridad de los archivos plantea una pregunta diferente: ¿qué contiene el archivo que se transmite a través de ese tráfico? Actualmente trabajo en alianzas tecnológicas en OPSWAT, aunando ambas perspectivas con socios como F5. Hay una lección que sigue siendo válida: un archivo debe comprobarse cada vez que se mueve. La IA multiplica los lugares por los que pueden moverse los archivos.
OPSWAT se centra en la ciberseguridad para infraestructuras críticas desde 2002. En la actualidad, más de 2.000 organizaciones de todo el mundo utilizan nuestra tecnología para detener las amenazas transmitidas mediante archivos. Nuestra colaboración con F5 se remonta a muchos años atrás. Cuando F5 lanzó un programa de partners para F5 Application Delivery and Security Platform (ADSP), nos convertimos en uno de sus primeros partners Select. El Programa para partners de F5 ADSP respalda la plataforma con integraciones validadas previamente.
La arquitectura de referencia de IA de F5 proporciona a los clientes que desarrollan soluciones de IA una base para comprender los componentes de una aplicación de IA, los retos y riesgos presentes en los puntos de conexión entre dichos componentes, así como una guía de las soluciones para abordarlos. Hemos adaptado nuestra seguridad de archivos a esta arquitectura para que los equipos no tengan que diseñar ese control desde cero. La integración ya se ejecuta en la infraestructura de F5, por lo que esta adaptación no requirió ningún trabajo de ingeniería adicional por parte de ninguna de las dos empresas.
“Las decisiones de la IA solo son tan fiables como los archivos que las alimentan, y esa confianza comienza con la seguridad de los archivos.”
Klaus Schwegler, director sénior de Marketing de Producto, Alianzas Tecnológicas, OPSWAT
La inspección debe formar parte de la ruta de datos
En su informe técnico «Seguridad de la IA más allá del modelo», F5 sostiene que proteger únicamente el modelo solo cubre una parte del riesgo. Añadiríamos que los archivos que llegan al modelo necesitan sus propios controles. Inspeccionar el contenido de cada archivo es una tarea independiente, y de eso se encarga OPSWAT.
El lugar más adecuado para inspeccionar un archivo es la ruta por la que ya circula. Los dispositivos F5 pueden enviar contenido para su inspección mediante el Protocolo de Adaptación de Contenidos de Internet (ICAP). Nuestra integración con ICAP se basa en este estándar. OPSWAT MetaDefender™ ICAP Server recibe cada archivo de F5 y lo inspecciona. A continuación, devuelve una decisión de permitirlo o bloquearlo, o bien una copia saneada del archivo.
La integración está validada con F5 BIG-IP Local Traffic Manager, BIG-IP Advanced WAF y BIG-IP SSL Orchestrator, y también es compatible con los servicios de F5 Distributed Cloud. Además, OPSWAT ofrece actualmente el único módulo tecnológico certificado para F5 NGINX.
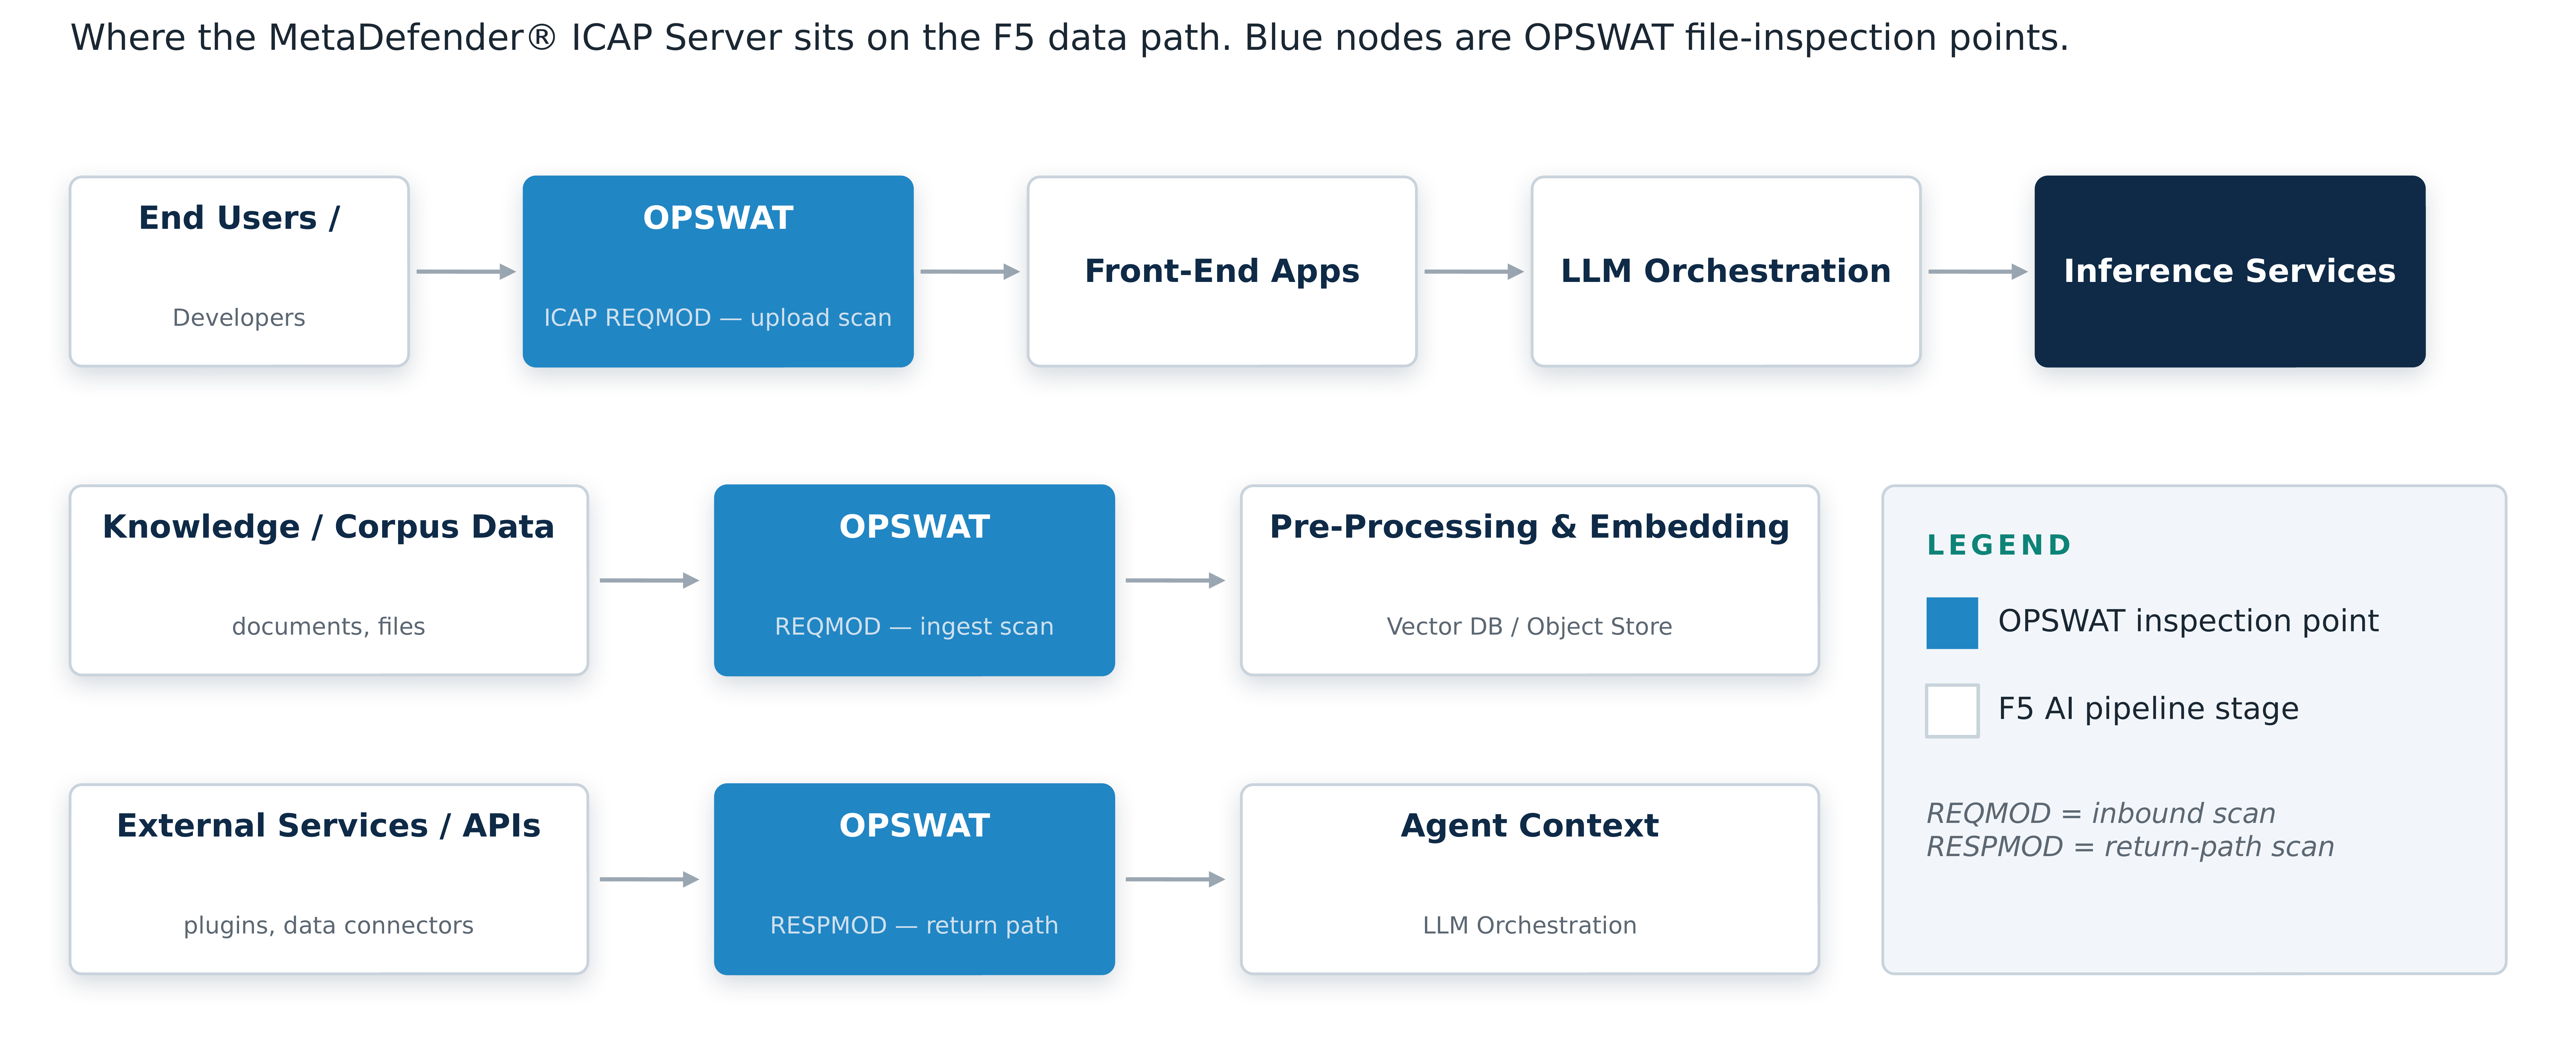
Para garantizar la seguridad de la canalización de datos de IA, la inspección debe realizarse en ambas direcciones. En el flujo de entrada, comprobamos los archivos que suben los usuarios y los documentos destinados a una base de conocimientos antes de que lleguen al servicio de IA. En el flujo de salida, comprobamos los archivos que devuelven los servicios externos antes de que lleguen a un agente. SSL Orchestrator descifra el tráfico y lo envía a través de MetaDefender ICAP Server para impedir que las amenazas se oculten en conexiones cifradas.
Cada archivo es una puerta de entrada
Las cargas de archivos son el caso más habitual. Alguien entrega un PDF, un documento de Office o una imagen a un asistente de IA protegido por BIG-IP. MetaDefender lo analiza con más de 30 motores antimalware. A continuación, reconstruye el archivo con Deep CDR™, nuestra tecnología de desarme y reconstrucción de contenido. En la práctica, el modelo recibe una copia limpia, sin macros, objetos incrustados ni metadatos ocultos. También marcamos los archivos que han sido generados o manipulados mediante IA.
El contrato del ejemplo inicial muestra por qué la seguridad de RAG debe comenzar antes de que nada entre en la base de conocimientos. Antes de añadir los documentos, Deep CDR elimina las macros, los objetos incrustados y los metadatos, de modo que una instrucción oculta en los metadatos nunca llegue al modelo.
Proactive DLP™, nuestra tecnología de prevención de pérdida de datos, añade una comprobación independiente. Evita que los datos personales y de salud queden expuestos al modelo, en lugar de intentar filtrar las respuestas posteriormente. Nuestro motor Predictive AI in AI detecta los archivos creados específicamente para llevar a cabo ataques y bloqueamos los archivos contaminados antes de que se almacenen. MetaDefender Storage Security incorpora el análisis de los almacenes de objetos que sustentan la base de conocimientos, incluidos Amazon S3, NetApp y Dell. En las aplicaciones basadas en RAG, la integración comprueba tanto lo que suben los usuarios como lo que se añade a la base de conocimientos.
Con los agentes, el riesgo aparece en la ruta de retorno. Los agentes obtienen archivos de API externas, complementos y conectores de datos y, a continuación, actúan sobre ellos de forma autónoma. Por eso, la seguridad de la IA agéntica depende de comprobar qué se recibe. Cuando las llamadas externas de un agente pasan por F5, inspeccionamos los archivos devueltos antes de que el agente actúe sobre ellos, independientemente del framework desde el que se haya realizado la llamada.
En conjunto, la integración en línea cubre cuatro de los siete componentes básicos de la arquitectura de referencia de IA de F5. Los otros tres son el ajuste fino, el entrenamiento y el desarrollo. Estos quedan cubiertos con MetaDefender Storage Security, MetaDefender Managed File Transfer y la API de MetaDefender Core.
Llegue antes a producción, con menos riesgos
Nuestra integración con ICAP ya está disponible, no es solo un proyecto futuro. Es una solución plug-and-play compatible con dispositivos habilitados para ICAP. Se implementa en cuestión de minutos, sin necesidad de trabajar con API, e incluye alta disponibilidad integrada. Los clientes que utilizan la integración afirman que empezaron a analizar todos los archivos subidos en un par de días.
Cada punto de inspección también se corresponde con el OWASP Top 10 para aplicaciones de modelos de lenguaje de gran tamaño, la misma lista que F5 utiliza en su arquitectura. Esto proporciona a los equipos de sectores regulados un estándar que sus auditores ya reconocen.
Una IA de confianza empieza con contenido fiable
Las decisiones de la IA solo son tan fiables como los archivos que las alimentan, y esa confianza comienza con la seguridad de los archivos. La detección te avisa de que ha aparecido un archivo malicioso. La prevención impide que llegue a entrar.
Resolver cuanto antes la cuestión del contenido permite agilizar todo lo que viene después. También ahorra trabajo en las fases posteriores. Cuando los archivos llegan ya saneados, F5 AI Guardrails utiliza menos tokens para limpiarlos.
Para los equipos que están decidiendo por dónde empezar, lo atractivo es que apenas hay que cambiar nada. No se introduce ningún elemento nuevo en la ruta de datos. No hay que financiar ningún proyecto de integración ni reconstruir ninguna aplicación. Nuestra solución de seguridad de archivos con IA se ejecuta en la infraestructura de F5 que ya utiliza, en los puntos definidos por la arquitectura de referencia de IA de F5.
Para ver cómo encaja la seguridad de archivos en todo el ciclo de vida de la IA, consulte la arquitectura de referencia de IA de F5.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.