Una estadística reciente (vamos, de ahora mismo) afirma que el 80 % de los correos electrónicos recibidos es basura. Esto se basa en la evidencia anecdótica de ver cómo mis carpetas de «correo no deseado» y «spam» se llenan mucho más rápido que la bandeja de entrada con correos legítimos, así que no estoy del todo seguro de que convenga citarlo como un dato absoluto, pero apostaría a que la mayoría de la gente calcularía una proporción similar entre correos basura y legítimos en sus propias bandejas de entrada.
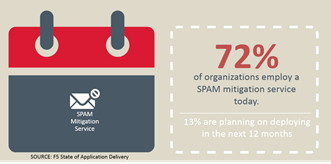
Entre el correo basura siempre hay una pequeña proporción de mensajes maliciosos. De esos que no son más que intentos de phishing para introducir un virus o convencerme de que comparta mis credenciales con ellos. Es una proporción pequeña porque nosotros (es decir, la empresa), al igual que el 72 % de las organizaciones, utilizamos servicios de mitigación del spam. Por cierto, ese sí es un dato real, extraído de nuestro informe State of Application Delivery.
Así pues, parece que, gracias a la tecnología y a la incansable labor de formación de los equipos de seguridad, el correo electrónico es mucho más seguro que la mayoría de las aplicaciones colaborativas.
Excepto cuando no lo es.
Eso es exactamente lo que CloudLock descubrió recientemente en su Informe de ciberseguridad del tercer trimestre, entre otros datos interesantes. Lo que más me llamó la atención fue el dato sobre el uso compartido por correo electrónico. CloudLock descubrió que las organizaciones colaboran, de media, con 865 entidades externas. Solo 25 de ellas representan el 75 % del contenido compartido en la nube por cada organización. Sin embargo, el 70 % del contenido se comparte con direcciones de correo electrónico ajenas a la empresa, sobre las que los equipos de seguridad tienen poco control.
En otras palabras, el correo electrónico saliente supone un riesgo real para la seguridad corporativa. No necesariamente porque todas las personas que comparten datos corporativos con una dirección de correo electrónico externa y ajena a la empresa tengan malas intenciones, sino por los riesgos desconocidos que conlleva almacenar esos datos fuera de las instalaciones de la empresa. ¿Están cifrados? Probablemente no. ¿Están a salvo de los análisis y de las miradas indiscretas de los empleados del proveedor de correo electrónico? Probablemente no.
Sin embargo, como señala CloudLock, los equipos de seguridad tienen poco control sobre este tipo de actividad.
Aunque eso es cierto, hay alguien que quizá sí tenga el control (o la capacidad de controlar) ese tipo de actividad: el equipo de redes.
Supongamos por un momento que el sistema de correo electrónico de su empresa está alojado en sus propias instalaciones. Aunque hoy en día muchos ya no lo están, todavía hay muchos más que sí, debido a normativas y requisitos de cumplimiento que sencillamente no pueden aplicarse adecuadamente fuera de la empresa. Por tanto, todo el mundo utiliza un servicio que se encuentra en su centro de datos, en su red y bajo su control.
Aquí es donde un proxy programable puede proporcionarle el control que necesita, al ofrecerle visibilidad, para impedir, si así lo desea, que se compartan datos corporativos con direcciones de correo electrónico ajenas a la empresa.
Un proxy inverso se sitúa delante de un servicio. Normalmente, se trata de un servidor web y el proxy proporciona servicios de equilibrio de carga. En este caso, el proxy se situará delante de su servicio SMTP (como Exchange) y proporcionará un servicio de filtrado de salida. ¿Cómo lo hace? Inspeccionando cada comando «SEND» y determinando si el destino es «corporativo» o no, y si contiene datos confidenciales.
Créeme, lo primero es más fácil que lo segundo. SMTP es un protocolo muy conocido y ampliamente documentado. La programabilidad de la ruta de datos permite analizar ese protocolo y distinguir fácilmente entre «corporativo» y «no corporativo». Al fin y al cabo, conoces los dominios cuyo correo electrónico gestionas. Esos son corporativos. ¿Los demás? No son corporativos.
Determinar si los archivos adjuntos o los datos insertados pueden contener información o datos sensibles (o de riesgo) resulta algo más complicado. Sin embargo, dado que tiene acceso a la carga útil completa —incluidos los archivos adjuntos—, puede empezar utilizando las mismas técnicas que emplean los cortafuegos de aplicaciones web para «analizar y depurar» los datos sensibles procedentes de las aplicaciones. También puede utilizar el nombre del archivo adjunto como pista. Por ejemplo, podría bloquear cualquier archivo .zip o .xls. Podría permitir el intercambio legítimo con direcciones de correo electrónico ajenas a la empresa incluyendo en una lista de permitidos a quienes pueden enviar mensajes a direcciones externas o bien una lista de direcciones externas autorizadas para recibirlos.
Básicamente, depende de ti. ¿Hasta qué punto quieres controlar esta posible fuga de información? ¿Qué importancia tiene abordar esta amenaza concreta?
El potencial del proxy (programable) es prácticamente ilimitado, porque al combinar la visibilidad con el código se abre todo un abanico de posibilidades. Puede implementar soluciones específicas para los problemas que surjan sin tener que depender de nuevo software ni de soluciones que planteen retos arquitectónicos y operativos adicionales. Por eso necesita un proxy de aplicaciones moderno que ofrezca programabilidad, rendimiento y compatibilidad con numerosos protocolos, porque visibilidad + programabilidad = éxito.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.