
Hoy en día, las redes multinube son un concepto amplio y, a menudo, confuso. Pueden abarcar una gran variedad de tecnologías, desde soluciones SD-WAN hasta marcos avanzados de seguridad de red como NGFW y SASE, así como redes de servicios. Existen numerosas tecnologías de red y métodos diferentes para abordar las redes multinube. Por eso puede resultar difícil determinar con exactitud en qué consisten y si son una solución que las empresas modernas necesitan.
Hoy profundizaremos en las capacidades de redes multicloud de los servicios de F5 Distributed Cloud para explorar los 10 aspectos más destacados de nuestro enfoque de las redes multicloud en entornos en la nube, híbridos y locales.
La creciente necesidad de redes multicloud
En pocas palabras, las redes multicloud son el tejido que conecta entre sí aplicaciones o servicios. El objetivo de estas redes es permitir que las organizaciones proporcionen aplicaciones a los usuarios finales, independientemente de si están implementadas en centros de datos o en la nube pública.
Según el informe sobre el estado de la estrategia de aplicaciones de F5, uno de los principales motivos por los que los clientes adoptan una estrategia híbrida y multinube para desplegar sus aplicaciones es garantizar la continuidad del negocio, es decir, que sus servicios sigan funcionando en caso de que se produzcan fallos catastróficos en un único proveedor de nube. Otro motivo clave es fomentar la competencia entre los grandes proveedores de nube pública por captar al cliente. Esto le ofrece flexibilidad para elegir la opción de menor coste que siga satisfaciendo sus necesidades técnicas.
Una salvedad: la estrategia multicloud plantea importantes retos a la hora de crear una infraestructura de red segura y de alto rendimiento que abarque diversos entornos de infraestructura. Estos retos no solo incluyen la conexión de servicios, sino también garantizar la seguridad, la visibilidad, la automatización y la simplicidad operativa.
Aquí es donde entran en juego los servicios de F5 Distributed Cloud. Proporcionan una plataforma unificada para conectar y proteger aplicaciones, además de garantizar un rendimiento fiable y optimizado en entornos híbridos multinube. Estas capacidades son fundamentales para la F5 Application Delivery and Security Platform y esenciales para cualquier empresa moderna.
Componentes de red multicloud de F5 Distributed Cloud Services
El sitio Customer Edge (CE) es la tecnología clave que permite las redes multinube en Distributed Cloud Services. Un sitio CE es un software desplegable que puede instalarse en entornos de clientes, incluidos centros de datos locales y regiones de nube pública. Puede instalarse como una máquina virtual o como un servicio independiente en contenedores en cualquier entorno.
El segundo componente de red multicloud de Distributed Cloud Services es F5 Global Network. Global Network está formada por una serie de Regional Edges (RE) gestionados por F5 y ubicados en puntos de presencia de todo el mundo. Cada RE está conectado mediante fibra propiedad de F5 e incluye medidas de seguridad física, de red y de aplicaciones de última generación.
Como parte del proceso de aprovisionamiento de los CE, cada CE establece una conexión con los dos RE más cercanos de la red global para habilitar las funciones de los planos de control y gestión. Para conectar los sitios CE entre sí en el plano de datos, los clientes pueden utilizar sus propias redes o la red global como red de tránsito.
El componente final es F5 Distributed Cloud Console, una consola SaaS multiinquilino que actúa como centro de gestión y operaciones para las redes multinube. Proporciona visibilidad universal de toda la red, junto con una aplicación de políticas centralizada y coherente.
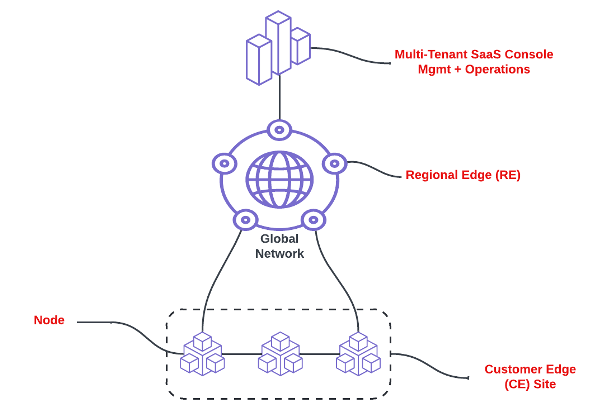
Arquitectura de red multicloud de F5 Distributed Cloud Services
La ventaja de las redes multinube de F5 Distributed Cloud Services
Las redes multicloud de Distributed Cloud Services ofrecen una amplia gama de funcionalidades aplicables a casos de uso como la conectividad de capa 3 y capa 7 y la segmentación centrada en la red. Veamos cada una de estas funcionalidades y por qué ayudan a F5 Distributed Cloud Services a destacar en el ámbito de las redes:
1. Solución basada en SaaS: La prestación basada en SaaS ofrece enormes ventajas al simplificar las operaciones de los clientes. Los clientes solo necesitan una consola en la nube para gestionar por completo la red multinube, sin ninguna carga adicional derivada de la infraestructura de control y gestión. Los clientes ponen en marcha los componentes del plano de datos en las ubicaciones donde se encuentran sus aplicaciones y servicios.
2. Flexibilidad de implementación: Los CE pueden implementarse en cualquier entorno local (p. ej., VMware, KVM, Nutanix o Red Hat OpenShift), así como en nubes públicas como AWS, Azure y Google Cloud Platform. Un CE también puede implementarse como controlador de Ingress para Kubernetes. Además, todos los CE admiten hasta ocho interfaces en estos entornos, lo que permite cubrir diversos casos de uso.
Las conexiones con los Regional Edges siempre se aprovisionan para las funciones de los planos de control y gestión. Para la conectividad del plano de datos, los clientes pueden conectar los sitios de CE directamente entre sí a través de sus propias redes o indirectamente mediante F5 Global Network como red de tránsito. La conectividad directa entre los CE se puede cifrar mediante IPsec, lo que crea un Site Mesh Group (SMG), o dejar sin cifrar mediante IP-in-IP, lo que crea un Data Center Cluster Group (DCG).
3. Orquestación de la nube: Los proveedores de nube pública disponen de numerosos componentes de red, que varían de un proveedor a otro. Por ejemplo, los componentes de AWS incluyen VPC, subredes, tablas de enrutamiento, interfaces de red elásticas, listas de control de acceso (ACL) de red y grupos de seguridad. Cada uno de ellos es un servicio independiente que debe configurarse y gestionarse en AWS, una tarea que se complica aún más cuando también se gestionan otros proveedores de nube.
F5 Distributed Cloud Services ofrece, por un lado, la opción de orquestar por completo estos elementos. Por otro lado, si un cliente gestiona estos elementos del CSP, puede utilizar el enrutamiento manual para garantizar que los CE solo se implementen en sus VPC existentes. Una vez más, esto aporta una enorme flexibilidad a los entornos actuales de los clientes.
4. Segmentación centrada en la red: Un segmento es una estructura virtual de enrutamiento y reenvío que abarca varios CE y permite a los clientes ejecutar entornos completamente aislados. Es como dos barcos que se cruzan de noche sin llegar a encontrarse. Por ejemplo, las cargas de trabajo de los entornos de producción solo podrán acceder a otras cargas de trabajo de producción. No existe ninguna ruta para acceder al entorno de desarrollo. La segmentación de red puede extenderse a interfaces individuales del CE, a VPC o VNet dentro de los entornos de nube, así como a cualquier conector externo que permita conectar a la red enrutadores, cortafuegos o soluciones SD-WAN de terceros.
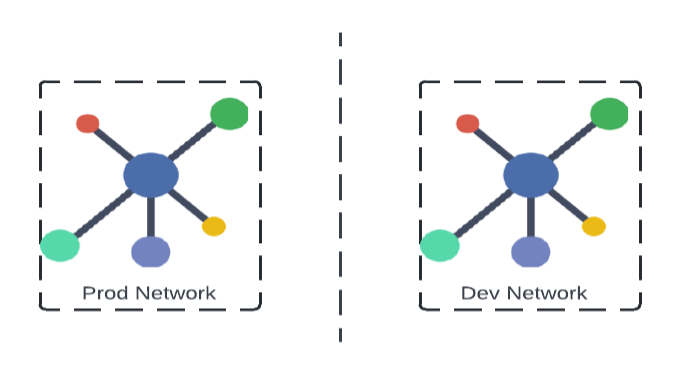
Aislamiento entre las redes de producción y desarrollo
5. Compatibilidad con NAT: Nuestra solución permite usar NAT estática para direcciones solapadas (figura 3). Además, ofrecemos funciones de NAT de origen para ocultar las direcciones reales de los hosts en el tráfico este-oeste, así como NAT de origen para casos de uso de acceso a Internet.
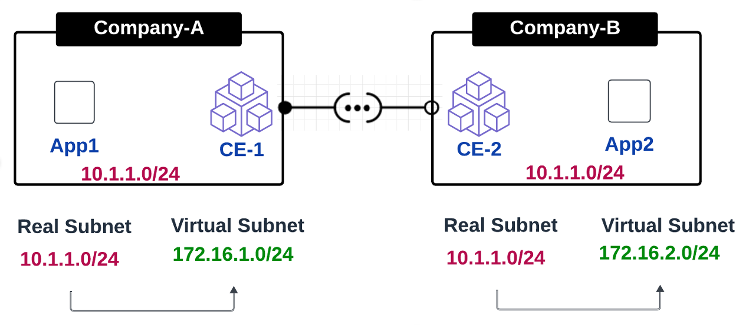
Resolución de direcciones solapadas
6. Redes de servicios: La mayoría de la gente concibe la conectividad en términos de redes. Por ejemplo, conectar la red A con la red B, algo válido en muchos casos. Sin embargo, este modelo plantea dificultades si se necesita conectividad con una única aplicación o servicio dentro de un entorno. Pensemos en un socio externo o un cliente que opera en sus propias instalaciones o en la nube y necesita acceder a un único servicio. Para hacerlo posible, un ingeniero de redes empezará a pensar en segmentos, conectores de segmentos, reglas de cortafuegos y, posiblemente, NAT en caso de que haya direcciones solapadas.
La red multicloud de Distributed Cloud Services permite publicar una única aplicación o componente sin que los clientes tengan que preocuparse por el enrutamiento de capa 3, la NAT ni las reglas de firewall, además de ofrecer numerosas ventajas de seguridad. Esta funcionalidad es esencial cuando uno o varios Customer Edge (CE) pueden publicar aplicaciones alojadas en ubicaciones remotas. La red multicloud de Distributed Cloud Services también puede proporcionar tanto redes de capa 3 como redes de servicios adaptadas a las necesidades y al escenario específicos del cliente.
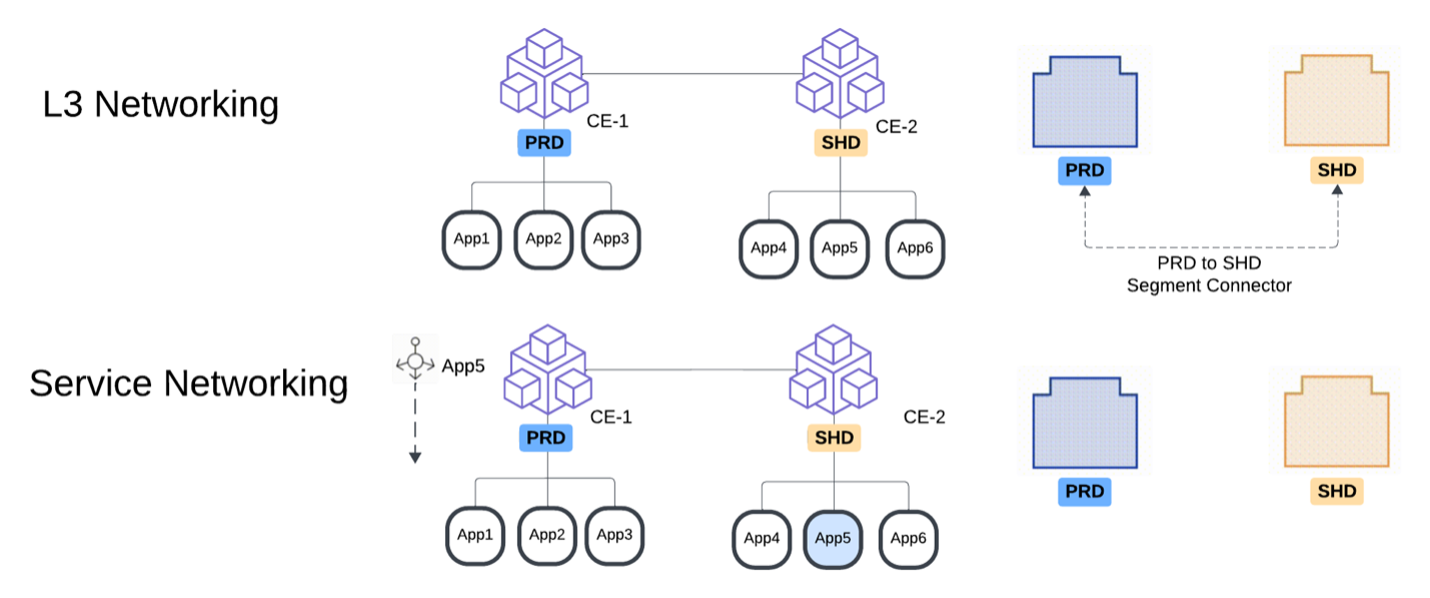
Redes tradicionales frente a redes de servicios
7. Conectores externos (próximamente): La red multicloud de Distributed Cloud Services ofrece una integración basada en estándares con componentes de terceros, como routers y cortafuegos, mediante conectividad IPSec, con enrutamiento a través de BGP o enrutamiento estático para garantizar que nuestra infraestructura de red se extienda a terceros. También cabe señalar que se puede colocar un conector externo en un segmento de red, como se muestra en el siguiente diagrama.
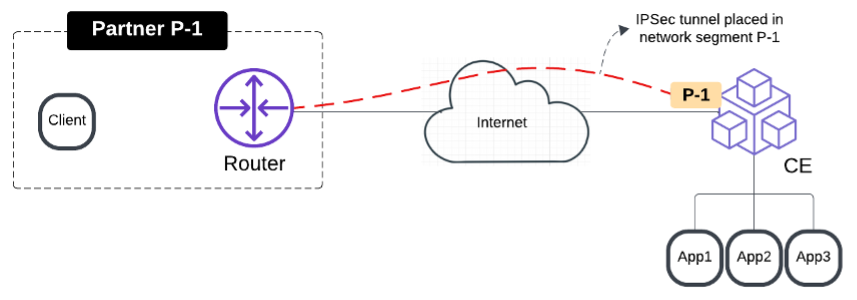
Conectividad externa con dispositivos de terceros mediante IPSec
8. Red global de F5: Nuestra red de RE y la fibra que los conecta permite a nuestros clientes publicar sus aplicaciones en cualquier parte del mundo con una dirección anycast, lo que garantiza la menor latencia posible para los clientes en función del RE más cercano. La red global de F5 también ofrece una seguridad integral con F5 Distributed Cloud Web App and API Protection (WAAP) frente a vectores de ataque habituales, como la inyección SQL, el scripting entre sitios (XSS), la denegación de servicio distribuida (DDoS) y los ataques de bots que pueden dirigirse a las aplicaciones o API de los clientes. En la práctica, actúa como una capa gestionada de seguridad de entrada y entrega de aplicaciones.
9. Seguridad de los CE: Los CE actúan como extensiones de F5 Global Network y aportan a sus entornos las mismas capacidades sólidas de WAAP sin necesidad de rediseñar la arquitectura. Las aplicaciones internas y de acceso público que se ejecutan en entornos donde se ha implementado un CE están protegidas frente a clientes externos de Internet y/o flujos de tráfico este-oeste. Los CE incluyen un firewall L3/L4 integrado, y los clientes tienen la opción de utilizar una solución NGFW totalmente orquestada con Palo Alto Networks tanto para el tráfico este-oeste como para el tráfico norte-sur. Por último, los CE ofrecen acceso a la red de confianza cero (ZTNA) con autenticación entre aplicaciones mediante mTLS.
10. Observabilidad de la red y las aplicaciones: Las redes multicloud seguras ofrecen una amplia gama de herramientas y capacidades operativas para que los equipos de NetOps, DevOps y operaciones de plataforma puedan conocer rápidamente el estado de su red y solucionar cualquier problema. Con Distributed Cloud Network Connect y App Connect, proporcionamos información sobre:
- Rutas de CE: Ayudamos a visualizar las rutas de CE en toda la red para detectar posibles problemas de conectividad.
- Rutas en la nube: Nuestras herramientas de observabilidad se integran con las tablas de enrutamiento de VPC y VNet de proveedores de servicios en la nube como AWS, Microsoft Azure y Google Cloud Platform para ofrecer una experiencia unificada desde una única consola.
- Análisis de flujos: Mostramos los flujos de tráfico que atraviesan los CE tanto en formato visual como tabular, con funciones de búsqueda avanzada y un asistente de IA.
- Capturas de paquetes: Configure capturas de paquetes en cualquiera de sus CE y utilice Wireshark para generar informes, de modo que pueda visualizar todos los detalles de los paquetes.
- Herramientas de ping/traceroute: Utilice las herramientas habituales de resolución de problemas del plano de datos desde el CE a través de Distributed Cloud Console para diagnosticar problemas de conectividad de red.
- Rendimiento de las aplicaciones: Distributed Cloud Console proporciona información sobre el estado de las aplicaciones, la latencia de extremo a extremo, las métricas, las solicitudes y los errores. Un asistente de IA puede ayudar a diagnosticar con mayor precisión los problemas de rendimiento, todo ello desde la misma consola.
- Seguridad de las aplicaciones: La consola de Distributed Cloud también ofrece una visibilidad unificada de la seguridad de las aplicaciones, con información detallada sobre todos los eventos de seguridad (WAF, Bot Defense, API Security y DDoS), análisis de seguridad y acciones recomendadas mediante un asistente de IA.
Empieza hoy mismo
Como puede ver, las capacidades de redes multinube de los servicios de F5 Distributed Cloud abarcan una amplia variedad de casos de uso y necesidades de los clientes. Desde habilitar la conectividad externa para socios hasta crear y mantener segmentos de red precisos, todo ello con observabilidad y seguridad de red de extremo a extremo, nuestras soluciones de redes multinube pueden ayudarle a gestionar y proteger su red. No se pierda los próximos análisis detallados de cada una de estas capacidades.
Póngase en contacto con nosotros para descubrir qué puede hacer por usted la conectividad de red multicloud de Distributed Cloud Services.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.