El sector tecnológico avanza a toda velocidad hacia un futuro impulsado por la IA. La adopción de la IA se está acelerando y esta se está convirtiendo en una capacidad basada en plataformas en todas las capas de la arquitectura tecnológica. La TI híbrida ha llegado para quedarse y las arquitecturas multiinquilino se han convertido en la norma. En este contexto, el SaaS asume ahora la responsabilidad de la experiencia del cliente, el cumplimiento normativo y la innovación.
Señales que no puedes ignorar
Para los proveedores de SaaS, hay más en juego que nunca: la confianza, la disponibilidad y la agilidad son los pilares de su negocio. Según el Informe de F5 sobre el estado de la estrategia de aplicaciones de IA en 2025, el 96 % de las organizaciones está implementando modelos de IA, pero solo el 2 % afirma estar «muy preparado».
Al mismo tiempo, el cumplimiento normativo está pasando de las recomendaciones a la aplicación obligatoria, con normativas como el Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago (PCI DSS) y la Ley de Inteligencia Artificial de la Unión Europea, que elevan el listón en cuanto a cómo las plataformas multiinquilino aíslan los datos, gestionan las API y demuestran su responsabilidad.
Mientras tanto, la tecnología se enfrenta a amenazas automatizadas persistentes. Según el Informe de F5 sobre bots persistentes avanzados de 2025, el 33,5 % del tráfico de autenticación corresponde a automatización maliciosa. Para avanzar, se necesitan operaciones convergentes (XOps), observabilidad unificada, seguridad más allá del cumplimiento normativo y un plan pragmático para la criptografía poscuántica (PQC). La coherencia y la programabilidad son las claves para escalar.
“Una infraestructura de entrega de aplicaciones bien diseñada puede marcar la diferencia entre un SaaS próspero y un sistema fallido.”
Patrones de escalado eficaces para un SaaS resiliente
La infraestructura de entrega de aplicaciones es la base del SaaS moderno. Puede entenderse como el ecosistema programable que conecta a los usuarios con la lógica de las aplicaciones y viceversa. Es el conjunto de componentes técnicos que garantiza que los servicios SaaS mantengan su rendimiento, seguridad y disponibilidad.
Con la infraestructura de entrega de aplicaciones adecuada, el balanceo de carga inteligente, el escalado automático, las comprobaciones de estado y la conmutación por error automatizada permiten mantener estables los SLA durante los picos de demanda y los incidentes inesperados. Las API no solo se documentan, sino que se detectan continuamente, se validan conforme a su esquema y se protegen en tiempo de ejecución para evitar abusos de la lógica de negocio. La red se unifica en los entornos de centros de datos, nube y edge mediante una política de segmentación coherente y una identidad de servicio uniforme. A medida que prolifera la IA, el flujo rápido y seguro de datos mantiene las GPU a pleno rendimiento, mientras que los controles en tiempo de ejecución protegen los modelos y los endpoints de inferencia.
El futuro del SaaS exige que DevOps, NetOps, SecOps y MLOps se unifiquen y operen como XOps, utilizando telemetría compartida y políticas como código. Este modelo unificado permite aplicar controles coherentes en entornos híbridos, multicloud y de edge computing. XOps permite adaptarse rápidamente a los cambios y utilizar la IA para detectar riesgos, establecer medidas de protección y aplicar soluciones. XOps agiliza las operaciones y mejora la resiliencia, la seguridad y la orientación al cliente. La infraestructura distribuida es ahora un producto: versionado, documentado, observable, seguro y automatizado mediante XOps.
La observabilidad se convierte en el sistema operativo de la confianza, con una señal limpia y contextual que impulsa AIOps, la detección de anomalías, el análisis de la causa raíz y la corrección automatizada segura. La resiliencia a escala que permite la observabilidad garantiza una detección proactiva, un aislamiento rápido y medidas de protección automatizadas.
Seguridad desde el diseño
Aunque los marcos de cumplimiento normativo como PCI DSS y el Reglamento General de Protección de Datos (RGPD) son necesarios, solo constituyen un punto de partida, no la meta. En un SaaS multiinquilino, la autenticación, la autorización y la rendición de cuentas no son meros elementos de una lista de comprobación, sino la filosofía operativa. La autenticación de identidad moderna protege la puerta de entrada, la autorización granular limita los privilegios al inquilino adecuado en el momento oportuno y los registros de auditoría inmutables permiten demostrar qué ocurrió, cuándo y quién fue el responsable.
Dado que una parte significativa del tráfico de autenticación procede de bots, las plataformas SaaS también necesitan protecciones modernas integrales que abarquen las aplicaciones web, las API y la lógica de negocio. A medida que los atacantes siguen desplegando estrategias basadas en IA, las defensas deben ser adaptables, visibles y estar totalmente automatizadas.
Refuerce la infraestructura de entrega desde su núcleo con defensas contra bots y abusos, aplique parches rápidamente en componentes propios y de terceros, y mantenga las defensas adaptativas y automatizadas. Considere que todas las solicitudes entrantes son sospechosas hasta que pueda verificarlas. La confianza cero debe convertirse en la postura de seguridad predeterminada en cada extremo, API y límite de servicio, porque es la única que permite escalar con confianza.
Esta es la prueba de fuego: un único conjunto de políticas, una única fuente de verdad y un único resultado, desde el núcleo hasta la nube y el extremo.
Cómo es una buena solución: una plataforma convergente
A la hora de consolidar controles fragmentados y acelerar la obtención de valor, la convergencia de plataformas constituye un catalizador pragmático. La F5 Application Delivery and Security Platform (ADSP) se integra de forma nativa en arquitecturas tradicionales y modernas, automatiza los servicios de los tenants mediante API y ofrece controles coherentes en entornos híbridos, multicloud y edge.
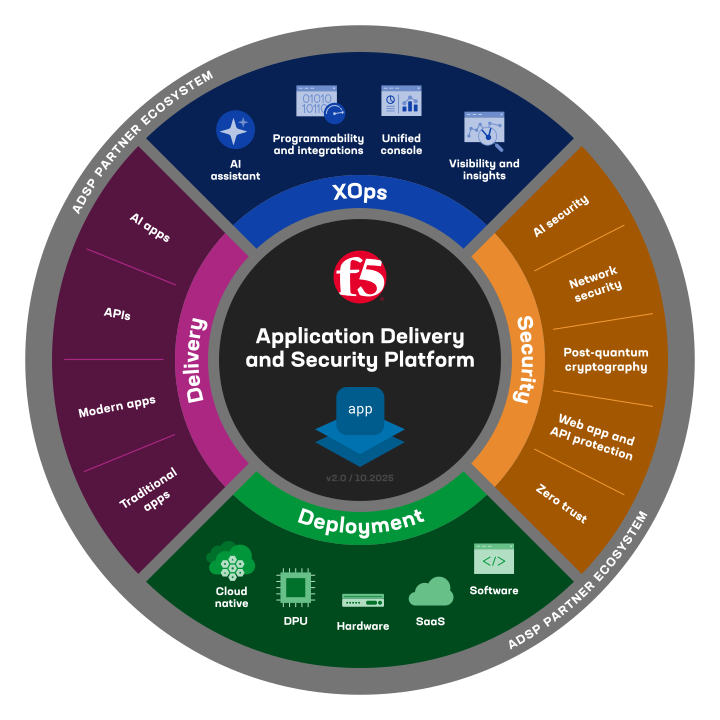
F5 ADSP integra la entrega de aplicaciones, las redes multinube, la protección de aplicaciones web y API, la defensa frente a ataques DDoS y bots, y la seguridad de la IA en tiempo de ejecución mediante políticas como código y telemetría unificada. Al habilitar XOps, F5 ADSP unifica la observabilidad, la seguridad más allá del cumplimiento normativo y la agilidad criptográfica para sentar las bases de un SaaS preparado para la IA. El resultado: menos puntos ciegos, menos integraciones frágiles y más tiempo dedicado a las funcionalidades que más gustan a los clientes.
Conclusión
Escalar un SaaS es una tarea compleja, dinámica y demasiado crítica como para depender de operaciones manuales y fragmentadas. Las plataformas convergentes como F5 ADSP reducen el trabajo tedioso, aceleran la comercialización y protegen la confianza de los clientes, para que sus equipos puedan centrarse en crear el próximo servicio revolucionario, sin dejar de incluir la agilidad criptográfica en la hoja de ruta, ya que la preparación poscuántica sigue considerándose una prioridad absoluta.
Para obtener más información, lea el informe de O’Reilly, «Modernización de la infraestructura central para aplicaciones SaaS preparadas para la IA», de Lee Atchison.
Sobre el autor
Artículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.

Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.