La seguridad siempre ha sido una prioridad para F5 Distributed Cloud Services. Los clientes implementan Distributed Cloud Services para proteger aplicaciones, API y usuarios en entornos cada vez más complejos.
Con la última actualización, incorporamos algunos de nuestros avances en seguridad más importantes hasta la fecha, al tiempo que invertimos en algo igual de importante y, a menudo, menos visible: las mejoras operativas que ayudan a los equipos a gestionar, gobernar y confiar en la plataforma día tras día.
La seguridad encabeza las mejoras de la última actualización
Nuestra reciente actualización sigue elevando el nivel de protección de las aplicaciones y las API, lo que ayuda a los equipos a hacer frente a amenazas en constante evolución sin añadir complejidad operativa.
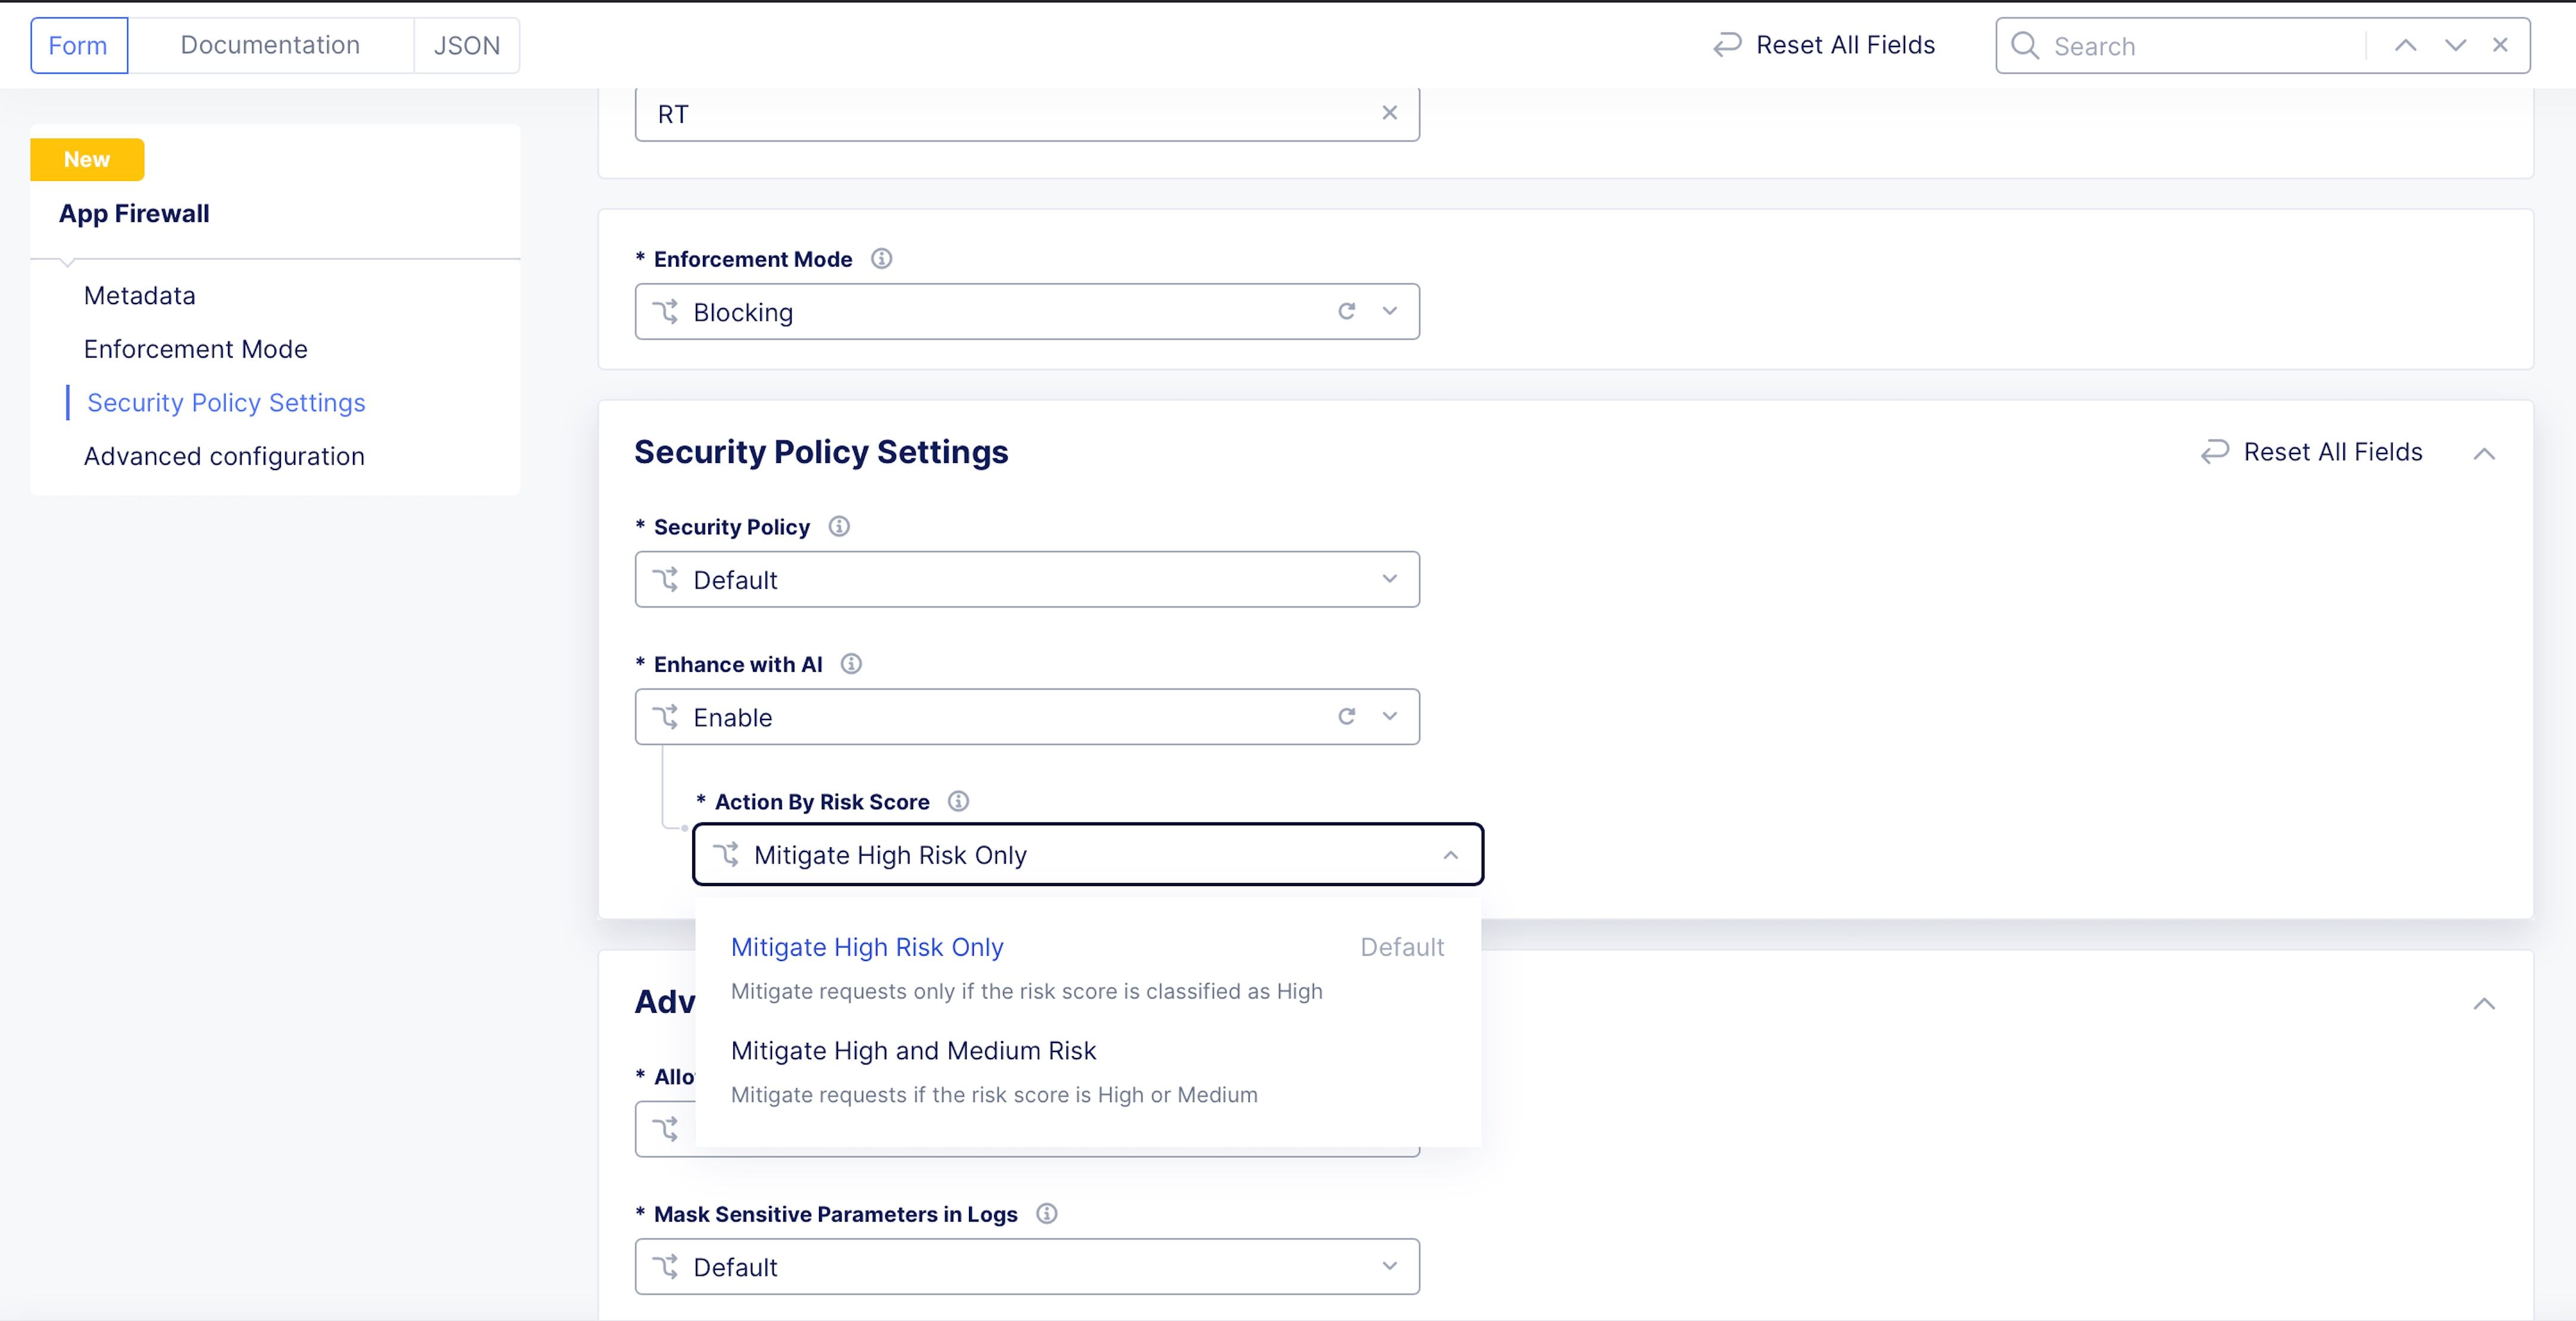
La puntuación de riesgos del WAF basada en IA ya está disponible de forma general e incorpora una clasificación de riesgos mediante IA que correlaciona múltiples señales para etiquetar el tráfico como de riesgo alto, medio o bajo. Al combinar firmas, aprendizaje automático e indicadores de comportamiento, los equipos pueden pasar con mayor confianza de la supervisión a la aplicación de medidas, al tiempo que reducen al mínimo los ajustes manuales que tradicionalmente han ralentizado la adopción de los WAF.
F5 Distributed Cloud Bot Defense para aplicaciones móviles es más fácil de implementar y gestionar directamente desde la consola. Gracias a la incorporación de SDK móviles mediante autoservicio y a la gestión de políticas desde la consola, los equipos pueden proteger las aplicaciones móviles con muchas menos complicaciones durante todo el ciclo de vida de la implementación.
La seguridad de las API también sigue evolucionando, con una detección más amplia y una visibilidad más profunda en todos los entornos:
- Mejoras en la escalabilidad del descubrimiento de API para entornos F5 BIG‑IP environments
- Integración verificada de F5 NGINX Ingress Controller con Kubernetes
- Mapeo de vulnerabilidades conforme al Top 10 de seguridad de API de OWASP
- Contexto de identidad más sólido gracias a una resolución ampliada de tokens web JSON (JWT)
En conjunto, estas funcionalidades ofrecen una visión más unificada y basada en estándares de las API en BIG‑IP, NGINX y Kubernetes.
Mejoras operativas que consolidan la seguridad
La innovación en seguridad solo aporta valor a largo plazo cuando los equipos pueden operar la plataforma con confianza, un pilar esencial de F5 Application Delivery and Security Platform (ADSP). La reciente actualización de Distributed Cloud Services incluye una serie de mejoras operativas diseñadas para aumentar la visibilidad, el control y la confianza en los flujos de trabajo cotidianos.
Los administradores ahora pueden configurar los tiempos de espera de las sesiones de la consola para adaptarlos mejor a los requisitos de seguridad y cumplimiento normativo de la organización. La compatibilidad con tiempos de espera tanto por inactividad como absolutos, junto con valores predeterminados flexibles, permite a los equipos controlar mejor durante cuánto tiempo permanecen activas las sesiones administrativas, al tiempo que se equilibra la facilidad de uso con la gobernanza en entornos regulados y especialmente sensibles a la seguridad.
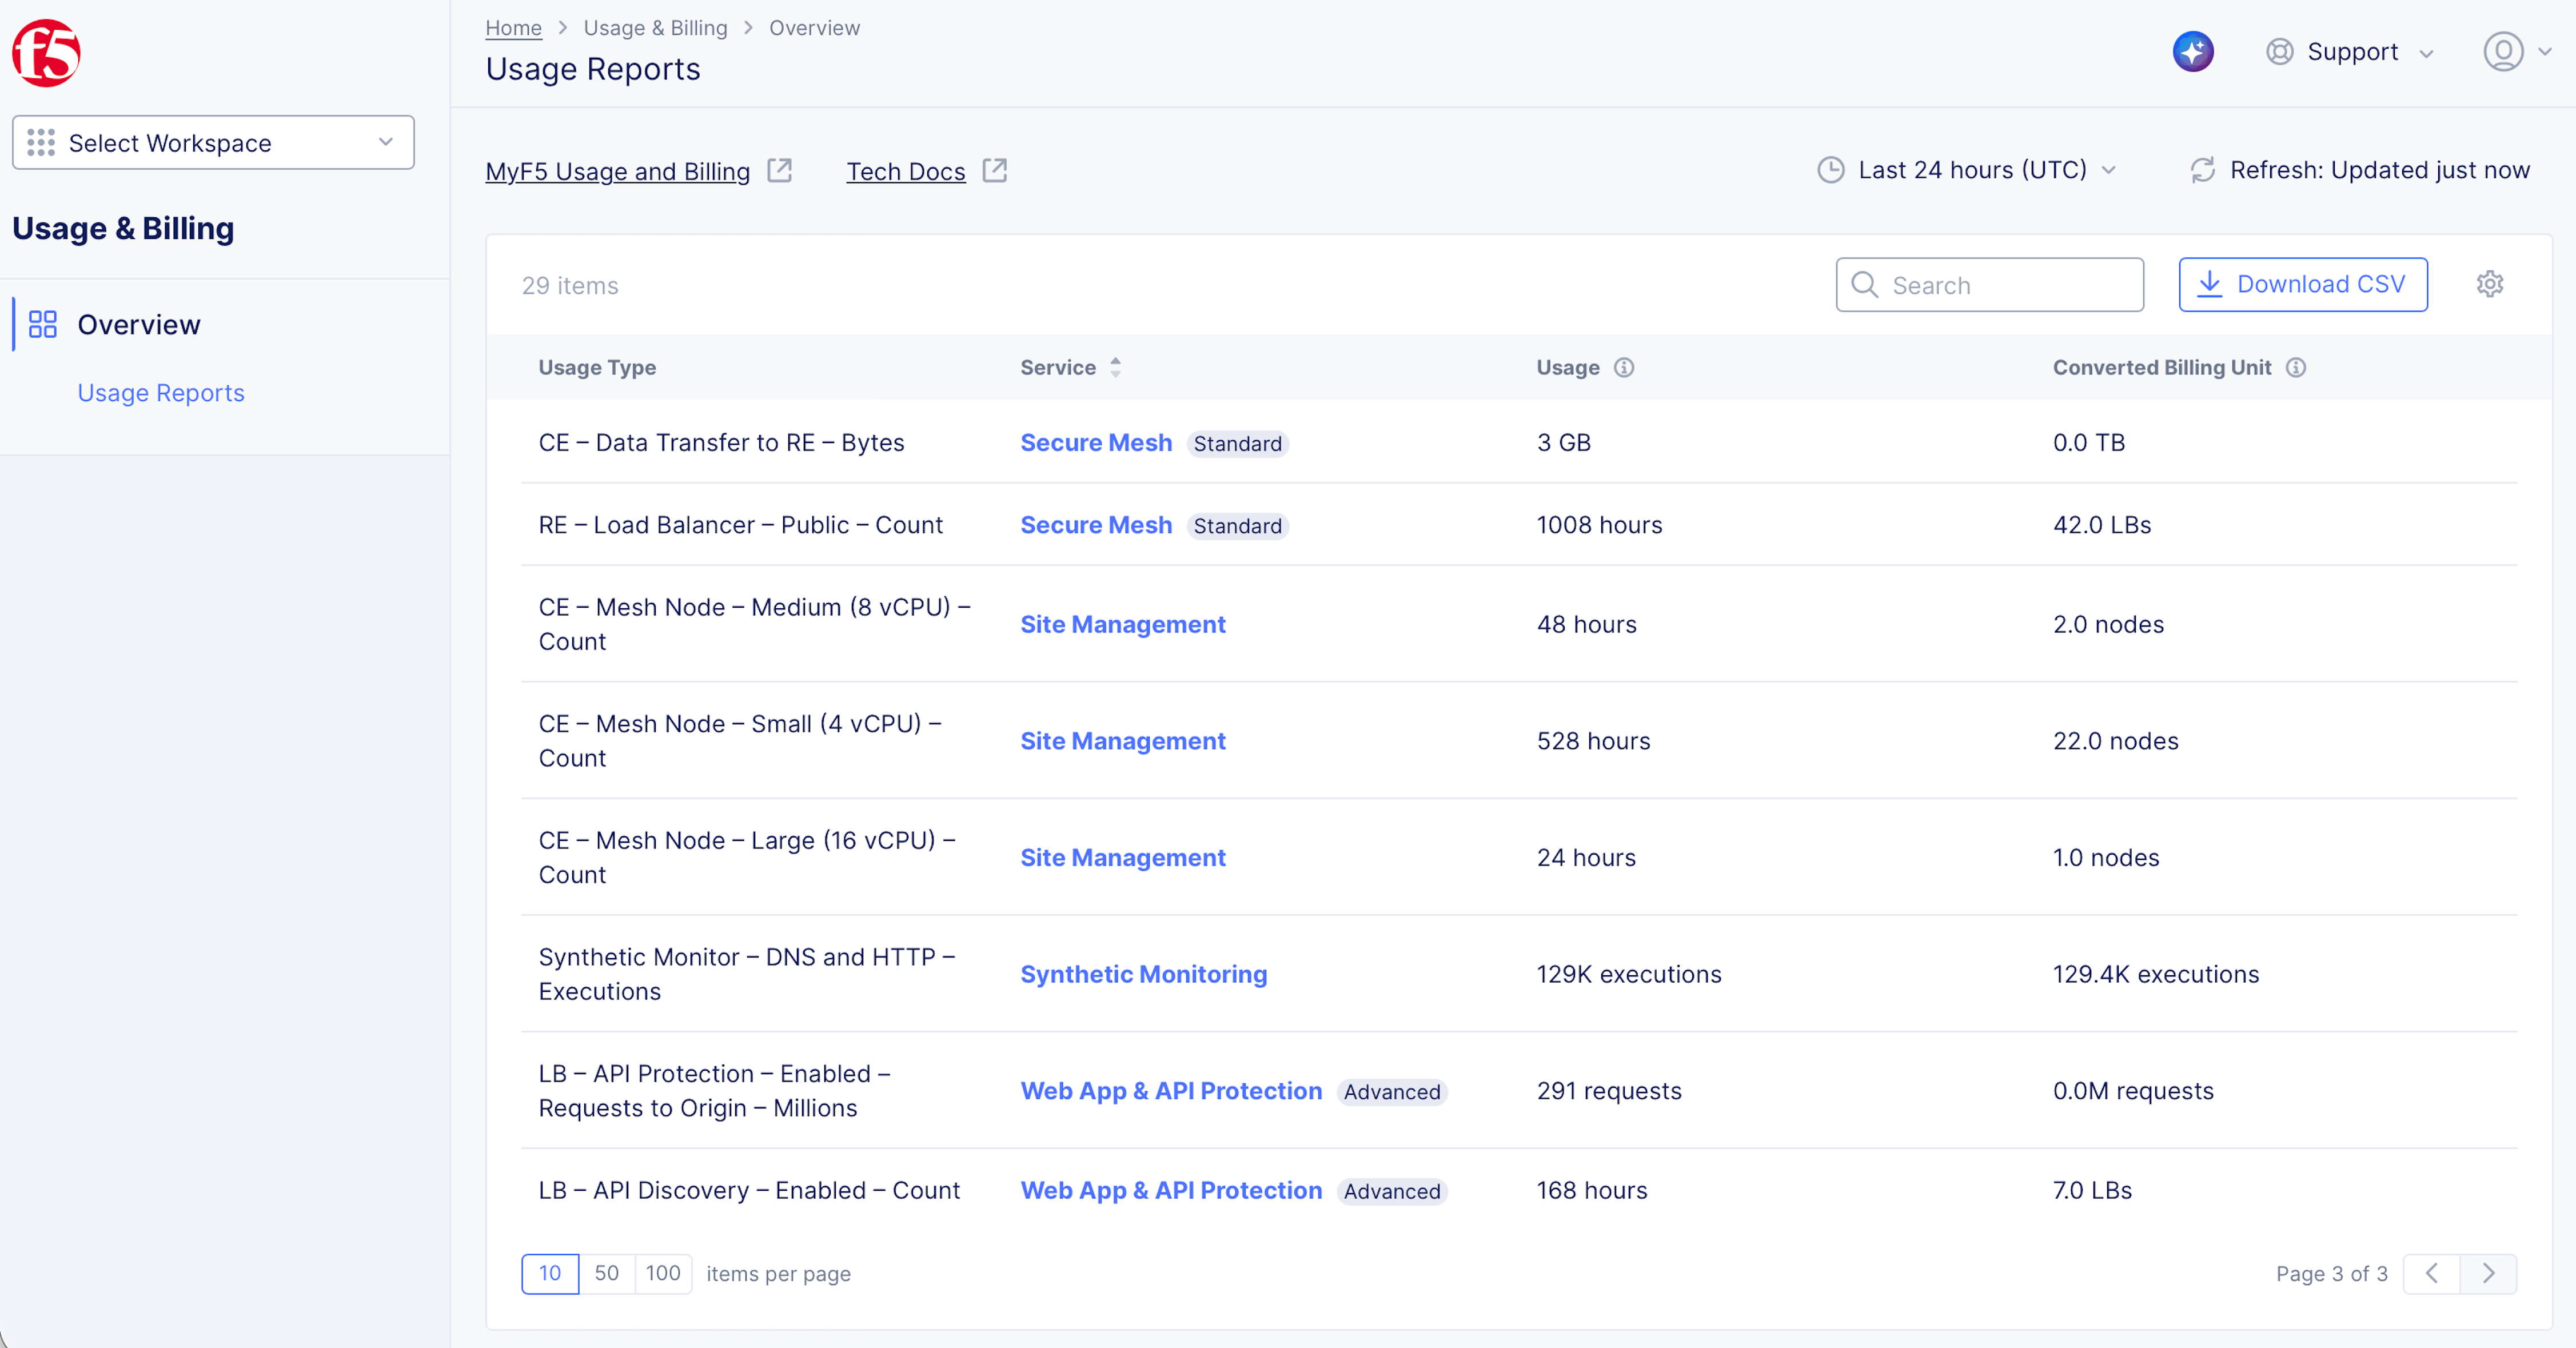
La experiencia de uso y facturación también se ha mejorado con informes más detallados que se actualizan cada hora, intervalos de fechas personalizables y exportación a CSV. Estas mejoras facilitan a los equipos la comprensión de los patrones de consumo, la conciliación del uso y la planificación del crecimiento a lo largo del tiempo.
La usabilidad de Global Log Receiver (GLR) ha mejorado gracias a unos indicadores de estado claros que se muestran directamente en la interfaz de usuario. De un vistazo, los equipos pueden comprobar si la transmisión de registros está operativa mediante valores de estado como «activo», «inactivo» o «desconocido», lo que les permite verificar rápidamente su estado e identificar problemas sin depender de mensajes de error genéricos.
La reciente actualización de Distributed Cloud Services también mejora las capacidades regionales de registro. Se ha añadido compatibilidad con GLR a la LMA de Estados Unidos y ya está disponible una nueva región LMA de Canadá con GLR. En conjunto, estas incorporaciones ayudan a los clientes a cumplir los requisitos de residencia de datos y operaciones regionales, al tiempo que mantienen unas capacidades uniformes de registro y transmisión en todas las regiones. Este hito refleja la inversión continua en el soporte regional para los clientes sujetos a requisitos de residencia y soberanía de los datos.
Seguridad en la que puede confiar, operaciones que puede gestionar
La última actualización de Distributed Cloud Services refuerza una idea sencilla: la innovación en seguridad y la confianza operativa deben ir de la mano. Desde la protección basada en IA y una incorporación simplificada hasta controles de gobernanza configurables, una telemetría más clara, flujos de registros más fiables y una mayor cobertura regional, esta actualización está diseñada para ayudar a los equipos tanto a implementar la seguridad como a gestionarla con éxito a gran escala.
Para descubrir todo lo que incluye nuestra reciente actualización de F5 Distributed Cloud Services consulte las notas de la versión completas.
Sobre el autor
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]