Ingress de Kubernetes estable y compatible
Implemente un Ingress basado en NGINX y de eficacia probada, con gestión avanzada del tráfico, seguridad, observabilidad y soporte empresarial.
Controlador de entrada de Kubernetes de nivel empresarial
Una alternativa de ingress compatible y lista para producción
Los equipos necesitan una alternativa estable y respaldada por una empresa a los controladores de entrada NGINX mantenidos por la comunidad. F5 NGINX Ingress Controller ofrece una vía de migración de bajo riesgo, además de soporte a largo plazo, actualizaciones de seguridad y una hoja de ruta de producto clara para entornos de producción.
- Probado a escala de producción: Empresas de todo el mundo confían en él para ejecutar cargas de trabajo críticas para el negocio
- Garantía de seguridad y ciclo de vida: Correcciones periódicas de vulnerabilidades CVE, actualizaciones y plazos de soporte publicados
- Soporte empresarial y hoja de ruta: Respaldados por un equipo completo, con compromisos claros de ciclo de vida y soporte
Capacidades avanzadas para entornos de producción
NGINX Plus mejora el ingreso con las funcionalidades de nivel empresarial necesarias para las cargas de trabajo de misión crítica. Desde el control avanzado del tráfico hasta la observabilidad exhaustiva y la seguridad integrada, garantiza una entrega fiable, escalable y segura para aplicaciones modernas, API y cargas de trabajo de IA.
- Autenticación integrada: Compatibilidad con JWT, OAuth2 y proveedores de identidad externos
- Configuración sin tiempo de inactividad: Actualizaciones instantáneas y dinámicas de los servidores upstream y de la configuración mediante API, sin recargas ni tiempo de inactividad
- Observabilidad en tiempo real: Información sobre más de 200 métricas en tiempo real para supervisar el rendimiento y resolver problemas más rápidamente
Seguridad integrada directamente en el punto de entrada
Las soluciones F5 Web Application Firewall (WAF) para NGINX ofrecen seguridad nativa para contenedores integrada directamente en la capa de entrada. Proteja las aplicaciones y las API, al tiempo que garantiza una aplicación coherente de las políticas en entornos híbridos multinube, una menor latencia y unas operaciones simplificadas.
- Protección WAF en línea: Proteja las aplicaciones y las API directamente en la ruta de datos.
- Cobertura del Top 10 de OWASP: Protégete frente a las amenazas más comunes mediante una inspección avanzada.
- Aplicación centralizada de políticas: Aplique políticas de seguridad coherentes en todos los servicios y clústeres.
Amplíe las inversiones existentes en F5 BIG-IP a Kubernetes
Las organizaciones que utilizan F5 BIG-IP pueden integrarlo fácilmente con entornos de Kubernetes. Automatice la configuración de los sistemas posteriores, elimine los flujos de trabajo manuales y extienda las políticas consolidadas de gestión del tráfico y seguridad a las arquitecturas de aplicaciones modernas sin interrupciones.
- Implemente endpoints estables para aplicaciones de Kubernetes: Exponga los servicios de Kubernetes como endpoints coherentes para BIG-IP, simplificando el enrutamiento y la integración del tráfico.
- Sincronizar los cambios en tiempo real: Actualizar dinámicamente BIG-IP a medida que se escalan los pods, eliminando la reconfiguración manual y reduciendo las desviaciones mediante CIS.
- Elimine los procesos manuales: Agilice el despliegue y el escalado de los servicios de Kubernetes eliminando los pasos operativos repetitivos y propensos a errores.
Descripción general del producto
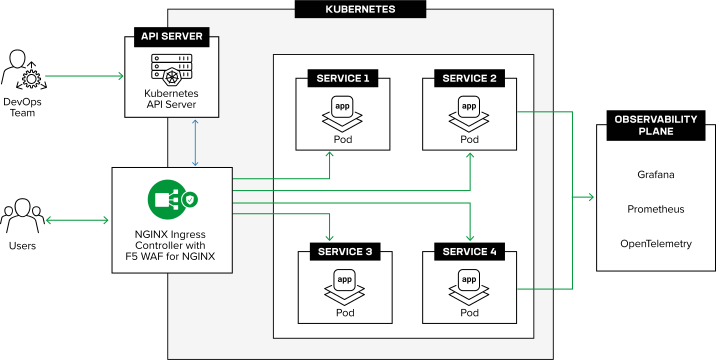
Arquitectura de entrada nativa de Kubernetes
NGINX Ingress Controller se ejecuta dentro de Kubernetes y convierte los recursos de Ingress NGINX en configuraciones de NGINX de alto rendimiento. Un plano de control supervisa las API de Kubernetes y actualiza dinámicamente el plano de datos de NGINX, lo que permite el enrutamiento, el balanceo de carga y la seguridad en tiempo real. Esta arquitectura garantiza una entrega de aplicaciones escalable y fiable en distintos entornos.
Capacidades principales
F5 NGINX Ingress Controller ofrece una solución de entrada nativa de Kubernetes con enrutamiento avanzado, observabilidad, seguridad y soporte empresarial, que combina la flexibilidad del código abierto con las capacidades de NGINX Plus para entornos de producción.
Enrutamiento L7 avanzado
Enruta el tráfico por host, ruta, cabeceras y métodos.
División del tráfico
Habilite las versiones canary mediante el enrutamiento ponderado.
Configuración sin tiempo de inactividad
Actualiza el enrutamiento al instante y sin recargas mediante la API.
Seguridad integrada
Aprovecha la aplicación de WAF y mTLS.
Controles de autenticación
Implemente JWT, OAuth2 y políticas de acceso.
Observabilidad en tiempo real
Supervise el tráfico con métricas e información en tiempo real.
Soporte empresarial
Soporte experto para entornos de Kubernetes de nivel de producción.
Recursos
DESTACADO
La alternativa a Ingress NGINX: F5 NGINX Ingress Controller a largo plazo
Obtenga más información sobre la alternativa de F5 a largo plazo y con soporte frente a las soluciones mantenidas por la comunidad.
Leer el artículoBlogs
Hoja de ruta de código abierto de NGINX Kubernetes: primer semestre de 2026 ›
Novedades de F5 NGINX Ingress Controller 5.3.0 ›
Guías comparativas
Compara NGINX One con NGINX Open Source ›
Herramientas
Laboratorio de aprendizaje interactivo ›
Migra del controlador Ingress-NGINX de la comunidad al controlador NGINX Ingress ›