Ya en 2015, señalé que el software se estaba comiendo a las TI. Esta afirmación se basaba en datos recopilados de diversas fuentes del sector, como RightScale, HBR, PWC, entre otras. Desde el desarrollo hasta la implementación y la entrega, el software estaba tomando el control en todas partes.
Pero incluso entonces, la penetración del software en la red —en el ámbito de producción— seguía siendo mínima. Sí, había indicios e incluso muchas de las herramientas y API que necesitábamos. Pero, si toda la amplitud del proceso fuera una comida sofisticada, el desarrollo sería el plato principal, mientras que el despliegue y la entrega serían un mero postre.
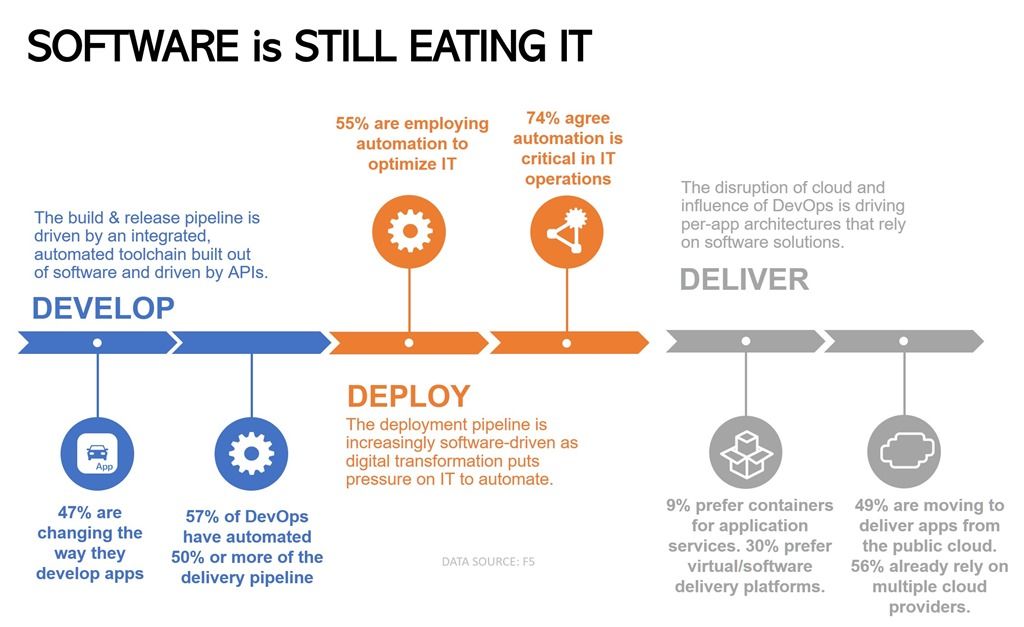
Eso era antes; esto es ahora. Y lo que estamos viendo es que el despliegue y la entrega son ahora uno de los tres platos principales del menú del pipeline de aplicaciones.
¿Los datos? Se han extraído de las investigaciones de F5 realizadas durante los últimos dos años. La transformación digital se señala como el motor de toda esta automatización y estos cambios, pero no hay que pasar por alto el impacto disruptivo de la nube pública en general.
Independientemente de a quién se atribuya el mérito (¿o quizá la culpa?) de que la balanza se incline a favor del software, es casi indiscutible que el software sigue devorando las TI.
Desarrollo
La fase de desarrollo del ciclo de las aplicaciones siempre ha estado impulsada por el software. Utilizábamos software para crear las distintas bibliotecas y archivos ejecutables. También utilizábamos software para alojar versiones del código mucho antes de que Git existiera o de que CI/CD se convirtiera en un término de uso común*.
Lo que no siempre estuvo automatizado fue todo el proceso de desarrollo. Las pruebas automatizadas, la gestión de la configuración y los sistemas de compilación basados en eventos no eran tan habituales como lo son hoy en día.
Gracias a la nube y a DevOps, la fase de desarrollo del ciclo de las aplicaciones se ha convertido en gran medida en una labor de «software que crea software».
Despliegue
La nube y DevOps vuelven a recibir reconocimiento por impulsar la necesidad de una mayor automatización en la fase de despliegue. En este segmento, «al otro lado del muro de producción», predominan los equipos de operaciones, que automatizan el despliegue de la infraestructura de las aplicaciones del mismo modo que automatizan los procesos de compilación y pruebas. En realidad, este nunca fue el problema. El problema era «el resto de la canalización»: la parte compuesta por la infraestructura de red que proporciona las plataformas para los servicios de aplicaciones necesarios para escalar, proteger y acelerar las aplicaciones.
Es este segmento del flujo de aplicaciones el que está experimentando ahora un crecimiento explosivo de la automatización, impulsado por un grupo cada vez mayor de ingenieros de redes expertos a los que denominamos NetOps, en alusión al movimiento DevOps, que ha influido —y sigue influyendo— en las herramientas, técnicas y metodologías utilizadas para automatizar «la red».
En los últimos tres años, hemos observado enormes avances en el uso y la importancia de la automatización en las operaciones de red. El segmento de despliegue del flujo de aplicaciones está en camino de convertirse en la iniciativa del «software que despliega el software».
Entrega
El segmento de entrega del flujo de aplicaciones está llamado a ser el más disruptivo de todos. Esto se debe, en parte, a que durante veinte años nuestra principal opción en la red ha sido una reluciente caja metálica. Estos dispositivos son escalables, tienen capacidad y, en general, son más rápidos que el software. Sin embargo, ante la inevitable adopción de entornos multinube por parte de las organizaciones y la aceptación de la nube pública como una opción incluso para las aplicaciones empresariales más críticas, las reglas del juego han cambiado.
El hardware no migra a la nube. El hardware no es realmente la plataforma adecuada para admitir las arquitecturas por aplicación necesarias para adoptar enfoques de entrega basados en infraestructura inmutable como código. El software sí migra a la nube. El software admite arquitecturas por aplicación, la inmutabilidad y la infraestructura como código.
La cuestión no es realmente si se trata de hardware o software (para las arquitecturas en la nube por aplicación, la respuesta es obviamente software), sino si se trata de contenedores o software virtual. Dado que los contenedores están extendiéndose rápidamente tanto por los centros de datos como por las nubes, hemos observado que la demanda de servicios de aplicaciones suministrados en contenedores se ha duplicado. Ahora bien, para ser justos, ese aumento fue de aproximadamente un 4 % en 2017 a un 9 % en 2018, pero aun así se trata de un salto considerable, independientemente de que la tasa de adopción siga siendo de un solo dígito.
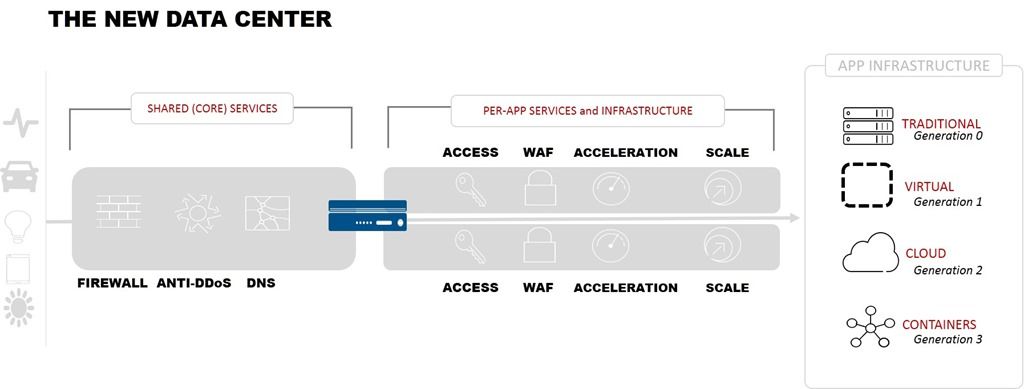
También se ha producido un aumento considerable de la demanda de software virtual, mientras que la preferencia por el hardware disminuye año tras año. Ahora bien, si crees que alguna vez llegará a cero, es que no entiendes realmente por qué pasamos del software al hardware en primer lugar (sí, ya hemos recorrido este camino antes) ni por qué una parte del segmento de entrega (la red troncal compartida) probablemente seguirá dependiendo en gran medida del hardware en el ámbito empresarial.
Sin embargo, la mayor parte del segmento de entrega será software. De hecho, ya lo es. Y lo ha sido durante algún tiempo. Es la única forma de facilitar la migración hacia y desde la nube pública y de reducir la creciente fricción entre los calendarios de despliegue tradicionales y los calendarios de entrega de aplicaciones basados en la demanda. Los contenedores y el software virtual representarán al menos dos tercios del segmento de entrega de aplicaciones, tanto en las instalaciones como en la nube pública.
El segmento de la entrega se está convirtiendo en una iniciativa de «software que proporciona el software que entrega y protege el software».
Esto se debe a que el software sigue devorando las TI, y continuará haciéndolo en el futuro próximo.
*Si en tu hogar predominan los desarrolladores (como ocurre en el mío), entonces CI/CD es un término de uso cotidiano. Tu experiencia puede variar.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.