Los contenedores no son una moda pasajera ni una tendencia temporal. De hecho, su ritmo de adopción es bastante rápido en comparación con el de su predecesora, la virtualización. En menos de dos años, ya estamos observando interés por implementar servicios de aplicaciones en contenedores, lo que suele indicar que ya hay aplicaciones en producción que necesitan escalabilidad, seguridad y velocidad para satisfacer las altas expectativas que genera la experiencia actual de las aplicaciones.
Curiosamente, los contenedores están madurando a la par que sus marcos de gestión y orquestación. No ocurrió lo mismo con la virtualización, aunque también es cierto que esta precedió a la nube, que impulsó a otras tecnologías ágiles a adoptar las API y las plantillas que permitieron aplicar a la infraestructura virtual la automatización y la orquestación propias de la nube. Hoy en día, tanto los contenedores como la virtualización —que podrían considerarse tecnologías hermanas— suelen implementarse junto con un marco de orquestación que coordina el aprovisionamiento, el escalado e incluso el enrutamiento del tráfico hacia y desde otras aplicaciones y servicios (tráfico este-oeste).
Aunque, dentro de los ámbitos de estos marcos, estos mecanismos funcionan a la perfección para proporcionar escalado y enrutamiento locales, lo cierto es que estas aplicaciones y servicios forman parte de una perspectiva más amplia, que incluye una «aplicación» más completa que requiere interacción con los usuarios (tráfico norte-sur). Una encuesta de Portworx realizada a finales de 2016 reveló que la segunda carga de trabajo más popular que se preveía contenerizar eran los «front-ends web», según el 48 % de los encuestados.
Eso prácticamente garantiza que existe un servicio ascendente (o dispositivo, si se prefiere) que proporciona escalabilidad, seguridad y velocidad entre los usuarios y la «aplicación», compuesta por servicios desplegados en un entorno de contenedores.
Invariablemente, eso significa que debe haber coordinación entre el marco de orquestación de contenedores y ese dispositivo o servicio ascendente.
Presentamos F5 Container Connectors. Cuando anunciamos por primera vez Container Connectors, estábamos dando los últimos retoques a nuestra compatibilidad con Mesos. Hoy nos complace anunciar que también ofrecemos compatibilidad con Kubernetes.
Conector de contenedores F5
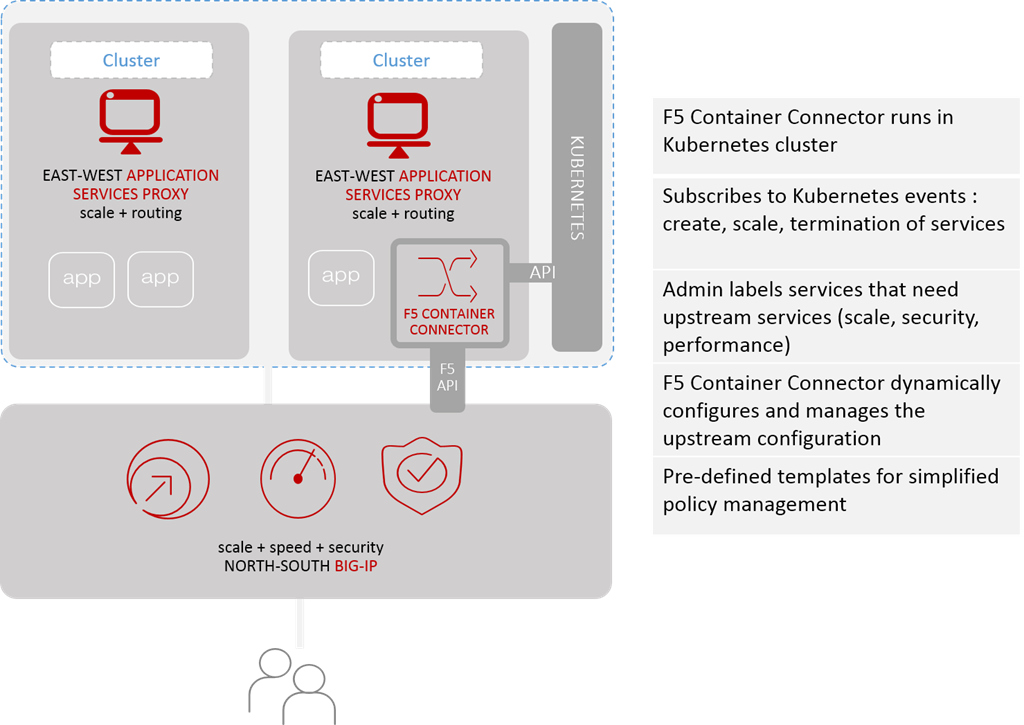
F5 Container Connector proporciona la integración necesaria para cubrir el último tramo interno entre el punto en el que el tráfico norte-sur se convierte en tráfico este-oeste. Es donde el BIG-IP situado en un nivel superior (con respecto a la ubicación de Kubernetes) transfiere las solicitudes al proxy local correspondiente (que podría ser nuestro propio Application Services Proxy o, en el caso de Kubernetes, Kube-Proxy, por ejemplo) o al pod para que se procesen.
A continuación, espera una respuesta, realiza las tareas que tiene asignadas, como la depuración de datos (para evitar filtraciones de datos) y la optimización de imágenes (para mejorar el rendimiento), y envía la respuesta de vuelta al usuario.
El componente clave es Container Connector, que se encuentra en un clúster de Kubernetes y se suscribe a eventos como los demás componentes. Cuando detecta un evento pertinente, configura dinámicamente o modifica una configuración existente en el sistema ascendente (BIG-IP) con los datos adecuados. Esto puede implicar un escalado horizontal ascendente mediante la incorporación de nuevos miembros a un clúster/pool, o un escalado horizontal descendente, retirándolos de nuevo.
El aspecto más importante es que está integrado y se lleva a cabo de forma automática, lo que permite aplicar de manera coherente las políticas de seguridad al tráfico de entrada y salida norte-sur sin complicar aún más el entorno de contenedores. También fomenta el uso de SSL/TLS para proteger el tráfico de las aplicaciones (y las API) con los usuarios, al proporcionar un único punto desde el que gestionar y mantener los certificados. Esto también evita añadir complejidad operativa al entorno de contenedores, una queja habitual cuando se introducen los contenedores y las arquitecturas de aplicaciones asociadas.
F5 Container Connectors permite aprovisionar y gestionar automáticamente los servicios de aplicación necesarios para las aplicaciones en contenedores en un entorno de producción, sin tener que realizar cambios drásticos en el entorno que ya existía durante las fases de desarrollo y pruebas (sí que hizo pruebas, ¿verdad?). Favorece las implementaciones sin fricciones y mantiene la portabilidad, un aspecto tan importante para las aplicaciones en contenedores actuales.
F5 se compromete a garantizar que los servicios de entrega y seguridad que necesitan las aplicaciones estén disponibles en todo tipo de entornos, ya sean contenedores o máquinas virtuales, en cualquier nube o en un entorno tradicional. Pero también nos comprometemos a facilitar al máximo el aprovisionamiento y la gestión de esos servicios, y eso implica ofrecer soluciones que se adapten a todo tipo de arquitecturas.
Para facilitar las cadenas de herramientas de DevOps, hemos puesto a disposición de forma gratuita los Container Connectors y nuestra versión de kube-proxy en https://hub.docker.com/r/f5networks/; además, puede obtenerse una versión de código abierto de nuestro controlador de Kubernetes desde nuestro repositorio de Git en https://github.com/F5Networks/k8s-bigip-ctlr
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.