En la economía digital actual, no todas las amenazas son evidentes. Algunas llegan bajo una apariencia de legitimidad: scripts automatizados que imitan a los usuarios, bots que siguen la lógica empresarial y agentes de IA que se integran perfectamente en los patrones de tráfico normales. Estos actores no explotan el código, sino las suposiciones. Su arma no es el malware ni los paquetes malformados, sino la intención.
Los responsables de seguridad y gestión de riesgos (SRM) se enfrentan ahora a una nueva realidad: la intención es la nueva carga útil. El tráfico autónomo que parece inofensivo a simple vista puede diseñarse para causar importantes daños empresariales y eludir con sorprendente facilidad las defensas tradicionales, como los cortafuegos de aplicaciones web (WAF), las medidas de mitigación de ataques distribuidos de denegación de servicio (DDoS) y las puertas de enlace de API.
La ilusión de seguridad: por qué las defensas tradicionales ya no son suficientes
Los WAF y las soluciones de mitigación de DDoS han sido durante mucho tiempo los pilares de la seguridad de las aplicaciones. Sin embargo, estas herramientas nunca se diseñaron para detectar matices de comportamiento. Responden a preguntas como «¿Qué contiene esta solicitud?», pero no a «¿Quién la está realizando?» o «¿Por qué lo está haciendo?»
En qué se quedan cortos los WAF
La mayoría de los WAF funcionan con dos modelos de seguridad. El modelo de seguridad negativo (lista de denegación) bloquea las solicitudes que coinciden con firmas de ataques conocidos, mientras que el modelo de seguridad positivo (lista de permitidos) solo admite las solicitudes que se ajustan a un formato predefinido. Los WAF modernos intentan frustrar los ataques automatizados mediante funciones de mitigación de bots, como la limitación de solicitudes basada en la dirección IP, el filtrado geográfico y los conjuntos de reglas gestionadas para bots maliciosos conocidos.
Sin embargo, los bots maliciosos avanzados actuales eluden sistemáticamente estas defensas. Generan tráfico que parece legítimo en las capas de protocolo y aplicación, aprovechando que el WAF se centra en el contenido de la carga útil en lugar de en la intención del usuario. Por ejemplo, un bot que acapara existencias se limita a utilizar la función «añadir al carrito» según lo previsto, un bot de relleno de credenciales simplemente envía un formulario de inicio de sesión y un bot de scraping solo solicita páginas web. Estas acciones no infringen las firmas del WAF diseñadas para detectar vulnerabilidades de código, como XSS o la inyección de comandos, por lo que los WAF carecen de una base arquitectónica para detenerlas.
En el centro de esta debilidad se encuentra la «ceguera contextual». Los WAF buscan patrones maliciosos, no la historia que hay detrás de la solicitud. No pueden determinar «¿Quién envía esta solicitud?» ni «¿Cómo se está utilizando la aplicación?». Un bot puede utilizar un navegador sin interfaz gráfica, proceder de un proxy residencial con un historial de abusos y carecer de movimientos de ratón similares a los de una persona, aspectos todos ellos indetectables para un WAF.
Los bots no operan necesariamente a escala de DDoS
Los servicios de protección contra DDoS combaten un tipo de amenaza diferente: ataques de gran volumen diseñados para saturar la infraestructura. Aunque estos servicios pueden detener ataques a gran escala en la capa de aplicación, como las inundaciones HTTP, su detección se basa en analizar el volumen, la frecuencia y el origen del tráfico.
Los bots avanzados están diseñados para eludir estas defensas volumétricas. A diferencia de los ataques DDoS clásicos, los bots realizan solicitudes sintácticamente perfectas e inofensivas por separado, pero que, en conjunto, pueden agotar recursos críticos de la aplicación. Al limitar cuidadosamente la frecuencia de sus solicitudes para mantenerse por debajo de los umbrales de detección y utilizar miles de direcciones IP únicas (a menudo mediante proxies residenciales), permanecen invisibles para los sistemas tradicionales de bloqueo basado en IP.
Los bots avanzados actuales son más sofisticados y persistentes que nunca. Representan una nueva clase de amenazas automatizadas: sigilosas, adaptativas y con motivaciones económicas. Al operar justo por debajo de los umbrales de detección, eluden la mayoría de las defensas tradicionales.
Las herramientas tradicionales sencillamente no pueden detectar las señales de comportamiento y contexto que revelan la automatización maliciosa. Funcionan bien contra amenazas conocidas, pero tienen dificultades para hacer frente a adversarios que parecen usuarios reales.
Amenazas basadas en la intención en acción
El tráfico autónomo ya no es solo ruido de fondo, sino un arma estratégica. Estos bots y agentes de IA están diseñados para imitar el comportamiento humano, lo que dificulta su detección y aún más su neutralización. Sus objetivos no siempre son técnicos; a menudo son económicos:
- Relleno de credenciales y apropiación de cuentas: Los bots persistentes introducen credenciales robadas de forma masiva en formularios de inicio de sesión. Cada solicitud parece legítima, pero su intención es maliciosa, lo que provoca fraude, robo de datos y pérdida de clientes.
- Acaparamiento de existencias y reventa especulativa: Los bots reservan o compran al instante artículos muy demandados, lo que genera una escasez artificial y frustra a los clientes legítimos. Esto provoca pérdidas de ingresos, daños a la reputación de la marca y manipulación del mercado.
- Web scraping para la manipulación competitiva: Los competidores utilizan bots para recopilar datos sobre precios e inventario, lo que les permite ofrecer precios más bajos en tiempo real. El auge de la IA generativa ha provocado un crecimiento explosivo del scraping, que ahora se utiliza para alimentar grandes modelos de lenguaje, lo que supone una amenaza constante para la propiedad intelectual digital.
No se trata de ataques de fuerza bruta. Son ataques de precisión contra la lógica empresarial, ejecutados por bots que saben cómo pasar desapercibidos.
Por qué la intención es la superficie de ataque
Las tendencias de ciberseguridad de Gartner para 2025 refuerzan este cambio. Se insta a los responsables de SRM a mirar más allá del perímetro y adoptar estrategias basadas en el comportamiento y que tengan en cuenta la intención:
- El 68 % de las brechas de seguridad se deben a acciones humanas, pero ahora los bots simulan esas acciones.
- Para 2026, las organizaciones que combinen la IA generativa con programas de seguridad que tengan en cuenta el comportamiento registrarán un 40 % menos de incidentes provocados por empleados.
- El 85 % de las brechas relacionadas con la identidad se deben a identidades de máquinas comprometidas, que a menudo son explotadas por bots.
La intención es el nuevo perímetro. El tráfico autónomo es la nueva amenaza interna.
Una defensa por capas para la era de la autonomía
Para contrarrestar las amenazas basadas en la intención, los responsables de SRM deben implementar una estrategia de defensa por capas que vaya más allá de inspeccionar el tráfico y analice el comportamiento, el contexto y el propósito. Cada capa desempeña una función específica a la hora de identificar y mitigar distintos riesgos:
- Mitigación de DDoS: Absorbe ataques volumétricos y basados en protocolos destinados a saturar la infraestructura.
- Firewall de aplicaciones web (WAF): Bloquea vulnerabilidades conocidas y aplica una estructura definida a las solicitudes en la capa de aplicación.
- Seguridad de las API: Protege las interacciones entre máquinas mediante la validación de esquemas, la limitación de solicitudes y patrones de referencia de comportamiento, algo crucial a medida que los bots atacan cada vez más las API.
- Gestión de bots: Analiza el comportamiento, detecta la intención y detiene la automatización que imita a usuarios legítimos o la lógica empresarial.
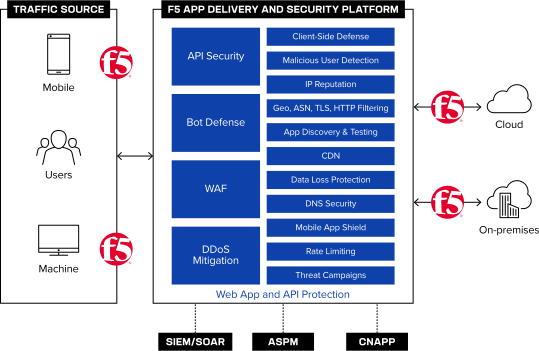
No se trata de redundancia, sino de especialización. Cada capa está optimizada para una clase de amenaza diferente. Es la última capa —la gestión de bots— la que analiza la intención, desenmascara la automatización y protege la lógica de negocio frente a usos abusivos.
Pasar de estrategias reactivas a estrategias basadas en la intención
El panorama de las amenazas digitales ha evolucionado de forma radical. Confiar únicamente en un firewall de aplicaciones web y en la mitigación de ataques DDoS ya no basta para proteger las aplicaciones web y móviles. Aunque estas tecnologías siguen siendo esenciales para defenderse de vulnerabilidades conocidas y ataques volumétricos, no pueden frenar el auge de bots persistentes avanzados que abusan de la lógica de negocio e imitan meticulosamente el comportamiento humano.
La protección de las aplicaciones modernas exige un tercer pilar de seguridad especializado, centrado en determinar la intención del usuario. Mediante un enfoque multicapa, las organizaciones pueden pasar de unas defensas perimetrales y reactivas a estrategias proactivas basadas en la intención, preparadas para imponerse en el Internet actual, dominado por los bots.
Programe una consulta con un especialista en gestión de bots de F5 para obtener más información.
Sobre los autores
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.