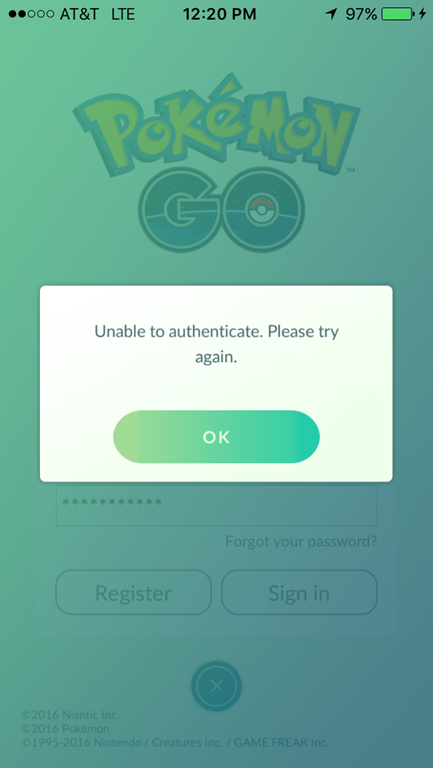
Puede que ya te hayas dado cuenta de que sí, soy una de esas personas que juegan a Pokémon Go. O, como suele ocurrir últimamente, que no juegan a Pokémon Go. Y eso es malo, porque también significa que nuestro hijo pequeño tampoco puede jugar, ya que resulta que ambos usamos cuentas del Club de Entrenadores Pokémon (PTC) para jugar, no cuentas de Google, y no podemos iniciar sesión.
Eso es importante porque, mientras que a los dos nos frustra no poder «autenticarnos» e iniciar sesión para jugar, mi marido optó por usar su cuenta de Google y, bueno, él no está teniendo los mismos problemas.
Eso me llevó a investigar algunas cuestiones técnicas que deberían ser relevantes para cualquier empresa, independientemente de la aplicación que esté lanzando. La cuestión gira en torno a las nuevas AAA: API, autenticación y disponibilidad.
Curiosamente, esta búsqueda comenzó cuando estaba leyendo un artículo de Forbes sobre el seguimiento de Pokémon en Pokémon Go. Sí, Forbes. Así de importante es. En cualquier caso, eso me llevó a leer un artículo tras otro, y uno de ellos especulaba que el motivo por el que el seguimiento no funcionaba (al menos al principio) era una actualización del juego en la que, por error, se había omitido una clave de API en las llamadas de seguimiento a los servidores de Niantic.
Sea o no este el caso, un error así haría, en efecto, que las API dejaran de funcionar. Pero no dejaba de preguntarme: si no podía iniciar sesión en mi cuenta de PTC y jugar, ¿por qué podía cambiar a mi cuenta de Google y entrar sin ningún problema?
La conexión entre la API y la autenticación
Bueno, eso me llevó a investigar en github y a rebuscar entre las API de Pokémon Go (yo prefiero Java, pero también hay opciones en Python, así que adelante) y eso fue lo que finalmente hizo que se me encendiera la bombilla. Resulta que prácticamente todas las llamadas a la API de esos repositorios gestionan la misma excepción: LoginFailedException.
En otras palabras, incluso una simple llamada para encontrar Pokémon cercanos puede provocar una LoginFailedException.
Lo cual, en realidad, no resulta tan sorprendente. Las aplicaciones web monolíticas suelen realizar un seguimiento de los usuarios autenticados mediante sesiones, lo que normalmente implica una cookie que contiene un ID de sesión o algún otro token que la aplicación comprueba antes de hacer cualquier otra cosa (eso es una arquitectura con estado, para quienes estén siguiendo la explicación). Las API no son muy diferentes, ya que cada llamada a una API debe contar con algún mecanismo para garantizar que la aplicación que realiza la llamada (el usuario) esté realmente autorizada para hacerla. Deben haber «iniciado sesión».
Actualmente, las API suelen utilizar claves de API para lograrlo. Por lo general, la clave se coteja con un perfil de usuario para garantizar que la llamada esté autorizada. Esto se hace en cada llamada (en una arquitectura sin estado ). Hay varias razones para tomar esta decisión, entre ellas la posibilidad de limitar la frecuencia de las llamadas. Y esto es muy importante. El informe Estado de las API 2016 de Apigee señaló que el 68 % de las API utilizaban la gestión de cuotas (también conocida como limitación de frecuencia, medición, etc.). Para aplicar este mecanismo técnico, primero hay que saber cuántas llamadas se han realizado durante el último minuto, hora o día y, por tanto, esta información debe registrarse en un lugar seguro (para que los usuarios no puedan manipularla y engañar a la aplicación para que permita más llamadas por periodo de tiempo).
En otras palabras, las API pueden suponer una gran carga para la infraestructura de autenticación, ya que tienen que verificar el estado y la autorización, y posiblemente aplicar límites de frecuencia. Es mucho trabajo.
Sin embargo, nuestra mentalidad, a menudo todavía anclada en arquitecturas de aplicaciones tradicionales, no tiene en cuenta el impacto de esas llamadas adicionales en la capacidad. Esas llamadas adicionales de verificación y autorización, aunque se realicen periódicamente para «renovar» una sesión, van a someter a la infraestructura de autenticación a una presión considerable. La misma infraestructura de autenticación que gestiona el inicio de sesión. Es el mismo tipo de presión que observamos cuando el límite de conexiones por usuario de los navegadores aumentó de 2 a 8. De repente, un solo usuario consumía ocho veces más recursos para acceder a una aplicación. Del mismo modo, al calcular las necesidades de capacidad de una aplicación que requiere autorización para cada llamada a la API, hay que hacer números y determinar cuántas veces más recursos va a consumir cada usuario.
No hacerlo provoca, en fin, que haya niños de 8 años enfadados (y también Loris enfadadas, dicho sea de paso) cuando unos servicios de inicio de sesión saturados son lo único que se interpone entre ellos y ese Pikachu que tanto desean atrapar.
Escalar la identificación y la autenticación es fundamental para la disponibilidad
La identidad y el acceso son servicios esenciales para las aplicaciones. En los últimos dos años, nuestras encuestas sobre el Estado de la entrega de aplicaciones han reflejado su creciente importancia y, sin desvelar demasiado, en nuestros datos de 2017 ya observamos un aumento tanto de la federación de identidades como del control de acceso a las aplicaciones. Y no se debe solo a las aplicaciones, sino también a las cosas, así como a la creciente necesidad de ampliar toda la infraestructura de servicios de identidad para dar soporte a más cosas, más usuarios y más aplicaciones que utilizan API para interactuar con aplicaciones de back-end.
La disponibilidad suele basarse únicamente en una medida del tiempo de inactividad. Si los servidores estaban en funcionamiento y operaban correctamente, se consideraban disponibles. Es una perspectiva de dentro hacia fuera. Pero, al igual que con la seguridad, debemos invertir esa medición y analizarla de fuera hacia dentro. La capacidad importa, y no basta con estar «en funcionamiento» y «disponible». Los servicios deben estar «en funcionamiento» y «disponibles» para todos aquellos que quieran utilizarlos. Eso implica escalar tan rápido como puedan ejecutarse los scripts de Python.
También implica comprender la relación entre los distintos servicios de back-end que implementan realmente la funcionalidad que ofrecen sus API. Los servicios de identidad y acceso son tan esenciales para la disponibilidad como la propia aplicación. La disponibilidad, al igual que la seguridad, depende de su eslabón más débil. Y si sus servicios de identidad no son tan escalables como el resto de la aplicación (o incluso más, si su modelo autentica cada llamada a la API), descubrirá que la disponibilidad supone un problema importante, aunque internamente todos sus paneles de control aparezcan «en verde».
Porque, desde fuera, lo vemos todo «en rojo», tanto literal como figuradamente.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.