Durante los últimos 12 años, F5 ha encuestado a ejecutivos y responsables de la toma de decisiones de TI de todo el mundo sobre las tendencias que están configurando sus negocios. El Informe de F5 sobre el estado de la estrategia de aplicaciones de este año deja algo claro: tres fuerzas están transformando la forma en que las organizaciones crean, ejecutan y protegen las aplicaciones modernas.
En primer lugar, la inferencia distribuida de IA —el momento en que uno o varios modelos entrenados se ponen en funcionamiento para generar respuestas, decisiones o predicciones en tiempo real— se ha convertido en una carga de trabajo operativa crítica en el recorrido de las aplicaciones de IA. En segundo lugar, el panorama de amenazas es cada vez más rápido, escalable y persistente, ya que los atacantes utilizan la IA para acelerar la detección, automatizar la ejecución y ampliar su alcance. En tercer lugar, la multinube híbrida no es una fase de transición, sino una realidad operativa permanente para la mayoría de las empresas, especialmente a medida que la IA aumenta las exigencias sobre dónde deben alojarse las aplicaciones, las API, los datos y los servicios de inferencia.
Para los responsables de seguridad, estos cambios no son meramente teóricos. Ya están transformando los entornos que protegen, las arquitecturas que respaldan y las decisiones que toman. Veamos cada uno de ellos.
La inferencia de IA es ahora el eje central del valor empresarial.
La inferencia de IA no es una tendencia pasajera: se ha consolidado rápidamente como una capacidad empresarial esencial. Según nuestra encuesta, el 77 % de los encuestados afirma que la inferencia, en lugar del entrenamiento o el ajuste de modelos, es su principal actividad de IA.
El informe también reveló que las empresas utilizan una media de siete modelos de IA, con cargas de trabajo de inferencia distribuidas en distintos entornos, incluidos el centro de datos, la nube y las ubicaciones en el extremo de la red.
La inferencia es la carga de trabajo de IA más importante para las empresas, ya que proporciona información crítica en tiempo real que mejora la competitividad empresarial. Por eso, la IA ha pasado de la fase de experimentación a operaciones a escala de producción que repercuten directamente en la actividad y los ingresos.
Sin embargo, muchas organizaciones se enfrentan a importantes desafíos al integrar la inferencia de IA en sus flujos de trabajo operativos y actividades cotidianas.
Uno de los principales obstáculos es la proliferación y la complejidad que conlleva la inferencia de IA a escala empresarial. Los entornos de IA con múltiples modelos aumentan la carga de gestión y, con el enrutamiento encadenado de modelos, surgen nuevos riesgos de seguridad durante la ejecución cuando las instrucciones, las respuestas y el contexto pasan de un modelo a otro.
Además, a medida que los clientes dependen cada vez más de la inferencia de IA para mejorar el rendimiento empresarial, deben gestionar en tiempo real el rendimiento, la seguridad y la fiabilidad de la IA. Para ello, necesitan una observabilidad integral que garantice la aplicación coherente de las políticas y las normas de cumplimiento, independientemente del modelo utilizado o del lugar donde se implemente.
Esta complejidad también tiene un precio: el coste de operar toda esta infraestructura de inferencia de alto rendimiento puede ser considerable.
La inferencia de IA distribuida debe tratarse como una nueva capa de la aplicación, en la que la inferencia deja de comportarse como un único punto de conexión y empieza a interactuar como un sistema distribuido. Para los clientes, esto implica gestionar la inferencia con el mismo grado de importancia y rigor operativo que los demás componentes esenciales de la pila de aplicaciones que respaldan y sostienen el negocio.
A medida que las empresas adoptan la IA y los agentes, los atacantes hacen lo mismo.
Las organizaciones están implementando la IA agéntica a una velocidad vertiginosa. Pero los ciberdelincuentes también. Aunque casi todas las organizaciones encuestadas (el 98 %) afirman que están adaptando sus aplicaciones para permitir el acceso de agentes de IA autónomos, la encuesta también revela que el 77 % prevé problemas con la gestión de identidades y el control de acceso de los agentes de IA, lo que abre una importante vía para los ataques.
La IA introduce una enorme cantidad de nuevos e impredecibles puntos de entrada para ataques —como la inyección de instrucciones, el envenenamiento de datos y la inversión de modelos— que eluden las defensas tradicionales. Pero los sistemas de IA no se limitan a ampliar la superficie de ataque, sino que la transforman.
Los clientes necesitan herramientas de seguridad para la IA centradas en la capa de inferencia, el nuevo frente de ataque donde las API, los prompts y los tokens de acceso convergen en tiempo real. Estas conexiones deben protegerse mediante sólidos controles de identidad y autorización, así como con visibilidad en tiempo real de todas las interacciones con la IA.
También se necesitan herramientas de supervisión integrales para inspeccionar y analizar las instrucciones y las respuestas, con funciones integradas de entrega y seguridad que eliminen los puntos ciegos que ofrecen un refugio seguro a los atacantes.
La complejidad de la multinube híbrida se ve agravada por una IA distribuida y multimodelo.
En la mayoría de las organizaciones, el número y la diversidad de las ubicaciones de alojamiento siguen aumentando de forma exponencial, a medida que las empresas buscan una mayor flexibilidad en todos sus entornos digitales. Las estadísticas de nuestro informe hablan por sí solas: más de nueve de cada diez organizaciones encuestadas (el 93 %) gestionan entornos multicloud, y el 86 % ejecuta aplicaciones en entornos locales, de nube pública y de coubicación.
Además, los encuestados gestionan, de media, cinco centros de datos propios y otras cinco instalaciones de coubicación, por no mencionar los cuatro proveedores de nube pública distintos que utiliza una organización promedio. Esto significa que los entornos digitales actuales son, por defecto, intrínsecamente distribuidos y heterogéneos.
Un enfoque de plataforma para reducir la complejidad y proteger la IA
Para prosperar a medida que estas tres tendencias se consolidan, las organizaciones necesitan una forma más sencilla de ofrecer, proteger y controlar en tiempo real cada interacción en entornos distribuidos. Esto requiere un enfoque de infraestructura unificada, con una aplicación coherente de las políticas en todos los entornos, además de herramientas y controles de visibilidad integral que funcionen en cualquier lugar y en todo el ecosistema digital.
Una plataforma convergente que combina redes, entrega de aplicaciones y seguridad integra los puntos de control fragmentados en una capa de aplicación de políticas unificada, abordando las complejidades de los sistemas de IA dinámicos y las infraestructuras híbridas multinube. La F5 Application Delivery and Security Platform (ADSP) está diseñada para ello: aplica políticas coherentes en los puntos de interacción internos y externos mediante una inspección del tráfico que tiene en cuenta el contexto para cerrar las brechas que aprovechan los atacantes.
Con visibilidad integral y una protección uniforme en todos los entornos, F5 ADSP reduce la complejidad operativa al disminuir el número de planos de control y coordinar los equipos de NetOps, SecOps y aplicaciones. El resultado: entrega, seguridad y gobernanza de la IA integradas en un único modelo operativo, preparado para afrontar el reto de la inferencia a escala empresarial.
Para analizar estas importantes tendencias con más detalle, descarga tu ejemplar del Informe sobre el estado de la estrategia de aplicaciones de 2026.
Sobre el autor
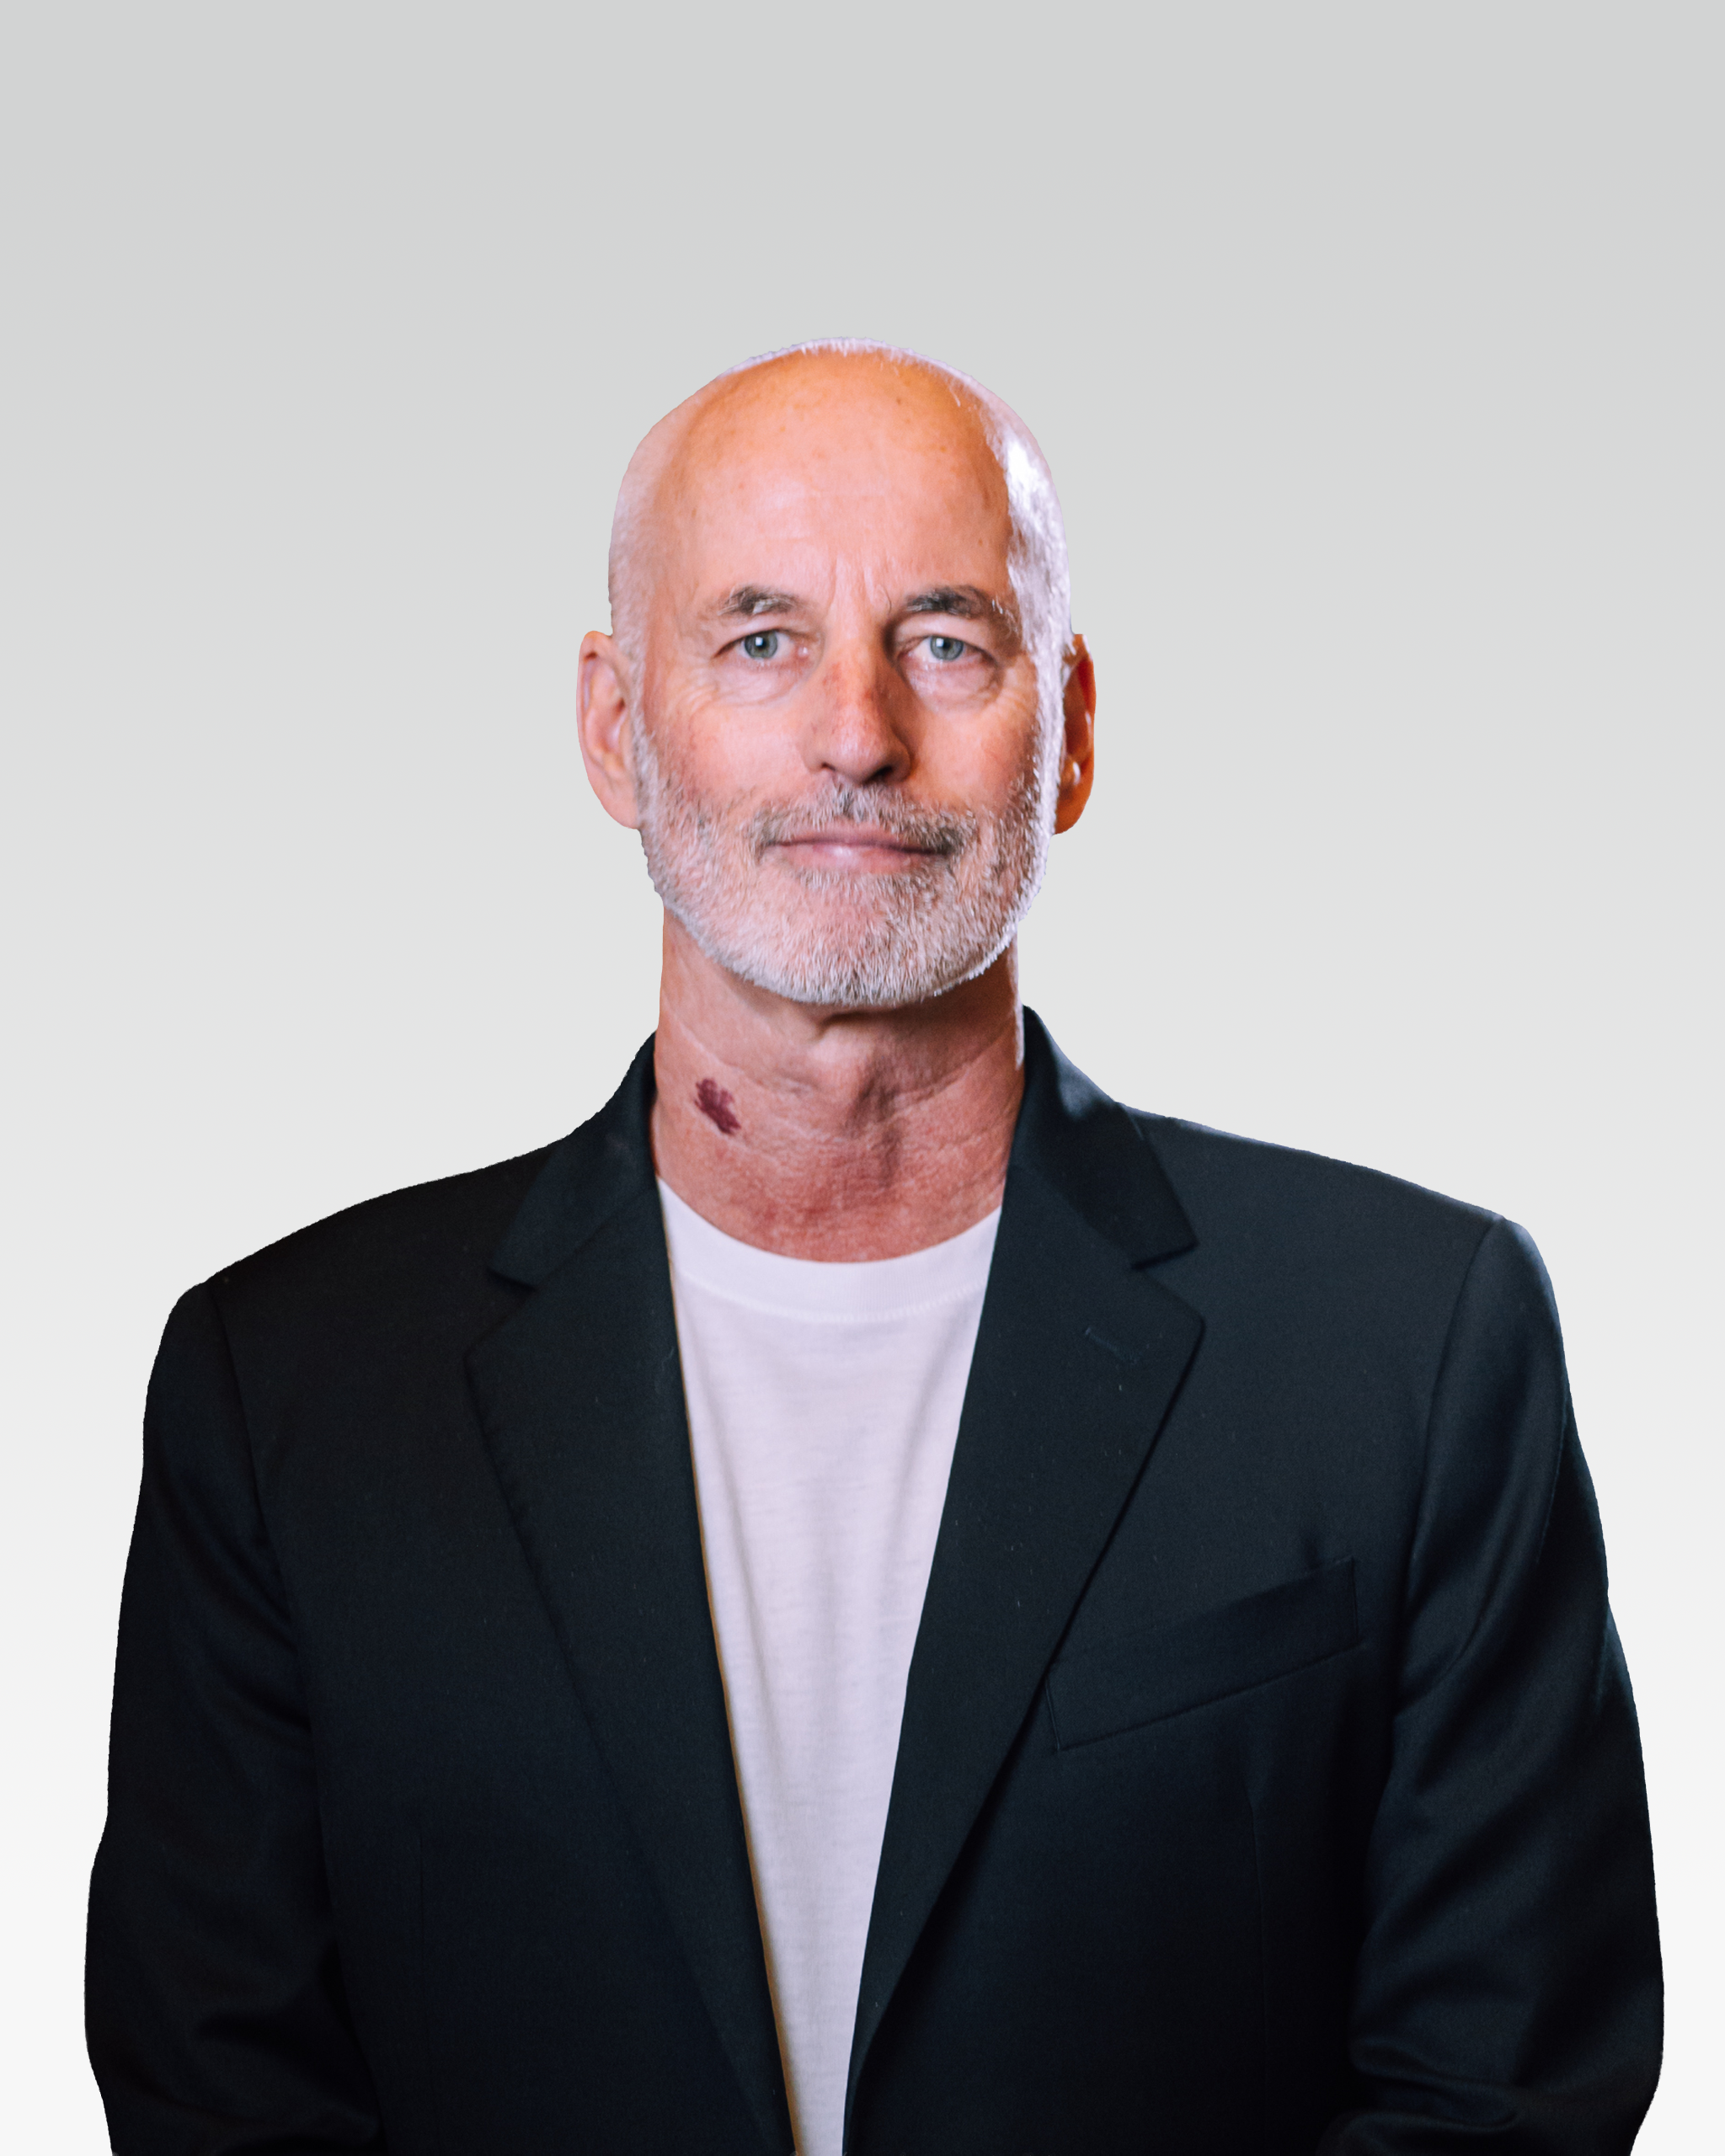
John Maddison es director de Marketing de F5. Cuenta con más de 30 años de experiencia al frente de equipos de producto y funciones de marketing corporativo en los sectores de la ciberseguridad, la nube y las telecomunicaciones. Antes de incorporarse a F5, trabajó durante 12 años en Fortinet, donde ocupó más recientemente los cargos de director de Marketing y vicepresidente ejecutivo de Estrategia de Producto. Anteriormente, desempeñó puestos directivos en Trend Micro, Vina Communications y Octel Communications. John es graduado en Ingeniería por la Universidad de Plymouth, en Devon (Inglaterra).
Más artículos de John MaddisonArtículos relacionados del blog
Conclusiones de F5 Labs sobre el modelo de seguridad de la IA: cuando los agentes de IA exponen datos sin que haya un atacante
Los agentes que intentan realizar tareas inofensivas pueden provocar exposiciones inesperadas de datos y riesgos empresariales si no se aplican rigurosamente los límites que los rigen.
Estrategias de seguridad para la IA multimodelo: dos medidas que adoptar ahora
Medidas clave que las empresas pueden adoptar hoy para mejorar la visibilidad de la IA multimodelo y la ciberseguridad ante el crecimiento explosivo de la IA agéntica.

Cómo pueden los CISO medir el riesgo de seguridad de la IA
Descubra cómo CASI, ARS y la inteligencia sobre amenazas de F5 Labs ayudan a los CISO a medir el riesgo de seguridad de la IA a lo largo de todo su ciclo de vida.
Tres medidas que los CISO no pueden permitirse posponer
Conclusiones de un estudio reciente de F5 y qué deben hacer los CISO para anticiparse a estas tendencias.
Cómo abordar las vulnerabilidades de las aplicaciones: prácticas recomendadas para las pruebas de seguridad
Tanto la magnitud como la complejidad de las vulnerabilidades de las aplicaciones están aumentando rápidamente. Descubre por qué es fundamental adoptar un enfoque proactivo y multicapa para las pruebas de seguridad.

¿Qué opina SecOps sobre la IA? Parte 2: Protección de datos
F5 llevó a cabo un análisis exhaustivo de las opiniones de los profesionales de la seguridad en Reddit sobre la IA.