La IA despierta muchas emociones. Algunos creen que es la última de una larga lista de modas pasajeras y que pronto se sumará a los NFT y los televisores 3D. Otros están construyendo búnkeres para prepararse ante unos malévolos señores de la IAG que cobren conciencia de sí mismos. En medio de tanta exageración, hay una realidad que puede afirmarse con certeza: la IA está conectada a una gran cantidad de datos.
Hay mucho revuelo en torno a la IA que despierta entusiasmo, miedo o escepticismo entre los tertulianos, pero en F5 nos interesa saber qué opinan al respecto los profesionales que trabajan con ella a diario. Para conocer la realidad de los retos y preocupaciones actuales, llevamos a cabo un exhaustivo análisis de opinión en la mayor comunidad de profesionales de la seguridad de Internet, r/cybersecurity de Reddit. La primera parte del blog de Shawn Wormke sobre este estudio, «¿Qué opina SecOps sobre la IA?», resumió las conclusiones generales del estudio. Todas las citas proceden directamente de comentarios de profesionales de la seguridad publicados entre julio de 2024 y junio de 2025. A continuación, analizaremos en mayor profundidad la principal preocupación del año relacionada con la IA: la seguridad de los datos.
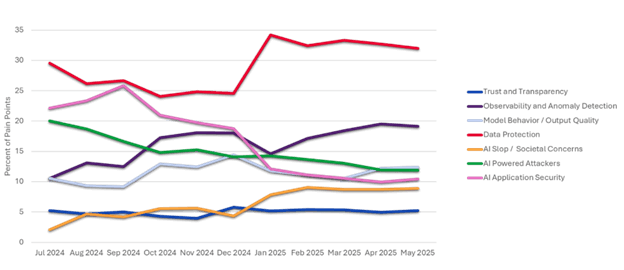
Las preocupaciones se centraron en la divulgación de información sensible, la IA en la sombra y el cumplimiento normativo
Muchos imaginan un panorama de amenazas de IA en el que los ciberdelincuentes aprovechan esta tecnología para llevar a cabo sofisticados ataques de ingeniería social y desplegar hordas de bots inteligentes. Estas amenazas son reales, pero los profesionales de la seguridad describen una situación mucho más ingenua, igual de perjudicial y mucho más extendida. En este sentido, las inquietudes de los equipos de operaciones de seguridad (SecOps) sobre el uso indebido interno de la IA surgieron con una frecuencia 2,3 veces mayor que las relacionadas con su uso malicioso.
“«En un mundo con una IA muy potente, puede que a otros les genere ansiedad, pero a mí lo único que me preocupa es que los clientes y compañeros de trabajo utilicen la IA para hacer cosas increíblemente estúpidas, no que los adversarios la utilicen para hacer cosas increíblemente inteligentes». —Comentario en r/cybersecurity de Reddit”
Esto va al meollo del primer problema: la divulgación de información sensible. Como lo resumió acertadamente un profesional: «Seamos realistas: todo el mundo usa LLM en el trabajo e introduce todo tipo de información sensible en los prompts». A medida que los modelos admiten ventanas de contexto más amplias y se pueden utilizar más tipos de archivos con la generación aumentada por recuperación (RAG), los empleados han aprendido que la forma más rápida de obtener una respuesta fundamentada es proporcionar al LLM toda la información que podría necesitar. Esto contradice directamente el principio de mínimo privilegio, un pilar esencial de la confianza cero. En pocas palabras, «siempre existe una tensión entre la seguridad y la capacidad».
Las estrategias tradicionales para hacer cumplir las políticas no funcionan
El paso lógico que da la mayoría de las organizaciones para proteger la IA es establecer una política de uso aceptable (AUP). Existe una amplia variedad de estrategias, pero hay consenso en que los métodos tradicionales de disuasión y restricción son insuficientes.
“«Prohibir el uso de cualquier tecnología parece ser contraproducente y solo consigue que se utilice fuera de tu control… Decir simplemente “no puedes usar esto” no impedirá que la gente lo haga… Para cuando hayas descubierto la infracción y el departamento de RR. HH. de tu organización esté en condiciones de despedir a los responsables, estos ya habrán utilizado los datos de tu organización en la IA que hayan elegido». —Comentario en r/cybersecurity de Reddit”
Como explica un usuario, las herramientas tradicionales, como los cortafuegos de aplicaciones web (WAF) y el filtrado de DNS, no hacen más que retrasar lo inevitable: «Al bloquearlos, básicamente estás obligando a que tus datos acaben en estos servicios gratuitos. Lidiar con las listas negras siempre será como jugar al juego del topo». Esto nos lleva a uno de los retos más debatidos del último año: la IA en la sombra. Cada día se lanzan nuevos modelos y cada hora se crean mediante vibe coding interfaces para esos modelos. Los usuarios siempre encontrarán formas de eludir las políticas que perciban como obstáculos para cumplir con éxito las prioridades de su puesto.
Estas dos principales preocupaciones —la IA en la sombra y la divulgación de datos sensibles— se combinan para crear el peor escenario posible para los equipos de seguridad: una exposición generalizada sin visibilidad alguna. Los usuarios podrían utilizar LLM convencionales para reducir el tiempo de lectura y, durante el proceso, llegar a cargar documentos confidenciales. Sin embargo, con soluciones para la IA en la sombra, el equipo de SecOps podría observar esas interacciones e implementar diversas medidas para mitigar los riesgos. Podría prestar más atención a una persona concreta en futuras interacciones o restringirle el acceso a recursos críticos hasta que cambie su comportamiento. Sin una solución para la IA en la sombra, las contramedidas tradicionales, como los cortafuegos y el bloqueo de DNS, no hacen más que desplazar a los usuarios hacia interfaces poco conocidas basadas en los mismos modelos fundacionales, lo que impide saber cómo, de qué manera y dónde se producen los comportamientos de riesgo.
El cumplimiento normativo es donde confluyen todas las exposiciones
Ante el creciente número de normas de cumplimiento, como la Ley de IA de la UE y el Reglamento General de Protección de Datos (RGPD), que se suman a las regulaciones sectoriales existentes, las organizaciones que carecen de una gobernanza adecuada de los datos de IA se exponen a multas sancionadoras, responsabilidades legales y a la pérdida de confianza de la ciudadanía.
“«Las herramientas que carecen de registros de auditoría sólidos o que no permiten restringir el intercambio de datos de los usuarios también son señales de alarma. Algunas organizaciones simplemente prohíben de forma generalizada cualquier herramienta que no cumpla con SOC 2 o el RGPD. Para muchas, todo se reduce a la tolerancia al riesgo: si no puede garantizar el control de la información sensible, queda descartada». —Comentario en r/cybersecurity de Reddit”
Los profesionales de la seguridad ya han visto tecnologías en las que el entusiasmo y el afán por no quedarse atrás frente a la competencia se antepusieron a las consideraciones de seguridad. La computación en la nube siguió una trayectoria similar a la que recorre hoy la IA: una rápida adopción y la expectativa de nuevas y apasionantes posibilidades, seguidas de configuraciones erróneas generalizadas, accesos excesivos y fallos en el modelo de responsabilidad compartida. ¿Le resulta familiar? La principal diferencia es que, en el caso de la nube, el número de actores capaces de contribuir al riesgo global era considerablemente menor. La nueva frontera de la seguridad de la IA amplía el foco inmediato: si antes los principales sospechosos eran los arquitectos e ingenieros de la nube, ahora lo es cualquier persona con acceso a datos sensibles, incluidos los propios modelos.
“«Sigue habiendo una diferencia bastante clara entre las empresas de IA que invierten en seguridad y cumplimiento normativo y aquellas que confían en que los clientes estén tan entusiasmados con la tecnología que se salten esos pasos». —Comentario en r/cybersecurity de Reddit”
Los profesionales entienden el cometido
Nunca ha habido una tecnología que no entrañara cierto nivel de riesgo, ni una ante la que el mundo entero dijera al unísono: «Es demasiado arriesgada, detengámonos todos de inmediato». Los profesionales de la seguridad son conscientes de que tienen por delante un camino importante y lleno de desafíos.
“«La ciberseguridad consiste en gestionar riesgos, no en hacer afirmaciones categóricas sobre si algo es seguro o no. La IA generativa plantea muchos riesgos… ¿Significa esto que no es segura hasta el punto de que no deberíamos acercarnos a ella ni con un palo? No lo creo. Todo consiste en sopesar los beneficios y los riesgos para la empresa en el contexto de sus objetivos y su tolerancia al riesgo». —Comentario en r/cybersecurity de Reddit”
Garantizar que las interacciones de la IA con los datos cuenten con mecanismos de protección eficaces y una observabilidad continua es una tarea compleja, pero un requisito necesario si la adopción de la IA continúa al ritmo actual.
F5 ya está tomando medidas importantes para abordar estos retos, y seguiremos teniendo en cuenta la opinión de los equipos de SecOps para orientar nuestras prioridades. Más información aquí.
Sobre el autor

Artículos relacionados del blog

Estrategias de seguridad para la IA multimodelo: dos medidas que adoptar ahora
Medidas clave que las empresas pueden adoptar hoy para mejorar la visibilidad de la IA multimodelo y la ciberseguridad ante el crecimiento explosivo de la IA agéntica.

Cómo pueden los CISO medir el riesgo de seguridad de la IA
Descubra cómo CASI, ARS y la inteligencia sobre amenazas de F5 Labs ayudan a los CISO a medir el riesgo de seguridad de la IA a lo largo de todo su ciclo de vida.
Tres medidas que los CISO no pueden permitirse posponer
Conclusiones de un estudio reciente de F5 y qué deben hacer los CISO para anticiparse a estas tendencias.

Inferencia: la pieza más importante de la IA que finges que no existe
Escalar la IA implica escalar la inferencia. Descubre por qué los servidores de inferencia son fundamentales para gestionar el rendimiento, la telemetría y la seguridad de las cargas de trabajo de IA en producción.

Cómo abordar las vulnerabilidades de las aplicaciones: prácticas recomendadas para las pruebas de seguridad
Tanto la magnitud como la complejidad de las vulnerabilidades de las aplicaciones están aumentando rápidamente. Descubre por qué es fundamental adoptar un enfoque proactivo y multicapa para las pruebas de seguridad.

¿Qué opina SecOps sobre la IA? Parte 2: Protección de datos
F5 llevó a cabo un análisis exhaustivo de las opiniones de los profesionales de la seguridad en Reddit sobre la IA.