A medida que las organizaciones se enfrentan a la incesante evolución del web scraping impulsado por la IA, el verdadero reto va mucho más allá de la mera visibilidad y monetización. Una defensa eficaz exige ahora comprender en profundidad cómo operan tanto los bots legítimos como los maliciosos, así como las limitaciones inherentes de las soluciones actuales, que todavía tienen dificultades para distinguirlos de forma eficaz.
Buenas intenciones, suposiciones erróneas
Bloquear bots como GPTBot, CCBot y ClaudeBot, o implementar modelos de pago por rastreo, son medidas positivas que protegen los derechos de los creadores de contenido. Sin embargo, estos enfoques dependen en gran medida de que los bots se identifiquen voluntariamente y respeten las restricciones, un proceso que se ve seriamente debilitado por la ausencia de requisitos normativos que obliguen a los bots de IA a identificarse. Muchos de los bots más problemáticos ocultan su identidad, eluden la detección e ignoran las medidas de pseudocumplimiento. La creciente presencia de bots de IA que extraen volúmenes masivos de contenido hará que resulte aún más difícil detectar el tráfico de los bots infractores más escurridizos.
La mayoría evasiva: afrontar el desafío
Las investigaciones demuestran que casi la mitad de los bots evasivos pueden eludir incluso las defensas avanzadas basadas en la creación de huellas digitales (Medición y análisis de las incoherencias de las huellas digitales en el tráfico de bots evasivos - arXiv). Cuando se endurecen las restricciones de acceso, el cumplimiento de robots.txt —el estándar web que indica qué partes de un sitio web pueden rastrearse— disminuye drásticamente (Los rastreadores respetan de forma selectiva las directivas de robots.txt - arXiv), ya que los bots que no las cumplen simplemente ignoran estas reglas.
Aunque robots.txt se concibió originalmente como un sistema basado en la buena fe para orientar el rastreo ético de la web, su eficacia depende por completo de que los bots estén dispuestos a respetarlo. Para los motores de búsqueda que colaboran y los rastreadores legítimos, robots.txt sigue siendo una herramienta valiosa para gestionar el acceso. Sin embargo, en la creciente lucha contra los scrapers de IA que tratan de eludir las restricciones, su influencia es cada vez más limitada, ya que los bots maliciosos o con fines lucrativos consideran estas directrices opcionales, no obligatorias, y las eluden sistemáticamente para extraer contenido valioso.
A medida que mejoran las defensas web tradicionales, los atacantes centran cada vez más sus objetivos en las API y los datos estructurados, que a menudo carecen de una supervisión sólida y contienen información cada vez más valiosa. El informe de 2025 sobre bots persistentes avanzados de F5 Labs destaca que gran parte del tráfico automatizado actual se centra ahora en las API móviles y los endpoints estructurados, especialmente en sectores sensibles como las finanzas, el comercio minorista y los viajes. Estos sofisticados bots falsifican encabezados, rotan rápidamente las direcciones IP e imitan los patrones de navegación humanos para evitar ser detectados.
La detección como base: el camino a seguir
Las defensas tradicionales, como las listas de bloqueo, ya no bastan para hacer frente a los bots avanzados y evasivos. Las defensas modernas para la gestión de bots deben centrarse en la detección: analizar las señales de comportamiento para identificar la intención, detectar navegadores sin interfaz gráfica y proxies, aplicar técnicas dinámicas de identificación de dispositivos y supervisar atentamente los endpoints de API vulnerables. En este nuevo panorama, la detección no es una mera función adicional, sino el pilar fundamental de cualquier estrategia de protección eficaz.
El enfoque de F5 para la gestión de bots
F5 Distributed Cloud Bot Defense se basa en la convicción de que la verdadera protección web comienza con una visibilidad sin precedentes. En lugar de limitarse a levantar muros de pago o bloquear a agentes maliciosos conocidos, la filosofía de F5 consiste en arrojar luz sobre todo el espectro de la actividad automatizada, lo que permite a las organizaciones detectar no solo el tráfico de bots legítimos, sino también la inmensa mayoría del tráfico de bots evasivos que incumplen las normas y persisten a pesar de las diversas contramedidas implantadas por las organizaciones.
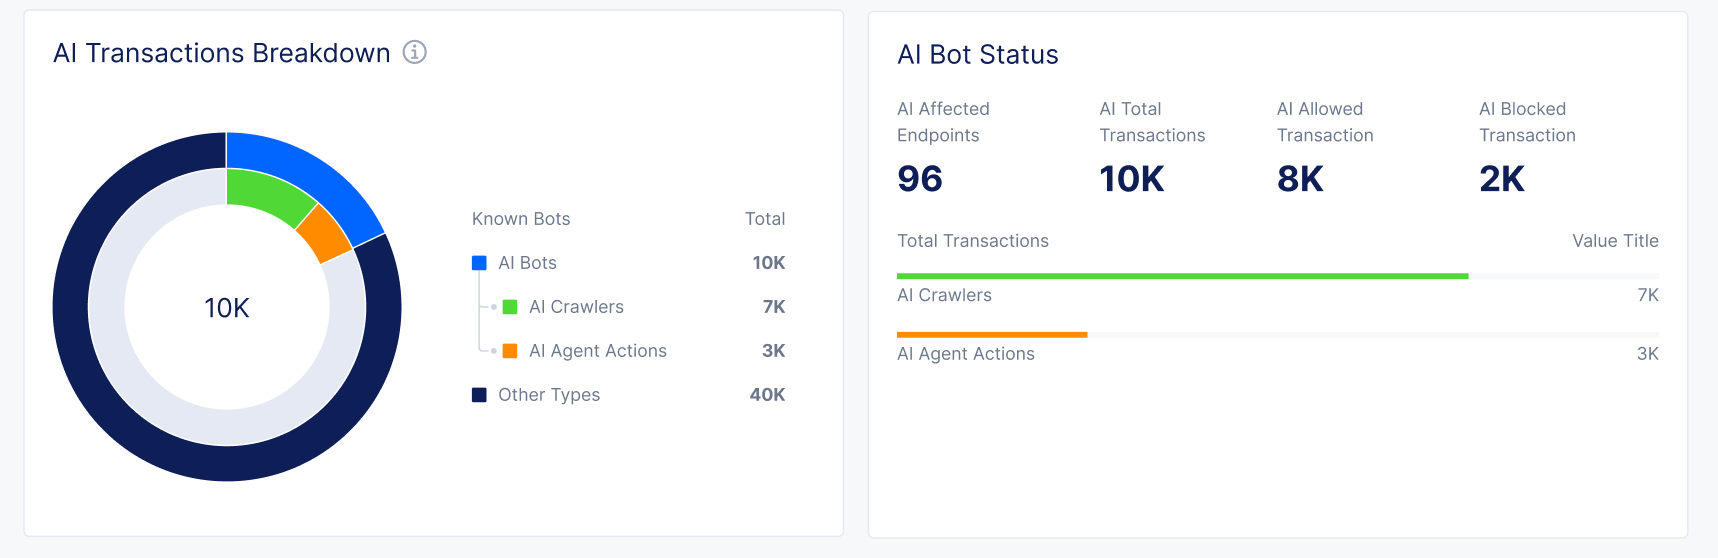
Próximas funcionalidades de F5 que ofrecerán visibilidad sobre las transacciones impulsadas por IA
La estrategia de F5 se basa en un conjunto de tecnologías de detección dinámica: análisis del comportamiento para diferenciar entre el tráfico humano y el automatizado; identificación de navegadores sin interfaz gráfica y del uso de proxies; y creación de huellas digitales adaptativas que evolucionan a la par que las tácticas de los atacantes. F5 supervisa continuamente las API y los endpoints de datos estructurados, donde cada vez se producen más ataques de gran impacto, lo que garantiza que incluso los bots más sigilosos queden al descubierto. El resultado es una visibilidad práctica, no solo para los equipos de seguridad, sino también para el cumplimiento normativo, la monetización y el control continuo. Con F5, las organizaciones obtienen la claridad que necesitan para tomar decisiones fundamentadas y proteger sus activos digitales en un panorama de amenazas que cambia rápidamente.
Conclusión: primero la visibilidad; todo lo demás viene después
A medida que el ecosistema de amenazas automatizadas se vuelve más sofisticado, es fundamental ir más allá de las defensas convencionales y adoptar un enfoque proactivo basado en la detección en tiempo real.
Solicita una demostración para ver nuestra detección en acción. Compara resultados en tiempo real, revisa registros anonimizados y deja que tus equipos comprueben la eficacia de nuestra solución. Da el siguiente paso hacia una visibilidad real y descubre cómo la claridad refuerza tus defensas.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.