
Zero Trust es una estrategia eficaz que puede ayudar a una empresa a avanzar más rápido y mejorar su seguridad. En los últimos años se ha hablado mucho de ella, aunque no es un concepto nuevo. Hoy es más relevante e importante que nunca, especialmente mientras empresas de todo el mundo se enfrentan al reto de operar y responder durante la crisis de la COVID-19. Zero Trust fue uno de los temas de mi reciente ponencia sobre Agility y es un concepto que todas las organizaciones deben comprender mejor a medida que aceleran sus iniciativas de transformación digital.
Proteger el perímetro de red tradicional (es decir, el enfoque del foso y el castillo) ya no es suficiente. Con el auge del despliegue de aplicaciones en entornos multinube y el crecimiento de la fuerza laboral móvil, el perímetro de red prácticamente ha desaparecido.
Zero Trust elimina la idea de una red de confianza dentro de un perímetro definido. Hoy en día, es necesario aplicar a los usuarios un acceso con privilegios mínimos y supervisarlo al máximo, asumir que los atacantes ya están en la red y se ocultan en ella, y obtener más contexto y visibilidad desde los puntos de control. Para adoptar Zero Trust, las organizaciones deben abandonar el enfoque «Confiar, pero verificar» y seguir estos tres principios:
- Nunca confíe
- Verifica siempre
- Supervisar continuamente
Aunque ningún proveedor puede ofrecer todo lo necesario para la confianza cero, F5 puede aportar valor con su sólida cartera de seguridad de aplicaciones y proteger cuatro puntos de control clave en una arquitectura de confianza cero. En concreto:
- Los endpoints que acceden a las aplicaciones: nuestras soluciones de acceso de confianza a las aplicaciones ofrecen autenticación moderna para todas las aplicaciones.
- La infraestructura de red: contamos con soluciones de seguridad de la infraestructura de aplicaciones que ayudan a proteger la red.
- Las aplicaciones (tanto si están en la nube como en las instalaciones, se basan en SaaS o están totalmente gestionadas): ofrecemos soluciones de seguridad de la capa de aplicación para proporcionar seguridad en la propia aplicación o cerca de ella y proteger la pila de aplicaciones (desde la capa 4 hasta la 7).
- El servicio de identidad: mantenemos sólidas alianzas con Microsoft, Okta y Ping. Al integrar nuestras soluciones de acceso de confianza a aplicaciones con estos proveedores de identidad como servicio (IDaaS), ayudamos a salvar la brecha de identidad entre las aplicaciones en la nube, SaaS, críticas para el negocio y personalizadas, a fin de ofrecer a los usuarios una experiencia de acceso unificada y segura.
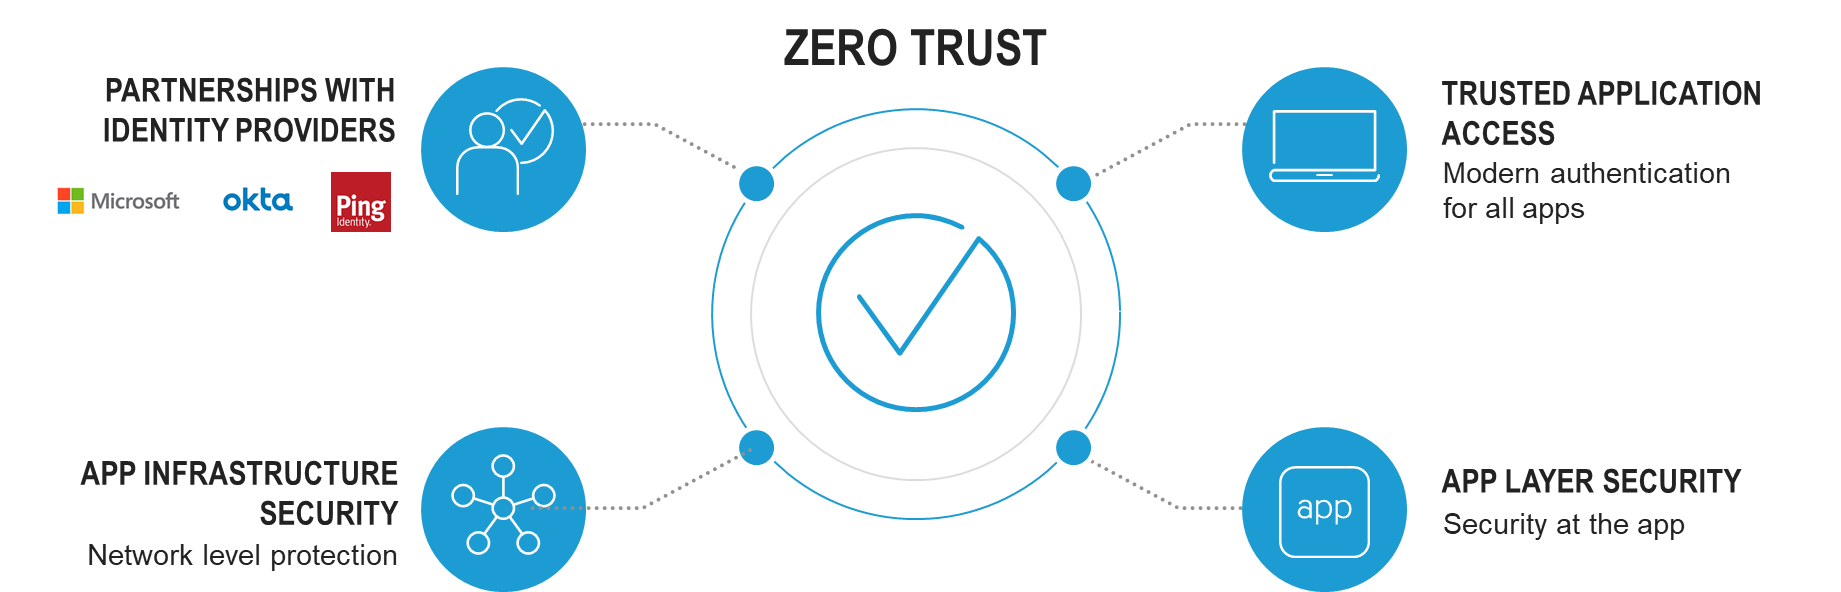
Veamos con más detalle cómo F5 puede ayudarle específicamente a implementar un modelo de confianza cero mediante estas tres soluciones de seguridad de F5: acceso de confianza a las aplicaciones, seguridad de la infraestructura de aplicaciones y seguridad de la capa de aplicación.
Acceso de confianza a las aplicaciones
En lo que respecta al acceso a las aplicaciones, las organizaciones deben asumir que cualquiera que acceda a su sitio es un actor malicioso. Las brechas relacionadas con el acceso siguen aumentando. Según F5 Labs, en 2019, estas brechas representaron la mayor proporción de las causas conocidas, con un 52 %, frente al 47 % de 2018.
F5 BIG-IP Access Policy Manager (APM) protege, simplifica y centraliza el acceso a aplicaciones, API y datos, independientemente de dónde se encuentren los usuarios y sus aplicaciones. Con Identity Aware Proxy (IAP), APM implementa la validación de un modelo de confianza cero basada en un contexto detallado, lo que protege cada solicitud de acceso a las aplicaciones. También supervisa continuamente el dispositivo, la ubicación y el acceso de cada usuario durante toda la sesión de la aplicación.
Las principales propuestas de valor son:
- Una excelente experiencia de usuario con SSO y una experiencia unificada al acceder a todas las aplicaciones, independientemente de si están alojadas en las instalaciones o en la nube
- Aplicaciones más seguras en una arquitectura de confianza cero
- Una arquitectura común para entornos híbridos y una política común en varias nubes
Con la incorporación de Shape y la capacidad de detectar a los actores maliciosos que cometen fraude, ahora podemos identificar mejor a los usuarios legítimos y reducir el número de veces que deben introducir una contraseña. Esto permite a los usuarios acceder a más servicios sin tener que recordar contraseñas, reduce los costes de soporte y aumenta los ingresos.
Seguridad de la infraestructura de aplicaciones
La infraestructura de red es fundamental para garantizar que las aplicaciones sean seguras y estén disponibles, y así lograr un modelo de confianza cero. Uno de los aspectos que podría afectar a su red son las amenazas cifradas.
El cifrado es ahora la nueva norma. Según un estudio de F5 Labs, el 91 % de las cargas de páginas están cifradas mediante SSL/TLS. Sin embargo, los atacantes también utilizan el cifrado para eludir los controles de seguridad. Las organizaciones deben asumir que su tráfico entrante cifrado alberga software malicioso. También deben asumir que el tráfico saliente cifrado contiene información confidencial que puede ser exfiltrada.
F5 SSL Orchestrator resuelve los riesgos que plantea el tráfico cifrado en su red. Es una solución específica para orquestar el tráfico SSL/TLS entrante y saliente, y centraliza el control del cifrado. Elimina los puntos ciegos de seguridad al detectar el malware oculto en el tráfico cifrado y detiene la exfiltración de datos robados.
Seguridad de la capa de aplicación
La realidad es que las aplicaciones son vulnerables en cualquier organización. Según una investigación de F5 Labs, una empresa implementa una media de 765 aplicaciones. Con tantas aplicaciones en uso en una sola empresa, los atacantes saben lo importantes que son e intentan activamente ponerlas en peligro, ya que cada una de ellas puede ser una puerta trasera (o principal) de acceso a datos y propiedad intelectual valiosos. Es fundamental proteger continuamente las aplicaciones como parte de su estrategia de confianza cero.
F5 puede proteger la pila de aplicaciones en una arquitectura de confianza cero. Nuestras soluciones WAF, como Advanced WAF y Essential App Protect, ayudan a prevenir vulnerabilidades y ataques habituales, como los incluidos en el Top 10 de OWASP o las inyecciones SQL/PHP.
Nuestras soluciones WAF también pueden proteger frente a ataques DoS de capa 7 gracias a nuestra capacidad de análisis del comportamiento, que supervisa continuamente el estado de las aplicaciones. También ofrecemos protección de credenciales para impedir que los atacantes accedan sin autorización a las cuentas de usuario. Además, ante el creciente uso de las API, podemos protegerlas y mantener sus aplicaciones a salvo de ataques dirigidos contra ellas.
Mientras F5 protege las vulnerabilidades de sus aplicaciones con soluciones de seguridad para WAF y API, también protege la lógica de su negocio frente a usos indebidos con Shape.
F5 ofrece nuestras soluciones de seguridad para adaptarse a la estrategia de implantación de confianza cero de cada organización, ya sea autogestionada, como servicio o como servicio totalmente gestionado a través de Silverline y Shape Security.
Si te interesa obtener más información, puedes ver mi ponencia magistral de Agility bajo demanda o ponerte en contacto con nosotros para que te ayudemos a implementar tu estrategia de confianza cero.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.