¿Qué es el acceso remoto seguro?
El acceso remoto seguro protege la transmisión de datos confidenciales cuando se accede a las aplicaciones desde dispositivos externos a la red corporativa.
¿Qué es el acceso remoto seguro?
El acceso remoto seguro es un concepto amplio que engloba diversas estrategias de seguridad. Puede referirse a cualquier política o solución de seguridad que impida el acceso no autorizado a su red o a datos confidenciales.
Con la proliferación de dispositivos conectados a Internet, la plantilla de una organización ya no está limitada a una única ubicación. Ahora, una organización puede tener empleados que se conectan a su red interna y acceden a datos confidenciales desde distintos lugares del mundo. Por este motivo, las antiguas medidas de seguridad de acceso ya no son suficientes y deben sustituirse por mecanismos de protección que permitan a los empleados y a otros usuarios verificados acceder de forma segura desde cualquier lugar, dispositivo y en cualquier momento.
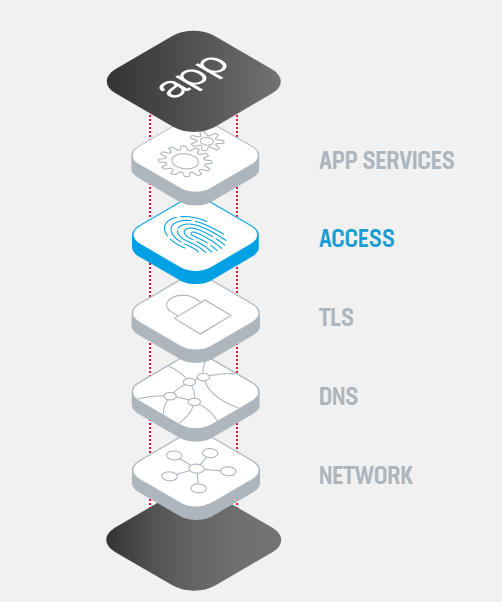
El acceso remoto seguro es una parte fundamental de cualquier pila de aplicaciones robusta y funciona junto con otros elementos, como DNS y TLS, para garantizar que sus aplicaciones sean seguras y ofrezcan un buen rendimiento en todo momento.
¿Por qué es importante el acceso remoto seguro?
Con la proliferación de dispositivos conectados a Internet, la plantilla de una organización ya no está limitada a una única ubicación. Ahora, los empleados pueden conectarse a la red interna de la organización y acceder a datos confidenciales desde cualquier parte del mundo. Por este motivo, las antiguas medidas de seguridad de acceso ya no son suficientes y deben sustituirse por mecanismos de protección que permitan a los empleados y a otros usuarios verificados acceder de forma segura desde cualquier lugar, en cualquier momento y desde cualquier dispositivo.
¿Cómo funciona el acceso remoto seguro?
Existen varios tipos de soluciones y tecnologías de seguridad que se engloban en la categoría de acceso remoto seguro, entre las que se incluyen, entre otras:
- Seguridad de los endpoints – Comprueba que el software antivirus y de cortafuegos del equipo esté instalado, que los sistemas estén actualizados, que no se estén ejecutando registradores de pulsaciones u otros procesos peligrosos y que no queden datos confidenciales almacenados en las cachés
- Red privada virtual (VPN) – Establece una conexión a través de una red existente, normalmente la Internet pública, protegida mediante métodos de autenticación y cifrado
- VPN IPsec – Establece una VPN a través de la Internet pública mediante el mecanismo IPsec estándar
- VPN SSL – Utiliza el protocolo Secure Sockets Layer, una tecnología de autenticación y cifrado integrada en todos los navegadores web, para crear una conexión segura y cifrada a través de una red menos segura, como Internet
- Inicio de sesión único (SSO) – Permite a un usuario autenticado acceder a determinadas aplicaciones con un conjunto inicial de credenciales de inicio de sesión.
- Control de acceso a la red (NAC) – Controla el acceso a una red mediante una combinación de medidas de seguridad de los endpoints, autenticación de usuarios y aplicación de políticas de seguridad de red.
- Detección de redes de confianza (FND) – Permite que un dispositivo reconozca automáticamente las «redes de confianza»
- Gestión de accesos privilegiados (PAM) – Conjunto de herramientas que protegen, supervisan y gestionan el acceso a los datos de una empresa desde cuentas privilegiadas
- Uso compartido del escritorio – Permite al usuario acceder en tiempo real a archivos y datos ubicados en otro dispositivo
¿Cómo gestiona F5 el acceso remoto seguro?
F5 cuenta con numerosas soluciones de seguridad de acceso diseñadas específicamente para permitir el tráfico legítimo y bloquear el malicioso. BIG-IP Access Policy Manager (APM) permite crear políticas de acceso basadas en el contexto y que tienen en cuenta la identidad, implementar una solución de inicio de sesión único (SSO) y crear una VPN SSL.