Prácticas recomendadas y soluciones para la gestión de API
Mantén a los desarrolladores al mando con las soluciones de gestión y puerta de enlace de API rápidas, seguras y escalables de F5
Las API son un componente fundamental del desarrollo de aplicaciones nativas de la nube y en contenedores. Al permitir que los equipos de operaciones trabajen de forma conjunta, las API pueden acelerar la comercialización de las aplicaciones y ayudarle a ofrecer mejores experiencias de usuario que sus competidores. Por otro lado, el uso de las API ha descentralizado la estructura de las aplicaciones. Esto dificulta el diseño, la publicación y la gestión de las API, lo que a su vez plantea un reto de gestión complejo y propenso a riesgos. Sin controles automatizados y de alto rendimiento para el tráfico y las políticas, el crecimiento y la complejidad de las API reducirán la agilidad de los desarrolladores.
F5 ofrece una solución integral para gestionar de forma segura las API en cualquier centro de datos o nube mediante una arquitectura sencilla, rápida y escalable. Esto ayuda a reducir el tiempo de comercialización al permitir automatizar el despliegue y la gestión de las API, a la vez que las protege frente a amenazas específicas. F5 proporciona gestión de API nativa de la nube, puertas de enlace de API de alto rendimiento y controles de seguridad en una única solución, lo que reduce la proliferación de herramientas y la complejidad arquitectónica.
“F5 ofrece gestión de API nativa de la nube, puertas de enlace de API de alto rendimiento y controles de seguridad, todo en una única solución, lo que reduce la proliferación de herramientas y la complejidad arquitectónica.”
Ventajas principales
Seguridad centrada en las API
Protección frente a vulnerabilidades comunes y avanzadas específicas de las API que las puertas de enlace de API no pueden ofrecer
Soluciones integradas de entrega de API
Mayor eficiencia operativa gracias a la seguridad y la pasarela integradas
Arquitecturas de API de microservicios nativas de la nube
Integración perfecta en prácticamente cualquier diseño o arquitectura de despliegue: proxy perimetral, Kubernetes, puertas de enlace Ingress, entornos sin servidor y mucho más
Compatible con DevOps/AppDev
Seguridad, automatización y gestión de la configuración tan ágiles como tus equipos de DevOps, para acelerar la comercialización y reducir los costes
Comprender los retos de la gestión de API empresariales
El desarrollo de aplicaciones avanza con rapidez y la innovación transforma continuamente la forma en que interactuamos. Debido a la complejidad de los contenedores distribuidos, este énfasis en la velocidad a veces genera resistencia a la gestión de las API y a la aplicación de controles de seguridad e infraestructura. Por desgracia, dado que las API se utilizan cada vez más para el intercambio de datos entre microservicios, se están convirtiendo en una posible vulnerabilidad que podría exponer datos confidenciales. Esto significa que todos los endpoints de las API deberían contar, como mínimo, con un nivel estandarizado de gestión de riesgos, configuración y aplicación de políticas. Sin embargo, como la automatización de la publicación de API elimina elementos tradicionales de interacción y supervisión humanas, las mismas tendencias que aumentan el valor de las API también las hacen más vulnerables.
La mayoría de las puertas de enlace de API carecen de controles adecuados para la gestión a gran escala
Las puertas de enlace de API suelen estar diseñadas para gestionar la publicación de API en una plataforma o en clústeres de microservicios. La facilidad de uso y la automatización son los principales factores que impulsan su adopción, ya que resulta difícil ampliar la interconectividad de las API para satisfacer las demandas de tráfico de los clientes a medida que crece la cartera de aplicaciones, sin dejar de ser independiente de la plataforma. Esto explica por qué las configuraciones incorrectas de las API y los fallos de seguridad han sido la causa de algunas de las filtraciones de datos de API de mayor repercusión .
DevOps es responsable de un número cada vez mayor de canalizaciones de automatización, cada una de las cuales requiere herramientas diferentes para satisfacer los requisitos de los desarrolladores y las aplicaciones. Estos escenarios generan patrones de tráfico de API e instancias de gestión inconexos, lo que se complica aún más por el uso de soluciones de observabilidad desconectadas. Lamentablemente, sigue siendo habitual que los equipos de desarrollo y DevOps sean evaluados por la frecuencia de sus lanzamientos, pero no por la seguridad de estos.
El resultado es una gestión deficiente del crecimiento de las API empresariales a gran escala, lo que genera riesgos y exposiciones nuevos e imprevistos derivados del uso no autorizado de las API, algunas de las amenazas más comunes según el Top 10 de seguridad de API de OWASP.
Las API también experimentan problemas de rendimiento al gestionar tráfico a gran escala. Un retraso de entre 50 y 100 milisegundos en una transacción podría ser aceptable durante el lanzamiento inicial de una aplicación, pero, al multiplicarse por cientos o miles de microservicios que se escalan para satisfacer la demanda de los clientes, esos retrasos se acumulan y ralentizan toda la cadena de la aplicación. ¿El resultado? Un rendimiento deficiente y unas expectativas de los clientes incumplidas.
La automatización del acceso, la configuración y la seguridad de los endpoints de las API en toda la cartera de aplicaciones empresariales, desde el desarrollo inicial hasta el despliegue en producción, permitirá a los equipos de DevOps abordar a gran escala los problemas de rendimiento y las posibles vulnerabilidades, de modo que puedan centrarse en otros aspectos del proceso de automatización.
Controles incoherentes en entornos de API de microservicios
Las aplicaciones nativas de la nube están cada vez más distribuidas y descentralizadas por diseño, y dependen de cientos, si no miles, de endpoints basados en API, con millones de transacciones como principal fuente de tráfico. Investigaciones recientes de F5 Labs demuestran que el número de incidentes de seguridad de las API aumenta cada año y que las causas más frecuentes de estos incidentes en los últimos dos años están relacionadas con bajos niveles de madurez en materia de seguridad, a menudo debido a la proliferación de herramientas.
Cuando distintos equipos de desarrollo trabajan en diferentes partes de aplicaciones distribuidas en múltiples plataformas, la gestión de las API se vuelve más compleja, lo que da lugar a aplicaciones poco seguras y con un rendimiento deficiente. Pueden surgir problemas debido a fallos de implementación, una degradación del rendimiento o accesos maliciosos a tráfico confidencial, y resulta difícil solucionarlos, y aún más identificar su causa. Reducir esta complejidad a escala disminuye el riesgo y proporciona un conjunto coherente de políticas de configuración, rendimiento y seguridad optimizadas en función de sus objetivos empresariales. Proporcionar a los equipos de DevOps un conjunto estándar de herramientas para automatizar los controles adecuados en los procesos de desarrollo y gestión de API permite que sus aplicaciones crezcan al mismo ritmo que su negocio.
“Más de un tercio de los encuestados en el estudio de ESG sobre aplicaciones nativas de la nube señaló que la seguridad es uno de los mayores retos a los que se enfrentaban o esperaban enfrentarse con este tipo de aplicaciones. A medida que las aplicaciones escalan, surgen rápidamente otros problemas, como las incompatibilidades entre API, el rendimiento y la falta de observabilidad.”
Solución
Las empresas necesitan mantener y evolucionar sus API tradicionales y, al mismo tiempo, desarrollar otras nuevas mediante arquitecturas de microservicios nativas de la nube. Estas pueden implementarse en sistemas privados de hardware dedicado, desde la nube o mediante soluciones de tránsito multinube. Las API son difíciles de clasificar, ya que se utilizan para ofrecer una gran variedad de experiencias de usuario, cada una de las cuales puede requerir distintos controles de desarrollo, publicación y seguridad. La flexibilidad de las soluciones F5 NGINX permite abordar múltiples casos de uso o patrones arquitectónicos para satisfacer los requisitos de cualquier equipo de desarrollo.
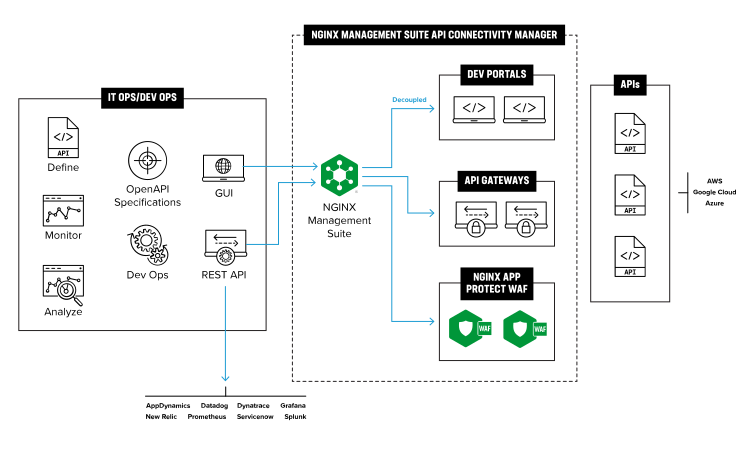
Casos de uso habituales de gestión y publicación de API
En todas las soluciones descritas a continuación, F5 NGINX Management Suite se utiliza para funciones de gestión de API, como la publicación de las API, la configuración de la autenticación y la autorización, y el uso de la puerta de enlace de API que ofrece F5 NGINX Plus para establecer la ruta de datos. Los controles de seguridad se implementan en función de los requisitos de seguridad de los datos y de la plataforma de entrega de API.
- API para empresas altamente reguladas
Las API empresariales que implican el intercambio de información confidencial o regulada pueden requerir controles de gestión, generación de informes y seguridad para garantizar el cumplimiento de normativas adicionales o requisitos del sector. Por ejemplo, las aplicaciones que proporcionan información sanitaria protegida o información financiera confidencial deben cumplir las normas específicas del sector. La aplicación de políticas, el control de acceso basado en roles y auditable, el análisis y la inspección de cargas útiles a escala se convierten en mecanismos fundamentales para gestionar y proteger este tipo de API.
La combinación de tecnología líder del sector de firewall avanzado para aplicaciones web (WAF) para interfaces de aplicaciones con F5 NGINX Plus API Gateway y F5 NGINX App Protect WAF proporciona una protección superior del perímetro, las API y los microservicios para garantizar una disponibilidad y un rendimiento esenciales. - API distribuidas en múltiples nubes
Las aplicaciones móviles que prestan servicio a usuarios de todo el mundo necesitan backends distribuidos geográficamente para ofrecer respuestas de API con baja latencia. Es posible que también sea necesario distribuir otros servicios de aplicaciones, acercando las cargas de trabajo con un gran volumen de transacciones a los consumidores o a los datos para mejorar el rendimiento. Para optimizar el tiempo de respuesta, necesitará una plataforma distribuida que coordine la entrega de endpoints de API desde varias ubicaciones para atender a su base de usuarios.
F5 NGINX Plus ofrece funciones de gateway de API, equilibrio de carga y seguridad independientes de la plataforma. Al implementarse con el módulo API Connectivity Manager de F5 NGINX Management Suite , proporciona a los equipos de DevOps y AppDev una publicación de API a escala eficiente, automatizada y segura.
Para proporcionar conectividad multinube avanzada a sus entornos distribuidos, las soluciones de redes multinube de F5 Distributed Cloud separan de la implementación de aplicaciones los retos de infraestructura de red dirigidos a NetOps. DevOps puede dejar de preocuparse por el solapamiento de direcciones IP y las complejas configuraciones de enrutamiento para centrarse en ofrecer infraestructura lista para el desarrollo en cuestión de instantes. Pruebe los casos de uso de los servicios de F5 Distributed Cloud y de implementación de NGINX para resolver sus retos multinube. - Cargas de trabajo de API en Kubernetes
F5 NGINX Ingress Controller es un equilibrador de carga, caché, puerta de enlace de API y WAF todo en uno para microservicios en Kubernetes. Combinado con F5 NGINX Service Mesh, que es gratuito para siempre, permite a DevOps controlar el desarrollo y la implementación de las API. NGINX Ingress Controller para NGINX Plus se integra completamente con NGINX App Protect en una única configuración fácil de implementar, lo que reduce el coste y la complejidad de las aplicaciones de nivel de producción. NGINX Service Mesh se utiliza para proporcionar visibilidad este-oeste y seguridad basada en mTLS para las cargas de trabajo.
NGINX Ingress Controller para NGINX Plus se integra con NGINX Service Mesh para ofrecer un plano de datos unificado con seguridad, funcionalidad y escalabilidad de nivel de producción. Ligero y centrado en la gestión del tráfico de aplicaciones de capa 7 dentro de los clústeres, NGINX Service Mesh no es intrusivo, lo que permite que el resto de la pila tecnológica funcione sin complicaciones, como debe ser.
“La combinación de una tecnología líder del sector de firewall avanzado para aplicaciones web (WAF) destinada a interfaces de aplicaciones con F5 NGINX Plus API Gateway y F5 NGINX App Protect proporciona una protección superior del perímetro, las API y los microservicios, garantizando una disponibilidad y un rendimiento esenciales para las operaciones críticas.”
Conclusión
Las soluciones de F5 proporcionan, gestionan y protegen las API y la infraestructura utilizada para alojarlas, independientemente de la plataforma o la arquitectura de automatización. F5 ofrece una sólida protección frente a bots y vulnerabilidades de API, tanto comunes como avanzadas, además de integración con DevOps para la publicación y la visibilidad del rendimiento de las API. En conjunto, estas soluciones le ayudan a alcanzar su objetivo de portabilidad de las aplicaciones en cualquier entorno de implementación, acercando las cargas de trabajo a sus clientes.
Proporcione a sus equipos de desarrollo y operaciones la agilidad necesaria para respaldar el negocio actual, dándoles la libertad de utilizar el entorno más adecuado para cada tarea, ya sea alojado en la nube o en las instalaciones, y la versatilidad necesaria para respaldar el negocio en el futuro, con una arquitectura portátil que se adapta a sus cambios.
Características principales
Definición y publicación de API: defina API mediante una interfaz intuitiva
- Defina la ruta base y los servicios de backend
- Enrutar las API a los servicios de backend adecuados
- Gestionar el versionado de las API
- Importar API que cumplan los estándares de OpenAPI
- Publica API en uno o varios entornos, como producción o preproducción
- Configurar puertas de enlace de API
- Configurar políticas de seguridad
- Desplegar y ejecutar en arquitecturas de microservicios
Monitorización y alertas en tiempo real: obtén información clave sobre el rendimiento de las API
- Gráficos de métricas clave, como la latencia y el tiempo de respuesta
- Métricas específicas de la puerta de enlace, como solicitudes por segundo, conexiones activas y uso del ancho de banda
- Alertas sobre más de 100 métricas, como el uso de la CPU, los errores 4xx/5xx y los fallos de las comprobaciones de estado, basadas en umbrales predefinidos
- Fácil integración con cualquier herramienta de monitorización que elija mediante la API REST
Paneles de control: supervise y solucione rápidamente los problemas de las puertas de enlace de API
- Un panel de resumen que agrega métricas de todas las puertas de enlace de API
- Una puntuación del estado de la aplicación que mide las solicitudes procesadas correctamente y las respuestas recibidas a tiempo
- Paneles personalizables para supervisar métricas específicas de tu entorno
Limitación de velocidad: mitigue los ataques DDoS y proteja sus aplicaciones estableciendo límites de velocidad
- Especifique la tasa máxima de solicitudes para cada cliente, consumidor o recurso
- Proteja los endpoints de la API y garantice los SLA para los consumidores de la API
- Defina varias políticas de limitación de solicitudes
Autenticación y autorización
- Validar tokens web JSON (JWT)
- Crear y gestionar claves de API para los consumidores
- Importar claves de API desde sistemas externos
- Compartir con los consumidores de la API
- Aplicar políticas a grupos de clientes de API