Detección y seguridad frente a bots: detenga los ataques automatizados de bots
Hoy en día, las organizaciones se encuentran en un punto de inflexión crítico: deben adaptarse o fracasarán. Nueve de cada diez empresas están llevando a cabo iniciativas de transformación digital. Aunque se encuentran en distintas etapas de este proceso, siete de cada diez empresas siguen dando prioridad a la mejora de la experiencia del cliente en sus iniciativas de transformación digital. ¿Cuál es el mayor riesgo para el éxito? Los bots y otros ataques automatizados.
Conecte y proteja su negocio digital
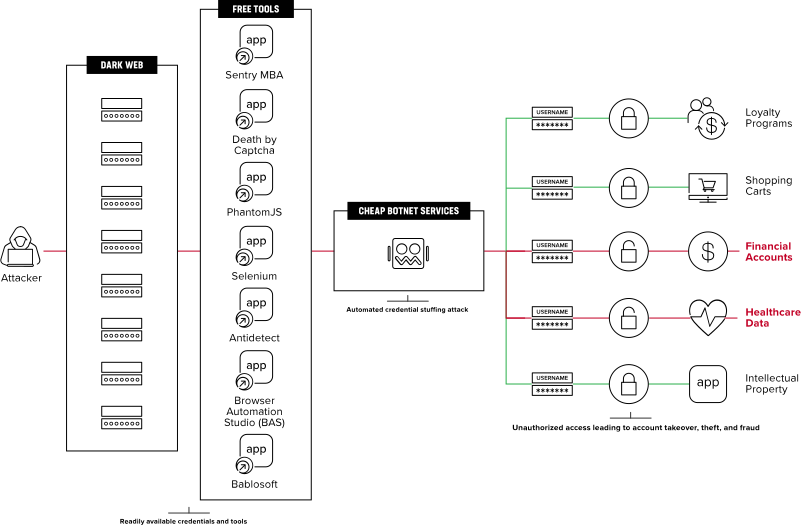
Las aplicaciones innovadoras son esenciales para las organizaciones que quieren ser las primeras en llegar al mercado, diferenciarse y obtener beneficios. La automatización es el catalizador que ayuda a las organizaciones a impulsar esta revolución de las aplicaciones en la tecnología, los procesos y las personas. Por desgracia, los atacantes también han adoptado la automatización y la utilizan para atacar y explotar aplicaciones web y API. La fácil disponibilidad de herramientas, infraestructura y datos comprometidos hace que estos ataques sean baratos de ejecutar y muy rentables, lo que genera una economía muy lucrativa para los atacantes. Los delincuentes incluso tienen su propia tienda de huellas digitales en la web oscura .
Los atacantes expertos buscan obtener beneficios. Evalúan continuamente qué objetivos les proporcionarán el mayor retorno de la inversión.
“Los atacantes expertos buscan obtener beneficios. Evalúan continuamente qué objetivos les proporcionarán el mayor retorno de la inversión.”
Los ataques son fáciles de llevar a cabo y su valor potencial es astronómico. A medida que la transformación digital y el uso de aplicaciones y API para facilitar el comercio electrónico siguen creciendo de forma exponencial, los atacantes recurrirán a la automatización y la IA para superar las medidas de seguridad que se interpongan en su camino.
Las medidas de mitigación más habituales, como los CAPTCHA y la autenticación multifactor (MFA), están diseñadas para disuadir a los bots, pero a menudo frustran a los clientes sin proporcionar la seguridad que deberían ofrecer y, en algunos casos, incluso provocan el abandono de transacciones y marcas. Los atacantes motivados pueden eludir estas defensas; estas medidas no hacen más que proporcionar una falsa sensación de seguridad, lo que puede generar una amplia variedad de problemas costosos para las organizaciones que confían en ellas.
¿Quieres una prueba? Uno de cada tres clientes abandonará una marca que le encanta tras una sola mala experiencia.
“Uno de cada tres clientes abandonará una marca que le encanta tras una sola mala experiencia.”
Ventajas principales
Visibilidad inigualable
F5 impulsa más de la mitad de las aplicaciones del mundo en todo tipo de entornos, protege diariamente más de 1.000 millones de transacciones frente a ataques contra aplicaciones dirigidos a las empresas más grandes y garantiza cada día la seguridad de más de 200 millones de transacciones legítimas realizadas por personas.
Resiliencia inquebrantable
Las soluciones de F5 ofrecen una eficacia duradera y constante gracias a una recopilación de telemetría a prueba de suplantaciones, una IA altamente entrenada y unas operaciones de seguridad líderes en el sector.
Experiencia del cliente optimizada
Las soluciones de F5 reducen o eliminan los mecanismos de autenticación de usuarios que generan fricción, incluidos los CAPTCHA y la autenticación multifactor, mejorando así la experiencia del cliente.
Detección de bots y prevención del fraude y el abuso
Adaptarse a la economía de los atacantes
Los ataques automatizados siguen evolucionando, lo que permite a los actores maliciosos adaptarse y eludir las defensas de seguridad básicas con una inversión mínima. Estos atacantes suelen aprovechar infraestructuras fácilmente disponibles, como bots y kits de herramientas, por una fracción de su coste.
La proliferación de arquitecturas, servicios en la nube y complejas cadenas de suministro de software ha ampliado la superficie de riesgo que pueden aprovechar los atacantes. Las vulnerabilidades de las aplicaciones, como la inyección de código y el scripting entre sitios, siguen existiendo incluso después de 20 años de aplicación de buenas prácticas de seguridad consolidadas. No es de extrañar que los atacantes utilicen bots y herramientas de automatización para buscar y explotar estas vulnerabilidades, lo que puede tener consecuencias desastrosas, incluidas las filtraciones de datos.
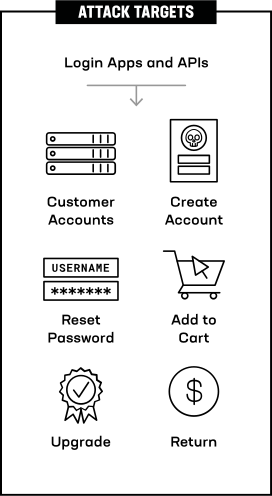
Cada vez más, los atacantes centran su atención en la lógica de negocio crítica que sustenta la presencia digital de las organizaciones, desde los carritos de compra de los clientes hasta las redes de API que conectan el comercio B2B. Los endpoints como los de inicio de sesión, creación de cuentas y adición de productos al carrito se ven inundados por ataques automatizados, lo que provoca el secuestro de cuentas, fraude y pérdida de confianza de los clientes. Estos ataques pueden producirse tanto en aplicaciones web como en la infraestructura de API de back-end. Los atacantes llevan a cabo labores de reconocimiento y adaptan sus herramientas para identificar sus objetivos y eludir la detección.
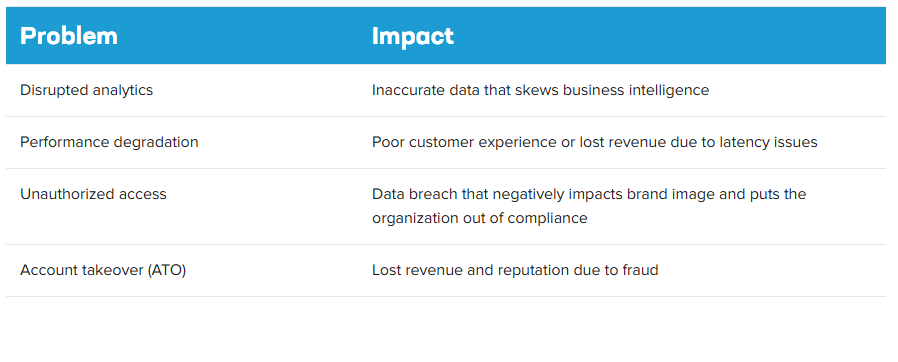
Un ataque exitoso puede provocar varios problemas empresariales con graves consecuencias:
Los bots se utilizan habitualmente para cometer fraudes comerciales y minoristas. Los ataques varían en sofisticación y suelen adaptarse a las contramedidas de seguridad. Por ejemplo:
- Automatización que utiliza bots para detectar vulnerabilidades en las aplicaciones
- Relleno de credenciales que utiliza credenciales comprometidas y herramientas para tomar el control de cuentas
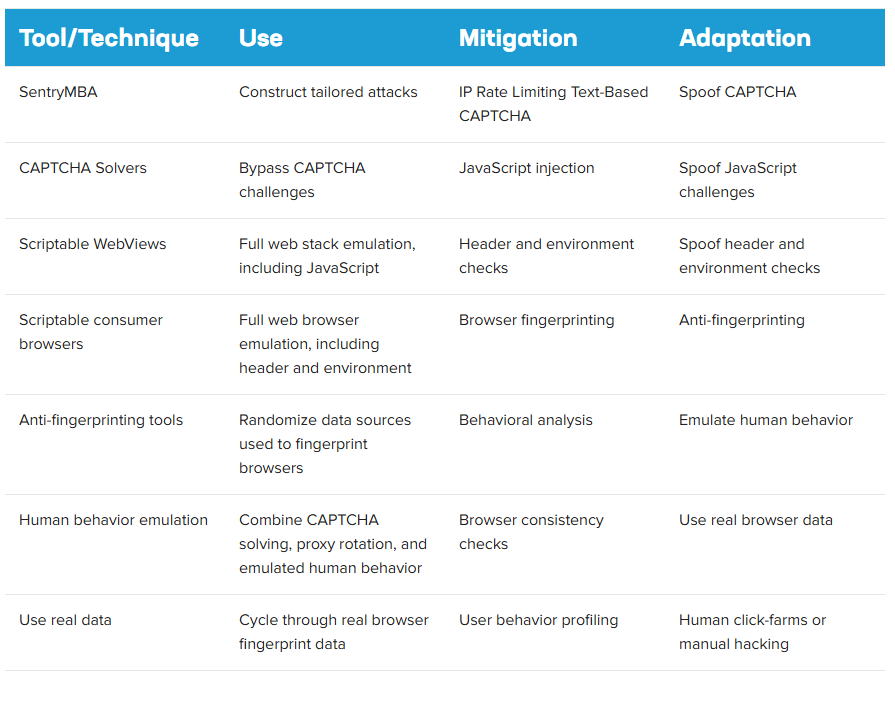
- Ataques de imitación que emplean herramientas que emulan el comportamiento humano para eludir las defensas contra la automatización
- Ataques manuales que recurren a granjas de clics operadas por personas, huellas digitales o proxies de phishing en tiempo real para eludir la detección
Los atacantes invierten en cuatro frentes —a menudo de forma simultánea— hasta lograr superar las defensas de las que disponga la organización:
- Emular tráfico de red legítimo
- Suplantación de diversos dispositivos y navegadores válidos
- Imitación del comportamiento humano real
- Uso de credenciales, tokens e información de identificación personal robados
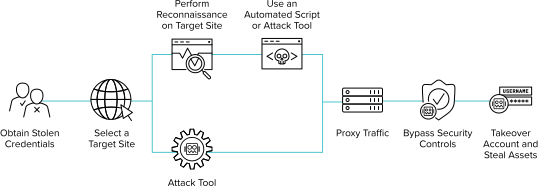
Un ataque puede utilizar diversas herramientas para adaptarse a las contramedidas de mitigación y eludirlas:
Características principales
Flexibilidad de implementación
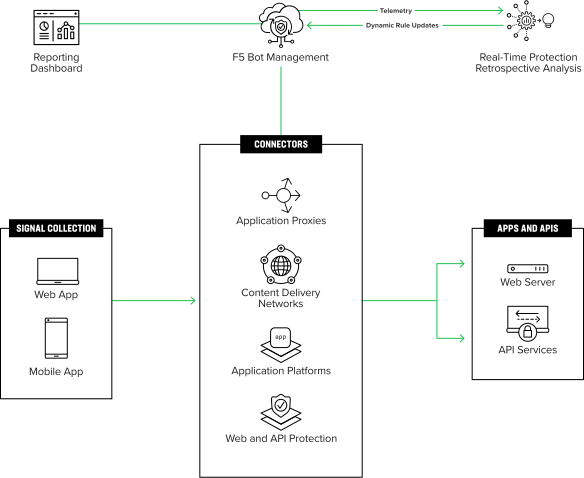
Los puntos de inserción a través de proxies de aplicaciones, plataformas de aplicaciones y redes de distribución de contenidos protegen rápidamente toda la lógica empresarial crítica
Visibilidad universal
La visibilidad en distintas nubes y arquitecturas proporciona a los modelos de aprendizaje automático datos de entrenamiento del mundo real, lo que permite crear soluciones adaptadas a amenazas reales.
Protección continua
La inteligencia sobre amenazas en tiempo real, el análisis retrospectivo basado en IA y la supervisión continua del SOC proporcionan la resiliencia necesaria para frustrar a los ciberdelincuentes y agentes estatales más sofisticados.
Eficacia demostrada
Defensas probadas en combate disuaden los ataques de relleno de credenciales en las empresas de la lista Fortune 500.
Mayor impacto
Una seguridad precisa y adaptable reduce drásticamente las pérdidas netas y mejora el potencial de ingresos al disuadir el fraude y los abusos, sin añadir fricción a la experiencia del cliente.
Control granular
Políticas flexibles para gestionar agregadores y prevenir ataques a través de integraciones de terceros.
Neutralice a los atacantes detectando bots y mitigando el fraude y los abusos
Sus clientes exigen sencillez. Sus aplicaciones son complejas. Sus atacantes están motivados.
La seguridad debe adaptarse a los cambios de herramientas y tácticas de los atacantes que intentan eludir las contramedidas —independientemente de sus herramientas, técnicas o intenciones— sin frustrar a los usuarios con solicitudes de inicio de sesión, CAPTCHA y autenticación multifactor (MFA). Esto incluye protección omnicanal para aplicaciones web, aplicaciones móviles e interfaces API, inteligencia sobre amenazas en tiempo real y análisis retrospectivos basados en IA.
La visibilidad en distintos entornos de nube y arquitecturas, junto con una telemetría persistente y ofuscada, una red de defensa colectiva y modelos de aprendizaje automático altamente entrenados, proporciona una precisión inigualable para la detección y una resiliencia inquebrantable para disuadir a los bots, los ataques automatizados y el fraude. Esto permite que las medidas de mitigación mantengan toda su eficacia a medida que los atacantes modifican sus herramientas y se adaptan a las contramedidas, deteniendo incluso a los ciberdelincuentes y agentes estatales más avanzados sin causar molestias a sus clientes reales.
Esta capacidad para mantener la eficacia mejora considerablemente los principales resultados empresariales:
- Menos fraude, menos fricción, menos esfuerzo
- Mejora de la conversión, la retención y la fidelización
- Aumento de los ingresos brutos
- Reducción de las pérdidas netas
- Menor complejidad
- Mayor eficiencia operativa
“Los bots se utilizan habitualmente para cometer fraudes comerciales y minoristas.”
Detección de bots y seguridad para detener ataques automatizados
Los proveedores de soluciones de seguridad deben partir de la premisa de que los atacantes expertos ya han eludido todas las defensas o no tardarán en hacerlo. Se sabe que los frameworks de ataque utilizan modelos de IA entrenados (https://community.f5.com/t5/technical-articles/how-attacks-evolve-from-bots-to-fraud-part-1/ta-p/286685) para sortear las medidas de seguridad. La única defensa viable es la disuasión: alterar la rentabilidad de los atacantes haciendo que los ataques exitosos resulten demasiado costosos e inviables.
Las soluciones de F5 se integran en cualquier arquitectura de aplicaciones y protegen toda la lógica empresarial crítica, manteniendo una eficacia constante y duradera, independientemente de cómo adapten los atacantes sus herramientas para eludir la detección. Además, reducen o eliminan controles de seguridad que generan fricción, como los CAPTCHA y la autenticación multifactor (MFA), lo que mejora la experiencia del cliente y la eficacia general de la solución.