Proteja las aplicaciones y las API asegurando la infraestructura subyacente
Las aplicaciones son tan seguras como la infraestructura en la que se ejecutan. Para hacer realidad las experiencias digitales de sus clientes, es fundamental proteger la red y los protocolos de sesión, así como las cargas de trabajo nativas de la nube.
El auge de la nube y el riesgo arquitectónico
La popularidad de las aplicaciones nativas de la nube y multinube está aumentando el riesgo, ya que los controles de seguridad tradicionales no están diseñados para proteger arquitecturas dinámicas y altamente distribuidas. Las organizaciones carecen de la visibilidad y el control necesarios para identificar las distintas amenazas de seguridad que pueden surgir de una única campaña de ataques coordinados, como la denegación de servicio, la suplantación de protocolos, el malware cifrado y el uso indebido de API en la nube mal configuradas.
Las empresas recurren a sus proveedores de infraestructura en la nube para subsanar esta carencia, pero cada proveedor cuenta con distintos modelos de responsabilidad, enfoques de seguridad y herramientas nativas de la nube. Además, trasladar las aplicaciones a la nube no elimina los riesgos que afectan a los protocolos críticos de red y de sesión que hacen posible todo el tráfico digital. De hecho, lo más probable es que la superficie de riesgo aumente, ya que la infraestructura nativa de la nube suele carecer de suficiente observabilidad y seguridad, lo que genera importantes puntos ciegos y oportunidades para los atacantes que pueden provocar tiempos de inactividad, interrupciones del servicio y comprometer la actividad empresarial.
Muchas organizaciones están experimentando cambios simultáneos en las arquitecturas empresariales y de aplicaciones, los estilos de desarrollo y los modelos de negocio, lo que en conjunto aumenta la complejidad y el riesgo.
Modernización de aplicaciones e infraestructuras
Las aplicaciones y las API suelen implementarse mediante entramados distribuidos de microservicios débilmente acoplados, un diseño que facilita la rápida incorporación de nuevas funcionalidades e integraciones. Sin embargo, la modernización añade complejidad y amplía la superficie de ataque. Aunque muchas organizaciones comprenden la importancia de la seguridad de las aplicaciones, el eslabón más débil suele ser la infraestructura subyacente a la lógica de negocio.
Sin una visibilidad adecuada de la infraestructura de las aplicaciones, las organizaciones tendrán carencias en sus estrategias de seguridad —en la seguridad de la red y de las sesiones, los contenedores, las herramientas de orquestación, las máquinas virtuales y las API de los proveedores de servicios en la nube—, lo que aumentará el riesgo de que sus sistemas se vean comprometidos y sufran brechas de seguridad. Las vulnerabilidades y los errores de configuración en la infraestructura exponen las aplicaciones a la exfiltración de datos, las modificaciones del kernel, las imágenes no autorizadas, los criptomineros y el robo de credenciales.
Análisis de una brecha de seguridad: riesgo arquitectónico
Un ataque sofisticado que comienza explotando una vulnerabilidad en un servidor web puede servir como punto de entrada para ejecutar código de forma remota. A partir de ahí, un atacante puede elevar sus privilegios y desplazarse lateralmente hasta una base de datos que contenga información confidencial. La base de datos puede contener credenciales de usuario, pero, lo que es más importante, también puede albergar una clave no protegida para una API interna de tráfico este-oeste. Esta clave permitiría a los atacantes modificar los controles de seguridad y exfiltrar enormes cantidades de datos confidenciales.
Muchas organizaciones están experimentando cambios simultáneos en las arquitecturas empresariales y de aplicaciones, los estilos de desarrollo y los modelos de negocio, lo que en conjunto aumenta la complejidad y el riesgo. Una mayor visibilidad resulta indispensable, ya que los atacantes aprovechan las nuevas oportunidades que ofrecen paradigmas de aplicaciones emergentes, como las arquitecturas multinube.
Ventajas principales
Mayor visibilidad
Proteja los protocolos críticos y obtenga observabilidad multicloud mediante el descifrado y el análisis de telemetría de las cargas de trabajo en la nube, independientemente de dónde estén implementadas.
Escala de nube
Combine rendimiento y agilidad para mantener la disponibilidad y automatizar el ciclo de protección que convierte la información en políticas.
Detección eficaz
Obtén protección en tiempo real con análisis retrospectivo de miles de millones de puntos de datos recopilados a diario, además del contexto y los flujos de trabajo necesarios para agilizar la corrección.
Integración con el ecosistema
Integre sus herramientas de seguridad, su SIEM y las plataformas de sus proveedores de servicios en la nube para recopilar y seleccionar información útil para la toma de decisiones.
Proteja todo su tejido digital: desde la red hasta las cargas de trabajo en la nube
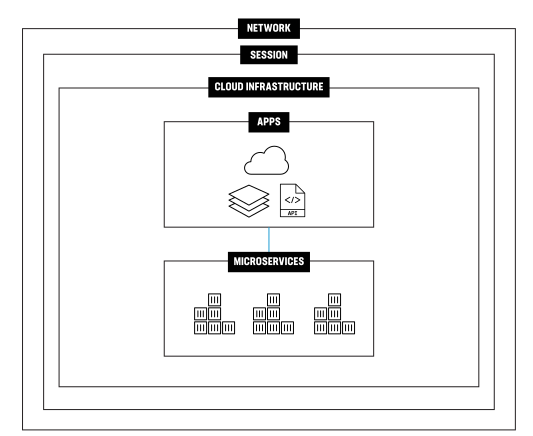
F5 garantiza una protección integral de todos los componentes arquitectónicos de los que dependen sus aplicaciones y API, ofreciendo resiliencia frente a ataques de denegación de servicio, erradicando el malware cifrado y detectando ejecutables anómalos en las cargas de trabajo en la nube para que pueda prevenir de forma proactiva posibles vulneraciones.
Características principales
Refuerzo crítico del protocolo
Proteja la infraestructura a gran escala reforzando la seguridad de los protocolos de red y de sesión que sustentan el tráfico digital.
Telemetría de pila completa
Obtenga información valiosa sobre la infraestructura nativa de la nube y toda la pila de aplicaciones.
Detección de amenazas cifradas
Maximice la eficiencia y la eficacia mediante el descifrado basado en políticas y el direccionamiento del tráfico entre varios dispositivos de inspección.
Corrección proactiva
Automatice los flujos de trabajo de seguridad mediante la detección de anomalías, el contexto generado automáticamente y análisis que permiten tomar medidas.
¿Cómo protege F5 la infraestructura de las aplicaciones?
Las soluciones de F5 protegen la infraestructura de las aplicaciones para mitigar los riesgos y defender las aplicaciones web y las API frente a ataques dirigidos contra protocolos críticos y cargas de trabajo nativas de la nube. Además, proporcionan visibilidad sobre toda la infraestructura en la que se crean, despliegan y ejecutan las aplicaciones, una infraestructura cada vez más descentralizada, distribuida y multinube.
Las soluciones de F5 ofrecen rendimiento a escala de nube y un amplio dominio de los protocolos para proteger frente a ataques DDoS volumétricos, el secuestro de DNS y las amenazas cifradas que eluden ecosistemas de seguridad complejos.
La protección de las cargas de trabajo en la nube proporciona telemetría avanzada y detección de intrusiones de gran eficacia para las cargas de trabajo de las aplicaciones modernas. Combina reglas y aprendizaje automático para detectar ataques en tiempo real en toda la pila de infraestructura: API de proveedores de servicios en la nube, instancias de máquinas virtuales, contenedores y Kubernetes. Gracias a la detección basada en el comportamiento, las soluciones de F5 pueden identificar amenazas internas y externas, así como el riesgo de pérdida de datos en aplicaciones nativas de la nube.
Como ha escrito Aditya Sood, de la Oficina del CTO de F5: «Una estrategia de observabilidad que permita detectar posibles ataques de forma temprana ofrece la capacidad de responder rápidamente y neutralizarlos».1 Cuando se combina con Protección de aplicaciones web y API, las organizaciones disponen de un enfoque de detección en profundidad frente a las amenazas de seguridad que afectan a las aplicaciones, las API y la infraestructura nativa de la nube en la que se ejecutan.
Una estrategia de observabilidad que permita detectar posibles ataques de forma temprana ofrece la capacidad de responder rápidamente y neutralizarlos.
Conclusión
A medida que las organizaciones modernizan las arquitecturas de sus aplicaciones, aumentan las superficies de ataque. Los actores maliciosos altamente sofisticados emplearán diversas técnicas para explotar aplicaciones web y API, desde el aprovechamiento de vulnerabilidades y el abuso de la lógica empresarial hasta el malware cifrado que se propaga lateralmente por la infraestructura nativa de la nube.
Las ventajas que promete la computación en la nube conllevan riesgos considerables. Un mundo digital híbrido y multinube aumenta inevitablemente la complejidad debido a las distintas estrategias y controles de seguridad presentes en entornos dispares. Esta complejidad no puede eliminarse, pero sí gestionarse, y esa es la tarea que los responsables tecnológicos deben asumir y que los proveedores tratan de resolver.2
La complejidad no se puede eliminar, pero sí gestionar, y esa es la tarea que los responsables tecnológicos deben asumir y que los proveedores tratan de resolver.