Protección de la soberanía de los datos para aplicaciones híbridas multicloud
Aplique políticas de residencia de datos, cifrado y acceso en la capa de aplicación en entornos híbridos multicloud.
Garantice la soberanía de los datos sin fragmentación operativa
Navegue por las complejas leyes de soberanía de datos en entornos híbridos y multicloud con la F5 Application Delivery and Security Platform (F5 ADSP). Al combinar servicios en la nube que tienen en cuenta la soberanía con F5 BIG-IP y NGINX gestionados localmente, F5 ADSP le proporciona las herramientas necesarias para lograr la autonomía de sus cargas de trabajo más sensibles en la nube, el centro de datos y el edge. Controle dónde residen los datos, cómo se transfieren, su cifrado y quién tiene acceso a ellos, lo que le permite aplicar un cumplimiento normativo estricto sin renunciar a una seguridad ni a un rendimiento uniformes.
Aplique la residencia en la capa de aplicación
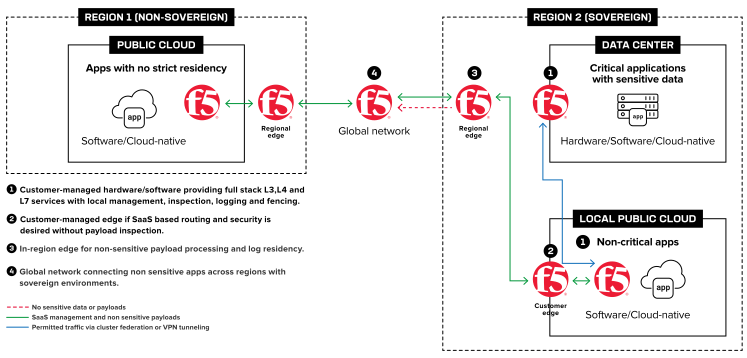
Aplique límites de residencia en la capa de aplicación para que el tráfico permanezca dentro de la jurisdicción que lo regula. Las decisiones de enrutamiento se toman localmente. Los flujos nunca cruzan fronteras para acceder a un motor de políticas ubicado en otro lugar, y los registros confidenciales permanecen en la región de origen requerida.
Elija dónde se realizan la inspección y el descifrado
Define qué entornos inspeccionan la carga útil y cuáles reenvían el tráfico sin modificarlo. Las cargas de trabajo reguladas mantienen la inspección exhaustiva dentro del perímetro privado. Los servicios de menor riesgo se enrutan a través de puntos de presencia regionales compartidos sin exponer datos ni metadatos protegidos.
Genere pruebas de cumplimiento
Obtenga registros coherentes y verificables en implementaciones locales, en la nube y en nubes soberanas. Los equipos de cumplimiento pueden mostrar exactamente dónde se procesó, inspeccionó y almacenó la información. Esas mismas pruebas demuestran que la organización está preparada para migrar cuando los organismos reguladores o el departamento de compras lo soliciten.
Opere dentro del perímetro soberano
Mantenga la continuidad incluso cuando no se pueda confiar en los servicios externos. Ejecute los controles de entrega y seguridad íntegramente dentro de su perímetro soberano, con opciones de hardware, software y SaaS, reduciendo la dependencia de planos de gestión de terceros o de mecanismos de «apagado remoto».
Donde los controles de soberanía convergen con la entrega y la seguridad de aplicaciones
Las herramientas para la soberanía de los datos
F5 ofrece una gestión del tráfico y unos controles de seguridad coherentes en todos los entornos, lo que ayuda a los equipos a mantener los datos en la región requerida sin perder visibilidad ni control operativo. Esto facilita el cumplimiento normativo de las infraestructuras críticas, al tiempo que los datos permanecen bajo el control y la jurisdicción del cliente.
Cómo ayuda F5
Residencia de datos
Distribuye las cargas de trabajo por región y decide qué cruza cada frontera
F5 ejecuta puntos de aplicación de políticas dentro de cada región. Las aplicaciones y los datos permanecen donde exige la normativa. Las decisiones de enrutamiento se toman localmente, por lo que el tráfico no llega a ningún motor de políticas en el extranjero.
Inspección y cifrado de datos
Inspeccione el tráfico donde esté permitido y mantenga cifradas las cargas útiles sensibles en el resto de los casos
F5 convierte el descifrado en una decisión basada en políticas, no en una opción predeterminada. Los flujos de datos regulados o sensibles eluden la inspección. El resto del tráfico se dirige a las herramientas de seguridad sin exponer el contenido protegido.
Aplicación coherente de las políticas
Aplique las mismas reglas de residencia y seguridad dondequiera que se ejecute la carga de trabajo
F5 aplica las políticas en la capa de aplicación, por lo que estas acompañan a la aplicación. Un único modelo abarca entornos locales, la nube, SaaS y entornos aislados. Sin reescrituras específicas para cada entorno ni desviaciones en las políticas.
Flexibilidad de implementación
Elige el modelo para cada aplicación, sin terceros externos de por medio
F5 le permite aplicar las mismas políticas en entornos SaaS, nativos de la nube, de hardware, de software y aislados físicamente. Adapte cada aplicación a sus requisitos de soberanía sin fragmentar sus operaciones.
Registro, auditabilidad y control de claves
Muestra dónde se trataron los datos y conserva las claves en tu propio hardware
F5 genera registros verificables en cada implementación para facilitar las auditorías y la salida. La orquestación de SSL se ejecuta dentro del perímetro de sus claves y se integra con sus propios HSM y KMS.
Compatibilidad e integraciones de la plataforma
Integre los controles de soberanía en su ecosistema actual
Los requisitos de soberanía suelen converger con los flujos de trabajo de seguridad, cumplimiento normativo, nube y automatización. F5 colabora con proveedores tecnológicos líderes para ayudar a los equipos a simplificar la gestión, reforzar la seguridad y agilizar las implementaciones, al tiempo que mantienen una aplicación coherente de las políticas en todos los entornos.
Recursos
DESTACADO
Digital sovereignty: mantenga el control sin fragmentación
Descubra por qué la soberanía se está convirtiendo en un requisito de contratación y cómo garantizar el control, la auditabilidad y la resiliencia en entornos híbridos.
Más informaciónVídeos
F5 ADSP para la soberanía digital ›
Blogs
Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible ›
Por qué la soberanía digital está escalando puestos en la lista de prioridades ›
La portabilidad digital impulsa la resiliencia ›
Artículos
Seguridad de la IA para redes aisladas ›
Desarrollar la resiliencia digital para hacer posible la soberanía digital ›
Desentrañando las cuestiones de la soberanía y la residencia de los datos ›
Soluciones
Soluciones de soberanía para el sector público ›
Observabilidad de F5 Insights para operaciones de soberanía ›