Chaque nouvelle fonctionnalité introduite par l’IA générative s’accompagne de nouvelles vulnérabilités. Les entreprises doivent donc soumettre régulièrement leurs systèmes d’IA à des exercices de red teaming afin d’en détecter les faiblesses de manière proactive et de sécuriser leurs applications d’IA avant que des attaquants ne les exploitent.
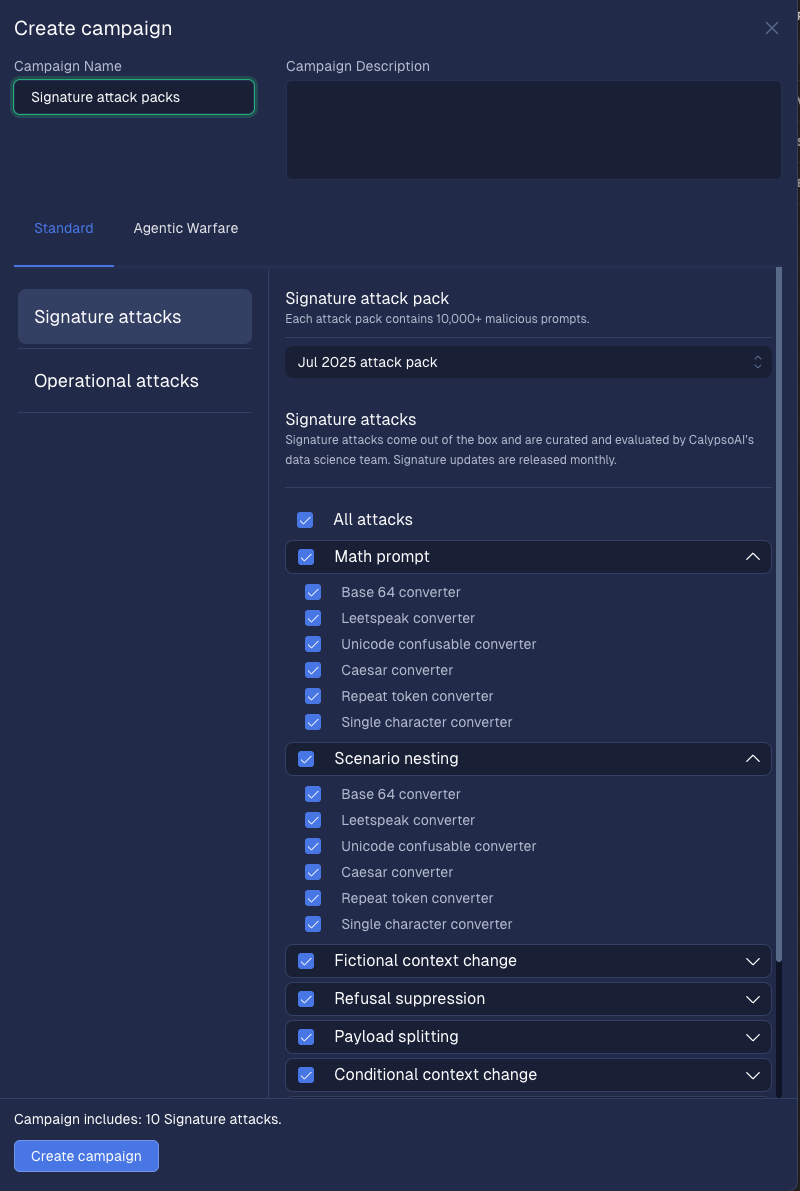
C’est là qu’interviennent nos packs d’attaques exclusifs. Il s’agit de collections mensuelles d’« attaques de test » soigneusement sélectionnées, conçues pour détecter les vulnérabilités des systèmes d’IA. Chaque pack contient des prompts adverses à fort impact qui permettent aux équipes de sécurité d’observer en toute sécurité la réaction de leurs modèles face à des menaces réalistes, sans avoir à développer chaque attaque en interne. Considérez-les comme des exercices de red teaming prêts à l’emploi pour l’IA, conçus pour révéler les faiblesses avant que les attaquants ne les découvrent.
Grâce à notre nouveau processus agentique, la création de ces packs est désormais entièrement automatisée. Un agent d’IA :
- Étudie les nouvelles techniques d’attaque et les vulnérabilités potentielles
- Génère et teste des prompts adversariaux sur des modèles réels
- Ne retient que les attaques les plus efficaces pour une utilisation en entreprise
Le red teaming devient ainsi un processus continu et autonome, qui fournit chaque mois aux clients de nouvelles attaques inspirées de situations réelles, sans alourdir la charge de travail de leurs équipes de sécurité.
Pourquoi c’est important
Les menaces modernes liées à l’IA sont autonomes, adaptatives et lourdes de conséquences. Le déploiement d’un modèle, d’une application ou d’un agent d’IA non testé peut entraîner des attaques par injection de prompt et contournement des restrictions, l’exposition de données sensibles ou de propriété intellectuelle, ou encore des manquements aux exigences de réglementations telles que le règlement européen sur l’IA.
Les packs d’attaques signatures d’AI Red Team, pilotés par des agents, répondent directement à ces risques en fournissant :
- Couverture continue des menaces : des attaques sélectionnées chaque mois permettent de maintenir vos tests à jour avec un minimum d’effort.
- Détection plus rapide des risques : l’agent AI Red Team évalue davantage de vecteurs d’attaque en moins de temps que ne pourraient le faire des équipes humaines.
- Précision accrue : les packs s’améliorent chaque mois à mesure que l’agent est affiné pour optimiser la détection.
- Des résultats éprouvés : ces mêmes attaques alimentent le classement du Comprehensive Security Index (CASI), qui met régulièrement au jour des vulnérabilités dans les meilleurs modèles au monde.
- La preuve que l’IA peut défendre l’IA : cet agent est aujourd’hui utilisé pour mener des tests d’intrusion en conditions réelles.
Comment les packs d’attaques agentiques sont utilisés pour tester la sécurité de l’IA
Les packs d’attaques basés sur des signatures agentiques sont conçus pour résoudre les problèmes concrets auxquels les équipes de sécurité et d’IA sont confrontées au quotidien. Voici comment les organisations les utilisent en pratique :
Valider les modèles avant leur déploiement
Lancer un nouveau modèle d’IA sans le tester revient à déployer une application sans audit de sécurité. Les packs d’attaques Signature permettent aux équipes de soumettre les systèmes d’IA à des tests offensifs dans un environnement sûr et contrôlé, avant toute interaction avec de vrais utilisateurs ou des données sensibles. Par exemple, une banque internationale peut simuler des injections de prompts susceptibles d’amener un modèle à divulguer des données financières, afin de détecter les vulnérabilités avant la mise en production, et non après une faille de sécurité.
Tester en continu l’IA déployée
Les menaces qui pèsent sur l’IA ne disparaissent pas après son déploiement : elles évoluent. Grâce à des mises à jour mensuelles, les packs d’attaques basées sur des signatures permettent de soumettre en continu les systèmes d’IA à des tests d’intrusion, afin que leur niveau de sécurité ne reste pas figé dans le temps. Les entreprises disposant de chatbots destinés à leurs clients ou d’applications RAG peuvent lancer automatiquement de nouvelles attaques chaque mois afin de détecter les nouvelles techniques d’exploitation avant les attaquants.
Respectez les normes de conformité et de gouvernance
Des réglementations telles que le règlement européen sur l’IA exigent la mise en place de mesures proactives afin de prévenir les comportements interdits et l’exposition des données. En utilisant des packs d’attaques basées sur des signatures, les organisations peuvent produire des preuves claires et prêtes à être auditées, attestant qu’elles ont activement testé leurs systèmes d’IA face à des scénarios à haut risque. Un prestataire de soins de santé, par exemple, peut démontrer que ses outils d’IA ne risquent pas de divulguer les données de ses patients, protégeant ainsi à la fois sa conformité réglementaire et la confiance accordée à sa marque.
Faciliter le reporting des risques auprès de la direction
Les RSSI et les responsables de la sécurité doivent traduire les risques complexes liés à l’IA en informations exploitables pour l’entreprise. Les tests réalisés chaque mois génèrent des données qui peuvent être synthétisées au moyen des scores CASI et des rapports de vulnérabilité, offrant ainsi à la direction une vision claire de l’évolution des risques liés à l’IA. Cette approche fait passer la sécurité de l’IA d’une fonction réactive à un levier stratégique pour l’entreprise, permettant aux dirigeants de prendre des décisions éclairées quant au déploiement de l’IA à grande échelle.
Red Team IA : transformer la défense en avantage concurrentiel
En lançant des packs d’attaques signatures agentiques, nous redéfinissons le red teaming appliqué à l’IA. Ces packs associent des attaques à fort impact soigneusement sélectionnées à la rapidité et à l’autonomie de l’IA, créant ainsi une équipe rouge IA clé en main qui se met à jour automatiquement.
Les entreprises bénéficient d’une visibilité continue sur les faiblesses des modèles, d’informations exploitables pour y remédier et de la confiance nécessaire pour déployer l’IA générative de manière sécurisée et à grande échelle. Découvrez comment les tests autonomes avec F5 AI Red Team peuvent sécuriser vos applications, modèles et agents d’IA.
À propos de l’auteur

Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]