L’intelligence artificielle est devenue une arme à double tranchant pour la cybersécurité. Si les modèles d’IA stimulent l’innovation et transforment les secteurs d’activité, leur imprévisibilité intrinsèque engendre de nouveaux risques. Qu’il s’agisse d’une conversation embarrassante avec un chatbot ou d’un agent disposant d’une trop grande autonomie, ce nouveau paysage des risques est truffé de pièges susceptibles de nuire à votre réputation, de vous attirer une couverture médiatique indésirable ou d’éroder la confiance de vos clients.
Chaque nouvelle itération d’un modèle s’accompagne de nouvelles vulnérabilités. Dès lors que les organisations commencent à accorder une autonomie à grande échelle à ces modèles — qu’il s’agisse d’appeler des outils ou d’effectuer des opérations —, les conséquences en matière d’exploitation, de biais et de sécurité deviennent bien plus importantes. D’où la nécessité de renforcer les contrôles et les garde-fous.
“En intégrant les capacités de CalypsoAI à la F5 Application Delivery and Security Platform (ADSP), F5 s’impose comme un leader en proposant une solution complète qui non seulement atténue les risques liés à l’IA, mais permet également aux entreprises de déployer l’IA à grande échelle avec flexibilité, sécurité et confiance.”
Dans son récent « Guide du marché pour la gestion de la confiance, des risques et de la sécurité liés à l’IA (TRiSM) »,1 Gartner® déclare que « les entreprises sont confrontées à de multiples risques liés à l’IA et se préoccupent principalement de la compromission des données, des risques liés aux tiers et des résultats inexacts ou indésirables ». Selon nous, cela renforce la nécessité d’une gouvernance, d’une sécurité et d’une gestion des risques accrues, devenues un impératif majeur pour les organisations qui adoptent l’IA à grande échelle, en particulier celles qui souhaitent le faire rapidement. La mise en place de contrôles issus du cadre TRiSM permet une adoption de l’IA à la fois plus sûre et plus rapide.
Dans ce contexte en pleine évolution, l’acquisition de CalypsoAI par F5 apparaîtra comme une initiative stratégique et opportune pour relever ces défis. Parmi les capacités pertinentes figure l’expertise de CalypsoAI en matière de gouvernance de l’IA, ainsi que d’inspection et d’application des politiques lors de l’exécution des systèmes d’IA. En intégrant les capacités de CalypsoAI à la F5 Application Delivery and Security Platform (ADSP), F5 se positionne comme un leader proposant une solution complète qui non seulement atténue les risques liés à l’IA, mais permet également aux entreprises de déployer l’IA à grande échelle avec flexibilité, sécurité et confiance.
S’orienter dans un paysage de l’IA en pleine maturation
Le marché de l’IA évolue à un rythme sans précédent, avec la multiplication, dans tous les secteurs, des grands modèles de langage (LLM) fondamentaux et des petits modèles de langage (SLM) spécialisés. Dans cet environnement en pleine mutation, les organisations qui tentent de se rabattre sur des outils traditionnels risquent de ne pas être en mesure de passer à l’échelle, de conserver une certaine flexibilité et de maîtriser leurs coûts.
Comme l’indique Gartner, « Les entreprises doivent rester indépendantes de tout modèle d’IA ou fournisseur d’hébergement unique afin de garantir l’évolutivité, la flexibilité, la maîtrise des coûts et la confiance, alors que les marchés de l’IA évoluent et gagnent rapidement en maturité. »1
Nous reconnaissons l’importance de préserver notre indépendance vis-à-vis de tout modèle d’IA ou fournisseur d’hébergement unique, compte tenu du besoin de flexibilité et de confiance à mesure que les capacités de l’IA s’étendent à de nouveaux cas d’usage.
F5 répond directement à cet environnement dynamique en intégrant l’inspection de sécurité en temps réel et l’évaluation des risques de CalypsoAI pour tous les modèles, quelle que soit leur provenance. Les entreprises qui utilisent F5 ADSP, enrichi par les solutions de CalypsoAI, peuvent adopter en toute confiance divers outils d’IA tout en conservant la gouvernance de leurs modèles et applications. Cette indépendance réduit leur dépendance à l’égard de fournisseurs d’IA spécifiques et pérennise leurs déploiements d’IA afin d’assurer une réussite à grande échelle.
Une approche multicouche de la sécurité de l’IA
Selon le guide du marché Gartner consacré à l’AI TRiSM,1 il existe quatre couches de capacités techniques, qui reposent toutes sur une cinquième couche représentant la protection technologique traditionnelle :
- Gouvernance de l’IA
- Inspection et application des règles lors de l’exécution
- Gouvernance de l’information
- Infrastructure et pile technologique
Selon nous, ce cadre garantit la fiabilité et la sécurité des systèmes d’IA en vérifiant leur conformité aux politiques de l’organisation, aux exigences réglementaires et aux principes éthiques.
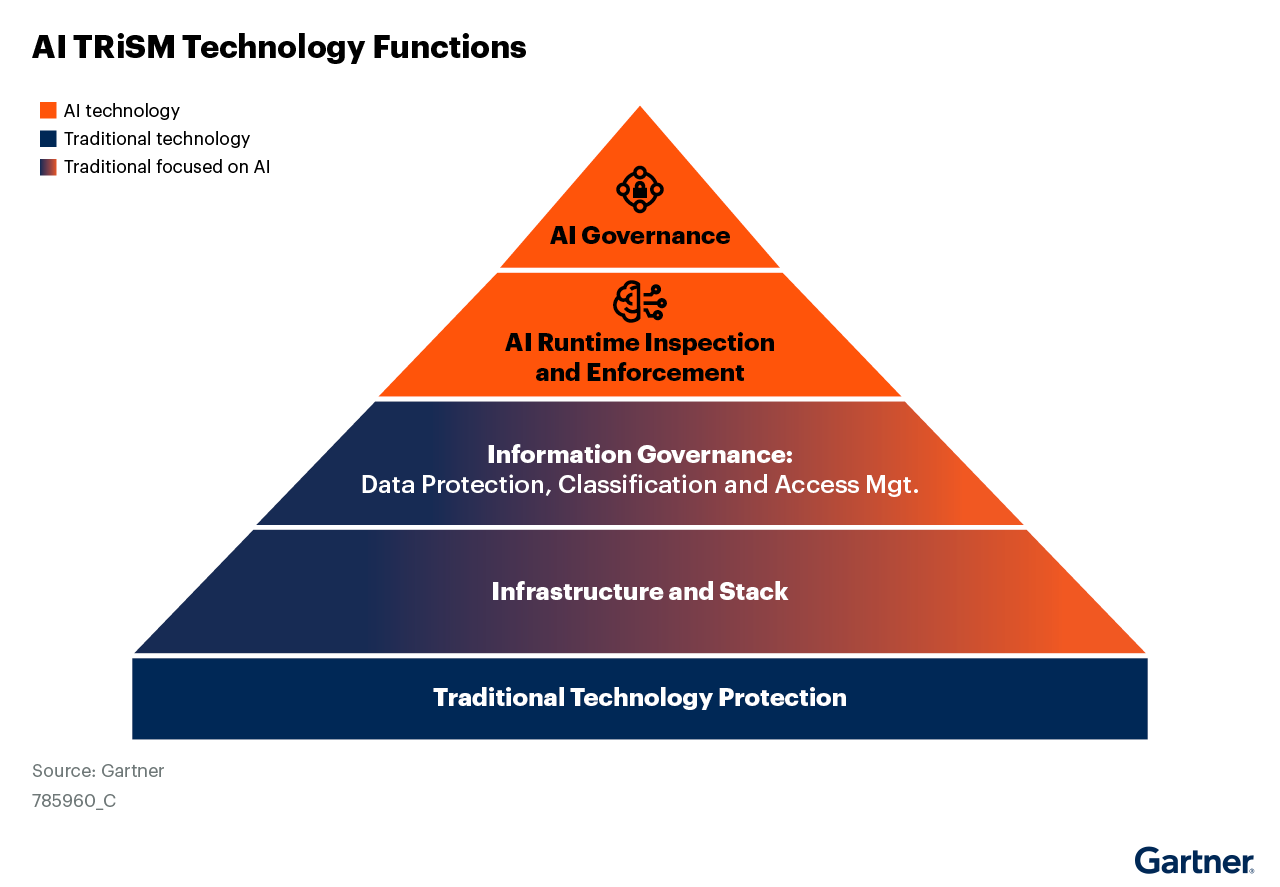
Ce graphique a été publié par Gartner, Inc. dans le cadre d’un document de recherche plus complet et doit être évalué dans le contexte de l’intégralité de ce document. Le document de Gartner est disponible sur demande auprès de F5.
L’acquisition de CalypsoAI renforcera le rôle de F5 en tant que leader de la sécurité des applications, en particulier dans le domaine de l’IA, où les entreprises sont confrontées à des menaces croissantes provenant aussi bien de l’extérieur que de l’intérieur, qu’il s’agisse d’acteurs malveillants exploitant des comportements inappropriés de l’IA ou du comportement imprévisible de l’IA elle-même. Les capacités de CalypsoAI en matière de gouvernance de l’IA et d’application des politiques lors de l’exécution complètent F5 ADSP, qui excelle dans la mise en place de contrôles à l’échelle de l’entreprise pour les informations, les infrastructures et les technologies de protection traditionnelles. Ensemble, ces atouts visent à couvrir chaque couche de l’AI TRiSM,1 afin d’assurer une couverture de bout en bout pour la gestion de la confiance et des risques liés à l’IA.
Les points forts de CalypsoAI résident dans les deux couches supérieures de la pyramide — la gouvernance de l’IA ainsi que l’inspection et l’application des règles à l’exécution — tandis que F5 ADSP complète ces capacités en prenant en charge les couches liées à la gouvernance de l’information, à l’infrastructure et aux protections traditionnelles.
Gouvernance de l’IA
CalypsoAI améliore la gouvernance de l’IA grâce à des systèmes de catalogage des modèles et d’évaluation des risques, offrant ainsi une vue unifiée des actifs d’IA de l’entreprise. Les capacités de gouvernance de CalypsoAI reposent sur les principes d’une IA responsable : responsabilité, transparence et sécurité. En évaluant en continu l’état et les performances des modèles, CalypsoAI garantit l’alignement des résultats produits par l’IA sur les exigences réglementaires, telles que le règlement général sur la protection des données (RGPD) et le règlement européen sur l’intelligence artificielle, renforçant ainsi des pratiques d’IA éthiques et fondées sur la confiance.
Inspection et application des règles lors de l’exécution de l’IA
CalypsoAI s’appuie sur des moteurs d’exécution pour garantir la conformité aux politiques dans l’ensemble des applications d’IA. Ces mécanismes permettent d’inspecter en temps réel les interactions avec l’IA et de mettre en évidence les anomalies ou les violations. Les frameworks prêts à l’emploi de CalypsoAI adaptent les défenses en fonction du comportement des modèles et des renseignements sur les menaces liées aux agents d’IA, assurant ainsi une sécurité à la fois proactive et en temps réel pour les déploiements d’IA en entreprise. En s’appuyant sur ces enseignements, l’inspection à l’exécution permet de traiter les prompts malveillants, les risques de biais et les enjeux de conformité, afin d’aider les entreprises à garder une longueur d’avance sur les menaces émergentes.
Gouvernance de l’information
F5 ADSP établit une gouvernance robuste de l’information en s’appuyant sur des acquisitions telles que LeakSignal afin de renforcer la protection des données dans des produits comme F5 BIG-IP SSL Orchestrator (SSLO), qui joue un rôle essentiel dans l’identification précise des types de données transmises et de leurs destinations. SSLO permet aux organisations qui déploient des modèles d’IA d’appliquer des contrôles fondés sur des politiques afin d’intercepter les données avant leur exposition, réduisant ainsi considérablement les risques.
CalypsoAI ajoute des fonctionnalités avancées de contrôle d’accès basé sur les rôles (RBAC) et de protection contre la perte de données (DLP), qui s’intègrent à l’écosystème plus large de F5 et assurent une classification et une découverte dynamiques des données lors de l’exécution de l’IA. Grâce à F5 BIG-IP Access Policy Manager (APM), les entreprises bénéficient de contrôles d’accès unifiés pour les utilisateurs, les appareils et les API, créant ainsi une infrastructure sécurisée pour les interactions pilotées par l’IA tout en répondant aux exigences de gouvernance propres à l’IA.
Infrastructure et pile technologique
Les solutions de protection des applications web et des API (WAAP) de F5 ADSP jouent un rôle essentiel dans la sécurisation de l’infrastructure au cœur des applications d’IA, à commencer par la création d’un écosystème d’API robuste et sécurisé. Si l’IA constitue un vecteur puissant et avancé, elle emprunte toujours les mêmes voies, à savoir les API que les entreprises ont toujours eu du mal à identifier et à sécuriser. Les mécanismes de contrôle à l’exécution de CalypsoAI complètent la WAAP en atténuant les vulnérabilités propres aux interactions avec l’IA, tandis que F5 renforce cette couche grâce à des outils de découverte et de protection des API conçus pour les écosystèmes qui en font un usage intensif.
Les partenariats avec des fournisseurs de solutions de stockage de premier plan tels que Dell, NetApp et MinIO étendent cette sécurité aux flux de données, en garantissant un stockage et un transfert des données évolutifs et hautes performances pour alimenter les cycles d’entraînement et d’inférence des modèles d’IA, notamment la génération augmentée de récupération (RAG). En outre, le partenariat de F5 avec NVIDIA permet de faire progresser les DPU grâce à F5 BIG-IP Next for Kubernetes, contribuant ainsi à rationaliser la mise à disposition et le déploiement des applications pour les GPU, tout en introduisant de nouveaux contrôles de sécurité pour l’inférence et l’entraînement.
Intégrées à une plateforme unique avec F5 ADSP, ces avancées technologiques contribuent à réduire le coût total de possession tout en préparant l’infrastructure d’IA aux besoins futurs d’évolutivité des entreprises.
Protection des technologies traditionnelles
La couche technologique traditionnelle constitue l’épine dorsale de la sécurité des applications d’entreprise, et les solutions F5 BIG-IP et F5 WAAP offrent des protections fondamentales qui garantissent la stabilité et la résilience des applications, des données et de l’infrastructure.
Reposant sur des outils de sécurité avancés, ces solutions répondent à un large éventail de menaces, allant des attaques par déni de service distribué (DDoS) volumétriques et ciblées au trafic de bots et aux menaces avancées visant la couche applicative. Au cœur de ce dispositif se trouve un pare-feu robuste pour applications web (WAF), capable de protéger contre les injections SQL, les attaques de type cross-site scripting (XSS) et les autres principales menaces répertoriées par l’OWASP. Cette couverture complète vient parachever une approche de sécurité multicouche, garantissant une protection de bout en bout des opérations d’IA comme des charges de travail traditionnelles.
Leadership renforcé dans le domaine de la sécurité de l’IA
L’intelligence artificielle offre un potentiel de transformation considérable, mais présente également des risques importants pour la cybersécurité. Son imprévisibilité intrinsèque, associée à son exploitation incessante par des acteurs malveillants, crée un paysage des menaces en constante évolution qui remet en question les approches traditionnelles de la sécurité.
Alors que les entreprises adoptent rapidement les innovations en matière d’IA, le besoin de confiance et de responsabilité devient primordial. L’acquisition stratégique de CalypsoAI par F5 apportera une réponse essentielle à cette demande croissante, en permettant aux organisations d’adopter l’IA en toute confiance tout en préservant la sécurité, la confidentialité et le contrôle opérationnel. Grâce à des solutions multicouches de gestion de la confiance, des risques et de la sécurité de l’IA (AI TRiSM)1, F5 établit une nouvelle norme en matière de sécurité des applications d’IA, permettant ainsi aux entreprises d’innover en plaçant la confiance au cœur de leurs activités.
1 Gartner, Guide du marché pour la gestion de la confiance, des risques et de la sécurité liés à l’IA, 18 février 2025.
GARTNER est une marque déposée et une marque de service de Gartner, Inc. et/ou de ses sociétés affiliées aux États-Unis et dans le monde entier, et est utilisée ici avec autorisation. Tous droits réservés
À propos de l’auteur
Articles de blog associés
F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.
La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]