L’évolution constante des menaces automatisées a rendu la gestion des bots indispensable à la sécurité des entreprises. Pour y faire face, F5 continue d’améliorer l’expérience de ses clients en proposant des solutions de niveau entreprise qui aident les organisations à lutter efficacement contre les bots.
Cet engagement franchit un nouveau cap avec la dernière version de F5 Distributed Cloud Bot Defense , un composant clé de la F5 Application Delivery and Security Platform . Les nouveautés de cette version sont conçues pour aider les équipes de sécurité à protéger leurs applications tout en préservant leur agilité opérationnelle.
Ces améliorations transforment la manière dont les équipes gèrent les menaces automatisées et facilitent l’intégration de la gestion et de l’atténuation des bots dans des cadres de sécurité plus larges. Examinons les fonctionnalités et les avantages de ces mises à jour, et découvrons comment votre organisation peut en tirer parti.
Une innovation riche en fonctionnalités : quelles sont les nouveautés ?
Cette version apporte des améliorations majeures à la console ainsi que de nouvelles fonctionnalités prometteuses, notamment :
- Intégration en libre-service. Déployez rapidement une protection contre les bots sur de nouveaux services et points de terminaison grâce à un processus d’intégration simplifié, adapté aux équipes décentralisées et en pleine croissance.
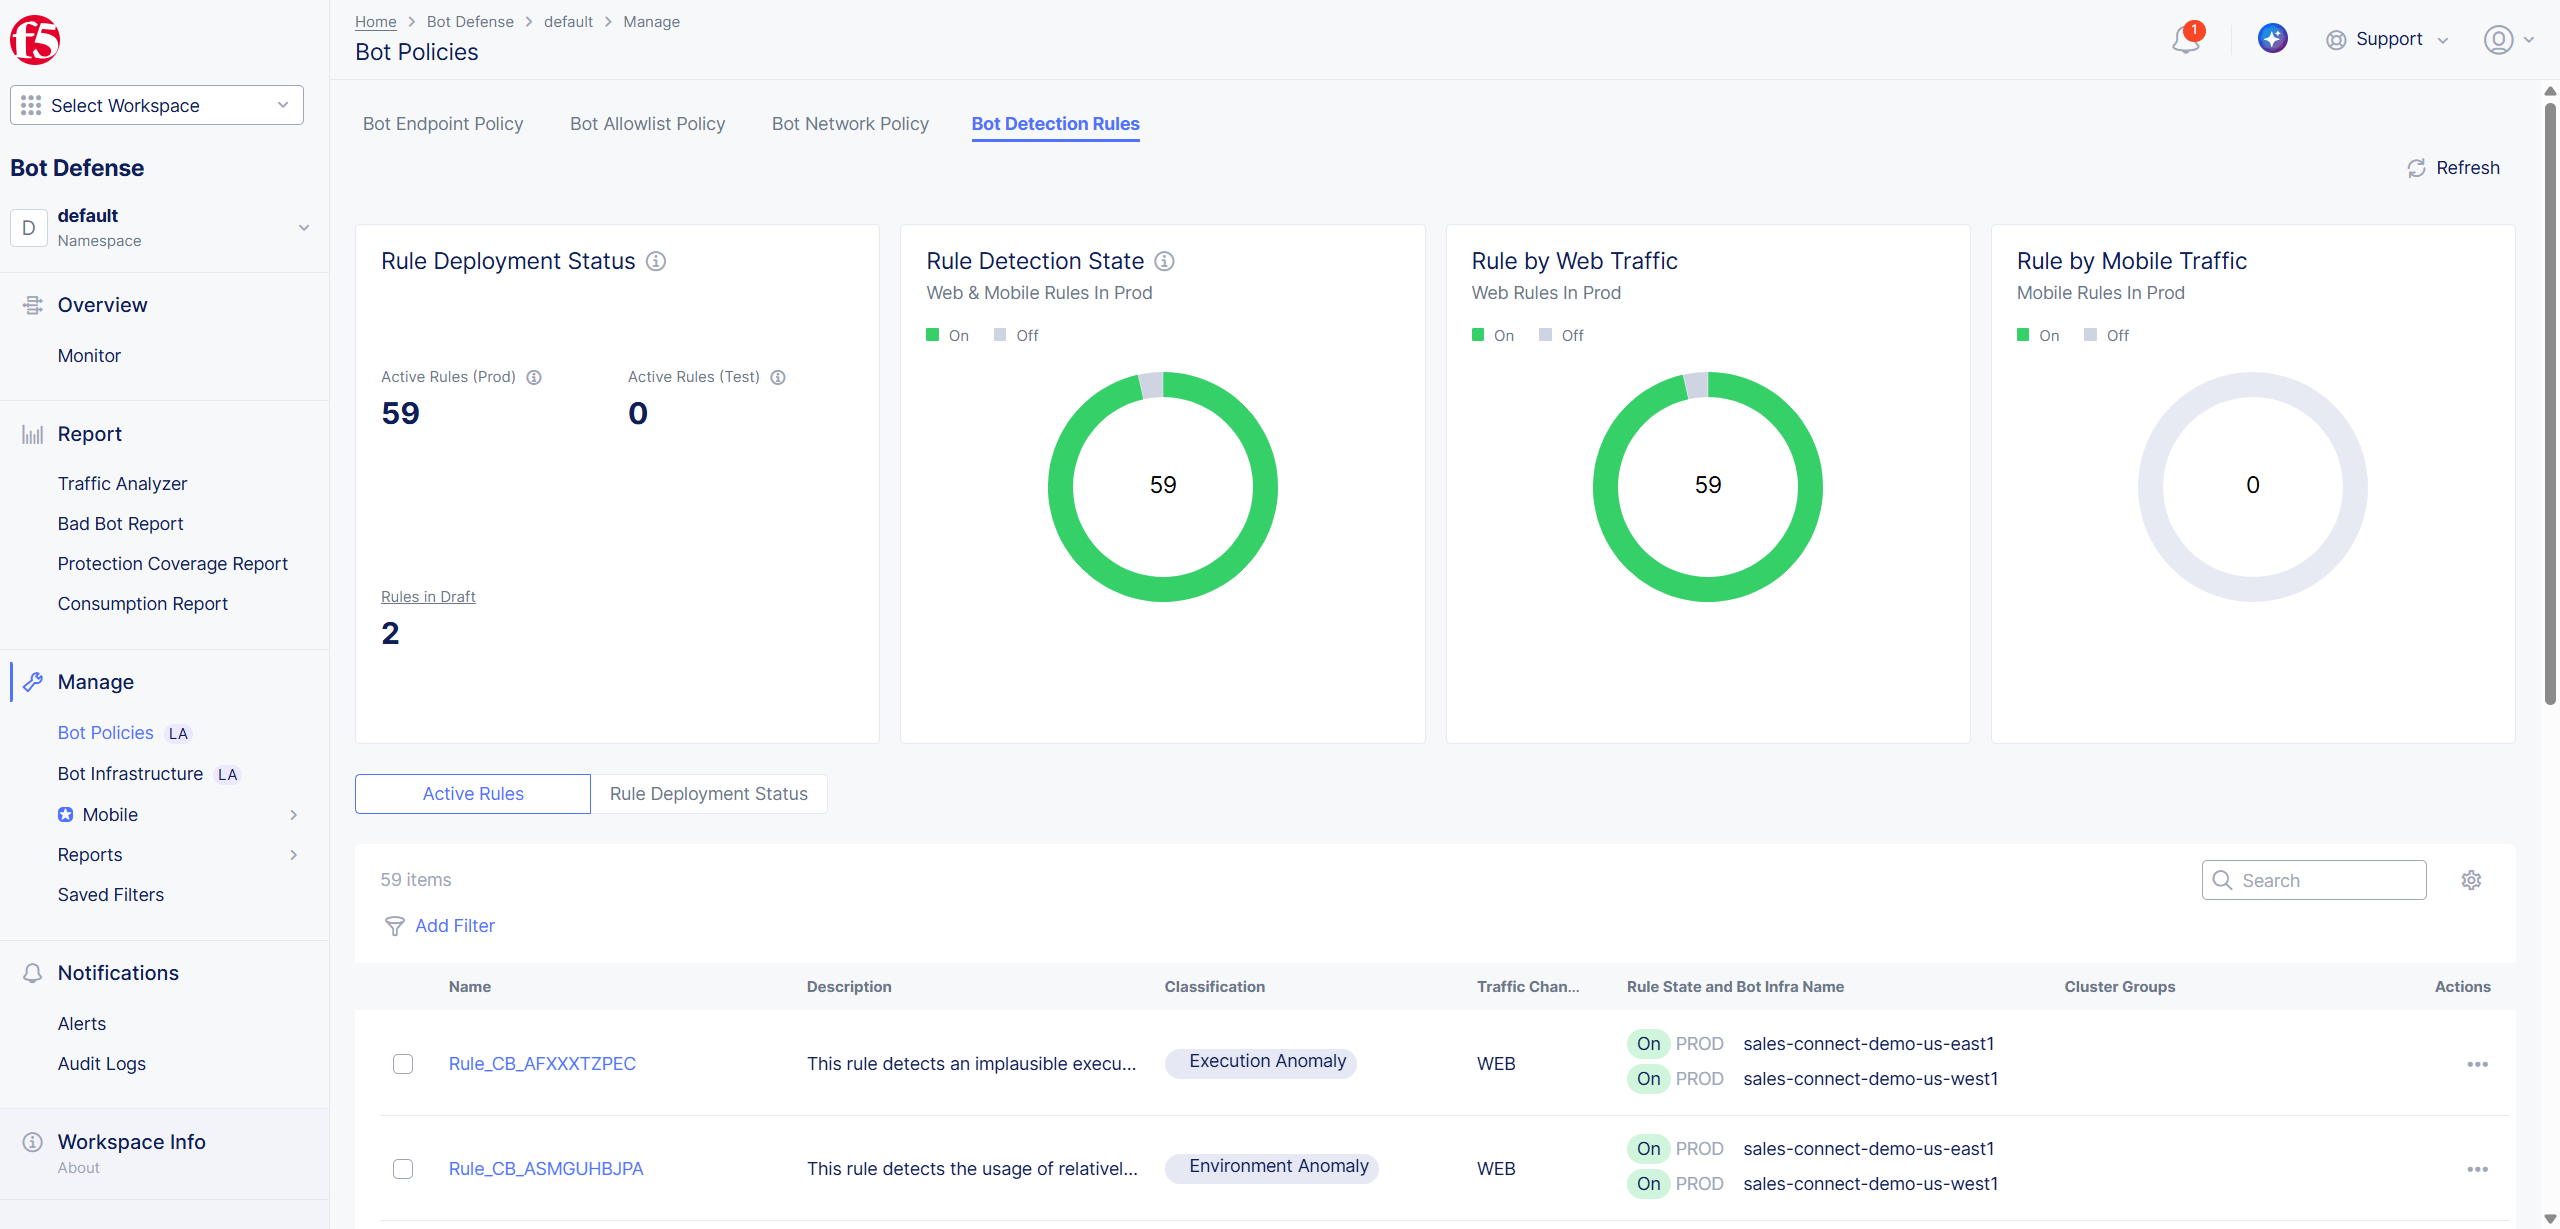
- Règles de détection des bots. Configurez les règles de renseignement sur les menaces directement depuis la console afin de les mettre à jour immédiatement et de bénéficier d’options de restauration plus flexibles.
- Routage natif. Gérez facilement la logique de routage du trafic des bots directement depuis la console et éliminez le recours à des processus de coordination externes.
- Intégration au tableau de bord Web application and API protection (WAAP). Bénéficiez d’une vue unifiée intégrant de manière transparente Distributed Cloud Bot Defense aux tableaux de bord globaux de votre environnement de sécurité.
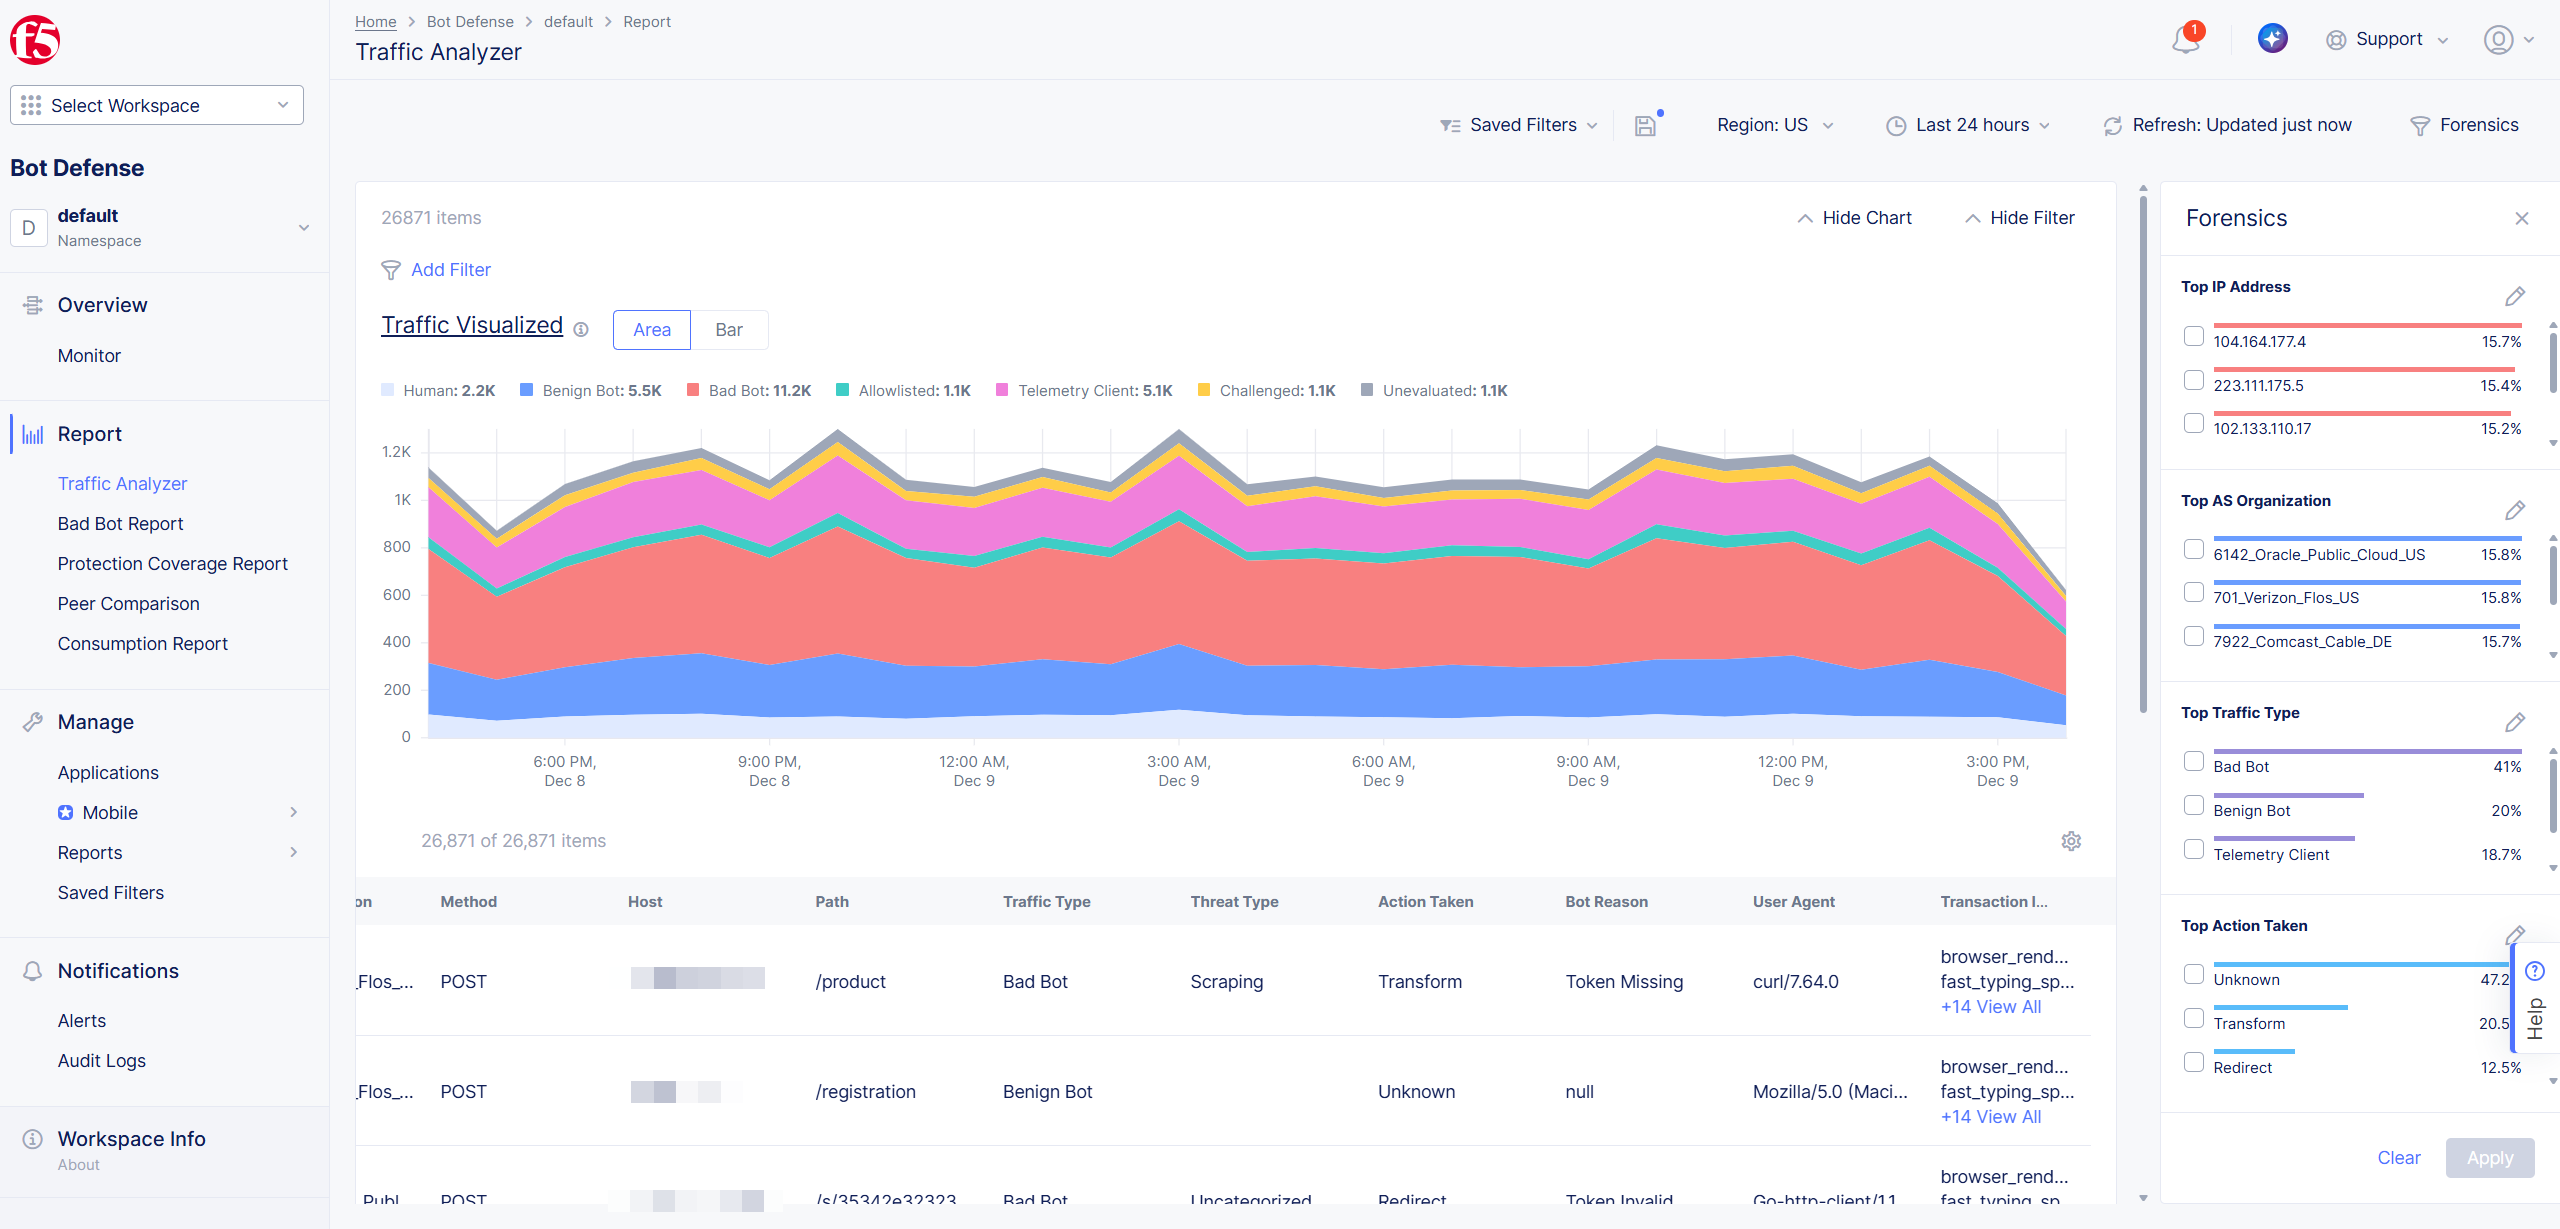
- Améliorations du panneau d’analyse forensique pour le rapport Traffic Analyzer. Affichez les principales agrégations pour accélérer le triage et l’investigation des menaces.
- Affichez les règles de défense contre les bots déclenchées dans le rapport Traffic Analyzer. Identifiez les règles de trafic spécifiques qui déclenchent des rapports de renseignement sur les menaces.
- Filtrage avancé sur toutes les pages de Distributed Cloud Bot Defense. Utilisez des filtres d’analyse granulaires pour cibler des points de données précis.
Avantages des nouvelles améliorations
Le déploiement simplifié et l’évolutivité sont des fonctionnalités clés de la console améliorée. Parmi celles-ci figure l’intégration en libre-service, qui change la donne pour les entreprises en forte croissance ou dotées de structures décentralisées. À mesure que les équipes développent leurs applications et leurs services, l’intégration de Distributed Cloud Bot Defense et de ses fonctionnalités avancées peut devenir un goulet d’étranglement, car le processus actuel nécessite l’intervention de F5 Distributed Cloud Managed Services pour configurer les composants sans intervention de l’utilisateur. Cette fonctionnalité élimine ces inefficacités. De plus, elle s’intègre parfaitement aux architectures modernes, garantissant un déploiement fluide de la protection contre les bots, même lorsque le nombre de points de terminaison augmente.
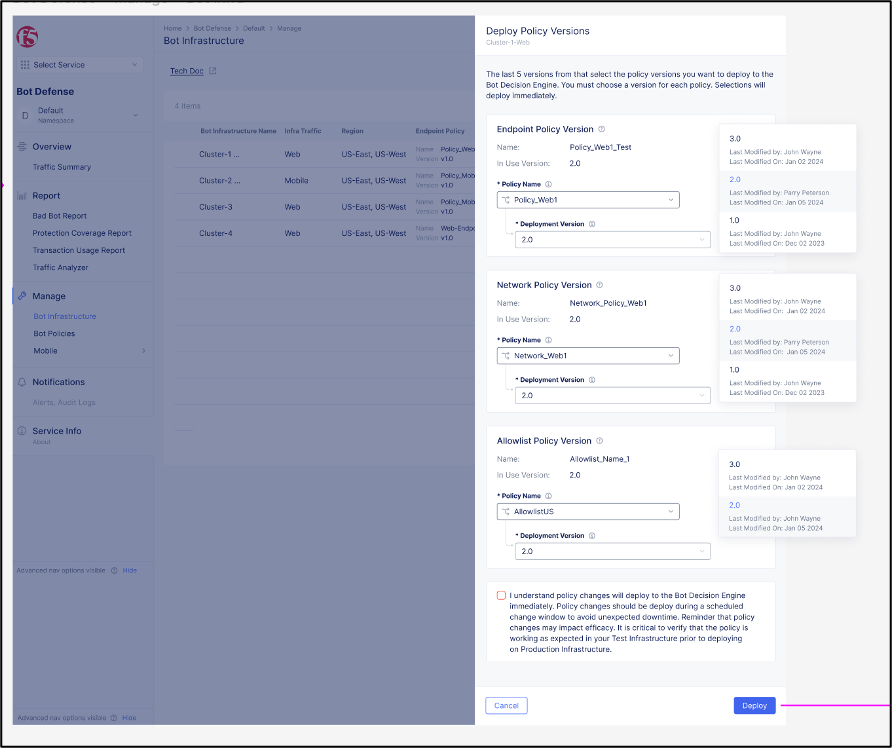
L’amélioration de l’accès et du contrôle constitue un autre avantage de ces nouveautés, puisque les équipes de sécurité bénéficient désormais d’un accès étendu à la configuration des politiques et à la gestion de la logique de routage. Grâce aux règles de défense contre les bots, elles peuvent créer et modifier ces règles en temps réel sans dépendre des services gérés de F5, ce qui leur permet de réagir rapidement aux menaces émergentes. La possibilité de gérer nativement le routage du trafic depuis la console évite toute coordination superflue, tout en offrant des mesures de sécurité simples pour contrôler le trafic des bots.
Cet accès élargi simplifie les opérations et place les contrôles essentiels directement entre les mains des équipes de sécurité, leur permettant ainsi d’agir avec agilité.
Les nouvelles fonctionnalités favorisent également l’agilité opérationnelle, essentielle aux entreprises modernes qui comptent sur leurs outils de sécurité pour s’adapter à des environnements en constante évolution. Par exemple, l’intégration en libre-service permet de déployer immédiatement la protection contre les bots sur de nouveaux points de terminaison. Les équipes de sécurité peuvent intégrer des services, faire évoluer leurs opérations et intégrer des workflows avec une facilité et une efficacité inégalées.
Au-delà du déploiement, les contrôles du cycle de vie permettent aux équipes d’itérer rapidement, réduisant ainsi le délai de réponse, même face aux enjeux de sécurité les plus complexes. Les équipes peuvent tester différentes politiques, faire évoluer leur stratégie et améliorer continuellement les résultats sans compromettre l’efficacité opérationnelle.
La gestion des menaces automatisées ne se limite pas à la détection des bots : elle consiste également à comprendre leur comportement et à y répondre efficacement. Les améliorations apportées au panneau d’analyse forensique de la console permettent d’agréger rapidement des informations précieuses, afin que les équipes puissent qualifier les incidents liés aux bots à une vitesse inégalée. Associées à des fonctionnalités de filtrage avancées, elles permettent de cibler bien plus précisément les processus de sécurité et aident les ingénieurs et les analystes à isoler et à examiner les menaces avec une plus grande précision.
Grâce à ces améliorations analytiques, les organisations peuvent réduire le temps consacré à l’exploration des données et se concentrer sur la résolution des incidents de sécurité avant qu’ils ne perturbent leurs activités.
En quoi cela est utile : trois cas d’usage
Les équipes de sécurité modernes doivent de plus en plus concilier protection proactive et simplicité opérationnelle. Les améliorations apportées par Distributed Cloud Bot Defense sont soigneusement conçues pour répondre à ces besoins et résoudre les difficultés persistantes liées à la gestion des bots.
Que votre organisation soit confrontée à un manque de visibilité, à un routage inefficace ou à des processus d’intégration trop lents, cette nouvelle version fournit aux équipes les outils nécessaires pour agir rapidement et en toute confiance, tout en protégeant leurs applications et leurs services. Elle témoigne de l’engagement de F5 à proposer une sécurité qui évolue aussi vite que les menaces qu’elle combat.
Cas d’usage 1 : mise à l’échelle des règles de défense contre les bots. Un site d’e-commerce en pleine croissance fait face à une augmentation du nombre de bots automatisés qui passent des commandes, ce qui perturbe les stocks et mécontente les clients fidèles. À l’aide de règles de défense contre les bots, l’équipe de sécurité de l’entreprise crée des règles de renseignement sur les menaces ciblant spécifiquement les abus lors du passage de commande. Le site réagit de manière proactive à l’évolution des tactiques des bots grâce à l’application immédiate des règles et à des options de restauration.
Cas d’usage 2 : Reporting unifié pour les décisions stratégiques. Une entreprise internationale souhaite évaluer l’étendue de sa protection contre les menaces liées aux bots sur des centaines de points de terminaison, tout en comparant ses performances à celles de ses concurrents. À l’aide du rapport sur la couverture de la protection et du rapport de comparaison avec les pairs, l’organisation établit une vue d’ensemble complète des risques pour ses revues trimestrielles de gouvernance. Ces informations orientent les décisions d’allocation des ressources et permettent d’identifier des pratiques plus efficaces de défense contre les bots dont elle peut s’inspirer.
Cas d’usage 3 : Accélération des investigations sur les bots. Lorsqu’une entreprise du secteur des médias détecte des pics de trafic inhabituels vers une rubrique récemment lancée, son équipe de sécurité isole rapidement l’activité malveillante grâce aux améliorations apportées au panneau d’analyse forensique. À l’aide des filtres de granularité du tableau de bord, l’équipe identifie les sources et les comportements des bots qui aspirent le contenu, puis intervient rapidement pour atténuer le problème.
Donner les moyens d’agir aux défenseurs
Fondamentalement, cette nouvelle version témoigne de l’engagement indéfectible de F5 à donner à ses clients les moyens d’agir. En améliorant la visibilité, en facilitant la configuration et en favorisant l’agilité opérationnelle, Distributed Cloud Bot Defense permet aux équipes de sécurité modernes de relever les défis grâce à des informations exploitables, des workflows simplifiés et des mécanismes de défense automatisés.
Ces améliorations ne répondent pas seulement aux besoins actuels : elles préparent les organisations à l’avenir, où les menaces automatisées deviendront de plus en plus complexes. La dernière version de F5 est véritablement transformatrice pour les entreprises à la recherche d’une protection évolutive et fluide contre les bots.
Alors que les entreprises modernes continuent d’intégrer des applications web et des API à leurs activités, les menaces automatisées représentent un défi incontournable. Distributed Cloud Bot Defense permet aux équipes de sécurité de lutter contre ces menaces tout en réduisant leur charge de travail et en renforçant leurs capacités stratégiques. Qu’il s’agisse d’analyses plus approfondies ou d’un déploiement plus rapide, les avantages des dernières améliorations sont indéniables.
Quelle est votre stratégie de gestion des bots pour l’avenir ? Avec la dernière version de F5 Distributed Cloud Bot Defense, l’avenir est déjà à portée de main.
Consultez notre simulation de la solution pour découvrir les fonctionnalités mises à jour. N’oubliez pas non plus de consulter notre communiqué de presse.
À propos de l’auteur
Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]