Heureux de vous retrouver ! Ce trimestre, l’évolution notable des services applicatifs a concerné tout ce qui est programmable. Du chemin de données (iRules) au routage des applications (rewrite), en passant par la visibilité (x-forward-for), le recours à la programmabilité a progressé par rapport au trimestre précédent.
Si, aujourd’hui, la programmabilité se concentre principalement sur les opérations, la programmabilité du chemin de données reste largement utilisée et joue un rôle essentiel pour permettre aux utilisateurs d’interagir avec les applications. Globalement, la programmabilité du chemin de données via iRules a progressé de 2 %, pour atteindre 83 % des organisations à la fin du trimestre. Les organisations utilisent iRules pour personnaliser et codifier les processus qui régissent le flux du trafic entre le client et l’application. Comme iRules permet d’intercepter les requêtes et les réponses en temps réel et d’interagir avec elles, les cas d’usage potentiels sont aussi variés que les applications et les workflows pris en charge.
La plus forte progression (+3 %) concerne la fonctionnalité x-forwarded-for, toujours aussi populaire (et indispensable), qui permet aux applications qui en ont besoin d’accéder aux adresses IP des clients. L’utilisation des fonctionnalités de réécriture est également en hausse : elles permettent aux opérateurs de faire correspondre de manière transparente les URI entrantes aux URI internes. Cette fonctionnalité est souvent utilisée pour migrer des versions d’API ou de sites web, ou pour créer une façade d’API sans nécessiter d’infrastructure supplémentaire.
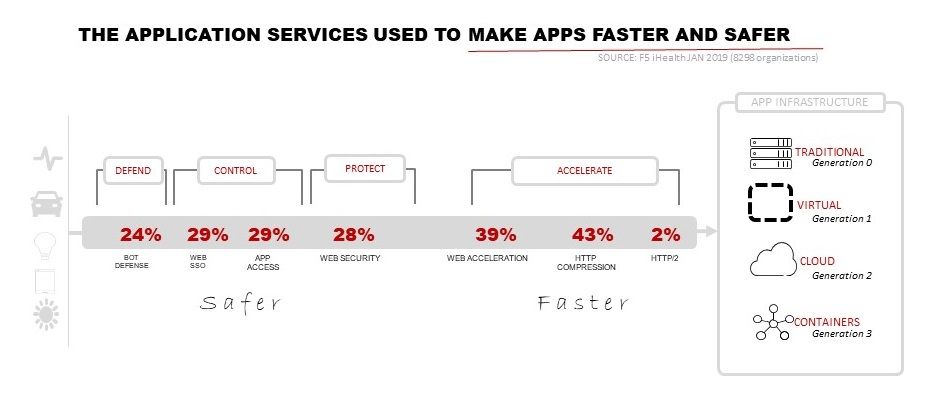
DÉFENDRE | CONTRÔLER ET PROTÉGER | EMPLACEMENT |
|---|---|---|
DES DÉFENSES EN PROGRESSION | UNE SÉCURITÉ RENFORCÉE | DES PERFORMANCES EN HAUSSE |
Sans surprise, les services de défense contre les bots ont progressé de 2 % par rapport au trimestre précédent, pour être désormais utilisés par près d’un quart (24 %) des organisations. D’autres services applicatifs de défense ont également enregistré de légères hausses, notamment la sécurité web, qui a progressé de 1 %. Une étude de F5 Labs avance que la moitié du trafic Internet provient de bots. Près d’un tiers (30 %) d’entre eux sont malveillants. | Les services de sécurité ont eux aussi légèrement progressé d’un trimestre à l’autre : l’authentification unique est passée de 28 % à 29 % des organisations, et l’accès aux applications a enregistré une hausse similaire. Compte tenu de la forte proportion de participants à notre enquête État des services applicatifs 2019 qui ne déploieraient pas une application sans dispositif de sécurité, la progression lente mais régulière des services applicatifs liés à la sécurité ne nous surprend pas. | Selon une tendance qui se répète depuis plusieurs années, les performances ont compensé les reculs des trimestres précédents : la mise en cache, l’accélération web et le multiplexage TCP ont tous progressé de 2 % d’un trimestre à l’autre. HTTP/2 stagne à 2 % des organisations et, avec l’arrivée annoncée de HTTP/3, nous pensons que ce taux restera faible jusqu’à ce que la toute dernière version de HTTP soit ratifiée et largement disponible. |
Pour en savoir plus sur les services applicatifs, n’hésitez pas à consulter notre rapport « State of Application Services 2019 », et ne manquez pas la prochaine édition de notre bulletin sur les services applicatifs au prochain trimestre.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.