Pour la grande majorité, l’attrait du cloud public réside dans la liberté quasi totale de faire ce que l’on veut, quand on le veut (dans la limite du raisonnable, bien entendu). C’est cette liberté qui rend chaque parcours vers le cloud unique et souvent complexe, avec des objectifs, des stratégies et des obstacles à surmonter très différents. Si certains font encore leurs premiers pas dans le cloud, d’autres avancent à toute vitesse, en adoptant des architectures multicloud et en modernisant leurs applications cloud existantes afin de tirer parti de l’automatisation et des services natifs. Dans cette optique, voyons comment F5 peut vous accompagner, vous et vos applications, quelle que soit l’étape où vous en êtes dans votre parcours vers le cloud.
1) Migrer vos applications vers Azure
Le simple fait de murmurer le mot « migration » suffit souvent à susciter la crainte chez les personnes chargées de l’exploitation quotidienne des applications du centre de données d’une entreprise. Déplacer des applications qui, dans bien des cas, sont restées intactes pendant des années, les adapter à une nouvelle plateforme dans le cloud, reconfigurer l’infrastructure réseau qui les prend en charge tout en mettant en œuvre des services applicatifs peu familiers est loin d’être une tâche aisée.
Cette transition difficile pourrait toutefois être facilitée en migrant également une partie du réseau de support de l’application — ses services applicatifs — afin de garantir une sécurité et des performances homogènes (un peu comme si vous atténuiez le calvaire du premier jour de maternelle de votre enfant en le laissant emporter sa chère couverture pleine de morve ). Avec F5, que vous migriez une application vers Microsoft Azure ou vers d’autres environnements cloud, celle-ci peut continuer à utiliser les mêmes services, politiques et iRules auxquels elle est habituée, ce qui réduit votre courbe d’apprentissage du cloud et accélère le processus de migration.
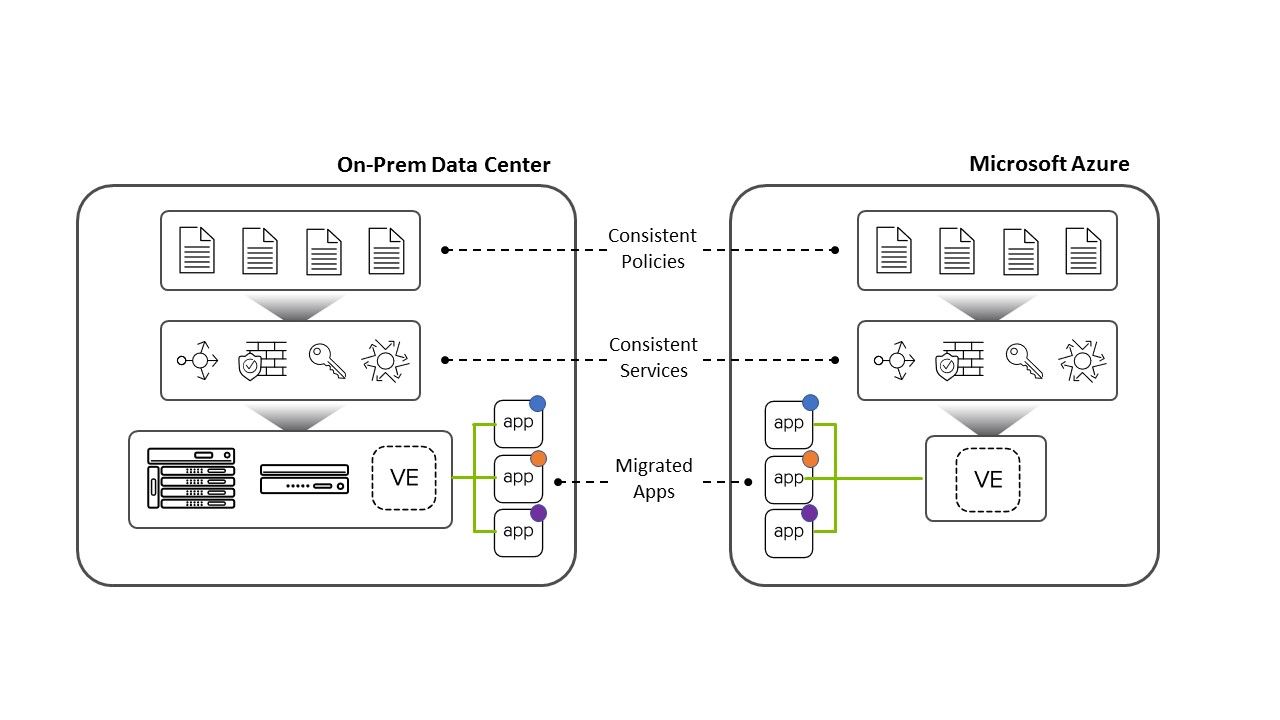
Pour en savoir plus sur l’importance de la cohérence des stratégies lors de la migration d’applications, cliquez ici.
2) Moderniser vos applications sur Azure
Migrer une application est une chose, mais la moderniser est une tout autre paire de manches (pardonnez cette métaphore britannique). Cela implique généralement de repenser son architecture afin de la rendre plus adaptée au cloud et d’exploiter pleinement les capacités de celui-ci. Il peut s’agir de transformer une application existante pour qu’elle s’exécute au sein d’un cluster Kubernetes, d’automatiser des processus grâce à l’intégration dans des pipelines CI/CD ou de mettre en œuvre une fonctionnalité de mise à l’échelle automatique afin d’optimiser vos coûts d’exploitation. Quelle que soit votre approche, le portefeuille de services applicatifs de F5 peut faciliter vos efforts de modernisation, puis garantir durablement la sécurité et les performances de votre application. Voici quelques-unes des façons dont F5 peut vous aider à rationaliser vos efforts de modernisation :
- Activation de l’entrée des conteneurs
- Intégration dans les pipelines CI/CD
- Automatisation de l’insertion des services applicatifs
3) Protéger vos applications Azure
Bien que Microsoft sécurise efficacement l’infrastructure sous-jacente et le réseau d’Azure, ces défenses ne protègent en rien vos applications et vos données ; la protection de vos applications relève entièrement de votre responsabilité. Et cette tâche devient chaque jour plus difficile, car les applications multiplient les points d’entrée, prolifèrent comme des bactéries et sont déployées par les développeurs plus rapidement que jamais (parfois sans la moindre considération pour la sécurité), ce qui rend presque impossible de garantir que chaque application soit mise en production avec les contrôles de sécurité appropriés.
Un partenariat avec F5 vous permet de réaliser un investissement stratégique dans la sécurité afin de protéger systématiquement chaque application exécutée sur Azure, ainsi que celles que vous exploitez éventuellement sur d’autres composants de votre architecture multicloud. Quelle que soit la forme d’une cyberattaque — attaque par injection, botnet automatisé ou attaque par déni de service paralysant les ressources —, vous aurez l’assurance que F5 la détectera, la bloquera et la consignera. En imposant un point centralisé de contrôle de la sécurité au cœur de votre architecture cloud, vous favoriserez également l’innovation sécurisée en périphérie, tout en empêchant les développeurs de contourner les procédures de sécurité dans leur quête de rapidité et d’agilité.
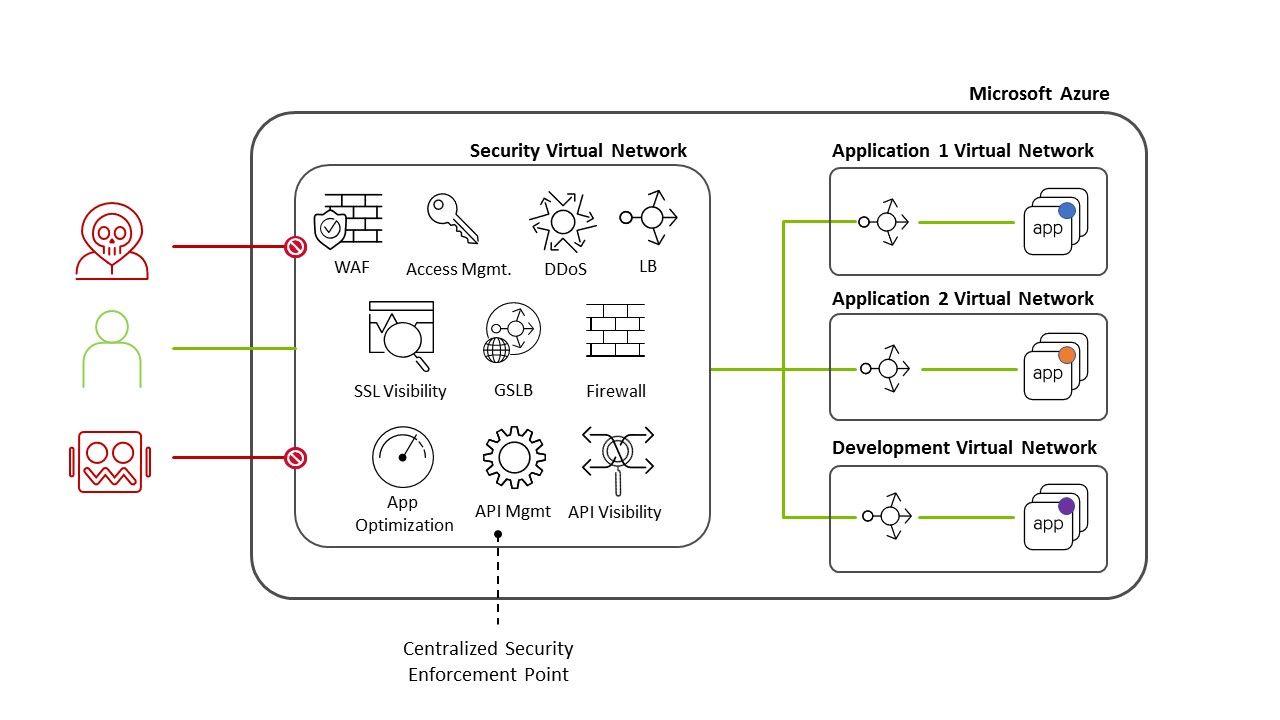
En savoir plus sur la protection des applications web et des API de F5.
4) Accéder en toute sécurité à vos applications Azure (et hybrides)
On estime qu’une entreprise moyenne utilise aujourd’hui entre 500 et 1 000 applications pour assurer ses activités, dont la plupart sont généralement réparties au sein d’une architecture hybride combinant clouds publics, clouds privés, installations de colocation et centres de données privés. Fournir un accès à ces applications n’est déjà pas une mince affaire, et la nécessité pour les utilisateurs d’y accéder depuis une multitude de lieux et d’appareils ne fait qu’accentuer cette difficulté. En outre, certaines applications anciennes peuvent ne pas prendre en charge les processus modernes d’authentification et d’autorisation, ce qui complique de plus en plus la mise en place d’une expérience d’accès cohérente pour l’ensemble du portefeuille d’applications d’une entreprise.
Ensemble, Microsoft et F5 apportent la solution : en déployant Azure Active Directory, la plateforme complète de gestion des identités dans le cloud de Microsoft, conjointement avec la solution fiable d’accès aux applications de F5, Access Policy Manager (APM), les entreprises peuvent fédérer l’identité, l’authentification et les autorisations des utilisateurs, et combler le fossé identitaire entre les applications cloud (IaaS), SaaS et sur site (héritées), qu’elles prennent ou non en charge les normes d’authentification modernes telles que SAML ou OAuth, et qui, bien souvent, ne prennent pas en charge l’authentification unique (SSO) ni l’authentification multifacteur (MFA). Quel que soit l’emplacement de l’application et qu’elle prenne ou non en charge les normes et méthodes d’authentification modernes, cette solution conjointe permet aux utilisateurs de se connecter une seule fois et d’accéder en toute sécurité à toutes les applications auxquelles ils sont autorisés à accéder, où qu’ils se trouvent.
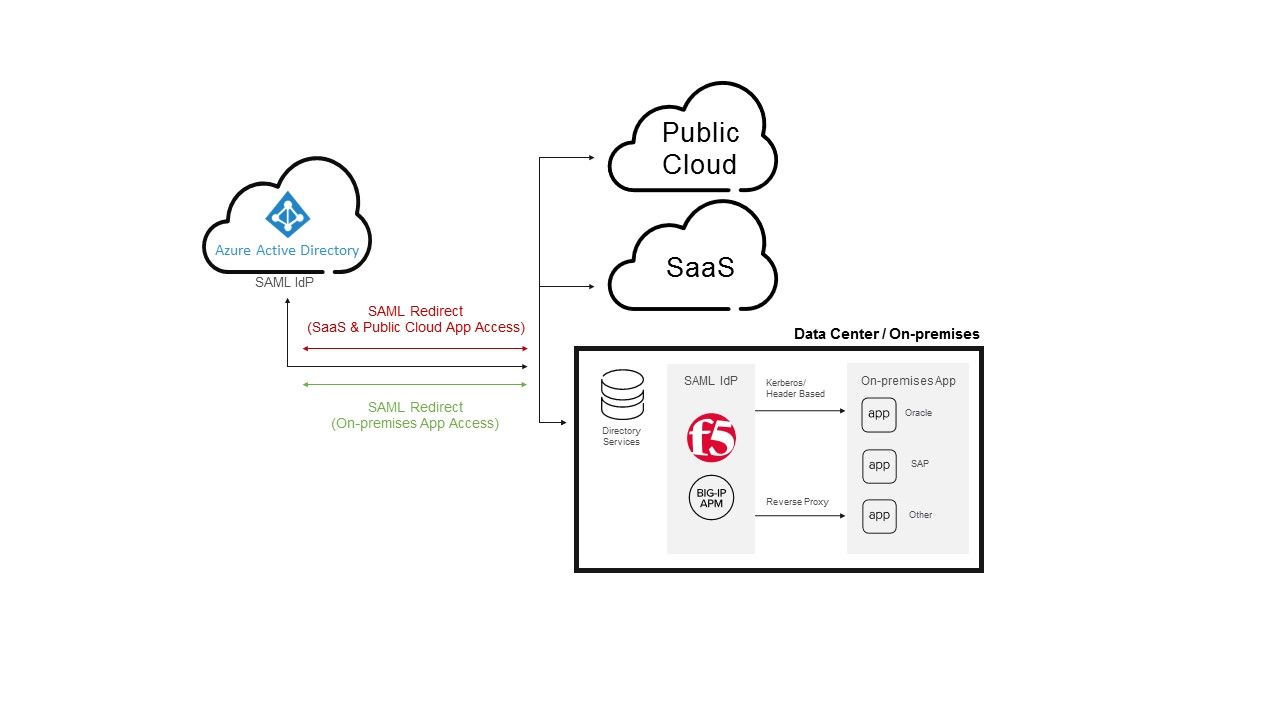
Pour en savoir plus sur cette solution de F5 et Microsoft, consultez cet article rédigé par John Morgan de F5 (vice-président et directeur général de l’unité commerciale Sécurité). Si vous vous rendez à Ignite, n’hésitez pas à assister à la session thématique de Microsoft et F5 consacrée à cette solution commune : Modernisez votre environnement hybride avec Azure Active Directory (BRK3108), jeudi à 9 h 00 (heure de l’Est).
Enfin, si l’un des sujets évoqués ci-dessus a éveillé votre intérêt et que vous prévoyez d’assister à Microsoft Ignite la semaine prochaine, n’hésitez surtout pas à venir nous voir sur le stand de F5 (n° 1231), où mes formidables collègues et moi-même serons ravis d’échanger plus en détail avec vous.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.