Les applications jouent un rôle essentiel dans vos interactions avec les clients, le fonctionnement de vos opérations internes et votre capacité à stimuler l’innovation. À mesure que les organisations se développent dans des environnements multicloud hybrides, la gestion de la complexité devient un enjeu technique et commercial majeur. Les plateformes distribuées, la prolifération des API, les dépendances complexes entre applications et les menaces de sécurité basées sur l’IA, en constante évolution, contribuent à créer un environnement que nous appelons à juste titre chez F5 la « boule de feu ».
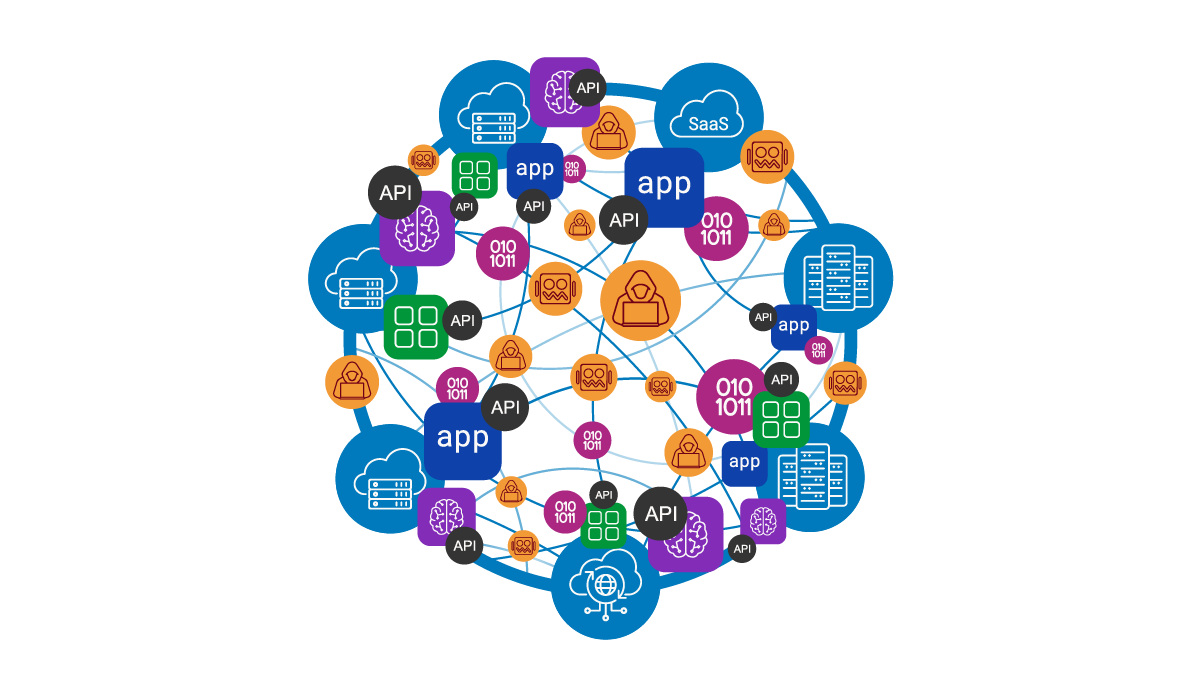
Cette complexité croissante n’est pas un simple obstacle : elle constitue une menace existentielle pour la santé des infrastructures et l’efficacité opérationnelle. Le manque de visibilité unifiée, l’élargissement des surfaces d’attaque et la multiplication des vulnérabilités de sécurité rendent extrêmement difficile la mise en place d’expériences applicatives fluides et sécurisées. Face à la diversification des vecteurs d’attaque et aux attentes grandissantes des parties prenantes, les entreprises ont un besoin urgent d’une plateforme unifiée qui simplifie les opérations, renforce la résilience et assure une protection contre les menaces émergentes.
C’est là qu’une plateforme de mise à disposition et de sécurité des applications peut porter ses fruits. Grâce à une suite flexible de services, elle contribue à garantir la rapidité, la disponibilité et la sécurité des applications sur des sites distribués. En tant que leader du marché, la F5 Application Delivery and Security Platform (ADSP) offre la suite la plus complète de fonctionnalités de mise à disposition et de sécurité des applications, conçue pour prendre en charge n’importe quelle application ou API, dans n’importe quel environnement. Grâce à l’application unifiée des politiques, à une gestion simplifiée, à une visibilité granulaire et à l’assistance de l’IA, elle aide les entreprises à maîtriser leur boule de feu.
Cependant, il ne suffit pas toujours de disposer des bons outils : ils doivent être déployés de manière stratégique pour exploiter pleinement leur potentiel. C’est pourquoi la mise en œuvre d’une architecture de services applicatifs à plusieurs niveaux peut contribuer à optimiser les performances, le contrôle et la sécurité, tout en simplifiant vos opérations quotidiennes.
Présentation de l’architecture F5 de mise à disposition et de sécurité des applications d’entreprise
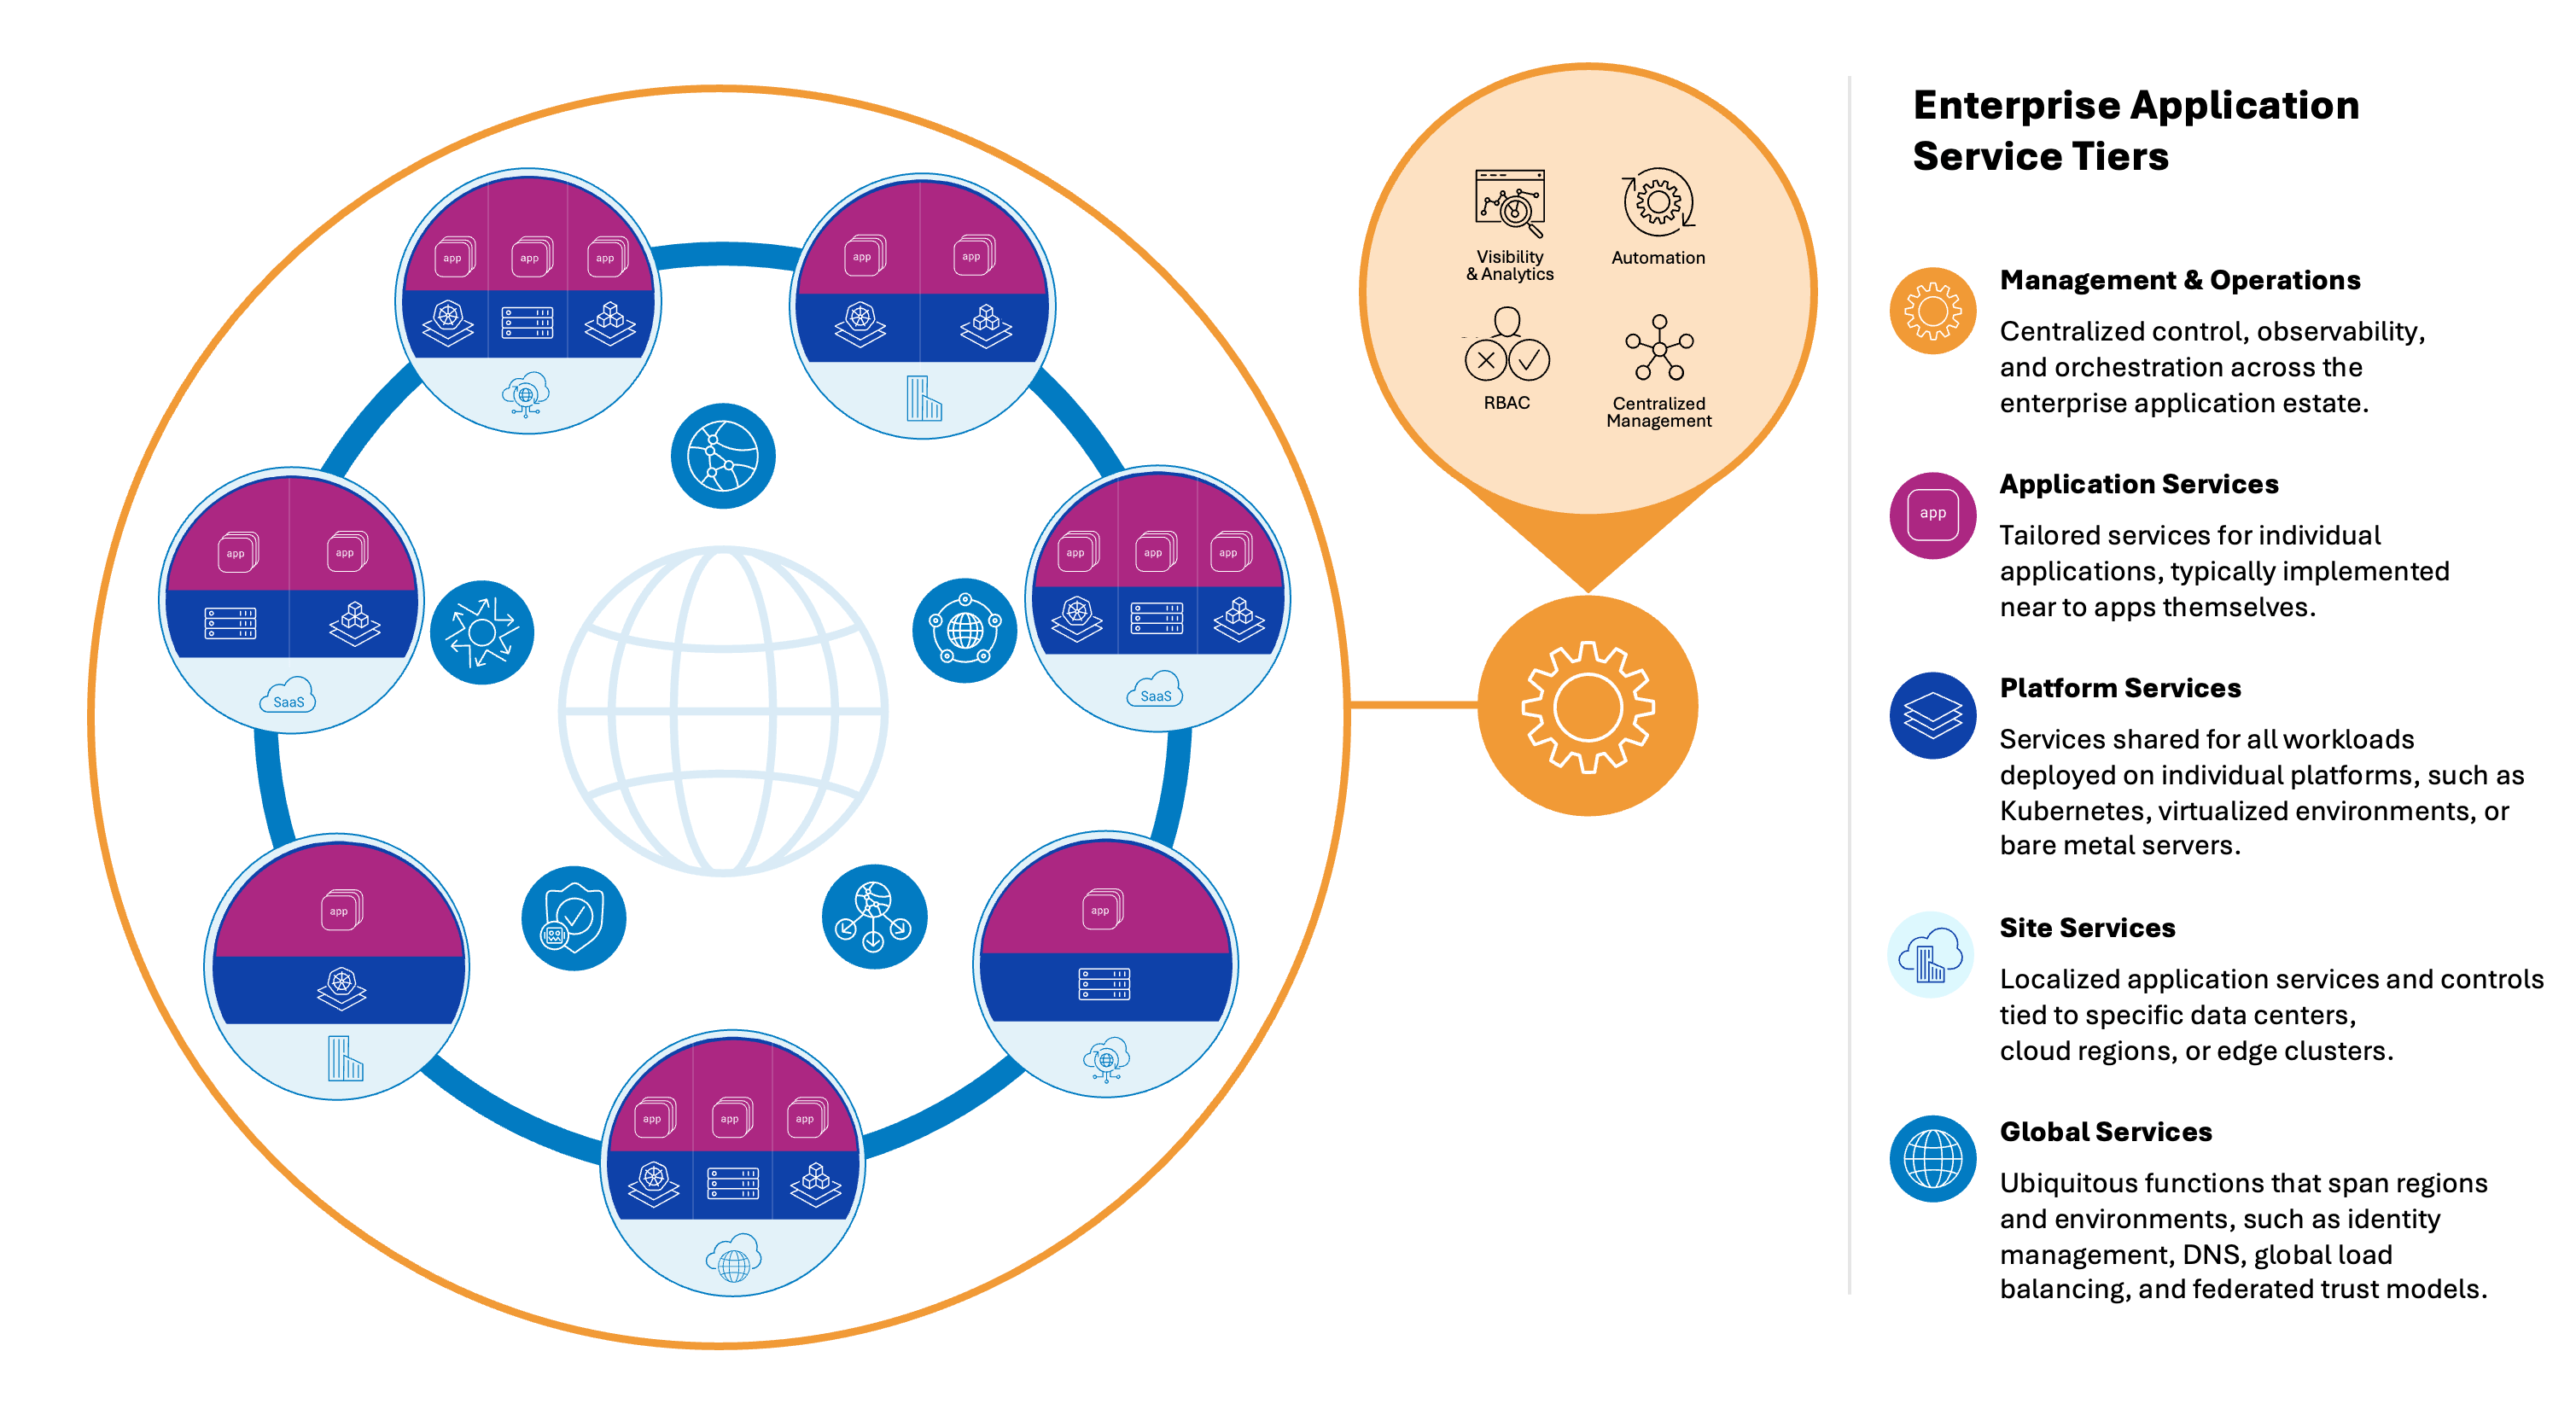
L’architecture comprend cinq niveaux clés, chacun étant conçu pour répondre à des besoins de services spécifiques dans les environnements multicloud hybrides modernes. Elle offre ainsi un cadre pratique pour assurer efficacement la mise à disposition des applications et l’intégration de la sécurité, ainsi qu’une visibilité et un contrôle de bout en bout :
Niveau 1 : Services mondiaux : Ces fonctions opèrent dans différentes régions et différents environnements, garantissant une connectivité mondiale fluide, une grande fiabilité et une première ligne de défense contre les attaques. Des services tels que le DNS, l’équilibrage de charge global des serveurs, la gestion des identités et l’atténuation des attaques DDoS jouent ici un rôle essentiel, en assurant la résilience et la sécurité de l’ensemble des charges de travail et des environnements.
Niveau 2 : services de site : À ce niveau, les services sont localisés dans des centres de données, des régions cloud ou des clusters en périphérie spécifiques. En répondant aux besoins propres à chaque site, tels que la sécurité du réseau local ou la gestion du trafic, les services au niveau du site offrent une granularité opérationnelle tout en garantissant le respect des exigences réglementaires locales.
Niveau 3 : services de plateforme : Les services partagés au niveau de la plateforme contribuent à optimiser l’efficacité et la sécurité des charges de travail déployées collectivement sur des plateformes spécifiques, telles que des environnements conteneurisés comme Kubernetes ou des environnements virtualisés comme KVM. Ces services peuvent inclure des contrôles du trafic entrant, des passerelles API, des services de gestion des identités et des accès, ou encore des contrôles de sécurité supplémentaires, tels que la protection des applications web et des API.
Niveau 4 : Services applicatifs : Directement adaptés à chaque application, ces services offrent la couche de protection et les services de gestion du trafic les plus proches des applications. C’est généralement à ce niveau que sont appliqués des contrôles précis, conçus pour répondre aux exigences de sécurité et de performance de chaque charge de travail.
Niveau 5 : Services de gestion et d’exploitation : Ce niveau assure un contrôle, une observabilité, une orchestration et une gouvernance centralisés sur l’ensemble d’un écosystème multicloud. Grâce à des tableaux de bord unifiés, des workflows automatisés et un point unique d’application des politiques, il permet de déployer les opérations à grande échelle sur des portefeuilles d’applications entiers, tout en garantissant la cohérence des politiques, en accélérant la réponse aux incidents et en simplifiant les opérations quotidiennes.
Il est important de noter que ces niveaux ne correspondent pas nécessairement à des déploiements physiques, virtuels ou SaaS distincts, car un même appareil ou service correctement configuré peut couvrir plusieurs niveaux.
Pourquoi adopter une architecture de services applicatifs à plusieurs niveaux ?
Quelle que soit la composition de votre écosystème applicatif, la mise en œuvre d’une architecture de services applicatifs à plusieurs niveaux offre de nombreux avantages, notamment une évolutivité accrue, une sécurité multicouche, une conformité réglementaire simplifiée et une meilleure efficacité opérationnelle. Tous ces avantages visent à vous aider à garder le contrôle, à maximiser la disponibilité et à gagner en agilité dans des conditions d’exploitation toujours plus complexes. Examinons de plus près certains des principaux avantages :
- Défense en profondeur : Chaque niveau ajoute une couche de protection supplémentaire, progressivement mieux adaptée à un environnement de déploiement ou à un format spécifique, afin de sécuriser les charges de travail qu’il héberge. Au niveau applicatif, les politiques les plus granulaires assurent une sécurité précise, propre à chaque application, pour une protection maximale.
- Évolutivité et réutilisabilité : En réutilisant les services entre les différents niveaux, vous pouvez simplifier la mise à l’échelle tout en évitant les solutions cloisonnées. Les services conçus pour une application, une plateforme ou un site peuvent être réutilisés pour d’autres, ce qui permet d’économiser du temps et des ressources lors du développement de votre infrastructure et de vos applications.
- Cohérence et standardisation : En standardisant les services à chaque niveau, vous pouvez établir un point de contrôle centralisé qui garantit la cohérence des politiques — le remède à la complexité — pour toutes les charges de travail qui en dépendent.
- Conformité et gouvernance simplifiées : Une architecture de services à plusieurs niveaux permet d’assurer une gouvernance globale cohérente tout en appliquant des règles propres à chaque site et région, garantissant ainsi un contrôle global et facilitant considérablement le respect des exigences locales les plus strictes en matière de confidentialité des données et de réglementation.
Découvrez l’outil d’architecture de F5 pour la mise à disposition et la sécurité des applications d’entreprise
Si vous envisagez de mettre en œuvre une architecture de services à plusieurs niveaux, nous avons développé un outil interactif pour vous aider à démarrer. Mettant en lumière les principaux défis actuels en matière de sécurité et de mise à disposition des applications, notamment l’OWASP Top 10, l’OWASP API Top 10 et le F5 Application Delivery Top 10, ce nouvel outil montre où ces défis apparaissent dans les différentes couches de l’architecture, tout en tenant compte des spécificités des différents types de sites et de plateformes.
Mais il ne se contente pas d’identifier ces obstacles : l’outil d’architecture de sécurité et de mise à disposition des applications d’entreprise va plus loin en recommandant des solutions et des produits de la F5 Application Delivery and Security Platform pour vous aider à les surmonter.
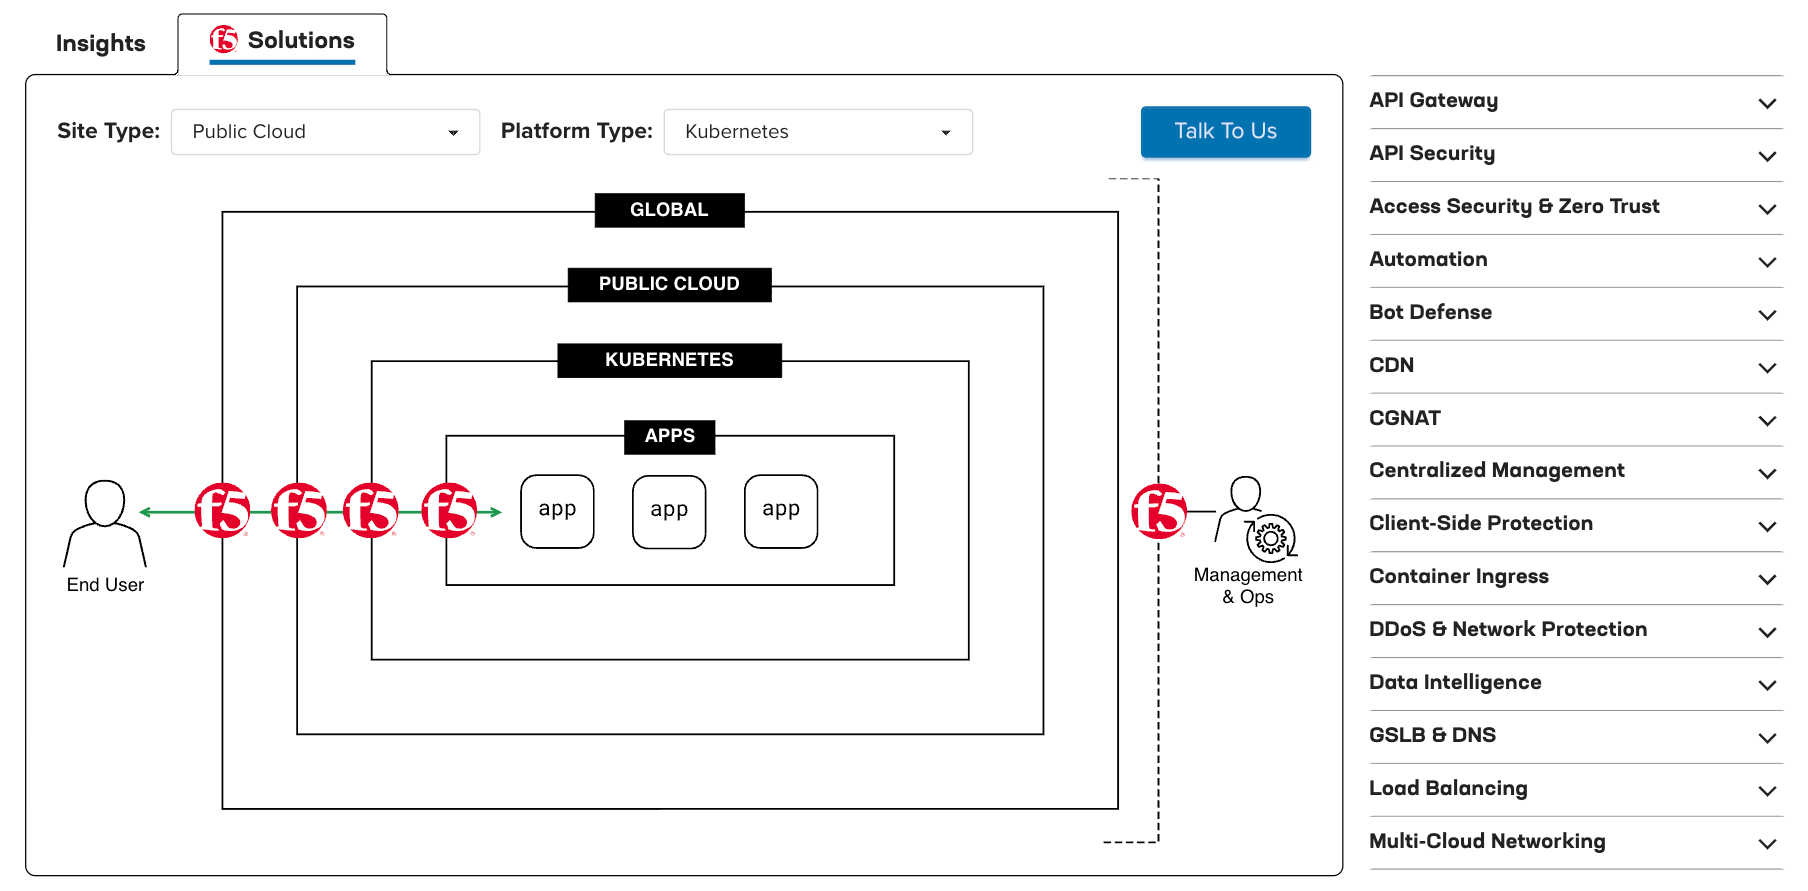
Découvrez l’outil interactif pour commencer dès aujourd’hui à planifier l’optimisation de la mise à disposition et de la sécurité des applications dans l’ensemble de votre écosystème multicloud hybride.
À propos de l’auteur

Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]