Choisissez l’une ou l’autre, ou les deux, pour déployer et exploiter les services applicatifs F5.
Le mouvement open source a toujours mis l’accent sur la liberté. La liberté de choisir la solution qui vous convient le mieux en fonction de vos compétences, de votre budget, de votre architecture et de vos objectifs. Ce principe reste aujourd’hui un facteur déterminant lorsqu’il s’agit de créer une infrastructure reproductible pour le pipeline de déploiement.
Il existe de nombreuses solutions performantes pour automatiser le provisionnement et l’exploitation des services applicatifs. Parmi les plus populaires figurent RedHat Ansible et HashiCorp Terraform.
Permettez-moi de préciser ici que F5 prend entièrement en charge Ansible et Terraform. Nous collaborons avec les deux pour garantir leur interopérabilité et leur intégration, afin que vous n'ayez pas à vous en soucier. Quel que soit votre choix, vous pouvez compter sur nous.
Mais nous avons constaté, lors de nos échanges avec les clients, qu’Ansible excelle dans certaines tâches, tandis que Terraform se distingue dans d’autres. Cela s’explique par le fait que l’automatisation et la maintenance d’un pipeline nécessitent des ensembles de tâches différents.
Terraform excelle dans l’orchestration — la gestion de l’état d’un environnement. Cela signifie que Terraform comprend à quoi un environnement doit ressembler et comment il doit se comporter. Si quelque chose ne va pas, Terraform peut le signaler afin qu’il soit examiné.
Ansible excelle dans la gestion de la configuration. Cela signifie qu’Ansible se concentre sur le maintien de l’état de chaque composant. Si un composant de l’environnement présente un problème, Ansible peut ajuster sa configuration pour le résoudre.
Compte tenu de leurs objectifs respectifs, il n’est pas surprenant de voir ces outils utilisés conjointement pour automatiser le cycle de vie du déploiement.
Pour comprendre comment ces deux outils fonctionnent avec F5 Application Services, il est utile de partir d’une vision commune du cycle de vie du déploiement :
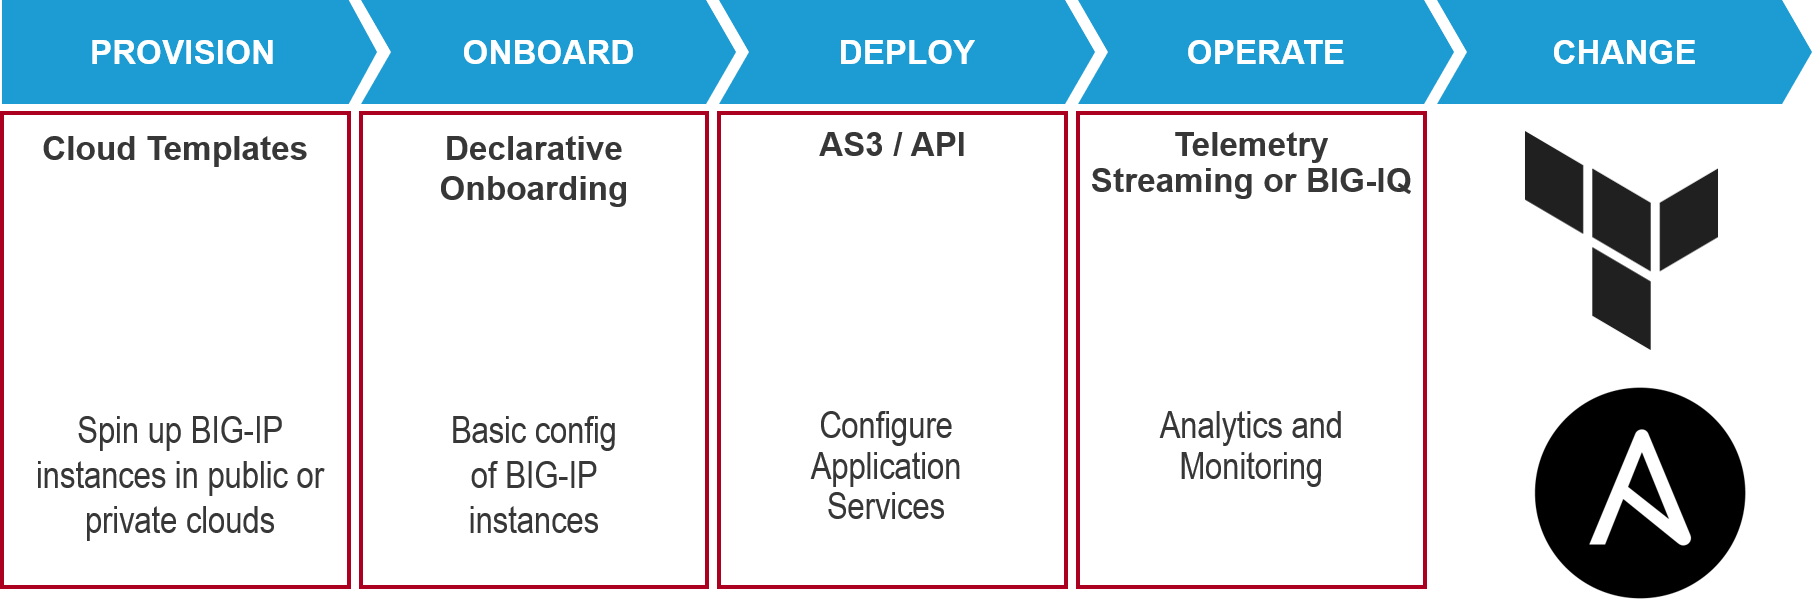
Tout comme les applications ont un cycle de vie associé à un pipeline de livraison, les services applicatifs ont un cycle de vie associé à un pipeline de déploiement. Ce cycle de vie comporte plusieurs étapes :
- Provisionnement
a. Le provisionnement consiste à créer et démarrer une instance, qu’il s’agisse d’une machine virtuelle ou d’un conteneur, dans un cloud public ou privé. - Intégration
a. L’intégration est nécessaire pour configurer le réseau requis afin de fonctionner dans l’environnement où BIG-IP a été déployé. - Déployer
a. Pendant la phase de déploiement du cycle de vie, un service applicatif est défini, configuré et lancé. - Exploitation
a. Les opérations courantes nécessitent une surveillance et des analyses. F5 Telemetry Streaming permet à BIG-IP de se connecter aux pipelines de télémétrie afin de partager les métriques et les données souhaitées. - Modification
a. La modification est le processus qui consiste à modifier des configurations existantes (définies initialement lors de la phase de déploiement).
Ansible et Terraform peuvent tous deux être le principal outil d’automatisation pour les cinq phases. Cependant, chacun excelle dans des phases différentes ; utiliser les deux peut donc s’avérer une meilleure stratégie. Ansible est généralement utilisé pour les phases de déploiement et de modification (gestion de la configuration), tandis que Terraform est plus souvent employé pour le provisionnement et l’intégration (orchestration).
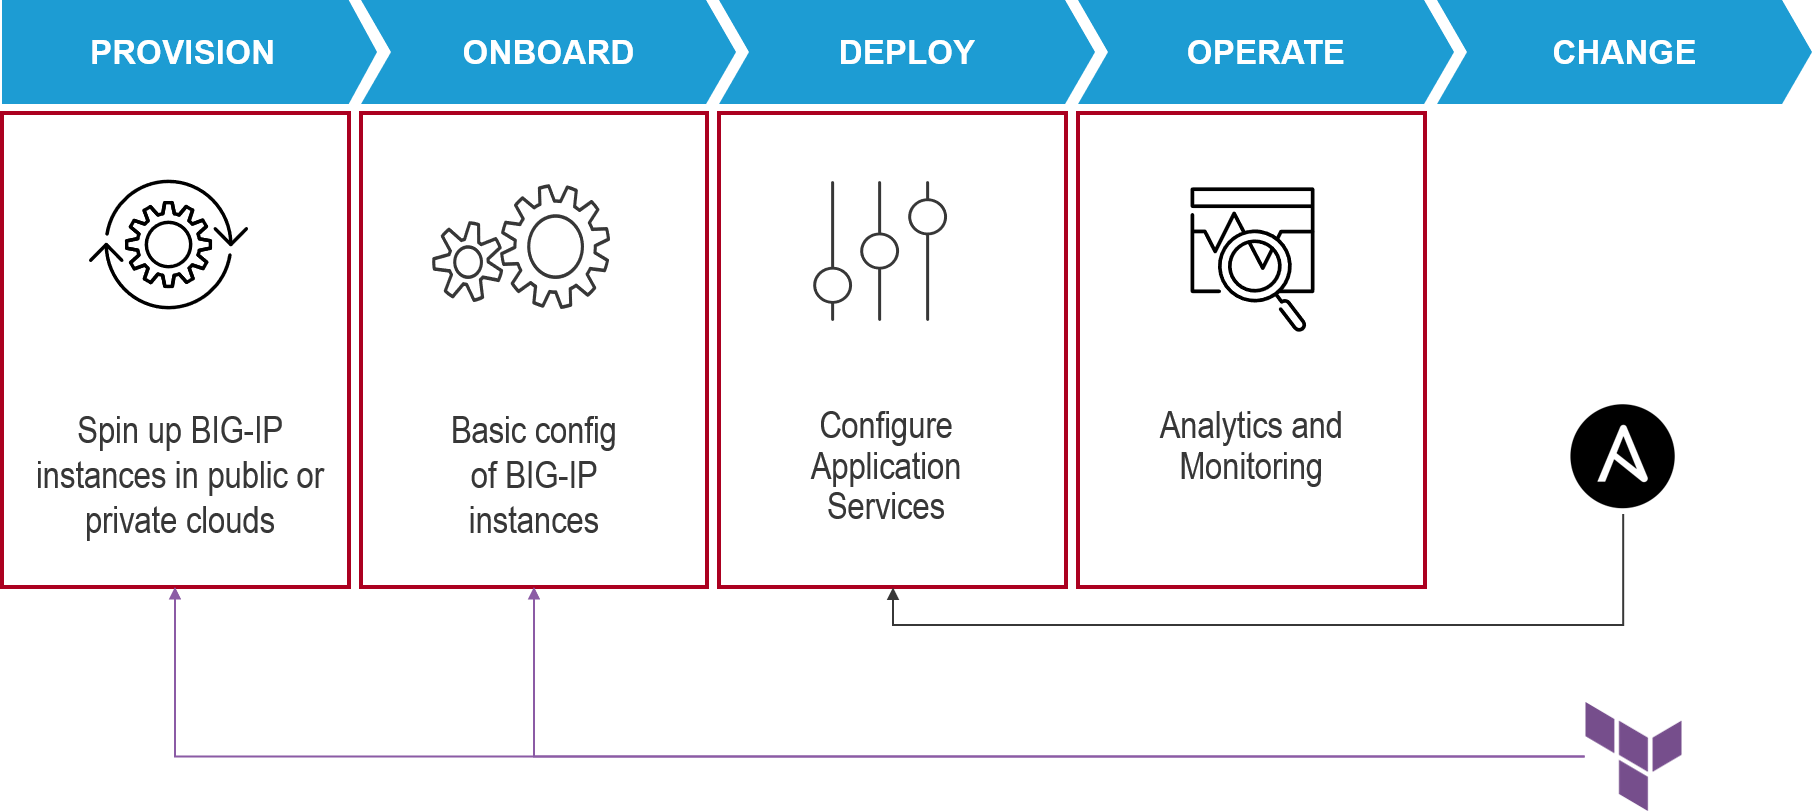
Nous savons également que de nombreux clients souhaitent standardiser leurs chaînes d’outils, et ce, à juste titre. Il peut être difficile de maintenir une expertise sur plusieurs outils, sans parler de l’exploitation et de la maintenance de l’infrastructure nécessaire au fonctionnement de plusieurs chaînes d’outils. Dans ce cas, certains critères permettent de choisir lequel de ces excellents outils adopter comme standard.
- Modifications peu fréquentes de l’infrastructure
Dans ce scénario, vous apportez des modifications aux services applicatifs, mais pas nécessairement à l’infrastructure, c’est-à-dire à BIG-IP. C’est souvent le cas lorsque vous tirez parti d’une instance BIG-IP existante pour déployer de nouvelles applications. Ansible constitue ici un bon choix, car il excelle dans la gestion de la configuration, qui représentera l’essentiel de votre travail. Ansible prend en charge un large éventail de langages et de styles d’API, ce qui en fait une solution parfaitement adaptée aux équipes DevOps et NetOps souhaitant modifier les services applicatifs. Vous pouvez utiliser Ansible pour configurer les services applicatifs F5 au moyen des modules Ansible de F5 ou de F5 AS3. Vous pouvez également utiliser les deux, selon vos besoins spécifiques. Pour en savoir plus sur la manière de choisir votre approche Ansible, consultez cet excellent article de blog de Mani Gadde et Andrius Benokraitis. - Modifications fréquentes de l’infrastructure
Le cloud, en particulier le cloud public, est souvent choisi pour permettre des modifications fréquentes des applications et de leur infrastructure sous-jacente. L’infrastructure immuable facilite souvent la gestion de la volatilité dans ce contexte, notamment en permettant de supprimer puis de redéployer une infrastructure entière. Terraform est un excellent choix dans ce cas, car il permet de provisionner et de mettre en service rapidement des infrastructures complètes. Sa conception et l’importance qu’il accorde à l’orchestration sont particulièrement adaptées à la création d’infrastructures cohérentes et reproductibles à grande échelle, notamment dans des environnements volatils tels que le cloud. - Modifications fréquentes de l’infrastructure et des services applicatifs
L’association de Terraform et d’Ansible peut être particulièrement efficace pour gérer un rythme élevé de modifications touchant à la fois l’infrastructure et les services applicatifs. Comme vous vous attendez à des changements fréquents de l’état de l’environnement et de ses différents composants, vous aurez besoin d’outils de gestion des changements et d’orchestration pour contribuer à maintenir la disponibilité des applications et des services applicatifs qui les prennent en charge.
Quel que soit votre choix — Ansible, Terraform ou les deux — F5 s’engage à l’accompagner grâce à des intégrations natives et des modèles prêts à l’emploi, ainsi qu’à une communauté qui contribue activement à ces deux solutions et les améliore en permanence.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.