Les entreprises qui déploient des applications et des agents d’IA doivent faire preuve d’agilité afin de maintenir la sécurité en phase avec l’évolution des cas d’usage, des politiques et des réglementations. Avec F5 AI Guardrails, les organisations bénéficient déjà de puissants Guardrails défensifs qui bloquent les menaces, préviennent les fuites de données et appliquent les politiques de sécurité en temps réel. Désormais, grâce à la gestion des versions des scanners personnalisés, ces contrôles sont plus flexibles, plus faciles à tester et plus adaptables que jamais.
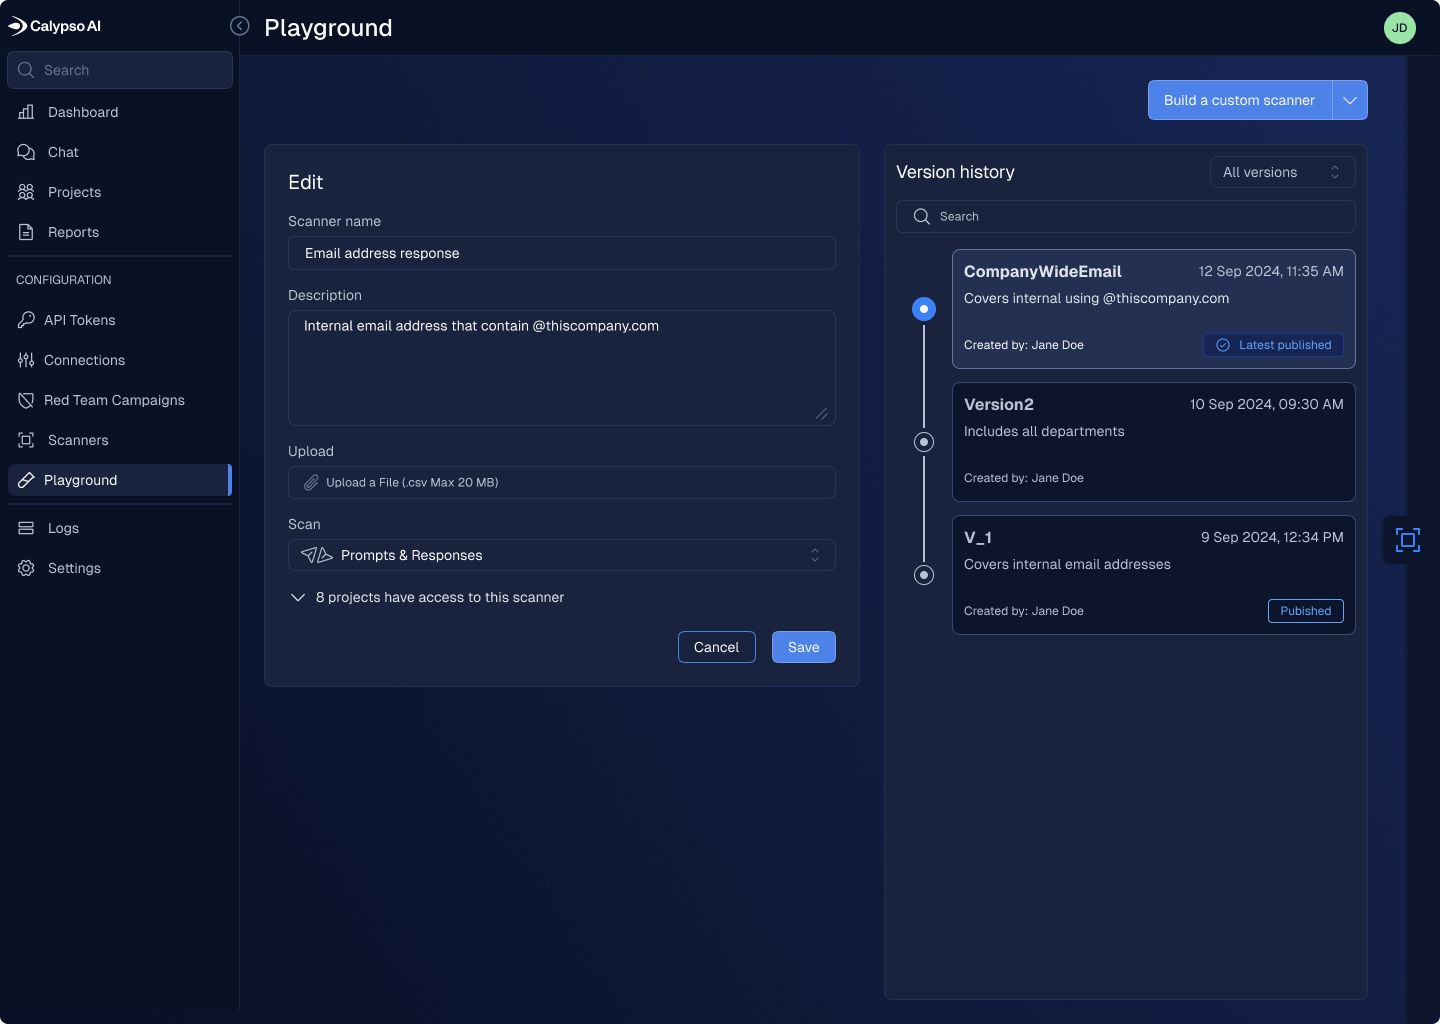
Qu’est-ce que le versionnage des scanners personnalisés et comment fonctionne-t-il ?
La gestion des versions des scanners personnalisés est une nouvelle fonctionnalité d’AI Guardrails qui permet aux équipes de sécurité de contrôler l’intégralité du cycle de vie de leurs scanners d’IA. Elle vous permet de :
- Créez un nombre illimité de versions d’un même scanner, en utilisant des noms personnalisés ou incrémentés automatiquement.
- Testez plusieurs versions simultanément afin de comparer les performances et la couverture de détection.
- Publiez des versions et revenez à des versions antérieures sans perturber les projets en production.
- Appliquez le contrôle des versions au niveau du projet ou autorisez les projets à exécuter différentes versions du même scanner.
- Filtrer l’historique des versions pour afficher rapidement les versions publiées et non publiées, et voir quels projets peuvent accéder à chaque version.
Grâce à la gestion des versions, les équipes de sécurité peuvent améliorer en continu la précision de la détection et déployer les mises à jour en toute confiance, tout en sachant que les applications en production restent protégées.
Pourquoi la gestion des versions est importante
La gestion des versions des scanners personnalisés offre aux entreprises davantage d’agilité et de précision dans leurs opérations de sécurité de l’IA. En facilitant les itérations, les tests comparatifs et le déploiement contrôlé des mises à jour des scanners, les équipes de sécurité peuvent renforcer en permanence leurs défenses à mesure que de nouvelles logiques de détection sont développées. Cette flexibilité leur permet d’adapter les versions des scanners aux besoins propres à chaque projet, afin que chaque application bénéficie du niveau de protection le plus approprié. Parallèlement, une approche structurée des tests et de l’amélioration optimise les performances de détection, pour aboutir à un outil de défense de l’IA plus adaptatif, résilient et adapté aux exigences des entreprises, qui permet de maintenir leur posture de sécurité en avance sur l’évolution des menaces.
Cas d’usage
La gestion des versions des scanners personnalisés permet aux entreprises de renforcer leur posture de sécurité en matière d’IA comme jamais auparavant.
Réponse rapide aux menaces émergentes
Lorsqu’un nouveau prompt malveillant ou une nouvelle technique de jailbreak apparaît, les équipes de sécurité peuvent immédiatement développer une nouvelle version du scanner afin de la détecter. Grâce au versionnage, ce scanner peut être testé en parallèle de la version actuellement en production, comparé à celle-ci en matière de précision, puis publié dès qu’il est prêt, sans entraîner d’interruption de service ni de risque opérationnel. La sécurité de l’IA passe ainsi d’une approche réactive à une approche adaptative, ce qui permet aux équipes d’affronter sereinement les nouvelles menaces à mesure qu’elles apparaissent.
Évolutions réglementaires et changements de politiques
Un autre cas d’usage majeur consiste à s’adapter aux évolutions réglementaires et politiques. Aujourd’hui, les entreprises sont confrontées à un cadre de conformité en constante évolution, allant des réglementations sur la confidentialité des données aux nouvelles règles propres à l’IA, telles que l’EU AI Act. La gestion des versions des scanners personnalisés permet aux organisations de déployer rapidement et méthodiquement de nouvelles logiques de détection ou des scanners conformes aux politiques en vigueur. Les équipes peuvent déployer des versions mises à jour sur des projets ou des environnements spécifiques, valider leurs performances, puis les généraliser à l’ensemble de l’entreprise, assurant ainsi la conformité sans freiner l’innovation.
Personnalisation spécifique à l’environnement
Enfin, la personnalisation propre à chaque environnement est essentielle pour les grandes organisations qui opèrent avec plusieurs équipes, dans différentes régions ou sur divers types d’applications. Les différentes unités opérationnelles peuvent présenter des profils de risque ou des obligations réglementaires qui leur sont propres. La gestion personnalisée des versions du scanner permet à chaque environnement d’exécuter la version la mieux adaptée à ses besoins, tout en maintenant une visibilité et un contrôle centralisés. Les responsables de la sécurité peuvent ainsi donner aux équipes les moyens d’innover localement sans compromettre la gouvernance globale.
Renforcer la défense de l’IA en entreprise avec une agilité accrue
Custom Scanner Versioning renforce AI Guardrails en offrant aux équipes de sécurité davantage de précision et de flexibilité dans la gestion et l’évolution de leurs contrôles de défense de l’IA. Grâce à la possibilité de tester, de versionner et de déployer de nouveaux scanners en toute fluidité, les entreprises peuvent affiner leur logique de détection, réagir aux menaces émergentes et s’adapter à l’évolution des exigences de conformité, le tout sans perturber les workflows de production.
Cette fonctionnalité renforce une solution de sécurité de l’IA déjà dynamique, permettant aux entreprises de rester proactives, agiles et résilientes face à un paysage des menaces liées à l’IA en constante évolution.
À propos de l’auteur

Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]