Jusqu’à récemment, le monde du cloud computing reposait sur ses trois piliers principaux : le SaaS, le PaaS et l’IaaS. Mais à mesure que les utilisateurs du cloud gagnent en maturité dans leur compréhension et leur utilisation de celui-ci, nous constatons un intérêt croissant pour des solutions à mi-chemin entre le cloud et les services managés, notamment dans le domaine de la sécurité. Pour les besoins de cet article, appelons cela « à votre service »*.
Dans un environnement « as a » traditionnel, nous pourrions simplement prendre BIG-IP ASM (notre pare-feu applicatif) et mettre en place une belle infrastructure de services F5 Synthesisquelque part dans le cloud, puis la proposer « as a Service ». D’un point de vue architectural, il est logique de rapprocher la sécurité applicative des applications qui en ont besoin, dans le cloud où les bonnes solutions de remplacement restent encore rares aujourd’hui. Les applications hébergées dans le cloud ont autant besoin, sinon plus, de sécurité applicative que celles du centre de données, car elles sont par nature conçues pour être davantage accessibles au public. En revanche, il n’est pas forcément judicieux d’obliger les requêtes à transiter par le centre de données pour y être analysées, nettoyées et évaluées avant de les renvoyer vers le cloud. Cela crée un énorme détour en trombone (ou en épingle à cheveux, si vous préférez), puisque la plupart des centres de données ne sont pas directement raccordés à la dorsale Internet, juste à côté du centre de données du fournisseur de cloud.
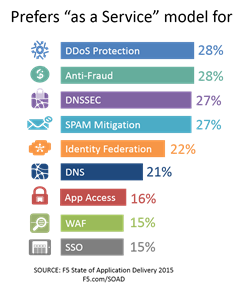
La préférence croissante pour un tel modèle ressortait clairement de notre rapport State of Application Delivery 2015, en particulier pour les services de sécurité.
Mais une solution de sécurité des applications basée dans le cloud est tout à fait pertinente. Elle est probablement plus proche, tant physiquement que du point de vue de la topologie réseau, de l’application qu’elle protège que ne l’est le centre de données de l’entreprise. De plus, son modèle de facturation est mieux adapté aux applications cloud que celui d’une solution traditionnelle déployée sur site.
Le problème, cependant, c’est qu’il faut tout de même disposer du temps et des connaissances nécessaires pour la configurer, la tester et, point important, la maintenir à jour.
C’est là que le « as a » devient vraiment « pain in the ». Car, pour accomplir cette tâche, il faut les connaissances et les compétences de quelqu’un qui maîtrise à la fois la sécurité et l’application. Ce qui peut s’avérer difficile en cette période de bulle sécuritaire.
Les différences entre « as a » et « at your » concernent principalement la responsabilité et le degré d’implication dans la gestion. Avec un service « at your », vous ne souscrivez pas seulement à un logiciel ou à une solution, mais aussi à la gestion active de cette solution par des spécialistes en la matière. Dans le domaine de la sécurité, compte tenu des pressions macro-environnementales, telles que la pénurie de compétences dans l’ensemble du secteur informatique, qui touche particulièrement durement la sécurité de l’information, l’accès par abonnement à une expertise en sécurité constitue assurément un atout, sans compter qu’il peut s’avérer économiquement judicieux :
La pénurie de compétences informatiques a pris des proportions épidémiques. Il n’y a tout simplement aucun spécialiste de la sécurité disponible à l’embauche. Depuis cinq ans maintenant, le taux de chômage des professionnels de la sécurité de l’information est inférieur à 2 % (et souvent nul). Cette pénurie de profils possédant des compétences en sécurité a eu un effet prévisible sur les salaires : selon Payscale, en 2014, la moitié des architectes sécurité gagnaient plus de 120 000 $, soit 50 % de plus que l’ingénieur logiciel moyen et pas moins de 300 % du salaire d’un infirmier praticien diplômé. Les personnes possédant des compétences en sécurité exigent des salaires plus élevés, partent travailler dans des start-up ou se font débaucher pour des postes plus confortables assortis de titres plus prestigieux (hum). Jon Oltsik, d’ESG, a écrit que sa prédiction n° 1 pour 2015 était la suivante : « La pénurie de compétences en cybersécurité aura des répercussions généralisées. » – David Holmes, évangéliste sécurité chez F5, Dark Reading
En combinant le modèle économique et opérationnel du cloud (multilocation, abstraction, facturation par abonnement ou à l’usage) aux avantages traditionnels d’un service managé, les organisations bénéficient de l’agilité et des économies recherchées. En apportant l’expertise nécessaire à la configuration et à la maintenance du service, tout en favorisant la collaboration et la participation active du client, le modèle « at your » permet aux organisations de sécuriser leurs applications critiques** où qu’elles se trouvent, avec la garantie que leur sécurité est prise en charge.
* Oui, je sais que cela donne l’acronyme SayS. Non, je ne sais pas si c’est une bonne chose. Ou une mauvaise. Peut-être les deux.
** Dans un monde régi par les applications, cela concerne pratiquement toutes les applications, n’est-ce pas ? Cela semble presque superflu de le préciser, désormais.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.