Avec les centaines de millions d’applications actuellement utilisées et réparties dans de multiples centres de données et clouds publics, comme l’a déclaré John Morgan, directeur général et vice-président de la sécurité chez F5, dans un récent article de blog, nous vivons toujours dans un monde centré sur les applications.
Les applications sont omniprésentes. Elles sont accessibles depuis n’importe où et contribuent ainsi à améliorer la productivité et l’expérience utilisateur, à accélérer l’activité et à favoriser la transformation numérique. Toutefois, leur nombre toujours croissant, associé à leur omniprésence et à leur accessibilité depuis n’importe où, engendre une complexité considérable pour votre organisation. L’omniprésence et la commodité des applications augmentent considérablement les risques auxquels votre organisation est exposée et élargissent à l’infini sa surface d’attaque.
Quel que soit l’emplacement des applications — dans le cloud public sous la forme d’applications cloud natives ou de solutions SaaS (Software-as-a-Service), sur site ou dans un centre de données distant — vos utilisateurs doivent pouvoir y accéder pour travailler et être productifs. Ce besoin incite votre organisation à proposer aux utilisateurs des expériences d’accès aux applications plus performantes, plus simples, plus sûres et plus rapides, tout en s’efforçant d’en réduire les coûts.
Cependant, la plupart des applications anciennes, notamment les applications classiques, comme de nombreux logiciels toujours populaires proposés par des éditeurs tels qu’Oracle et SAP, ou les applications personnalisées, ne prennent pas en charge, ou ne peuvent pas prendre en charge, les méthodes modernes d’authentification et d’autorisation, ni les normes et protocoles tels que le langage SAML (Secure Assertion Markup Language), le protocole OAuth (Open Authentication) et OpenID Connect (OIDC). Bon nombre de ces applications sont stratégiques, donnent accès à des données sensibles et peuvent être hébergées sur site, dans un centre de données externe ou dans un cloud privé. La majorité d’entre elles sont peu adaptées à une migration vers le cloud, voire ne peuvent pas y être migrées. En outre, beaucoup ne prennent pas en charge les mécanismes de sécurité renforcée, tels que l’authentification multifacteur (MFA), ce qui les expose, ainsi que les données auxquelles elles donnent accès, à des risques. Nombre d’entre elles ne prennent pas non plus en charge la fédération des identités ni l’authentification unique (SSO).
Même si de nombreuses applications sont désormais conçues dans le cloud ou y sont migrées, votre organisation devra adopter une stratégie applicative hybride afin de garantir, pour de nombreuses années encore, un accès sécurisé aux applications hébergées sur site, dans des centres de données externes et dans plusieurs clouds publics. Vous devrez déployer une architecture hybride rentable qui assure un accès sécurisé aux applications grâce à une stratégie centralisée de gestion des identités et d’authentification. Il faudra améliorer l’expérience applicative de vos utilisateurs afin qu’ils puissent trouver facilement les applications, bénéficier d’une expérience cohérente et profiter d’un accès simplifié et centralisé.
Votre organisation et vos utilisateurs peuvent d’ores et déjà profiter de ces avantages. En déployant Microsoft Azure Active Directory (Azure AD), la plateforme complète de gestion des identités dans le cloud de Microsoft, conjointement avec la solution fiable d’accès aux applications de F5, BIG-IP Access Policy Manager (APM), vous pouvez dès maintenant fédérer l’identité, l’authentification et les autorisations des utilisateurs, et combler le fossé en matière d’identité entre, d’une part, les applications cloud et SaaS qui prennent en charge l’authentification moderne et, d’autre part, les applications classiques et personnalisées sur site ou dans un cloud privé qui ne la prennent pas en charge.
F5 BIG-IP APM et Azure Active Directory simplifient ensemble l’accès aux applications et l’expérience de vos utilisateurs, en leur permettant de se connecter une seule fois et d’accéder, depuis un emplacement unique, à toutes les applications auxquelles ils sont autorisés à accéder. Cette solution intégrée renforce également la sécurité des applications en permettant de protéger toutes les applications, quel que soit leur emplacement, à l’aide de l’authentification multifacteur.
Cependant, améliorer l’expérience de vos utilisateurs en matière d’accès aux applications ne constitue qu’une partie de la solution. Vous devez également simplifier la configuration et le déploiement, réduire la charge de gestion et, plus généralement, améliorer votre expérience d’administration.
« Pour les utilisateurs, l’expérience est la même, qu’ils accèdent à une application sur site ou dans le cloud. Ils se connectent une seule fois grâce à l’authentification unique (SSO) et accèdent aussi bien aux applications cloud qu’aux applications existantes. Tout est parfaitement fluide. »
– Nitin Aggarwal, ingénieur en sécurité des identités à l’échelle mondiale, Johnson Controls
L’intégration de F5 BIG-IP APM à Azure Active Directory répond également à ces besoins.
BIG-IP APM inclut une fonctionnalité de configuration guidée des accès (AGC) qui simplifie le déploiement et la gestion de l’accès aux applications. L’AGC guide votre administrateur pas à pas dans la configuration et le déploiement de BIG-IP APM, ce qui vous permet, à vous et à votre administrateur, d’éviter des délais et des coûts supplémentaires liés à l’administration et au déploiement.
« L’intégration de F5 à Microsoft réduit également la charge qui pèse sur les administrateurs en créant une autorité centralisée unique pour les politiques d’accès aux applications, notamment les applications existantes sur site qui ne prennent pas en charge l’authentification moderne et les applications dans le cloud. Les administrateurs peuvent désormais révoquer l’accès d’un utilisateur depuis un emplacement unique, au lieu de devoir accéder à chaque application pour le supprimer, ce qui réduit considérablement le risque d’erreur humaine. »
– John Morgan, directeur général et vice-président de la sécurité, F5
La dernière version de BIG-IP APM va toutefois encore plus loin. L’AGC de BIG-IP APM permet désormais à votre administrateur d’intégrer rapidement et simplement des applications stratégiques classiques, telles que SAP ERP et Oracle PeopleSoft, à Azure Active Directory, puis d’en assurer la gestion opérationnelle.
Cet accès guidé simplifié élimine de nombreuses étapes auparavant nécessaires pour combler l’écart d’accès entre les applications prenant en charge l’authentification moderne et celles compatibles avec des méthodes d’authentification classiques, telles que l’authentification basée sur les en-têtes ou Kerberos. La gestion de bout en bout des politiques d’accès à SAP ERP et Oracle PeopleSoft est désormais directement intégrée à la console AGC de BIG-IP APM. Il suffit à votre administrateur de cliquer sur l’icône appropriée dans l’AGC de BIG-IP APM pour être guidé pas à pas dans la configuration de SAP ERP ou d’Oracle PeopleSoft avec Azure AD et BIG-IP APM. Une fois la configuration terminée, il lui suffit de cliquer sur le bouton Déployer pour mettre l’application à la disposition de vos utilisateurs, fédérer leur identité entre ces applications et leurs applications cloud et SaaS, activer l’authentification unique (SSO) et renforcer la sécurité de ces applications grâce à l’authentification multifacteur (MFA). Cela réduit considérablement la charge administrative liée à la modernisation de ces applications.
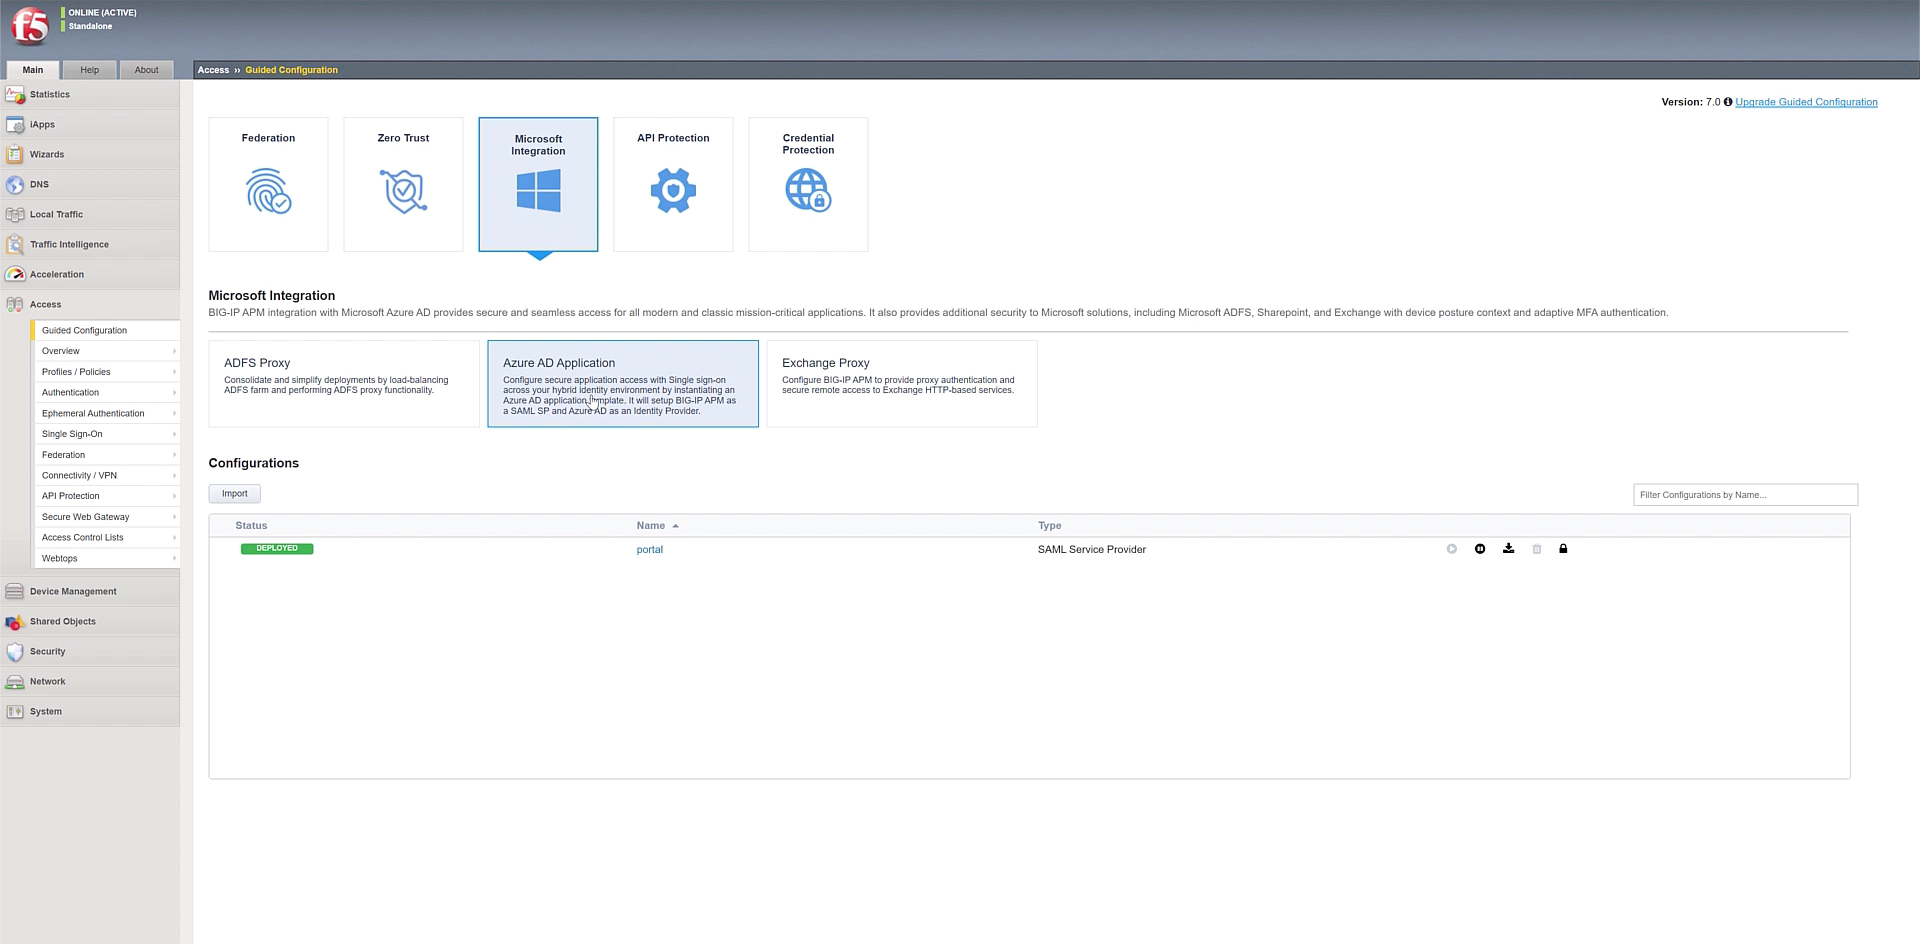
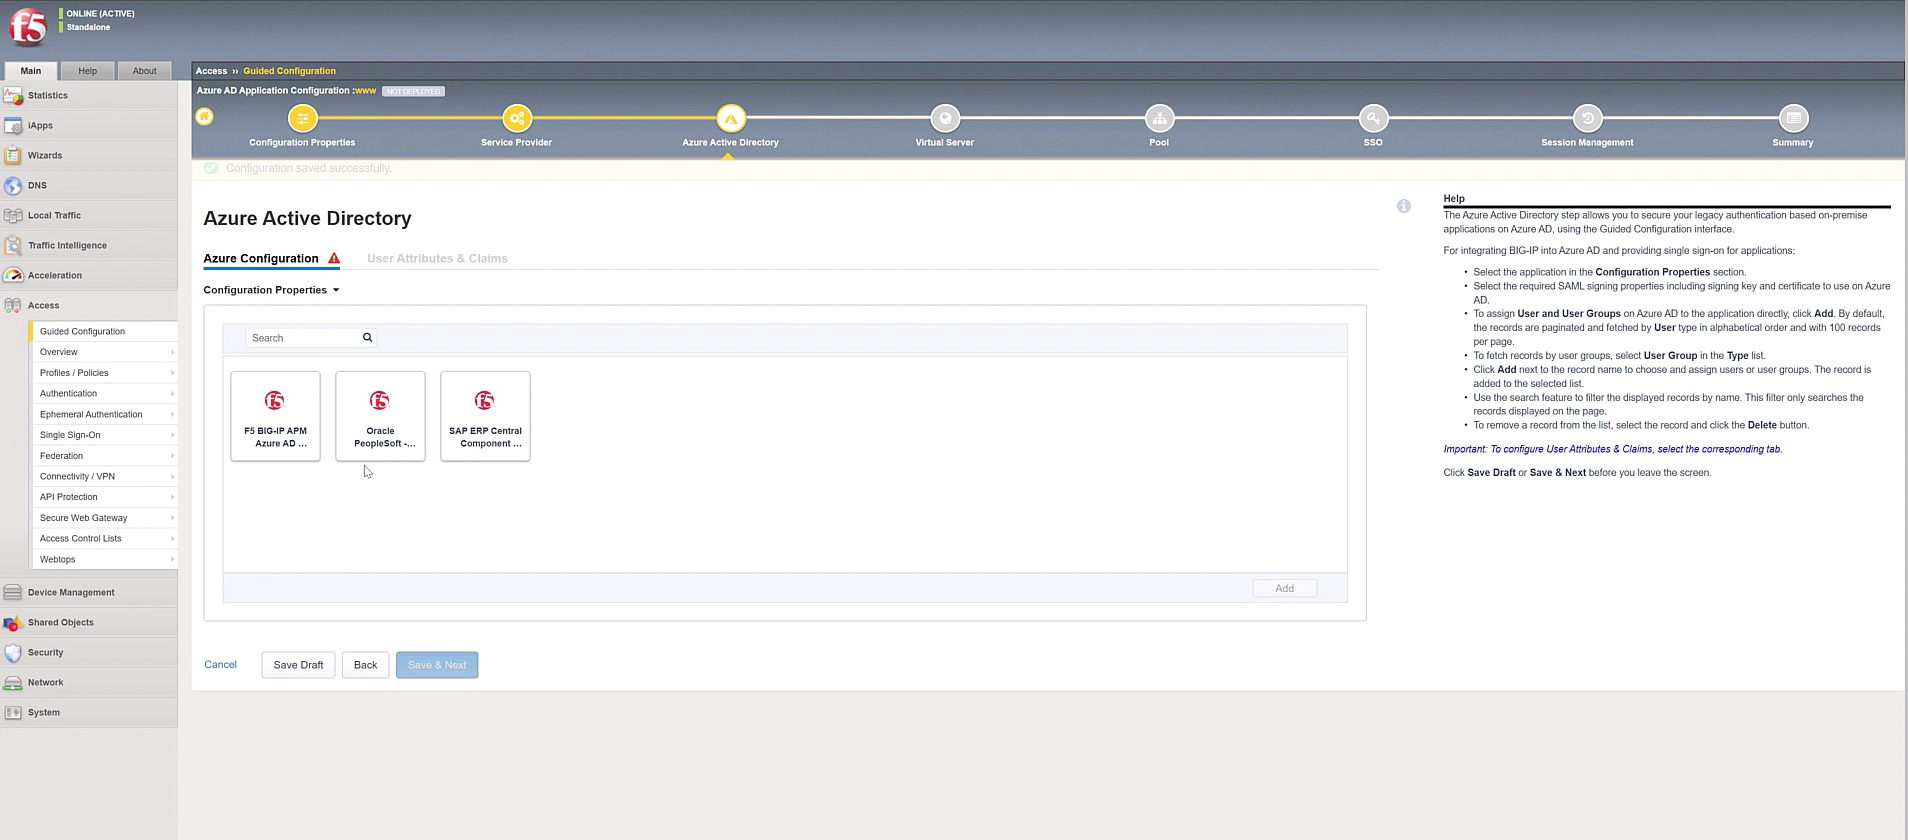
Cette association de BIG-IP APM et d’Azure AD permet de prendre en charge la fédération des identités, de centraliser l’accès des utilisateurs (via l’authentification unique, ou SSO) et de renforcer la sécurité des applications (via l’authentification multifacteur, ou MFA) pour les applications stratégiques, telles que SAP ERP et Oracle PeopleSoft, ainsi que pour les applications cloud et SaaS. La prise en charge de SAP ERP et d’Oracle PeopleSoft n’est toutefois qu’un début : F5 et Microsoft étendront la prise en charge à davantage d’applications SAP et Oracle classiques, ainsi qu’à celles d’autres éditeurs, dans les prochaines versions de leurs produits.
« Dans le contexte actuel, les organisations ne peuvent plus choisir quelles applications peuvent être accessibles à distance. Pour assurer la continuité de leurs activités, les employés doivent pouvoir se connecter depuis leur domicile aux applications sur site essentielles à leur mission. Microsoft et F5 s’engagent à aider leurs clients communs à atteindre leurs objectifs en leur proposant des expériences simples et sécurisées. C’est pourquoi nous allons encore plus loin dans notre expérience préintégrée avec le déploiement de la nouvelle interface utilisateur simplifiée. Grâce à cette version, nos clients peuvent accélérer l’intégration de leurs anciennes applications sur site à F5 BIG-IP APM et Azure AD. »
– Sue Bohn, directrice des partenariats, division Identité, Microsoft
Grâce à l’intégration entre BIG-IP APM et Azure Active Directory, vos utilisateurs, vos administrateurs et votre organisation en tireront profit. La mise en place d’un accès hybride sécurisé réduit vos coûts et votre charge de gestion, améliore l’expérience de vos utilisateurs et de vos administrateurs, et renforce la sécurité des applications classiques et personnalisées.
Cliquez ici pour en savoir plus sur l’intégration de F5 BIG-IP APM et Azure Active Directory.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.